
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 cyb3r-techie/pezor-docker
Con l'aiuto di questa immagine docker, puoi facilmente accedere a PEzor sul tuo sistema!
 ycdxsb/cve-2020-0668
Fai funzionare l'exploit CVE-2020-0668 per versioni < win10 v1903 e versioni >= win10 v1903
 r3kind1e/log4shell-obfuscated-payloads-generator
Genera payload CVE-2021-44228 o CVE-2021-45046 offuscati primari o secondari per eludere il rilevamento WAF.
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Deserializzazione dei Cookie ed Esecuzione di Codice in Remoto (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Iniezione di comandi in Apache Spark
 securelayer7/wordpresshell
PoC di RCE pre-autenticazione per CVE-2026-63030 / CVE-2026-60137 (core WordPress)
 bigsizeme/cve-2018-2893
Generatore di reverse shell
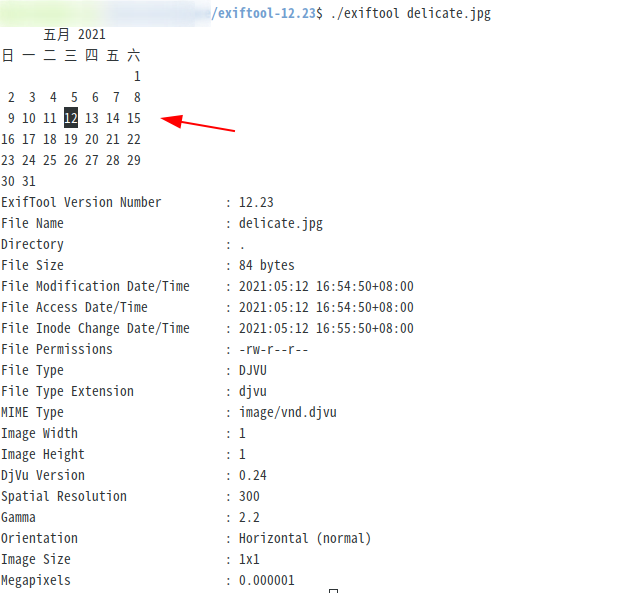 se162xg/cve-2021-22204
exiftool vulnerabilità di esecuzione di codice arbitrario
 iss4cf0ng/eden-rat
Uno strumento di accesso remoto open-source con interfaccia grafica per Linux, sviluppato in C# con un payload Python, pensato per test di…
 noxtal/follina
Tutto su CVE-2022-30190, alias follina, che è una vulnerabilità RCE che colpisce Microsoft Support Diagnostic Tools (MSDT) sulle app di Office come…
 eversinc33/nimnightmare
CVE-2021-1675 PoC LPE in Nim (PrintNightmare Escalation Locale dei Privilegi)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Piattaforma Avanzata di Ricerca Red Team per LLM con Algoritmo PAIR e Valutazione LLM-as-a-Judge
 vulnbe/burpsuite-copy-as-xmlhttprequest
Estensione BurpSuite che converte le richieste HTTP in codice JavaScript XMLHttpRequest per una generazione semplificata di proof-of-concept XSS e…
 youcannotseemeagain/cve-2023-22515_rce
RCE sul backend di Confluence
 0x00-0x00/-cve-2017-9805
Script di exploit per Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
Vulnerabilità di sicurezza dei file compressi java web
 lanzt/cve-2020-14321
# Exploit autenticato per Moodle 3.9 che eleva i privilegi del docente al ruolo di manager e ottiene l'esecuzione remota di codice tramite il…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 è una vulnerabilità nel framework Spring Cloud Function per Java che consente l'esecuzione remota di codice. Questo script python…








