
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
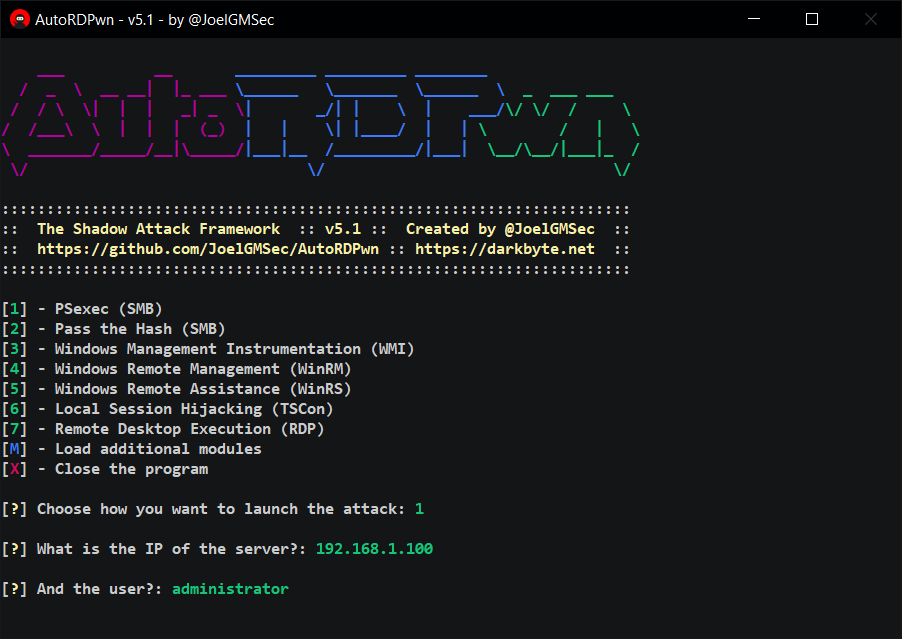
 joelgmsec/autordpwn
Il Framework Shadow Attack
 vladko312/sstimap
Strumento di rilevamento automatico di SSTI con interfaccia interattiva
 nettitude/poshc2
Un framework C2 consapevole dei proxy utilizzato per assistere i red teamer nella post-esplorazione e nel movimento laterale.
 nccgroup/redsnarf
RedSnarf è uno strumento di pen-testing / red-teaming per ambienti Windows
 hakluke/weaponised-xss-payloads
Payload XSS progettati per trasformare alert(1) in P1
 christophetd/log4shell-vulnerable-app
Applicazione web Spring Boot vulnerabile a Log4Shell (CVE-2021-44228).
 sweetsoftware/ares
Botnet e backdoor Python
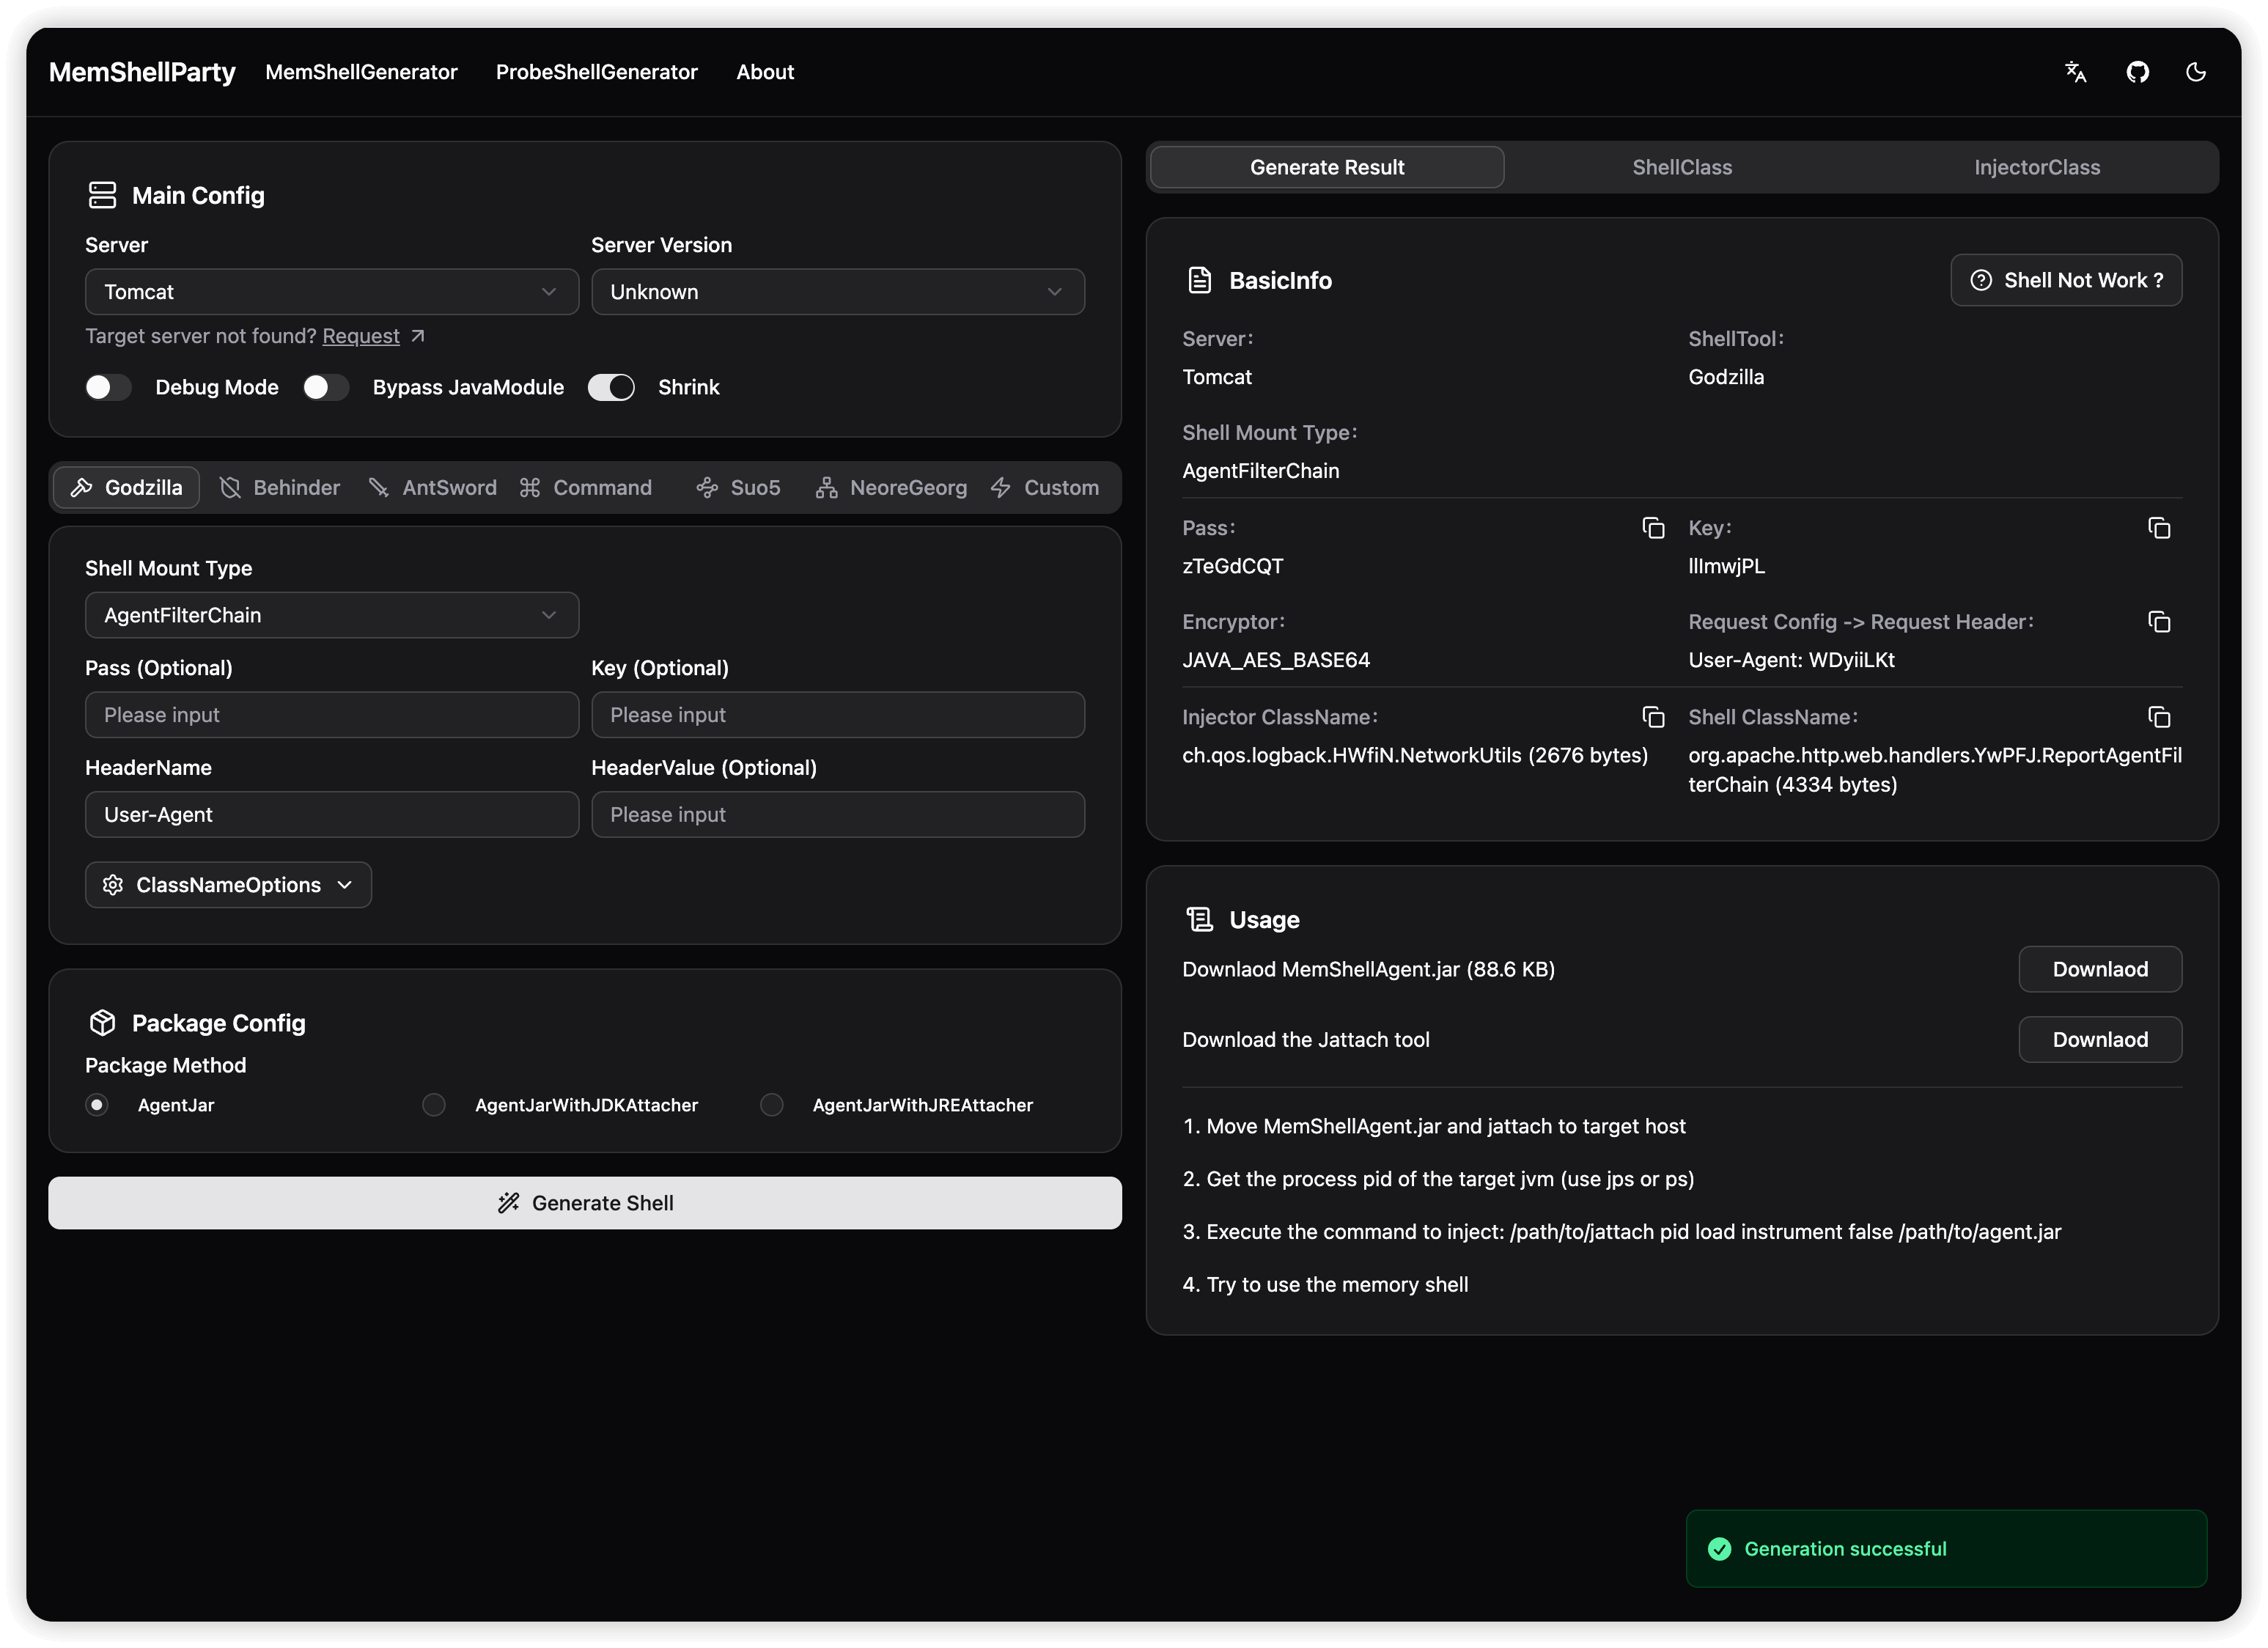 reajason/memshellparty
Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei…
 bats3c/shad0w
Un framework post-exploitation progettato per operare in modo occulto in ambienti pesantemente monitorati
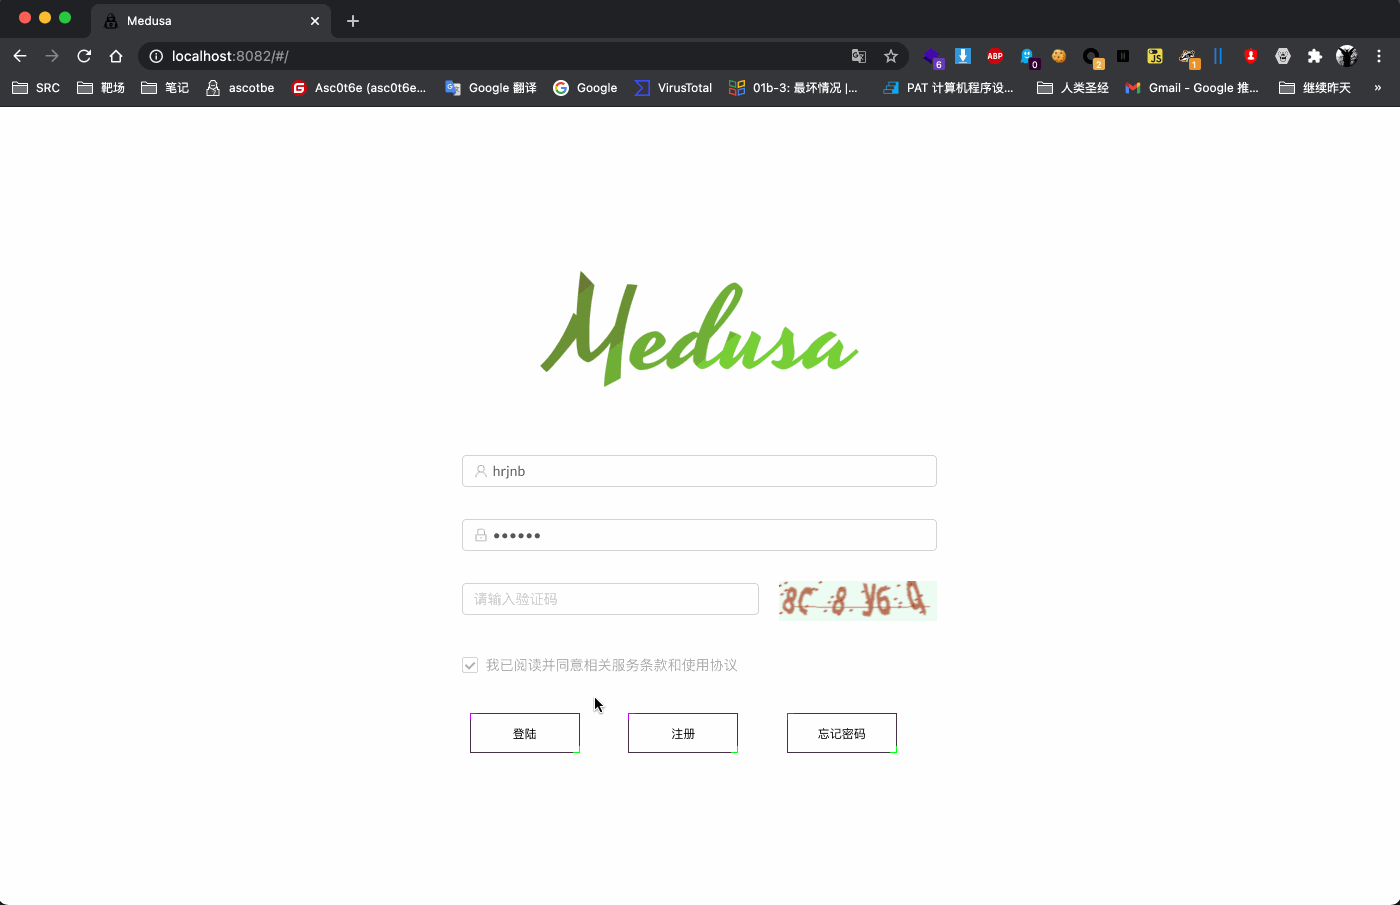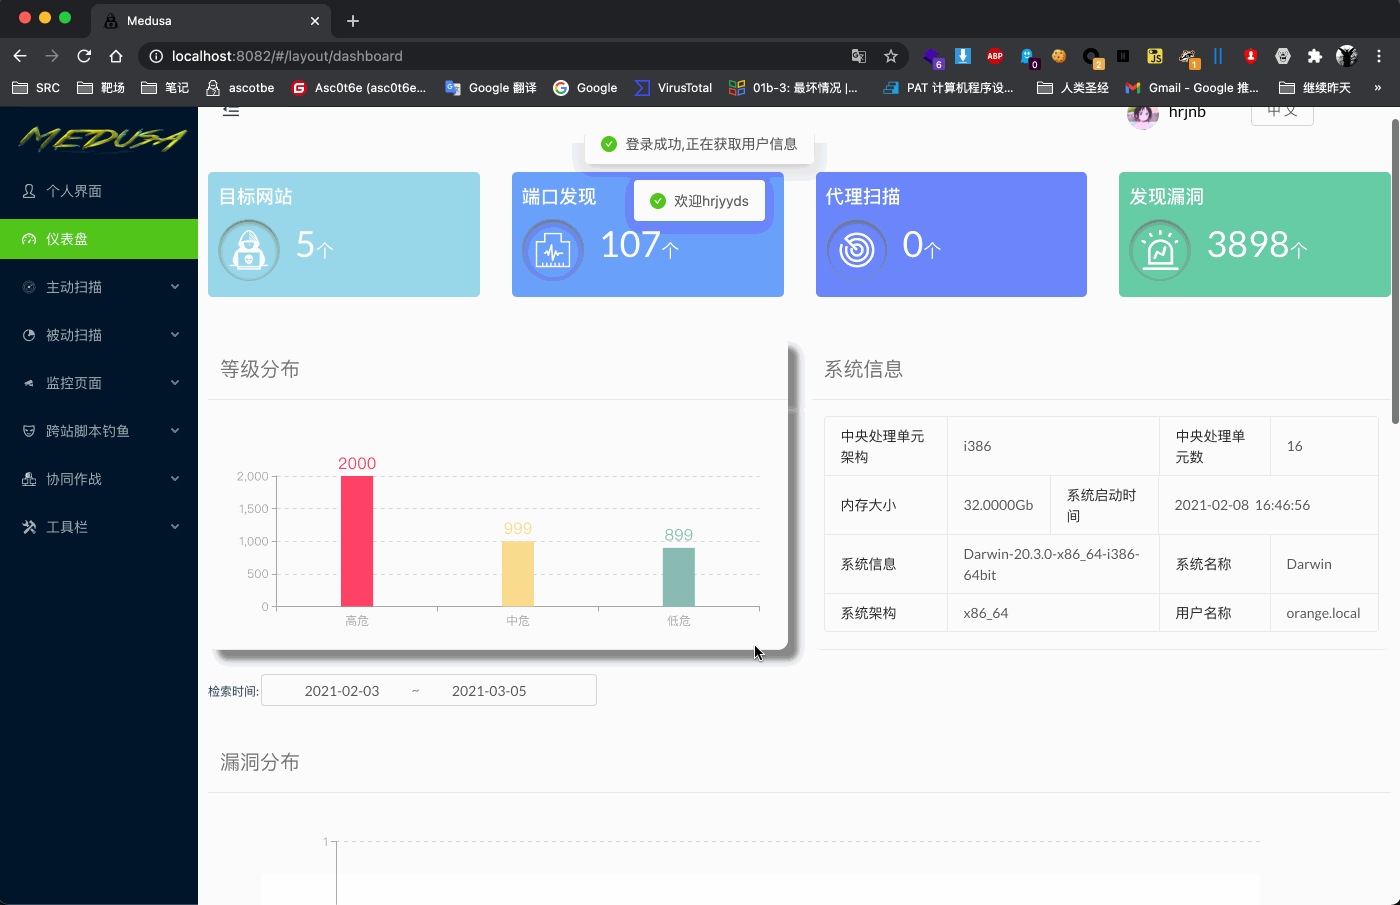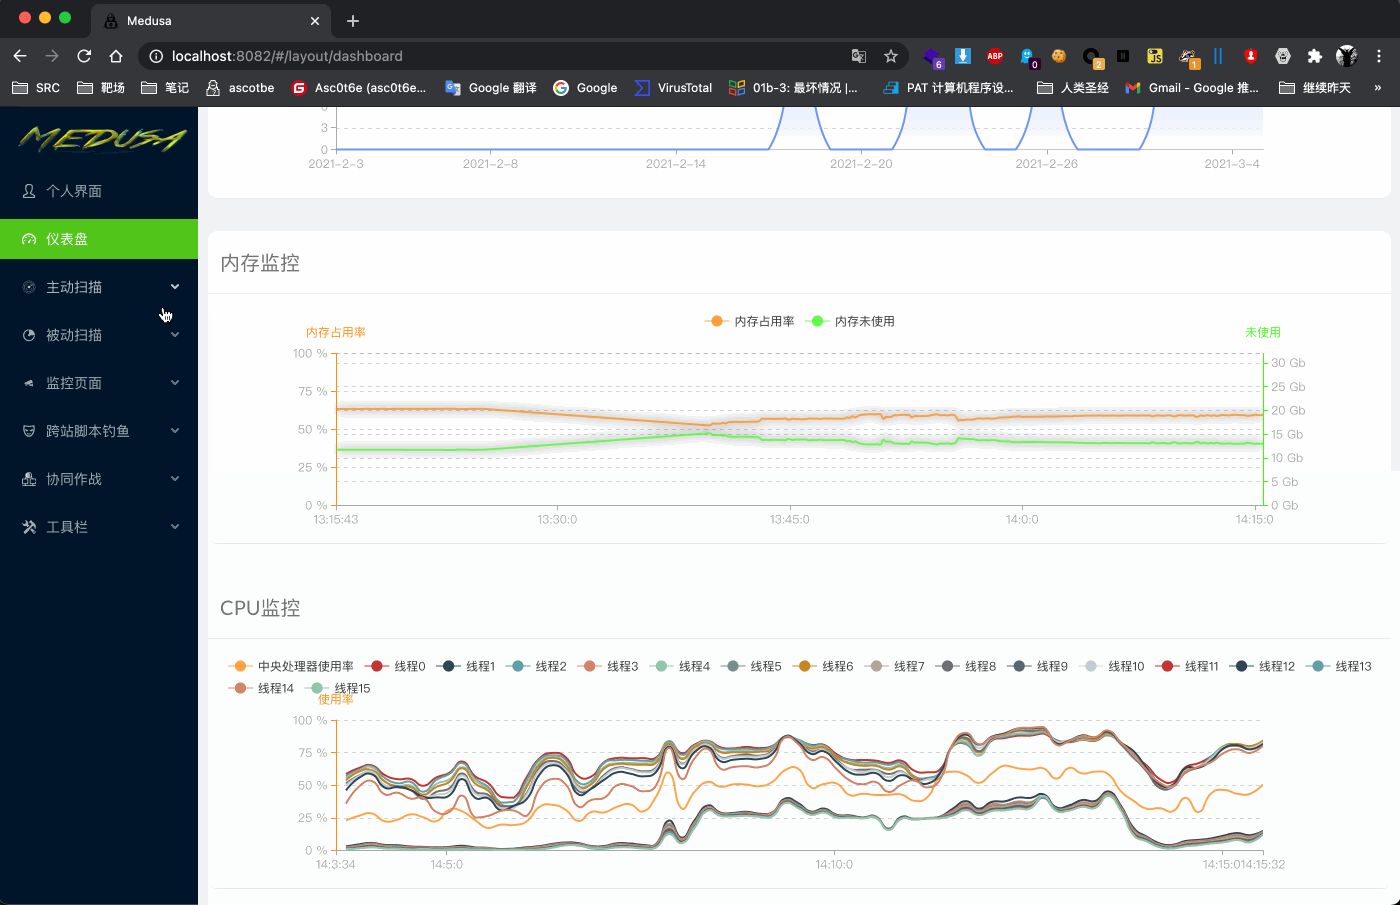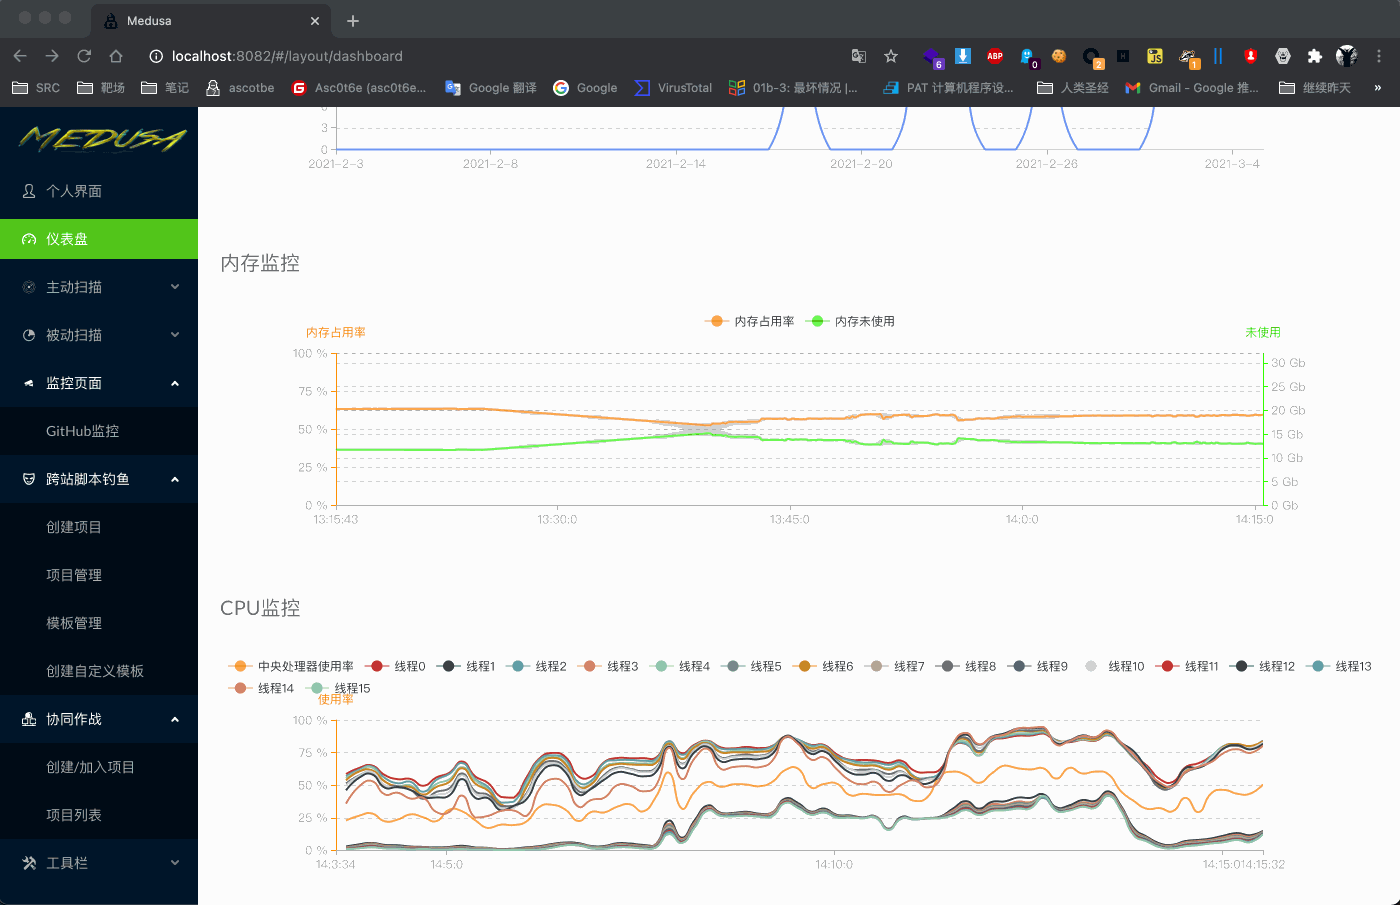 ascotbe/medusa
🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione,…
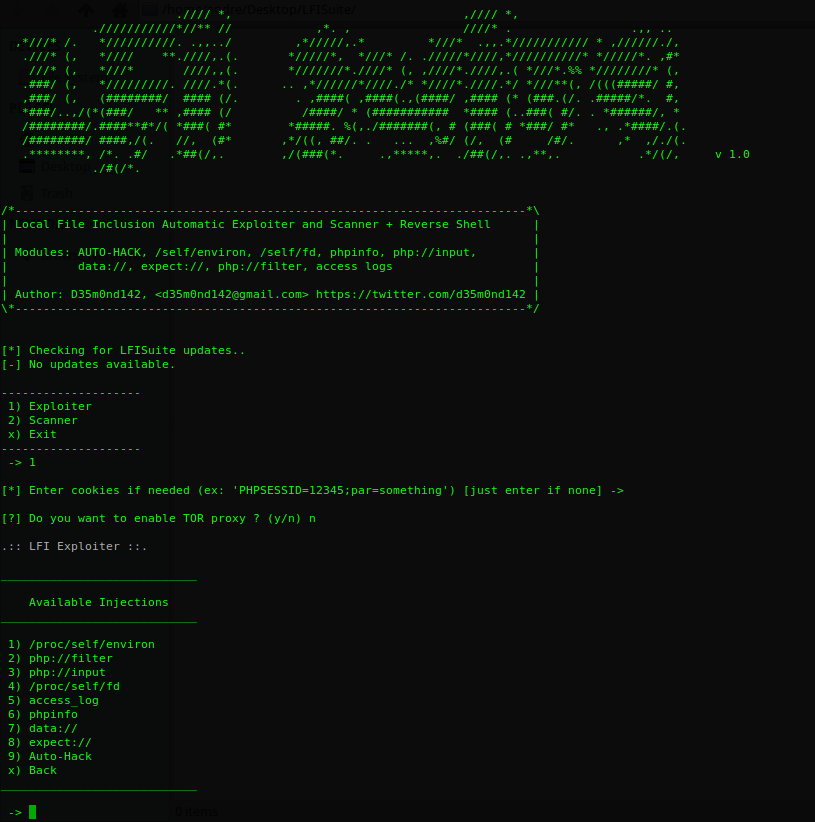 d35m0nd142/lfisuite
Sfruttatore LFI Totalmente Automatico (+ Reverse Shell) e Scanner
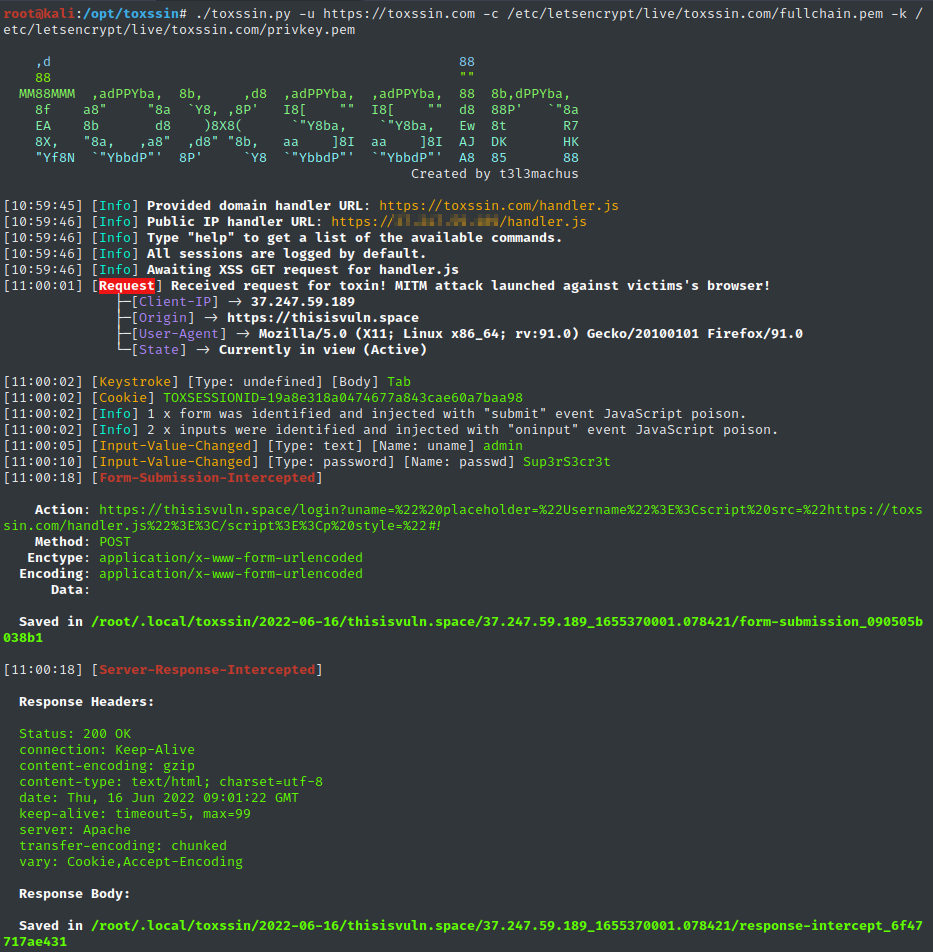 t3l3machus/toxssin
Un'interfaccia a riga di comando per l'exploitation di XSS e un generatore di payload.
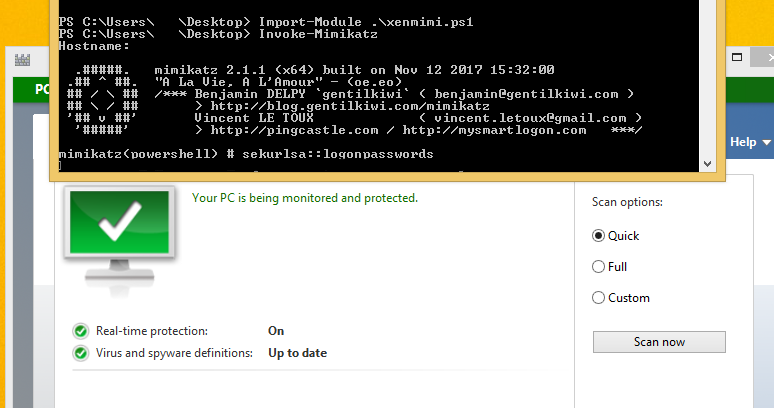 the-xentropy/xencrypt
Uno strumento di evasione antivirus basato su script PowerShell
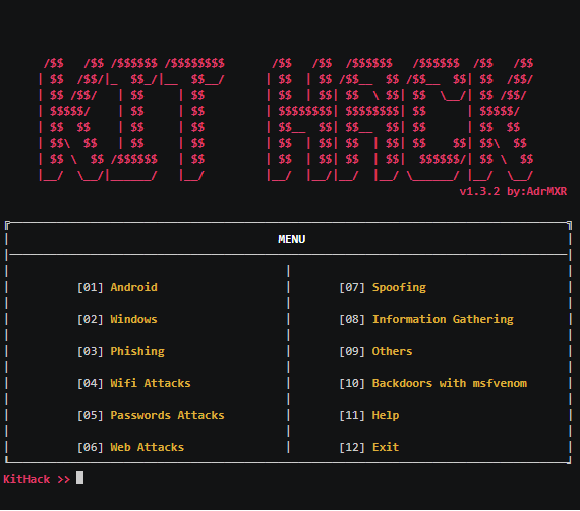 adrmxr/kithack
Pacchetto di strumenti di hacking e generatore di backdoor.
 r00t-3xp10it/fakeimageexploiter
Usa un falso image.jpg per sfruttare i target (nascondi le estensioni di file conosciute)
 s3cur3th1ssh1t/offensivevba
Questo repository copre alcuni metodi di esecuzione del codice e di evasione dell'antivirus per le macro nei documenti di Office.
 ne0nd0g/go-shellcode
Un repository di esecutori di Windows Shellcode e utilità di supporto. Le applicazioni caricano ed eseguono Shellcode utilizzando varie chiamate API…
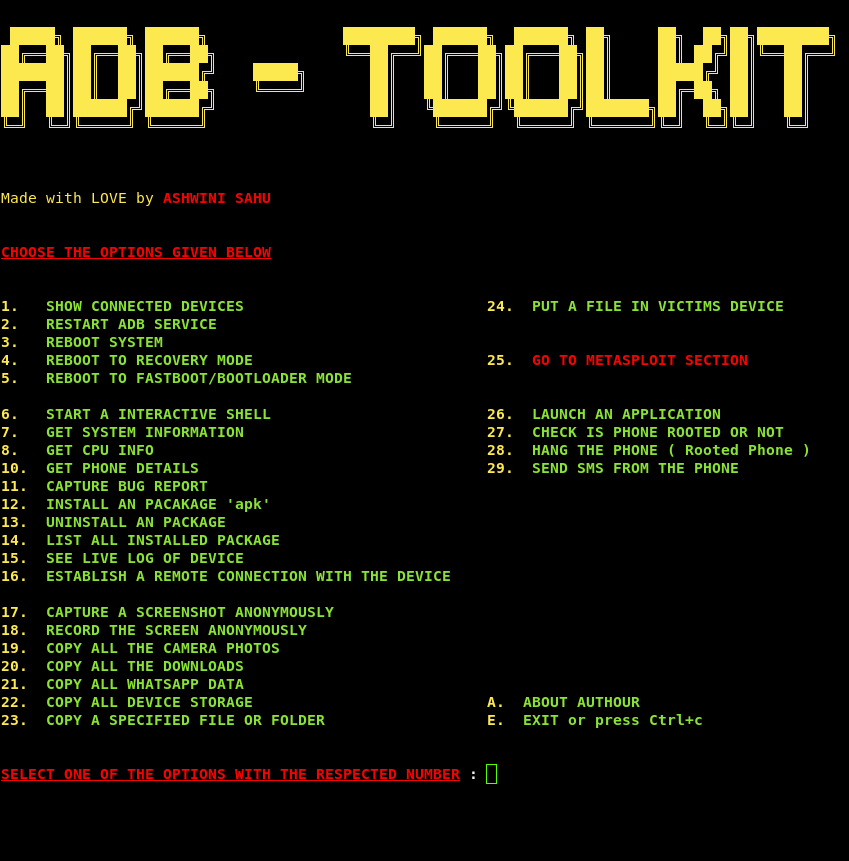 ashwin990/adb-toolkit
ADB-Toolkit V2 per facili trucchi ADB con molti vantaggi in tutto uno. DIVERTITI!








