
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 libraggbond/cve-2018-3191
CVE-2018-3191 reverse shell
 dale-ruane/fudge
Nascondere gli impianti nei file HTML
 archive-puma/securitynotfound
Webshell PHP furtivo mascherato da pagina di errore 404 con console AJAX, esecuzione di comandi nascosta tramite header Referrer e azioni…
 kishorbal/deep-c
Strumento di rilevamento e sfruttamento di misconfigurazioni nei deeplink Android
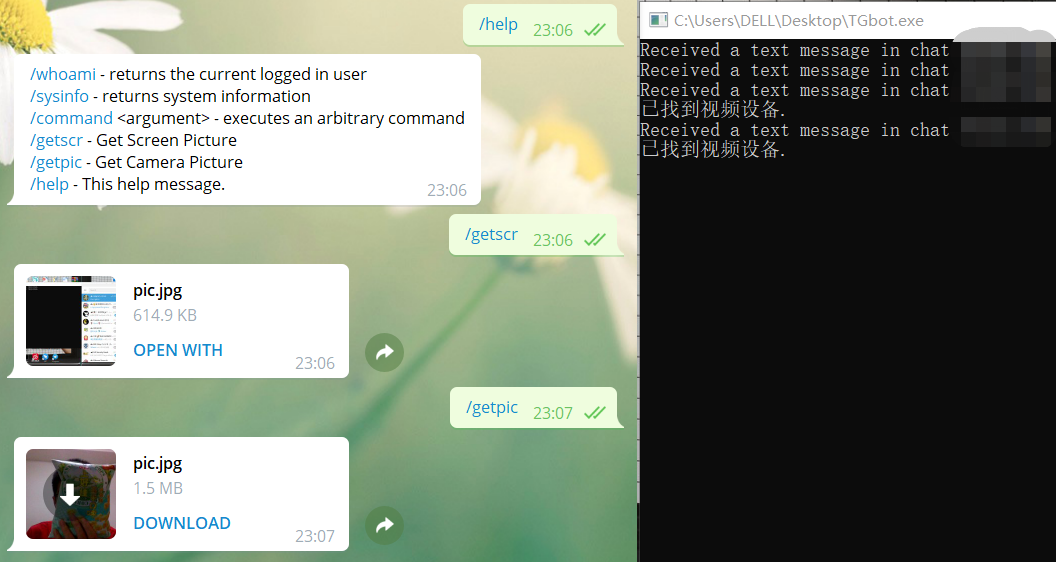 sf197/telegra_csharp_c2
Comando e Controllo per la scrittura in C#
 5alt/zerorat
ZeroRAT è un RAT one-liner per Windows.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
Scanner Python a file singolo per CVE-2026-48907 (RCE Joomla JCE Editor). Rileva Joomla/JCE, esegue test di payload intrusivo verificato…
 yehia-mamdouh/shell3er
Reverse shell basato su PowerShell con esecuzione di attività in background, trasferimento file e doppi meccanismi di persistenza tramite registro e…
 lorentzenman/payday
Generatore di payload che utilizza Metasploit e Veil. Prende un indirizzo IP come input e chiama Veil. Utilizza msfvenom per creare payload e scrive…
 caveeroo/cve-2026-111497-wordpress-poc
PoC RCE per CVE-2026-111497 relativo a una Docker Official Image bloccata di WordPress
 yehia-mamdouh/xssya-v-2.0
Scanner XSS in Python che conferma l'iniezione di payload riflessi e codificati, esegue i payload per catturare i cookie, rileva i WAF e testa XST…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT presenta una vulnerabilità di iniezione di comandi pre-autenticazione nel License Response Servlet a causa della…
 itsmmdoha/ducklogger
Un keylogger USB basato su ESP32-S3 con wifi, facile da realizzare in fai-da-te con hardware ampiamente disponibile.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Prova di concetto)
 sfewer-r7/cve-2025-22457
PoC per CVE-2025-22457 - Un buffer overflow basato su stack, remoto e non autenticato, che interessa Ivanti Connect Secure, Pulse Connect Secure,…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corretto per PowerShell
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell








