
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 bkfish/awesome_shiro
CVE-2016-4437-Shiro script con modulo di brute force per la deserializzazione e key, esecuzione di comandi e reverse shell
 datackmy/fallingskies-cve-2023-35885
Exploit Python per CVE-2023-35885 che mira a CloudPanel v2.0.0–v2.3.0. Inietta una webshell tramite un cookie serializzato appositamente predisposto…
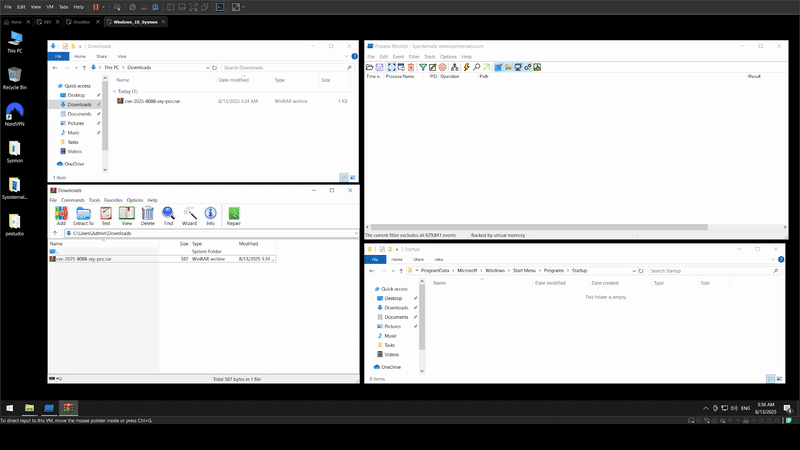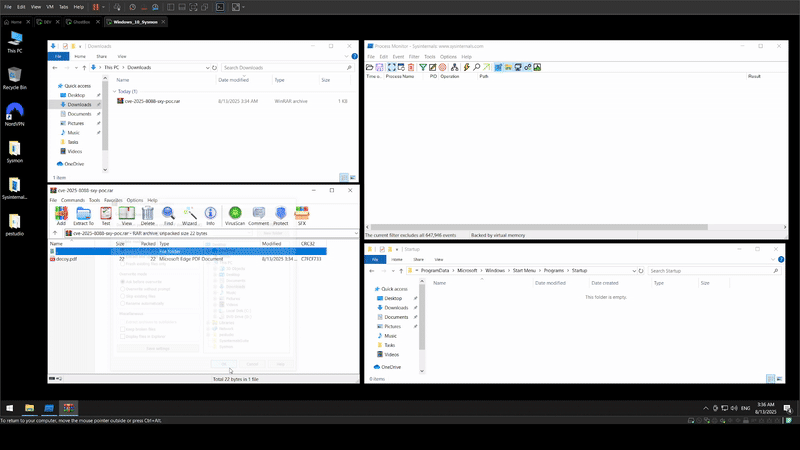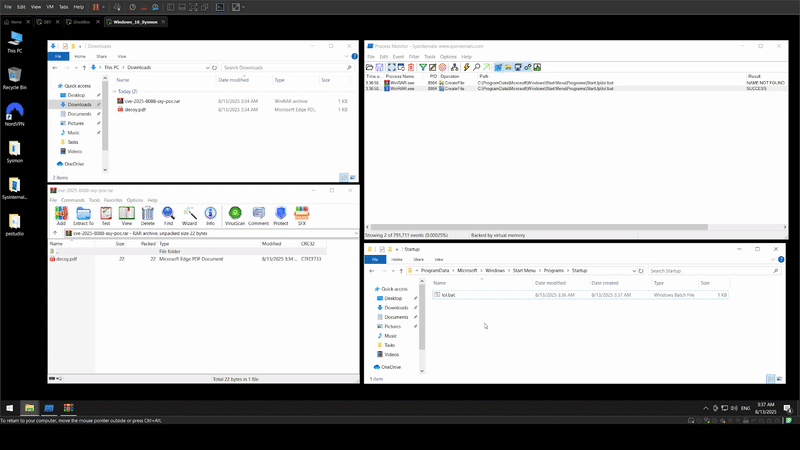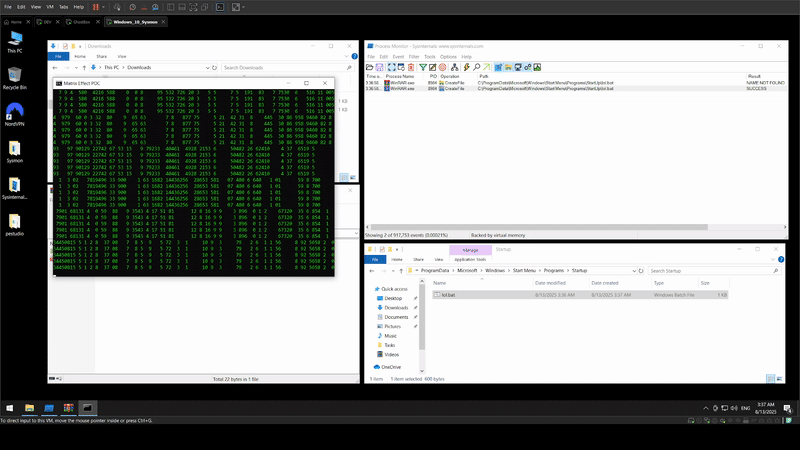 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Prova di concetto (PoC-Exploit)
 scs-labrat/android_autorooter
Esfiltra dati sensibili degli utenti dalle app su Android 12 e 13 usando la vulnerabilità CVE-2024-0044 da remoto
 demon-i386/zoshrinkc2
Malware mirato DNS over HTTPS (eseguito una sola volta)
 cipherspy/cve-2026-42945-poc
exploit per CVE-2026-42945
 nirvanaon/now
NØW è uno strumento di codifica e offuscamento di shellcode basato su parole che trasforma byte di shellcode grezzi in prosa inglese dall'aspetto…
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilato su X64
 portswigger/splitting-the-email-atom
Materiali di ricerca e strumenti per sfruttare le discrepanze nei parser degli indirizzi email al fine di aggirare i controlli di accesso, inclusi…
 mchklt/cve-2025-30406
CVE-2025-30406 ViewState Exploit PoC
 garck3h/cve-2023-38831
Uno strumento per generare un POC per la RCE di WinRAR (CVE-2023-38831).
 3gstudent/cve-2017-8464-exp
Supporto x86 e x64
 nickguitar/yaps
Ennesimo PHP Shell - Il più completo reverse shell PHP
 erpscanteam/cve-2018-2380
PoC di esecuzione remota di comandi tramite iniezione di log su SAP NetWeaver AS JAVA CRM
 icyguider/nimcrypt
Crypter PE scritto in Nim
 striga-ai/cve-2026-34486
Bypass fail-open di EncryptInterceptor nel clustering Apache Tomcat Tribes che porta a RCE non autenticata tramite deserializzazione Java.
 brianwrf/s2-053-cve-2017-12611
Un semplice script per exploit RCE per Struts 2 S2-053(CVE-2017-12611)








