
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit

 jas502n/cve-2019-11043
php-fpm+Nginx RCE
 zldww2011/cve-2018-0802_poc
Sfrutta la vulnerabilità per eseguire la calcolatrice
 kimd155/quickresponsec2
Framework C2 occulto che utilizza codici QR per l'esecuzione indiretta di comandi e il recupero dei risultati tramite HTTP/S, progettato per…
 offsecginger/pythonaesobfuscate
Offusca uno script Python e lo shellcode associato.
 hosch3n/fastjsonvulns
Exploit per Fastjson 1.2.80 CVE-2022-25845 che consente la lettura di file tramite AspectJ e il caricamento remoto di classi Groovy per l'RCE.
 safebuffer/lightme
Server HTTP che serve script/payload PowerShell offuscati
 intrinsic-propensity/turing-machine
Implementazione Python della macchina di Turing universale di Minsky con un exploit integrato che dimostra l'esecuzione di codice arbitrario…
 secpros-team/laravel-cve-2021-3129-exp
One-click exploit per CVE-2021-3129 in Laravel, che consente l'esecuzione remota di codice tramite richieste appositamente costruite per ottenere…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell esecuzione di comandi
 beichendream/cve-2025-55182-godzillamemoryshell
Exploit script per CVE-2025-55182 che distribuisce una memory shell Godzilla su server web vulnerabili, con supporto per opzioni di proxy e codifica.
 jas502n/cve-2018-1273
Exploit basato su Python per CVE-2018-1273 (Spring Data Commons RCE) con shell interattiva dei comandi e iniezione di payload HTTP POST per test di…
 emcghee/payloadautomation
Automatizza lo sviluppo, il test e la distribuzione di payload per Cobalt Strike tramite un bridge Python-to-Sleep; include ispezione degli…
 yehia-mamdouh/xssya
XSSYA (Scanner per Cross Site Scripting e Conferma delle Vulnerabilità)
 nth347/cve-2021-3129_exploit
Exploit per CVE-2021-3129
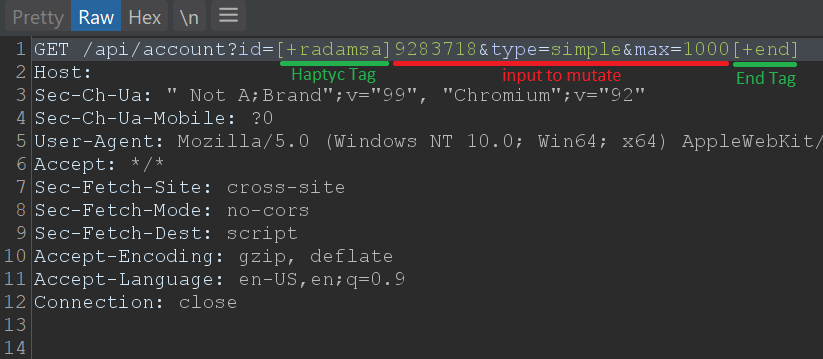 defparam/haptyc
Libreria Python per Turbo Intruder che aggiunge il supporto per posizioni di payload e tipi di attacco Sniper/Clusterbomb/Pitchfork con generazione…
 codewhitesec/coldfusionpwn
Strumento di exploit per CVE-2017-3066 che mira ad Adobe Coldfusion 11/12
 jofpin/backcookie
Piccola backdoor che utilizza cookie.
 jas502n/cve-2019-6340
REST RCE di Drupal8, SA-CORE-2019-003, CVE-2019-6340








