
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 r00t-3xp10it/backdoorppt
trasforma il tuo payload.exe in un falso documento Word (.ppt)
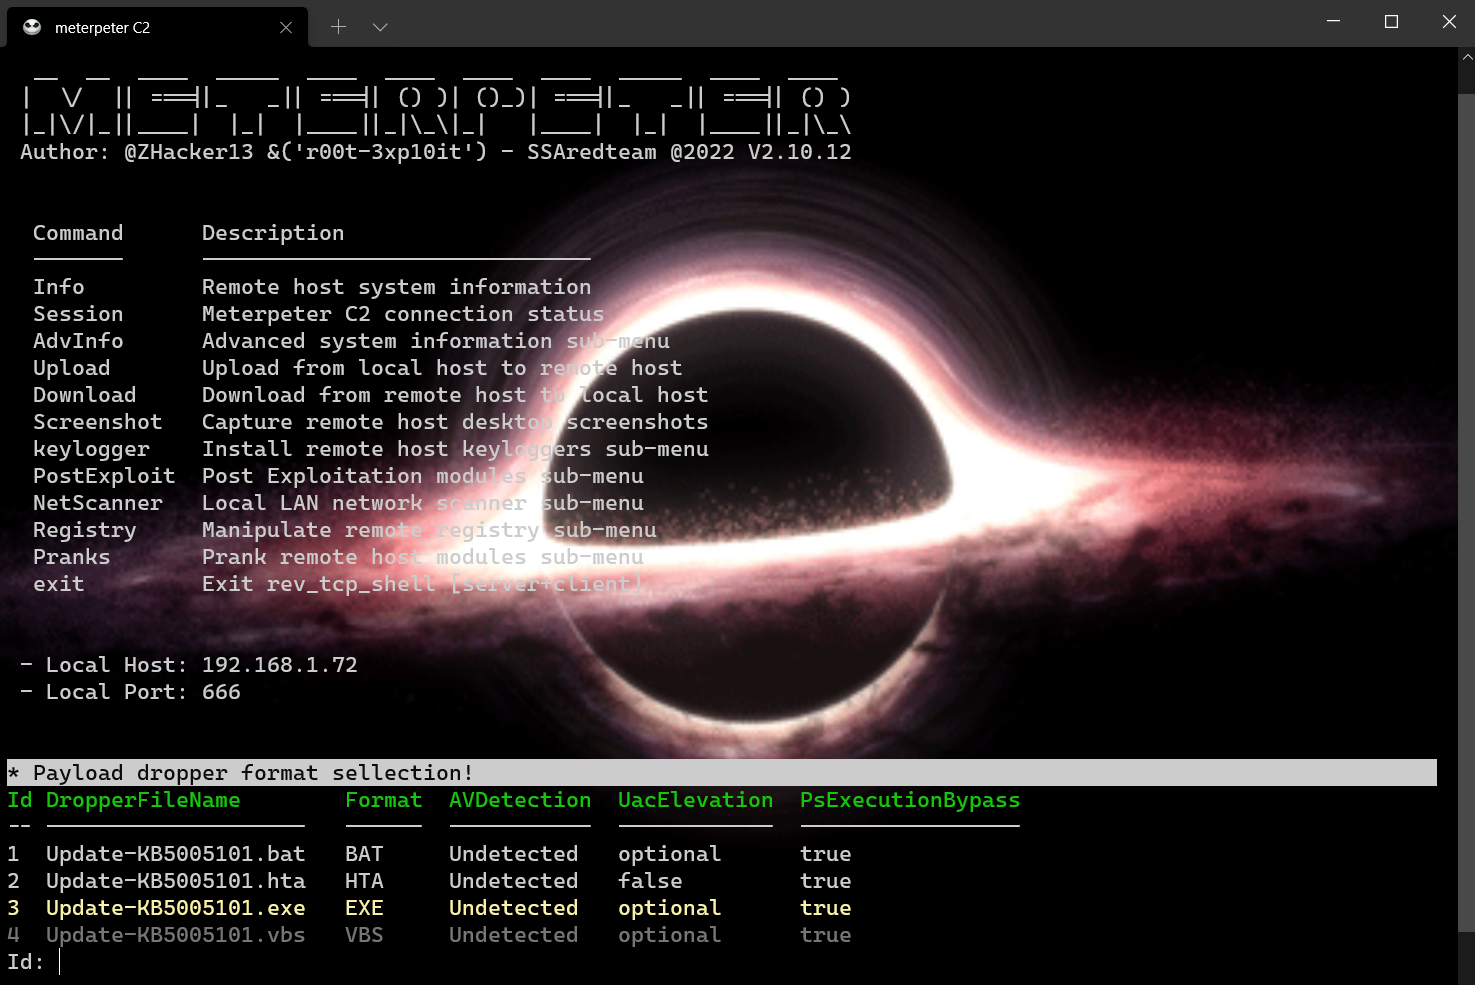 r00t-3xp10it/meterpeter
C2 Powershell Framework di Comando e Controllo con Comandi Integrati
 3v4si0n/http-revshell
Reverse shell in PowerShell che utilizza il protocollo HTTP/S con bypass di AMSI e supporto proxy
 cyberark/shimit
Uno strumento che implementa l'attacco Golden SAML.
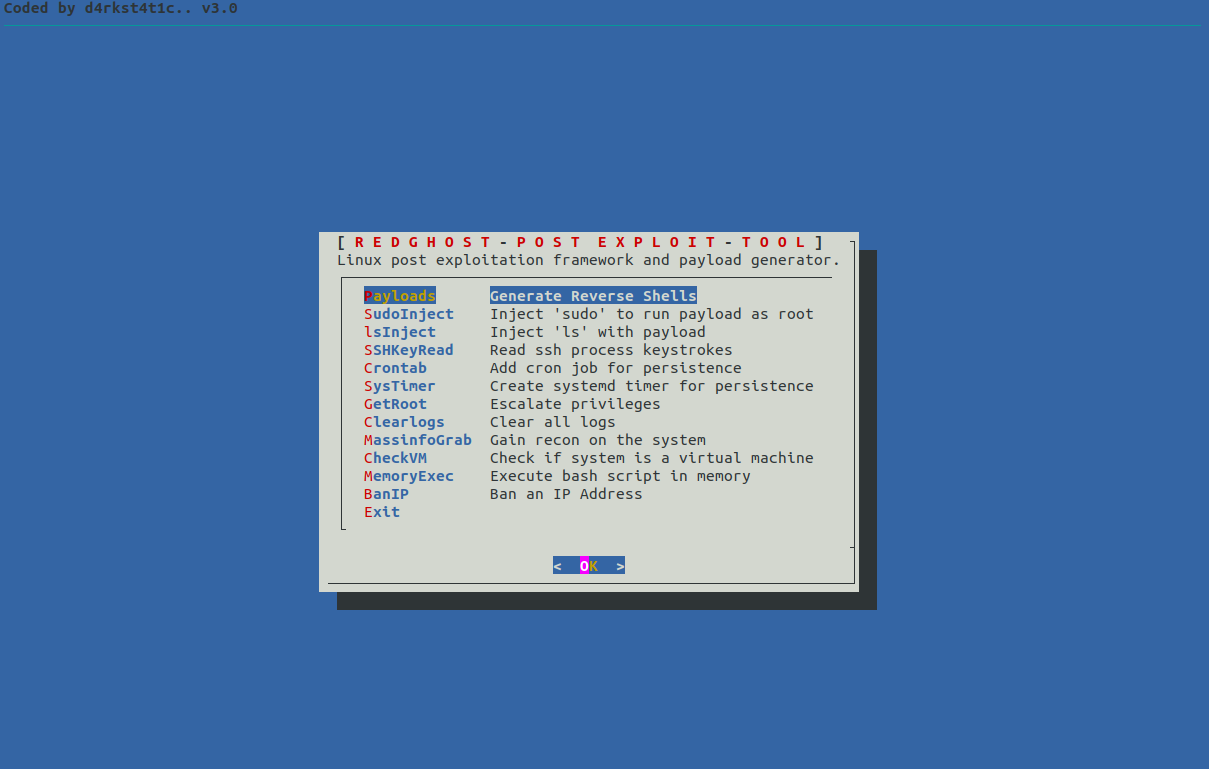 d4rk007/redghost
Framework di post-sfruttamento per Linux scritto in bash progettato per assistere i red team nella persistenza, ricognizione, escalation dei…
 luisfontes19/xxexploiter
Strumento per aiutare a sfruttare vulnerabilità XXE
 tsuyoken/imgbackdoor
Nascondi il tuo payload in un file .jpg
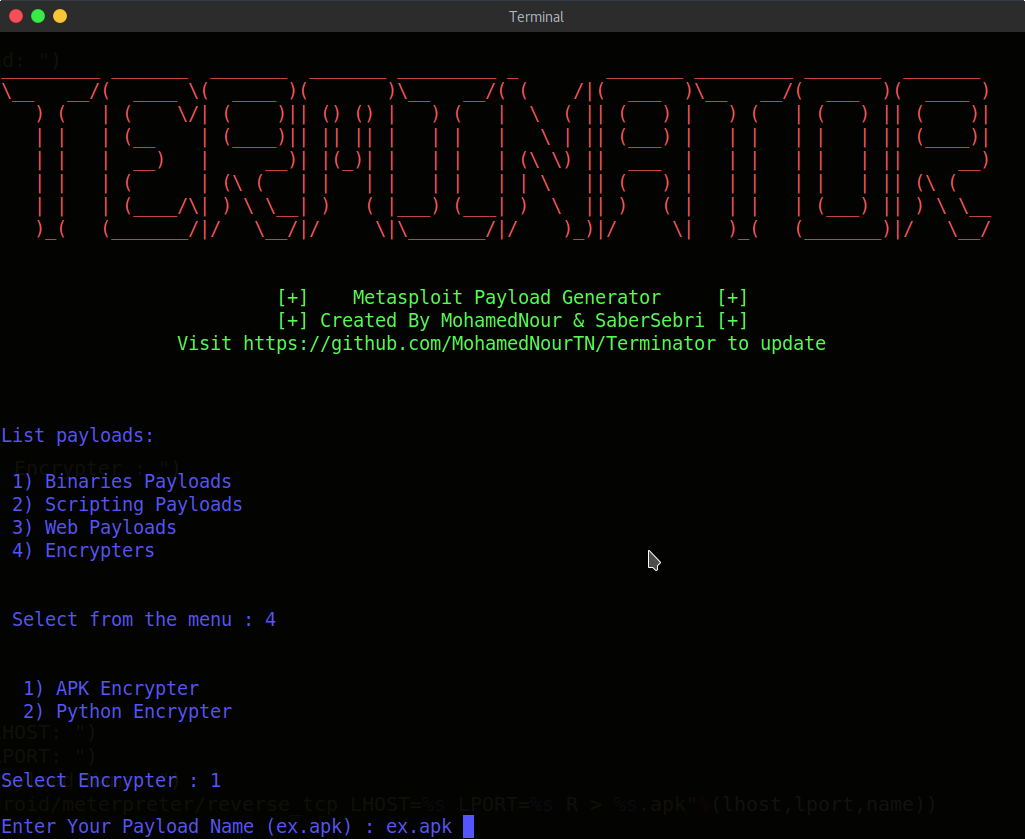 mohamednourtn/terminator
Terminator - generatore di payload per Metasploit
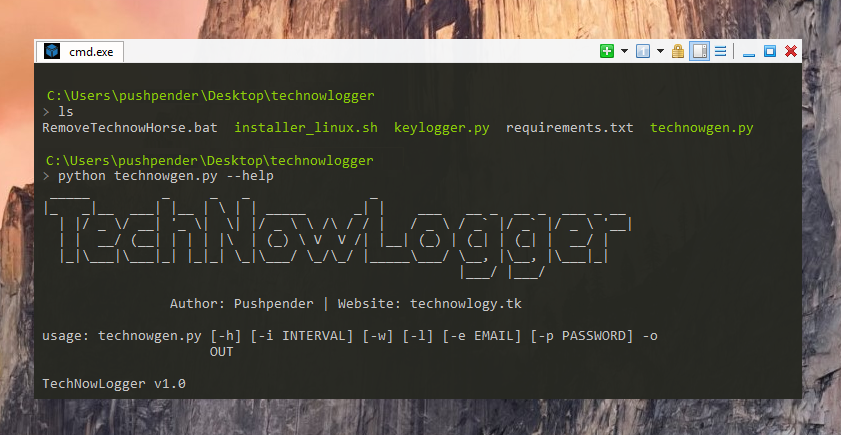 pushpenderindia/sinister
Sinister è un generatore di keylogger per Windows/Linux che invia i tasti premuti via email insieme ad altre interessanti informazioni sul target.
 sw4mpf0x/powerlurk
Eventi WMI maligni utilizzando PowerShell
 hakivvi/cve-2022-29464
Exploit Python per CVE-2022-29464, una vulnerabilità di caricamento arbitrario di file che non richiede autenticazione nei server WSO2, consentendo…
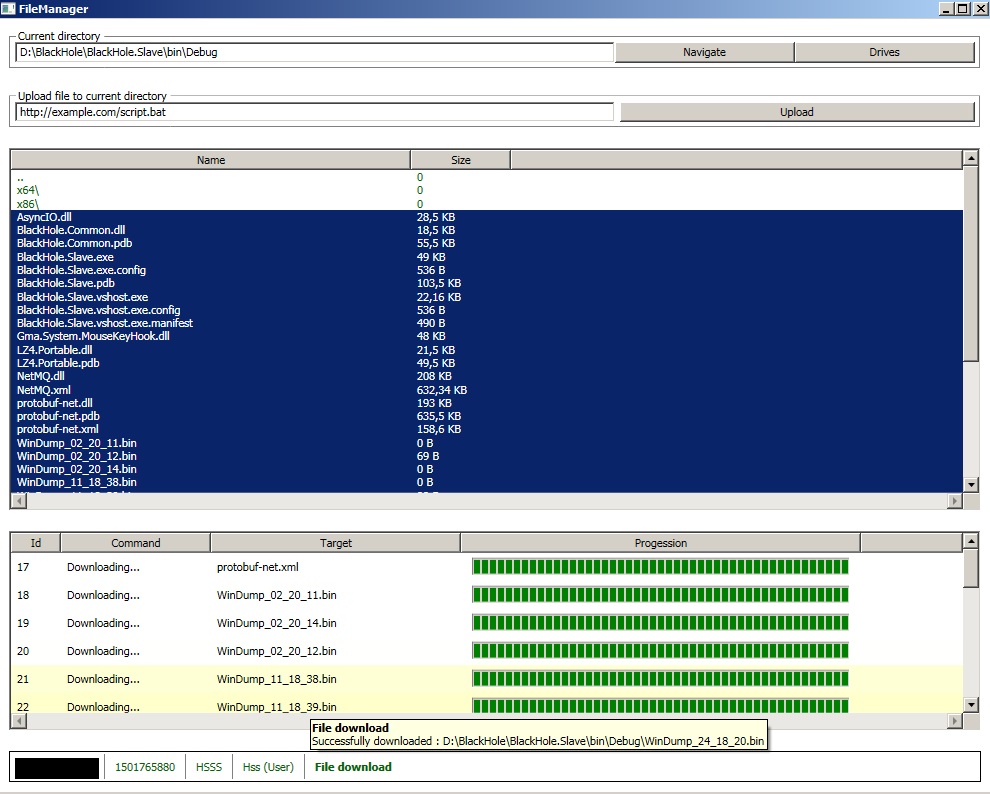 hussein-aitlahcen/blackhole
C# RAT (strumento di amministrazione remota)
 souhardya/zerodoor
Uno script scritto con pigrizia per generare backdoor multipiattaforma al volo :)
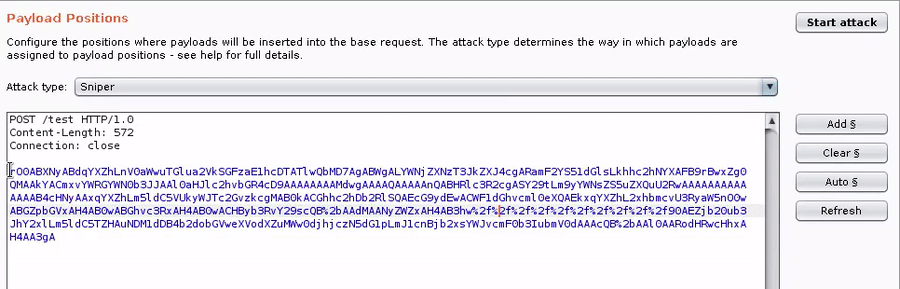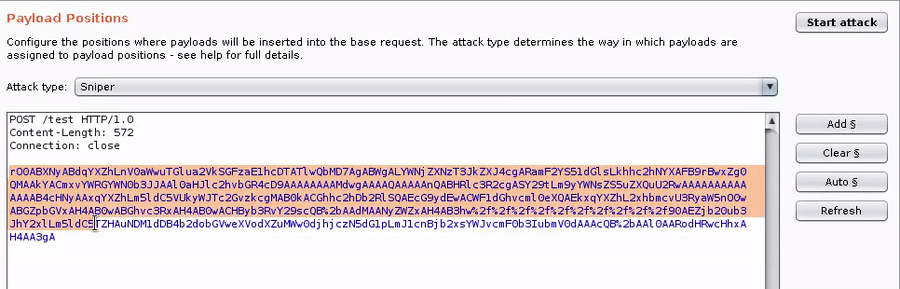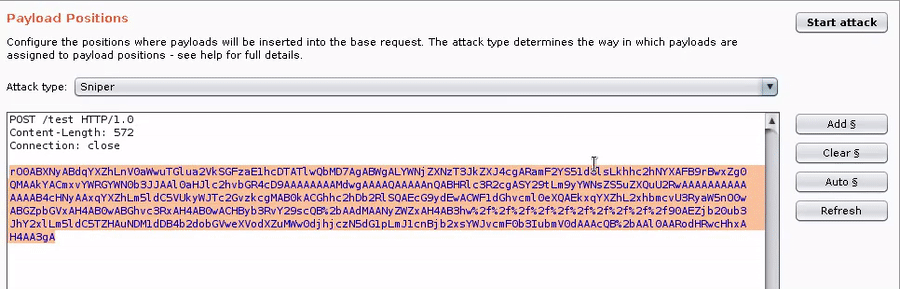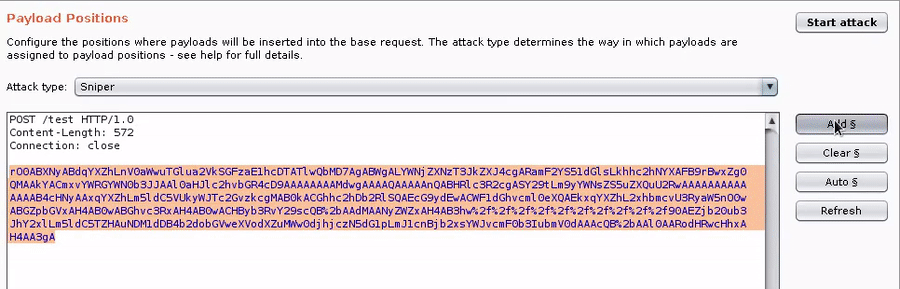 bishopfox/gadgetprobe
Sonda gli endpoint che consumano oggetti serializzati Java per identificare classi, librerie e versioni delle librerie nei classpath Java remoti.
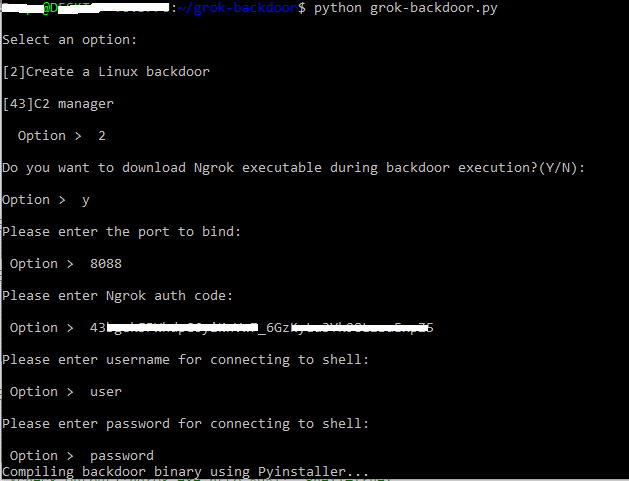 deepzec/grok-backdoor
Semplice backdoor Python con supporto per tunnel Ngrok
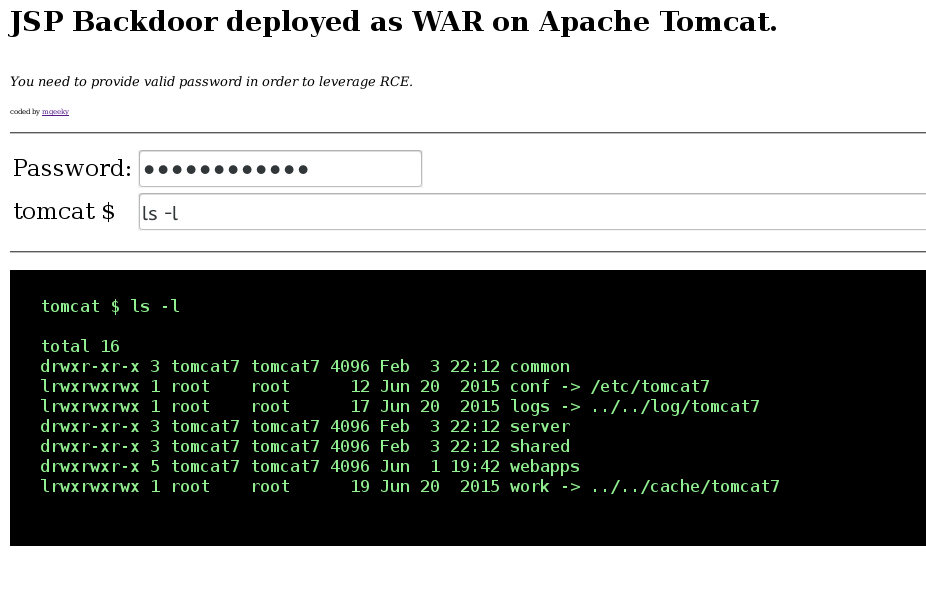 mgeeky/tomcatwardeployer
Strumento di test di penetrazione per auto-deployment di WAR e pwning su Apache Tomcat.
 czs108/windows-pe-packer
🗜️ A packer for Windows x86 executable files written in C and Intel x86 Assembly. The new file after packing can obstruct reverse engineering(Uno…
 telefonica/ibombshell
Strumento per distribuire un prompt di post-sfruttamento in qualsiasi momento








