
 #1
Strumenti per la creazione e la personalizzazione di codice dannoso o istruzioni da eseguire dopo l'exploit.
Raccomandato da Kitploit
 maldevel/gdog
Un backdoor Windows completo che utilizza Gmail come server C&C
 m3rcer/chisel-strike
Un'implementazione aggressor di cobalt strike crittografata con XOR in .NET per utilizzare chisel per un proxy più veloce e capacità SOCKS5 avanzate.
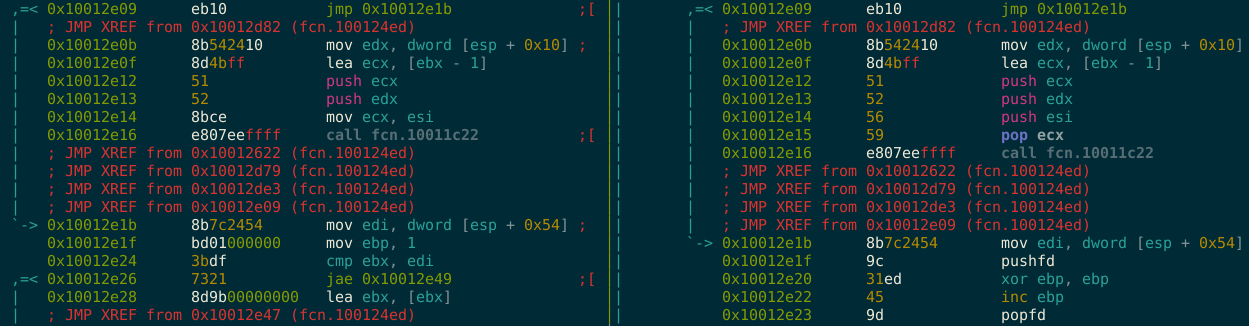 a0rtega/metame
metame è un motore di codice metamorfico per eseguibili arbitrari
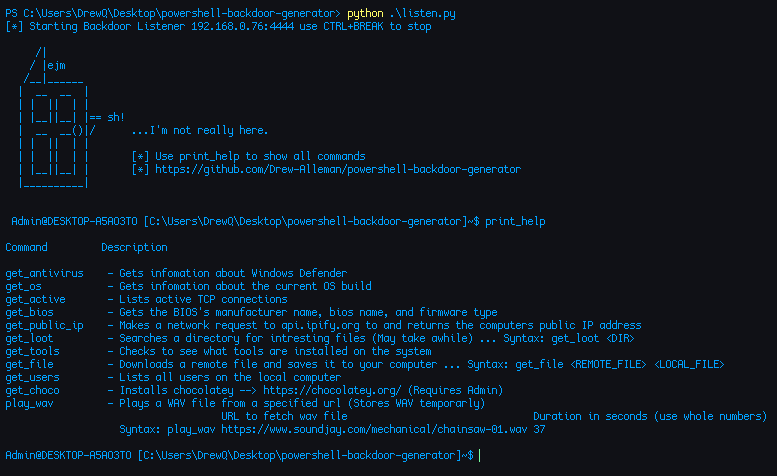 drew-alleman/powershell-backdoor-generator
Backdoor inversa scritta in PowerShell e offuscata con Python. Genera payload per dispositivi di hacking popolari come Flipper Zero e Hak5 USB Rubber…
 phith0n/zkar
Analizzatore di protocollo di serializzazione Java basato su Go che analizza, scarica e genera payload di diserializzazione con supporto per i gadget…
 hood3drob1n/jsrat-py
Questa è la mia implementazione di JSRat.ps1 in Python, così ora puoi eseguire il server di attacco da qualsiasi sistema operativo invece di essere…
 mharjac/bad_ducky
Clone compatibile con Rubber Ducky basato su CJMCU BadUSB HW.
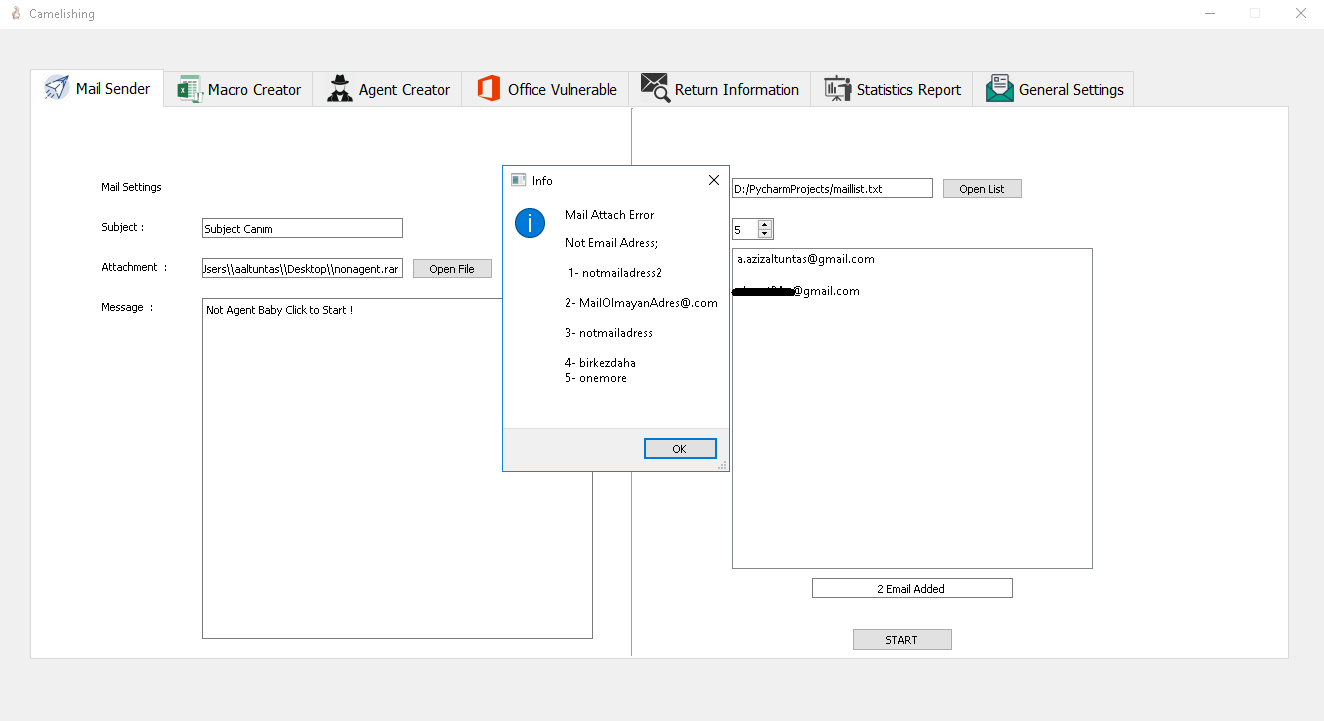 azizaltuntas/camelishing
Strumento di ingegneria sociale
 hashcat/princeprocessor
Generatore autonomo di candidati password utilizzando l'algoritmo PRINCE
 rip1s/cve-2017-11882
CVE-2017-11882 Exploit accetta comandi/codice di lunghezza superiore a 17k byte al massimo.
 octoberfest7/xll_phishing
Tattiche di Phishing XLL
 b4rtik/redpeanut
RedPeanut è un piccolo RAT sviluppato in .Net Core 2 e il suo agente in .Net 3.5 / 4.0.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5
 urbanesec/zackattack
Presentato a DEF CON 20, NTLM Relaying a TUTTE LE COSE!
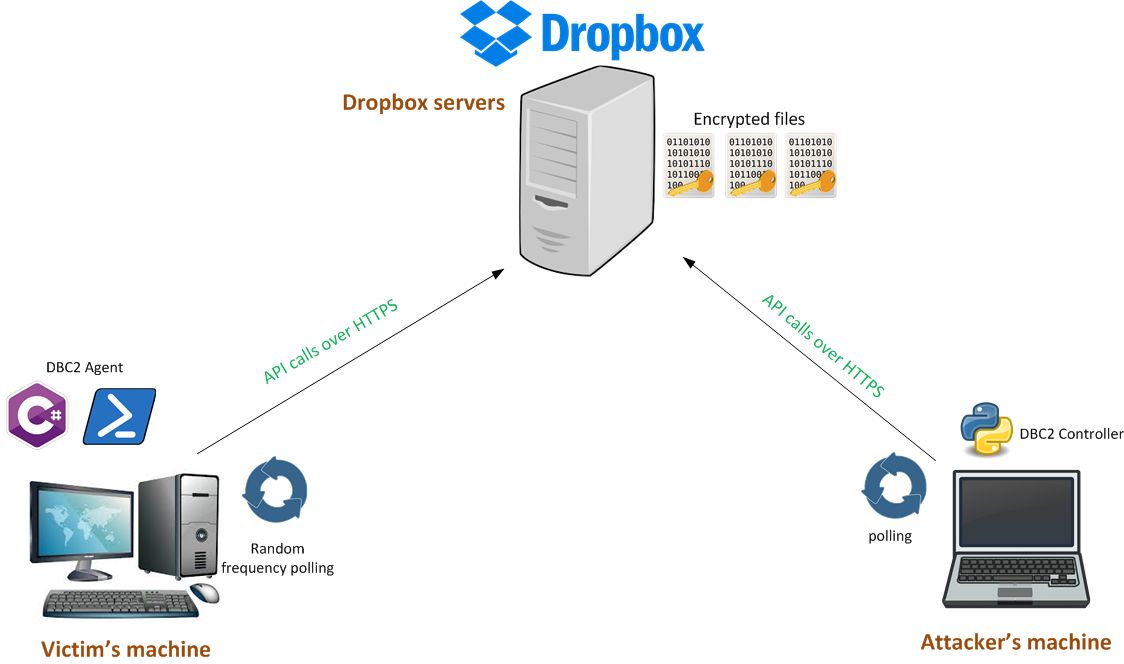 arno0x/dbc2
DBC2 (DropboxC2) è uno strumento post-exploitation modulare, composto da un agente in esecuzione sulla macchina della vittima, un controller in…
 rand0m1ze/ezsploit
Automazione di script bash Linux per metasploit
 rxwx/cve-2018-0802
Exploit PoC per CVE-2018-0802 (e opzionalmente CVE-2017-11882)








