
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 affix/cve-2022-36231
pdf_info <= 0.5.3 Iniezione di Comandi del Sistema Operativo
 nettitude/cve-2022-23253-poc
CVE-2022-23253 PoC
 mrdark-ops/cve-2026-38526
PoC Python che sfrutta CVE-2026-38526 in Krayin CRM <= 2.2.x: effettua l'autenticazione, carica un webshell PHP tramite /admin/tinymce/upload ed…
 chaitanyaharitash/cve-2026-21514_cve-2026-21510
Builders e note di ricerca per lo sfruttamento di CVE-2026-21514 (bypass della Protected View) e CVE-2026-21510 (RCE) in MS Office, inclusi…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 mouseos/aquos-r6-ghostlock
Exploit root temporaneo per Sharp AQUOS R6 A101SH S0029 tramite GhostLock CVE-2026-43499
 ianxtianxt/bypass_disablefunc_via_ld_preload
Risolvi l'impossibilità di eseguire comandi durante l'elevazione dei privilegi PHP a causa di funzioni di sistema disabilitate.
 devbuihieu/cve-2025-6558-proof-of-concept
Exploit proof-of-concept per CVE-2025-6558, che dimostra la vulnerabilità e fornisce un exploit funzionante per test e validazione della sicurezza.
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit Bootrom Exynos9830 - SM-G985F
 rburrito/payloadgenerator
Un wrapper per MSFvenom che permette di generare facilmente payload.
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
Exploit di esecuzione di codice in remoto pre-autenticazione per Oracle WebLogic ADF Faces (CVE-2022-21445, CVSS 9.8). Include istruzioni dettagliate…
 x3ero0/android712-blueborne
Android Blueborne RCE CVE-2017-0781
 deamwork/ms16-051-poc
Proof-of-concept exploit per CVE-2016-0189 (corruzione della memoria VBScript in IE11) con analisi della patch e distribuzione basata su HTML.
 manojcode/foxit-reader-rce-with-virualalloc-and-shellcode-for-cve-2018-9948-and-cve-2018-9958
Foxit Reader versione 9.0.1.1049 Use After Free con bypass di ASLR e DEP sullo heap
 p4x1s/cve-2023-22809-sudo-poc
CVE-2023-22809 Linux Sudo
 d0rb/logofail-poc
Questa è una dimostrazione ipotetica del processo coinvolto nello sfruttamento di LogoFail, che include teoricamente i passaggi necessari.
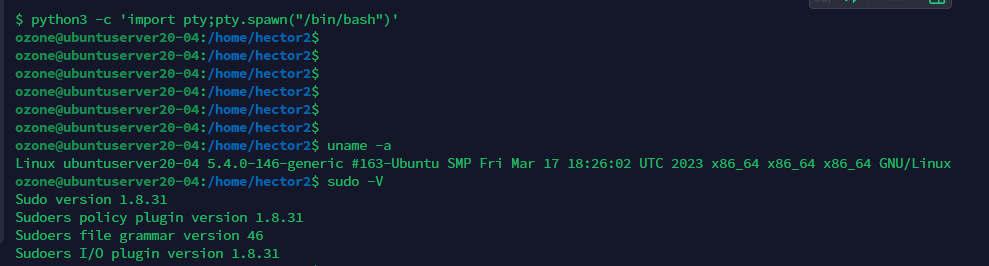 purpleozone/pe_cve-cve-2021-3156
Exploit per Ubuntu 20.04 utilizzando CVE-2021-3156 potenziato con script di post-exploitation
 fcy10012/cve-2024-31317-deployer
CVE-2024-31317 Strumento di ricerca e distribuzione per la vulnerabilità di iniezione di comandi Zygote su Android | Framework di sfruttamento per…








