
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit

 hakluke/weaponised-xss-payloads
Payload XSS progettati per trasformare alert(1) in P1
 0xdea/tactical-exploitation
Toolkit di sfruttamento tattico moderno.
 luemmelsec/pentest-tools-collection
Raccolta curata di strumenti e comandi di sicurezza offensiva per attacchi ad Active Directory, C2, escalation dei privilegi, offuscamento e…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 vxunderground/vxug-papers
Codice di ricerca e articoli dei membri di vx-underground.
 outflanknl/c2-tool-collection
Una raccolta di strumenti che si integrano con Cobalt Strike (e possibilmente altri framework C2) tramite tecniche di caricamento di DLL riflessive e…
 trustedsec/coffloader
Esegui Beacon Object Files (BOFs) al di fuori di Cobalt Strike analizzando file oggetto COFF a 64 bit, con generazione di argomenti compatibile con…
 nytrorst/shellcodecompiler
Compilatore di shellcode
 msanft/cve-2025-55182
PoC exploit per CVE-2025-55182, che dimostra l'esecuzione remota di codice nelle React Server Functions tramite inquinamento del prototipo e un…
 med0x2e/sigflip
SigFlip è uno strumento per patchare file PE firmati con Authenticode (exe, dll, sys, ecc.) senza invalidare o rompere la firma esistente.
 reverseclabs/c3
Comando e Controllo Personalizzato (C3). Un framework per la prototipazione rapida di canali C2 personalizzati, fornendo al contempo l'integrazione…
 cobbr/sharpsploit
SharpSploit è una libreria .NET per post-exploitation scritta in C#
 r00t-3xp10it/fakeimageexploiter
Usa un falso image.jpg per sfruttare i target (nascondi le estensioni di file conosciute)
 s3cur3th1ssh1t/offensivevba
Questo repository copre alcuni metodi di esecuzione del codice e di evasione dell'antivirus per le macro nei documenti di Office.
 7etsuo/windows-api-function-cheatsheets
Un riferimento alle chiamate di funzione dell'API di Windows, incluse funzioni per operazioni sui file, gestione dei processi, gestione della…
 ne0nd0g/go-shellcode
Un repository di esecutori di Windows Shellcode e utilità di supporto. Le applicazioni caricano ed eseguono Shellcode utilizzando varie chiamate API…
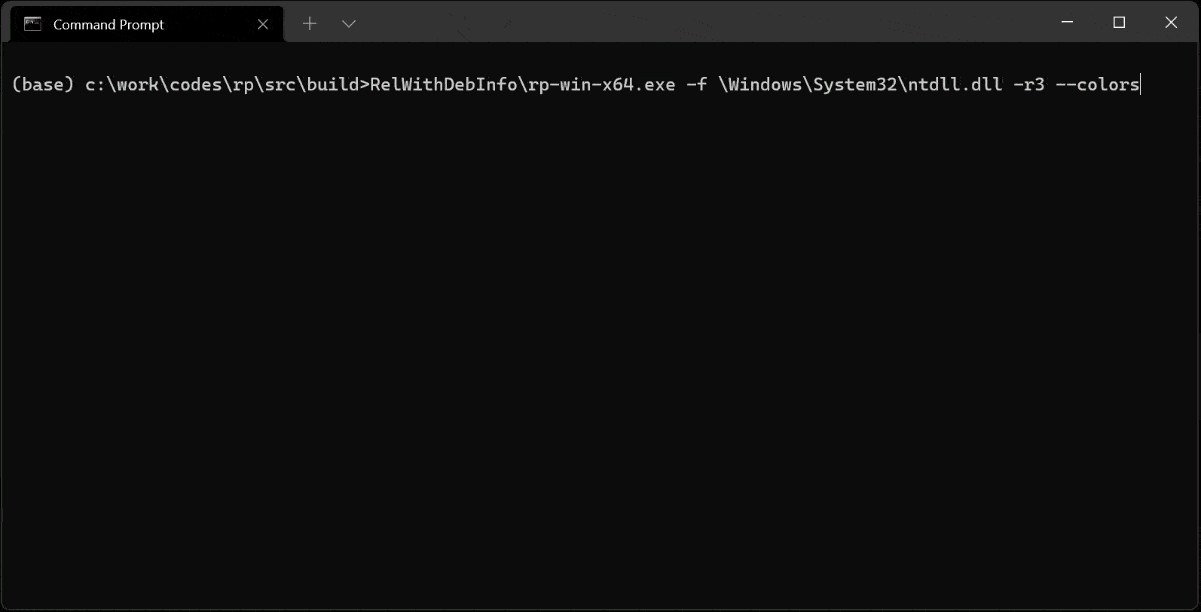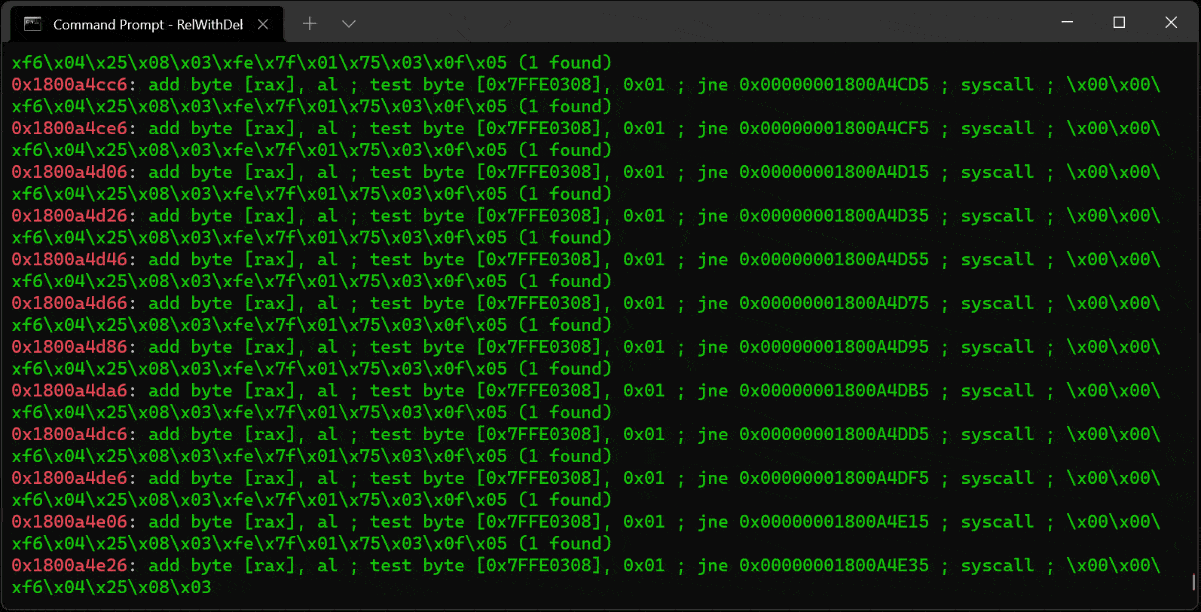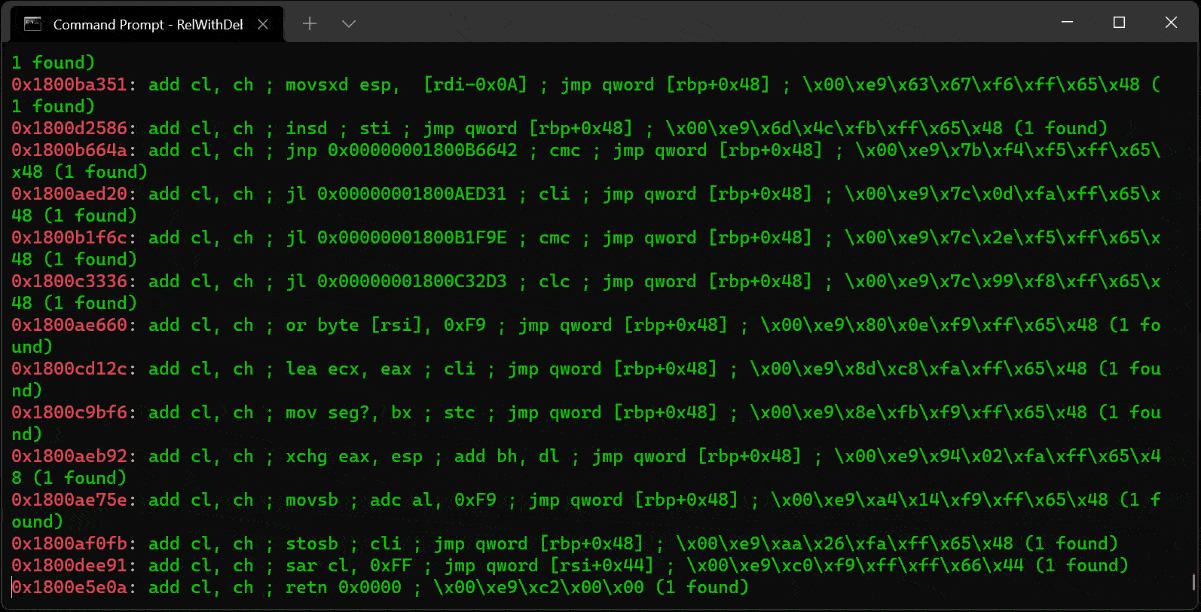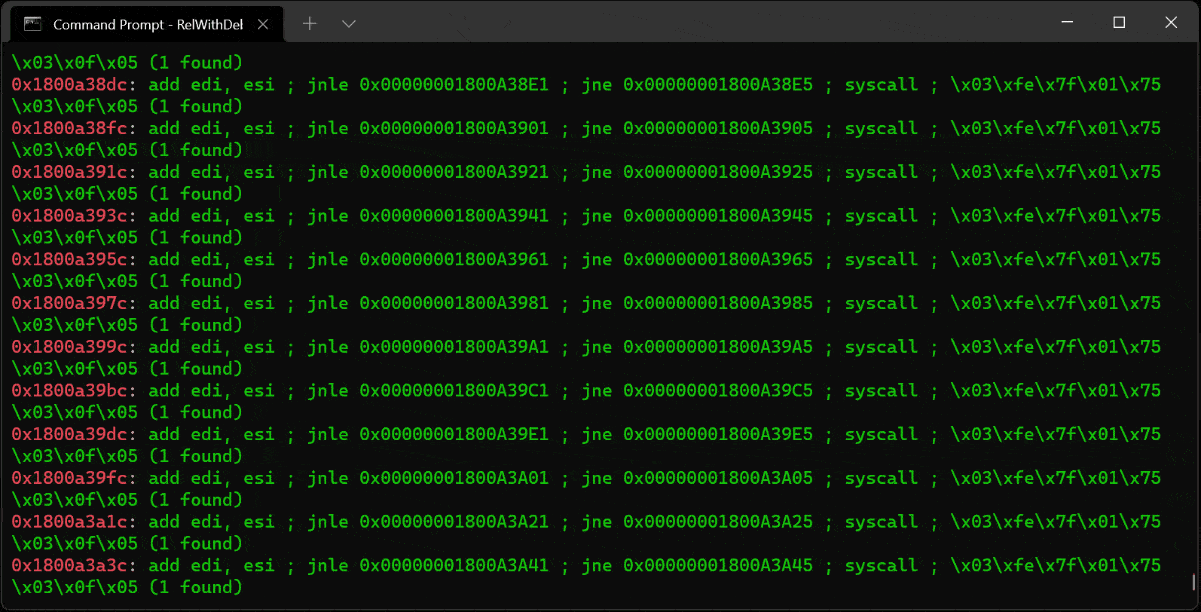 0vercl0k/rp
Cercatore di gadget ROP veloce in C++ per binari PE/ELF/Mach-O su architetture x86/x64/ARM/ARM64, che consente la costruzione efficiente di catene di…
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…








