
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sviluppo Payload — Pagina 20 | Kitploit
Categorie

Sviluppo Payload

Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
donut preview#1

donut

GitHubthewover/donut
4.7k1 anno fa
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5k4 anni fa
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8k1 anno fa
sgn preview#4

sgn

GitHubegebalci/sgn
2.0k2 mesi fa
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9k1 mese fa
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8k4 anni fa
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6k2 anni fa
libpeconv preview#10

libpeconv

GitHubhasherezade/libpeconv
1.4k6 mesi fa
metasploit-framework preview#11

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k12h 40m fa
pwntools preview#12

pwntools

GitHubgallopsled/pwntools
13.6k5 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
3739 risultati
DeepSleep preview

DeepSleep

GitHubtheflink/deepsleep

Una variante di Gargoyle per x64 per nascondere artefatti di memoria usando solo ROP e PIC

memory-forensicsexploitationred-teaming+1
3764 anni fa
JS-Tap preview

JS-Tap

GitHubhoodoer/js-tap

Beacon JavaScript e C2 da utilizzare per payload XSS o impianti di post-sfruttamento su server webapp o software desktop per monitorare gli utenti e…
phishing-toolsreconnaissancepersistence-mechanisms+8
4743 mesi fa
CVE-2020-2551 preview

CVE-2020-2551

GitHuby4er/cve-2020-2551

Weblogic IIOP CVE-2020-2551

vulnerability-analysisexploitationweb-application-exploitation+3
3366 anni fa
D1rkLdr preview

D1rkLdr

GitHubsaadahla/d1rkldr

Shellcode Loader con implementazione di syscall dinamica indiretta, shellcode in formato MAC, risoluzione API da PEB, chiamata syscall e risoluzione…

ids-ips-evasionshellcodered-teaming+1
3233 anni fa
InjectSetConsole preview

InjectSetConsole

GitHubtwosevenonet/injectsetconsole

Proof of Concept per l'iniezione di codice di processo senza utilizzare WriteProcessMemory
persistence-mechanismsexploitationids-ips-evasion+7
15526 giorni fa
AtlasC2 preview

AtlasC2

GitHubgr1mmie/atlasc2

Framework C2 in C# incentrato sulle operazioni di Stage 1
exploit-frameworkspost-exploitationcommand-and-control+2
2114 anni fa
Androspy preview

Androspy

GitHubcyb0r9/androspy

Generatore automatizzato di backdoor per Android con crypter, avvelenamento IP e integrazione di payload Metasploit per test di penetrazione e…

android-securityexploit-frameworkspayload-generation+3
2647 anni fa
ASLRay preview

ASLRay

GitHubcryptolok/aslray

Exploit Linux ELF x32/x64 per bypass ASLR e DEP/NX con stack-spraying
exploit-frameworksexploitationshellcode+4
3103 anni fa
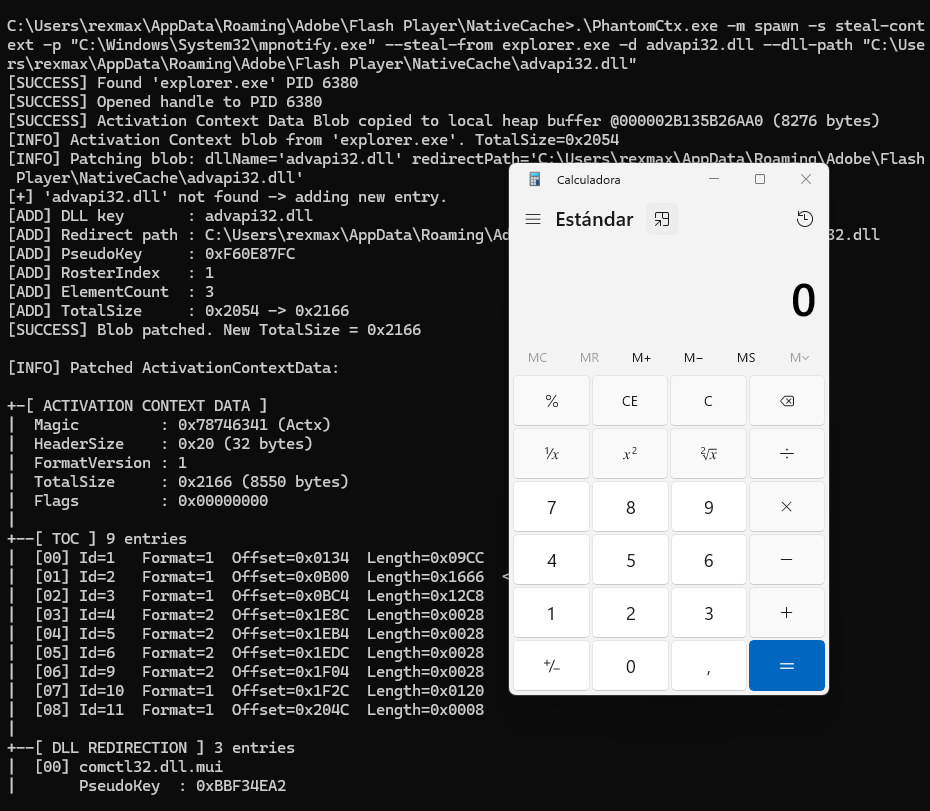
PhantomCtx preview

PhantomCtx

GitHubr3xmax/phantomctx

Strumento di evasione per l'hijacking del contesto di attivazione

privilege-escalationexploitationpost-exploitation+3
3064 mesi fa
revshellgen preview

revshellgen

GitHubt0thkr1s/revshellgen

Generatore di reverse shell scritto in Python 3.

payload-generationexploitationpenetration-testing+4
5651 anno fa
Insanity-Framework preview

Insanity-Framework

GitHub4w4k3/insanity-framework

Genera Payloads e Controlla Macchine Remote. [Interrotto]
phishing-toolsprivilege-escalationpayload-generation+7
2249 anni fa
Ares preview

Ares

GitHubcerbersec/ares

Project Ares è un caricatore Proof of Concept (PoC) scritto in C/C++ basato sulla tecnica Transacted Hollowing

defensive-toolsprivilege-escalationencryption-decryption-tools+7
3364 anni fa
TeamsImplant preview

TeamsImplant

GitHuballevon412/teamsimplant

Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
exploit-frameworkspersistence-mechanismsshellcode+5
2084 anni fa
external_c2_framework preview

external_c2_framework

GitHubund3rf10w/external_c2_framework

API Python per l'uso con la specifica External C2 di Cobalt Strike.
penetration-testing-frameworksexploit-frameworkspost-exploitation+3
2394 anni fa
DCOMUploadExec preview

DCOMUploadExec

GitHubdeepinstinct/dcomuploadexec

POC di movimento laterale DCOM che abusa dell'interfaccia IMsiServer - carica ed esegue un payload da remoto
exploitationlateral-movementpost-exploitation+3
3861 anno fa
collateral-damage preview

collateral-damage

GitHubexploits-forsale/collateral-damage

Exploit del kernel per Xbox SystemOS tramite CVE-2024-30088

privilege-escalationexploitationpost-exploitation+3
5291 anno fa
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Strumenti di evasione AV in Python
encryption-decryption-toolspayload-generationexploitation+9
5151 anno fa
ELFLoader preview

ELFLoader

GitHubtrustedsec/elfloader

Carica ed esegue oggetti ELF interamente in memoria su sistemi Linux x86_64/x86, risolvendo i simboli libc in fase di esecuzione per un'esecuzione…


post-exploitationpenetration-testingutilities-frameworks+2
3584 anni fa
Precedente1…192021…100Successivo







