
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 slaptat/copyfail30
copyFail per Python precedente alla 3.10, senza os.splice()
 abraxas/veneficus
Impianto end-to-end super elite 0day. Full kill-chain. Exploit, escalate, pivot, poison, persistence.
 fulxey/cve-2022-0543
Redis RCE tramite vulnerabilità di escape del sandbox Lua
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 kyle41111/ai-file
Un profilo di listener per il framework Mythic C2 che utilizza le API file dei fornitori di AI
 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
 shadowforge-cyber/cve-2026-104286-poc
Exploit di path traversal non autenticato per CVE-2026-104286 in FortiMail, che consente la scrittura di file arbitrari tramite richieste HTTP/HTTPS…
 bombobombone/cve-2026-103441
Proof-of-concept locale e report sanitizzato per CVE-2026-103441, una vulnerabilità di object-injection in PHP nell'API action=parse di MediaWiki che…
 murrez/cve-2026-102427
PoC in Python 3 per CVE-2026-102427, un RCE tramite upload non autenticato in OrdaSoft Joomla CCK (com_os_cck) via task=getContent e…
 murrez/cve-2026-102425
PoC Python per CVE-2026-102425: RCE non autenticato in Joomla Balbooa Forms (com_baforms) tramite iniezione di shortcode nei campi durante la eval()…
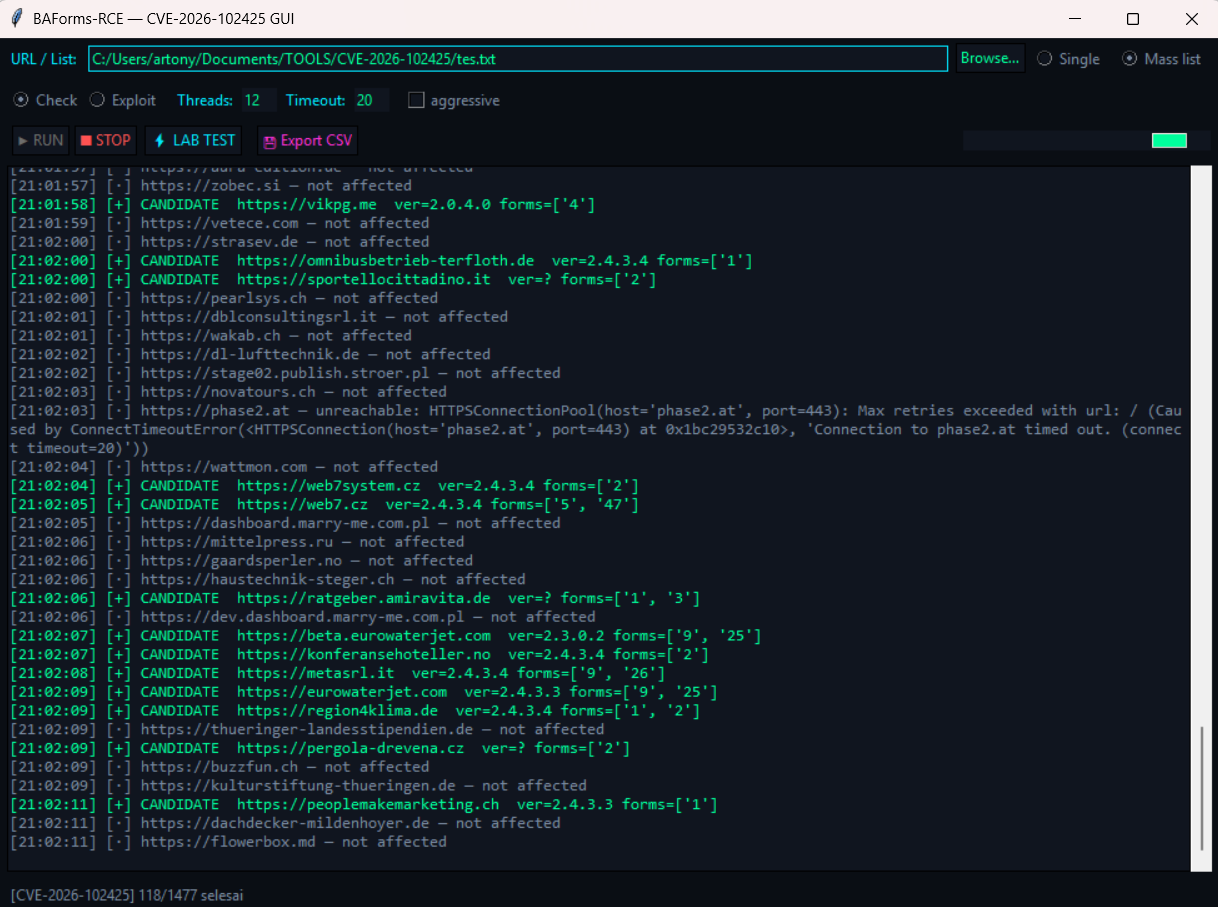 tonydelouvre/cve-2026-102425
Scanner GUI ed exploit per CVE-2026-102425, un RCE non autenticato in Balbooa Forms (com_baforms) tramite iniezione di shortcode PHP, con scansione…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Escalation locale dei privilegi tramite la conservazione di SUID/SGID durante l'estrazione degli archivi
 murrez/cve-2026-100721
PoC Python per CVE-2026-100721: rileva e sfrutta il bypass dell'allowlist esterna di NodeVM in vm2 <3.12.2, ottenendo l'evasione dalla sandbox e RCE…
 flex36ty/ps5-pihost
PS5 Exploit Web Server su un Raspberry Pi alimentato dalla porta USB della PS5
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-concept exploit per CVE-2026-1668 nel firmware degli switch TP-Link, che distribuisce un payload MIPS in grado di fornire una shell root sui…
 gmh5225/injection-2
Raccolta curata di tecniche di process injection su Windows, con collegamenti ad analisi approfondite su Conhost, PROPagate, KernelCallbackTable,…
 mythicagents/xenon
Un agente Mythic per Windows scritto in C








