
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit

 asset-group/ghostsplice
Repository Ghostsplice: PoC per attacco di frammentazione della fiducia cross-canale
 0axz-tools/cve-2025-2563-poc
Proof-of-concept exploit per CVE-2025-2563, che dimostra la vulnerabilità e fornisce passaggi di riproduzione per i ricercatori di sicurezza.
 lsposed/lspromise
Catena di exploit completa per Android che consente l'escalation di privilegi da un'app locale non attendibile a root/kernel, combinazione di…
 user696/mrrat
:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 b3rt1ng/koi
Gestore multi-sessione di reverse shell con upgrade PTY, moduli di post-exploitation, tunneling di Layer 3, offuscamento del payload per l'evasione…
 smgorelik/windows-rce-exploits
Il database dei campioni di exploit è un repository per exploit **RCE** (remote code execution) e Proof-of-Concepts per **WINDOWS**; i campioni sono…
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
 codextf2/screenshotbof
Una funzionalità alternativa di screenshot per Cobalt Strike che utilizza WinAPI e non esegue un fork & run. Screenshot scaricato in memoria.
 kitsuneshade/winrar-exploit-tool---rust-edition
Un'implementazione ad alte prestazioni e sicura in termini di memoria del tool di exploit WinRAR CVE-2025-8088, riscritto in Rust per una migliore…
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) adattatore per kernel Android 4.19.152-perf+
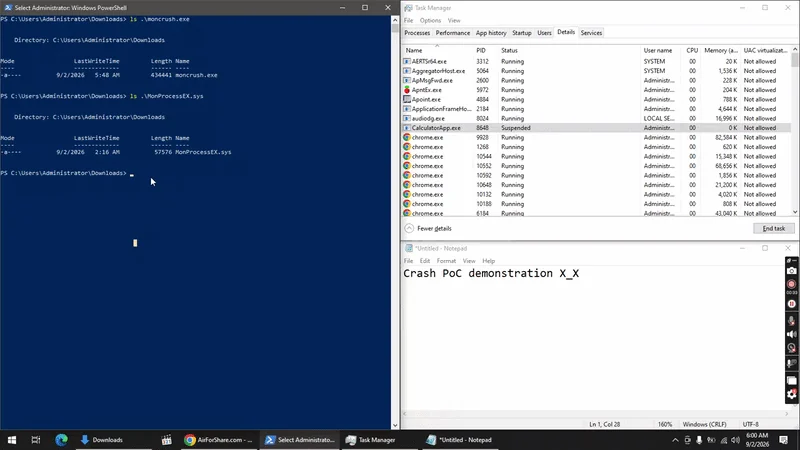 deathshotxd/0xm0ncrush
Terminatore di processi in modalità kernel che utilizza un driver BYOVD firmato. Funziona su tutti i Windows 10/11. Nessun offset, nessun PDB. Rust.
 postrequest/link
link è un framework di comando e controllo scritto in Rust
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) per Galaxy S26
 ntfargo/relapse-exploit
Catena di exploit per PS5 per firmware 7.00-13.60 che combina un info leak WebKit JSC e una corruzione typedarray con una race UAF aio_multi_wait per…
 entysec/hatsploit
Piattaforma modulare di penetration testing che ti consente di scrivere, testare ed eseguire codice exploit.
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
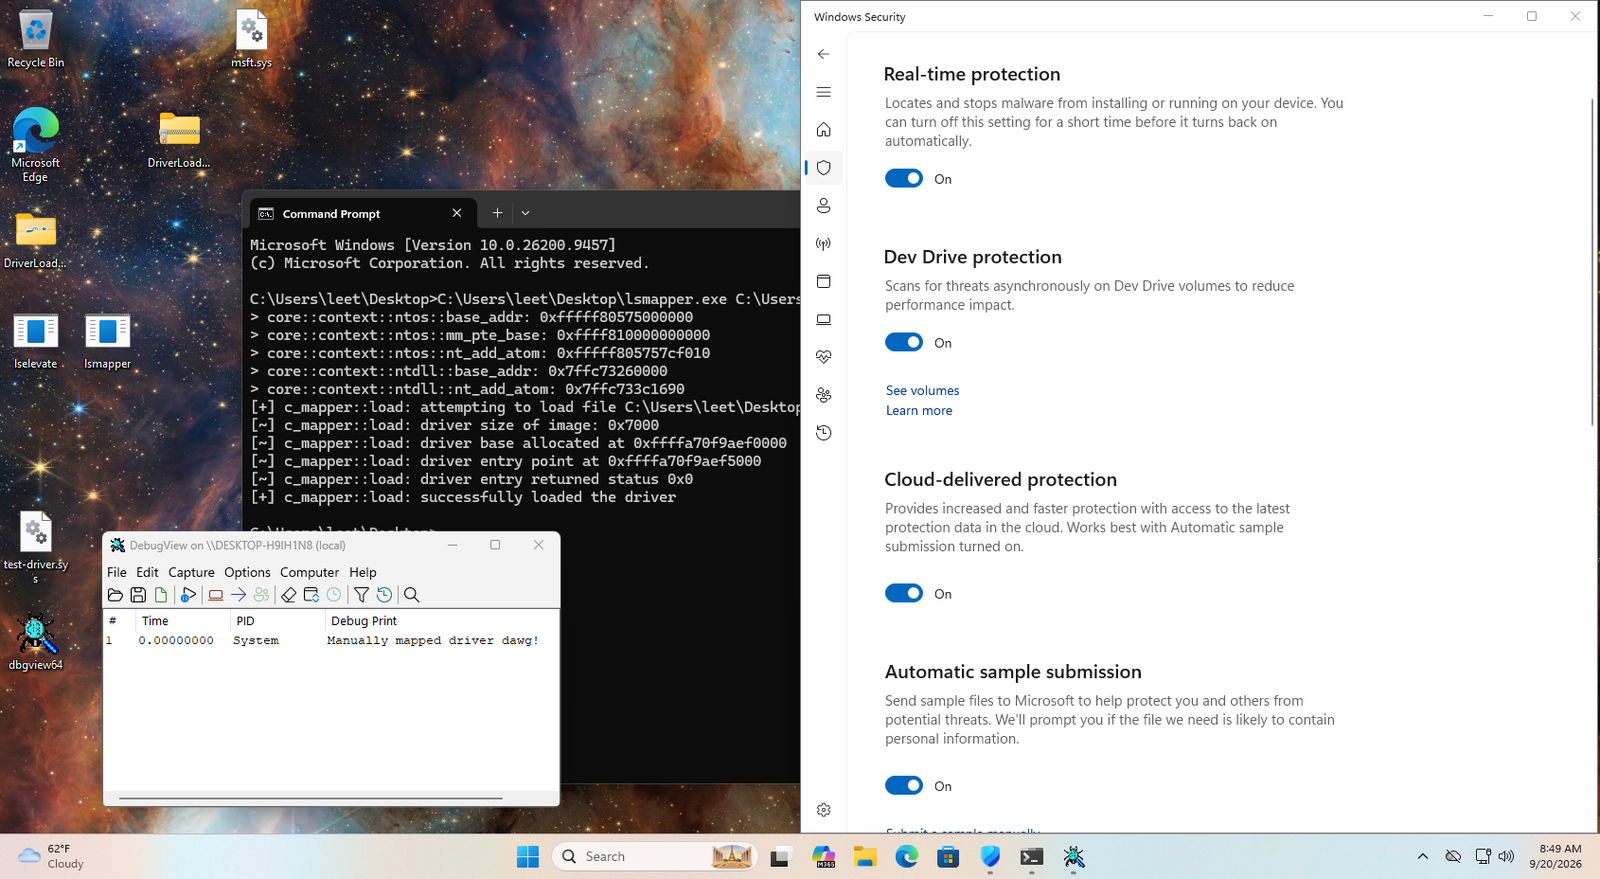 nbs32k/localstranger
PoC per WinNotify, dimostrato tramite un driver mapper, e privilege escalation locale.








