
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit
 frizb/wordlistgen
Super Semplice Generatore di Liste di Parole Python per Fuzzing e Brute Forcing in Python
 kc57/awesome-pentest
Un elenco di fantastici strumenti e risorse per il penetration testing.
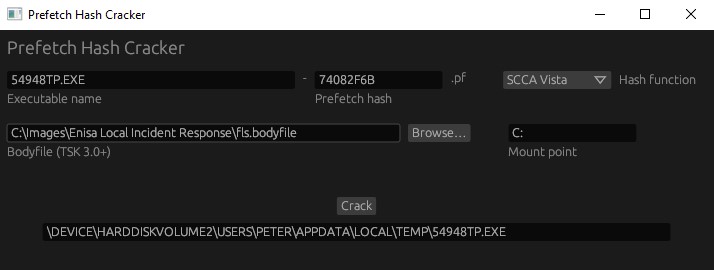 harelsegev/prefetch-hash-cracker
Brute-force tool che recupera i percorsi completi degli eseguibili dagli hash di prefetch di Windows utilizzando file corpo, supportando le funzioni…
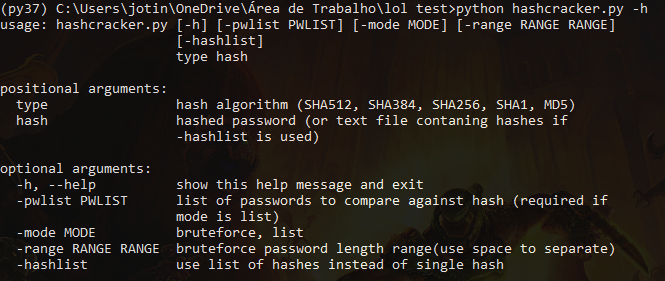 joaovdonaton/hashcracker
Cracker di hash basato su Python che supporta SHA512, SHA256, SHA1, MD5 e altri. Include rilevamento automatico del tipo di hash, modalità brute…
 assurancemaladiesec/ad-description-password-finder
Recupera la descrizione degli account AD e cerca una password al suo interno
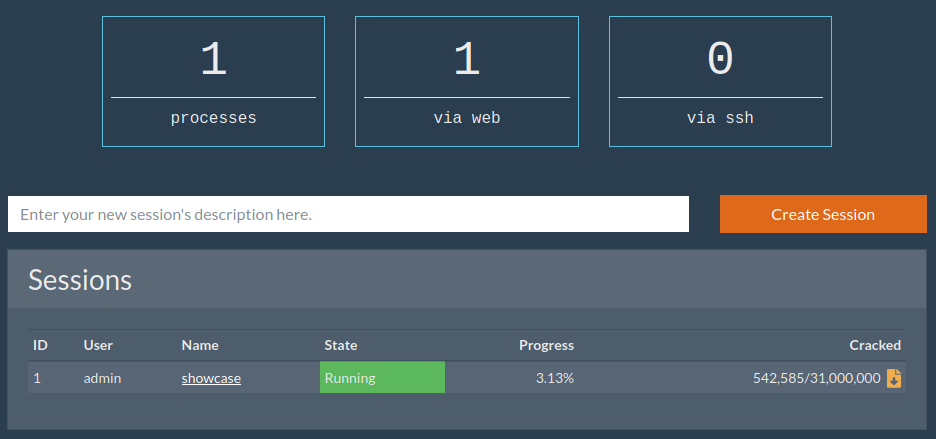 sadreck/crackerjack
Interfaccia grafica web per Hashcat che semplifica il cracking delle password con gestione delle sessioni, generazione di maschere, supporto per…
 qsecure-labs/deadmatter
Strumento di estrazione delle credenziali indipendente dall'offset
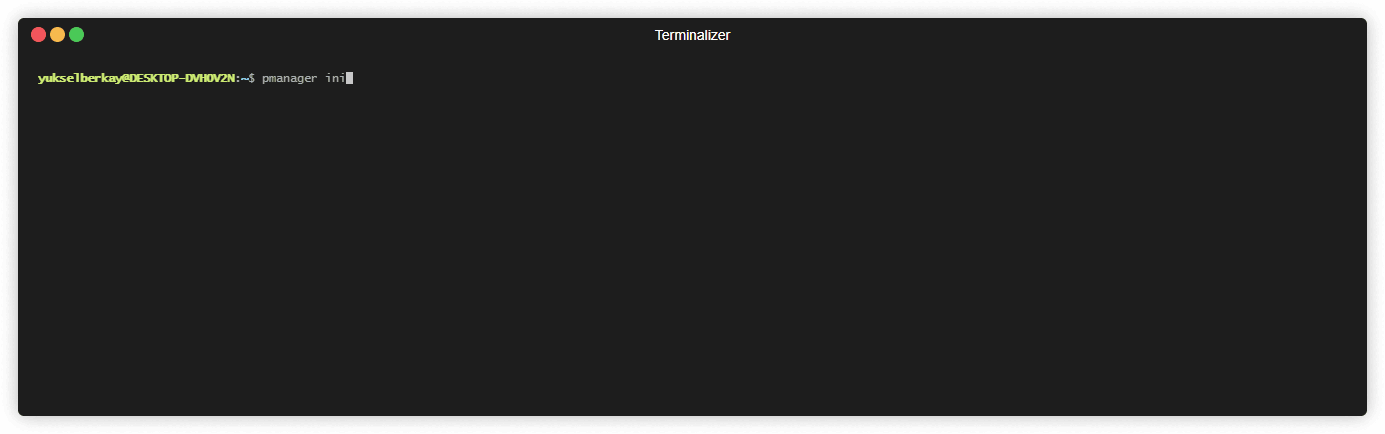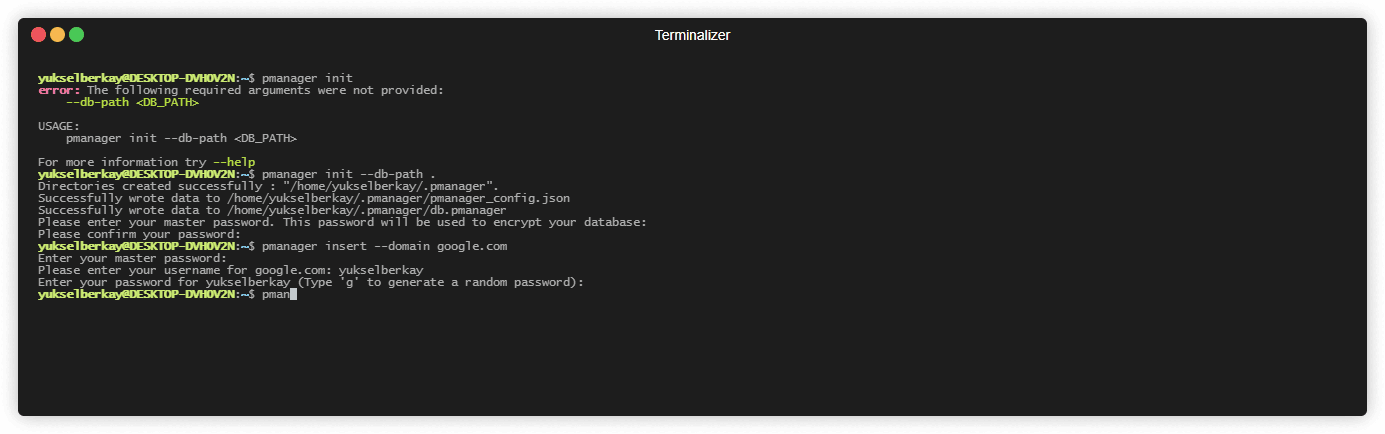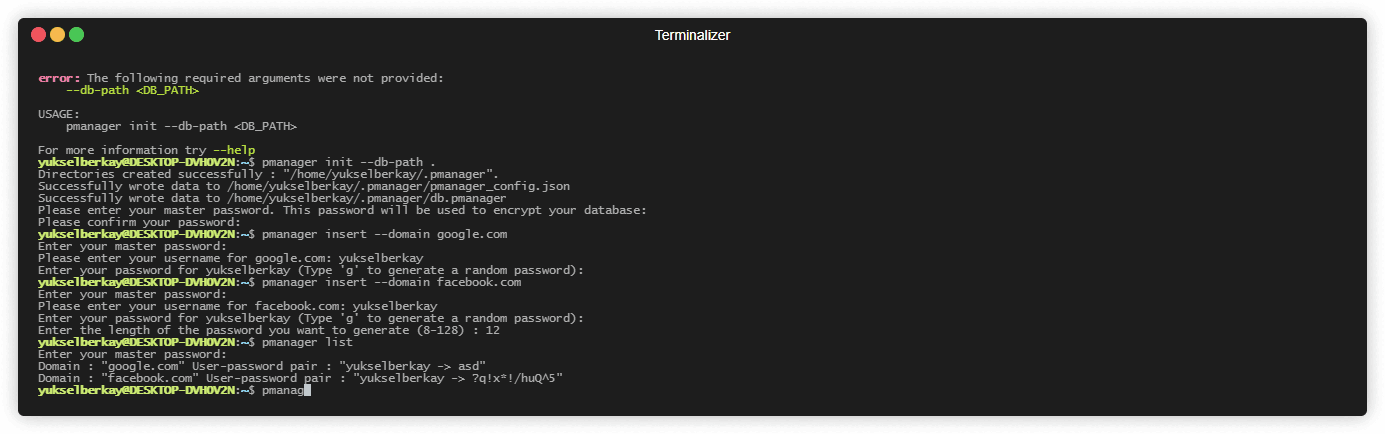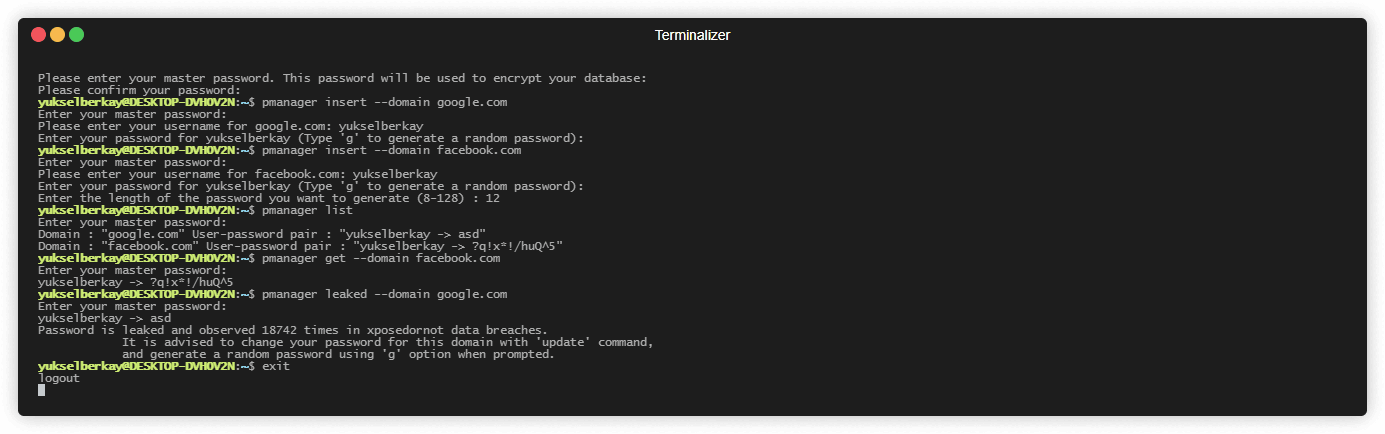 yukselberkay/pmanager
Memorizza e recupera le tue password da un database offline sicuro. Controlla se le tue password sono state compromesse in precedenza per prevenire…
 pupi1985/marfil
Marfil è un'estensione della suite Aircrack-ng, utilizzata per valutare la sicurezza delle reti WiFi. Permette di suddividere il lavoro di esecuzione…
 sinfocol/vboxdie-cracker
Cracker di password per la crittografia delle immagini disco di VirtualBox
 luisgg/ophcrack
Cracker di password Windows che utilizza compromesso tempo-memoria con tabelle arcobaleno. Supporta hash LM e NT tramite GUI su Windows, macOS e…
 k8gege/pyladon
Ladon Scanner For Python, Scanner di Penetrazione per Grandi Reti & Cobalt Strike, vulnerabilità / exploit / rilevazione /…
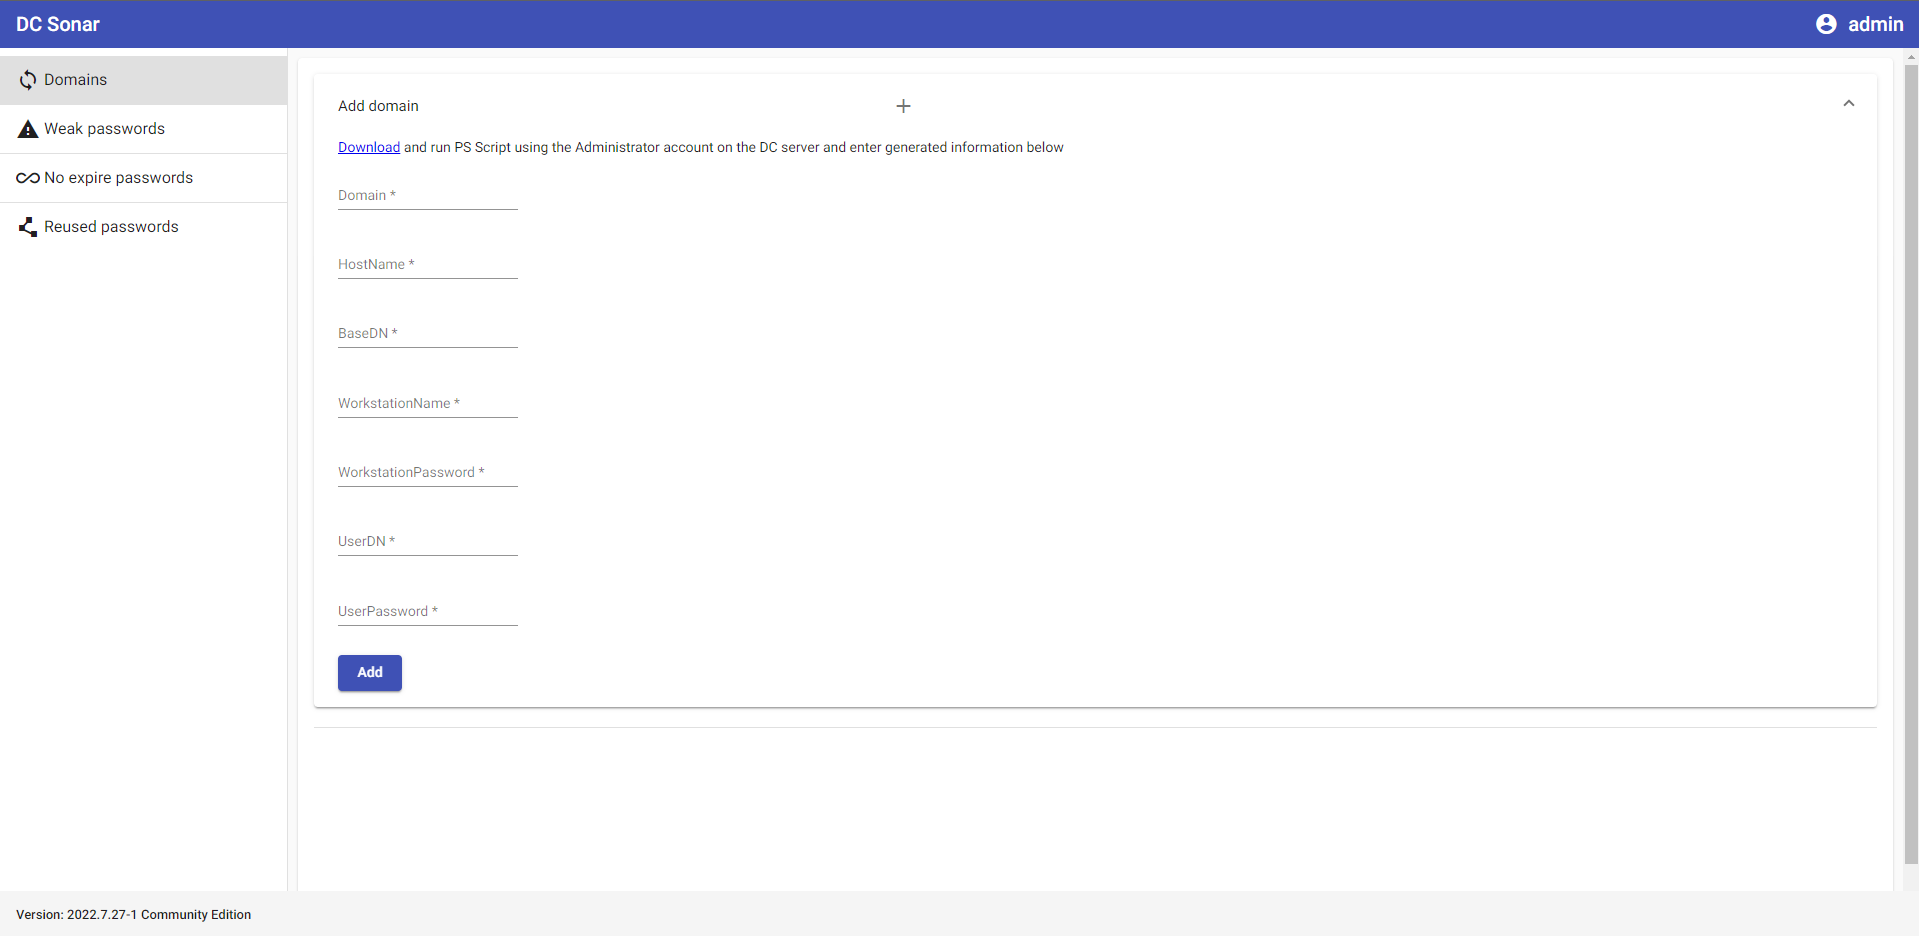 st1lly/dc-sonar
Analisi dei domini AD per i rischi di sicurezza relativi agli account utente
 blacksnufkin/credshunter
PoC per CVE-2026-3609 - perdita di handle di xhunter1.sys di XIGNCODE3 che consente il bypass di PPL e il dump di LSASS
 icryo/rfcpwn
Un toolkit di enumerazione e sfruttamento che utilizza chiamate RFC verso SAP
 averagesecurityguy/crack
Server XMLRPC per il cracking delle password
 cisc0-gif/kitt
Framework di Pentesting basato su Python








