
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit
 dariusztytko/words-scraper
Web scraper basato su Selenium per generare una lista di password
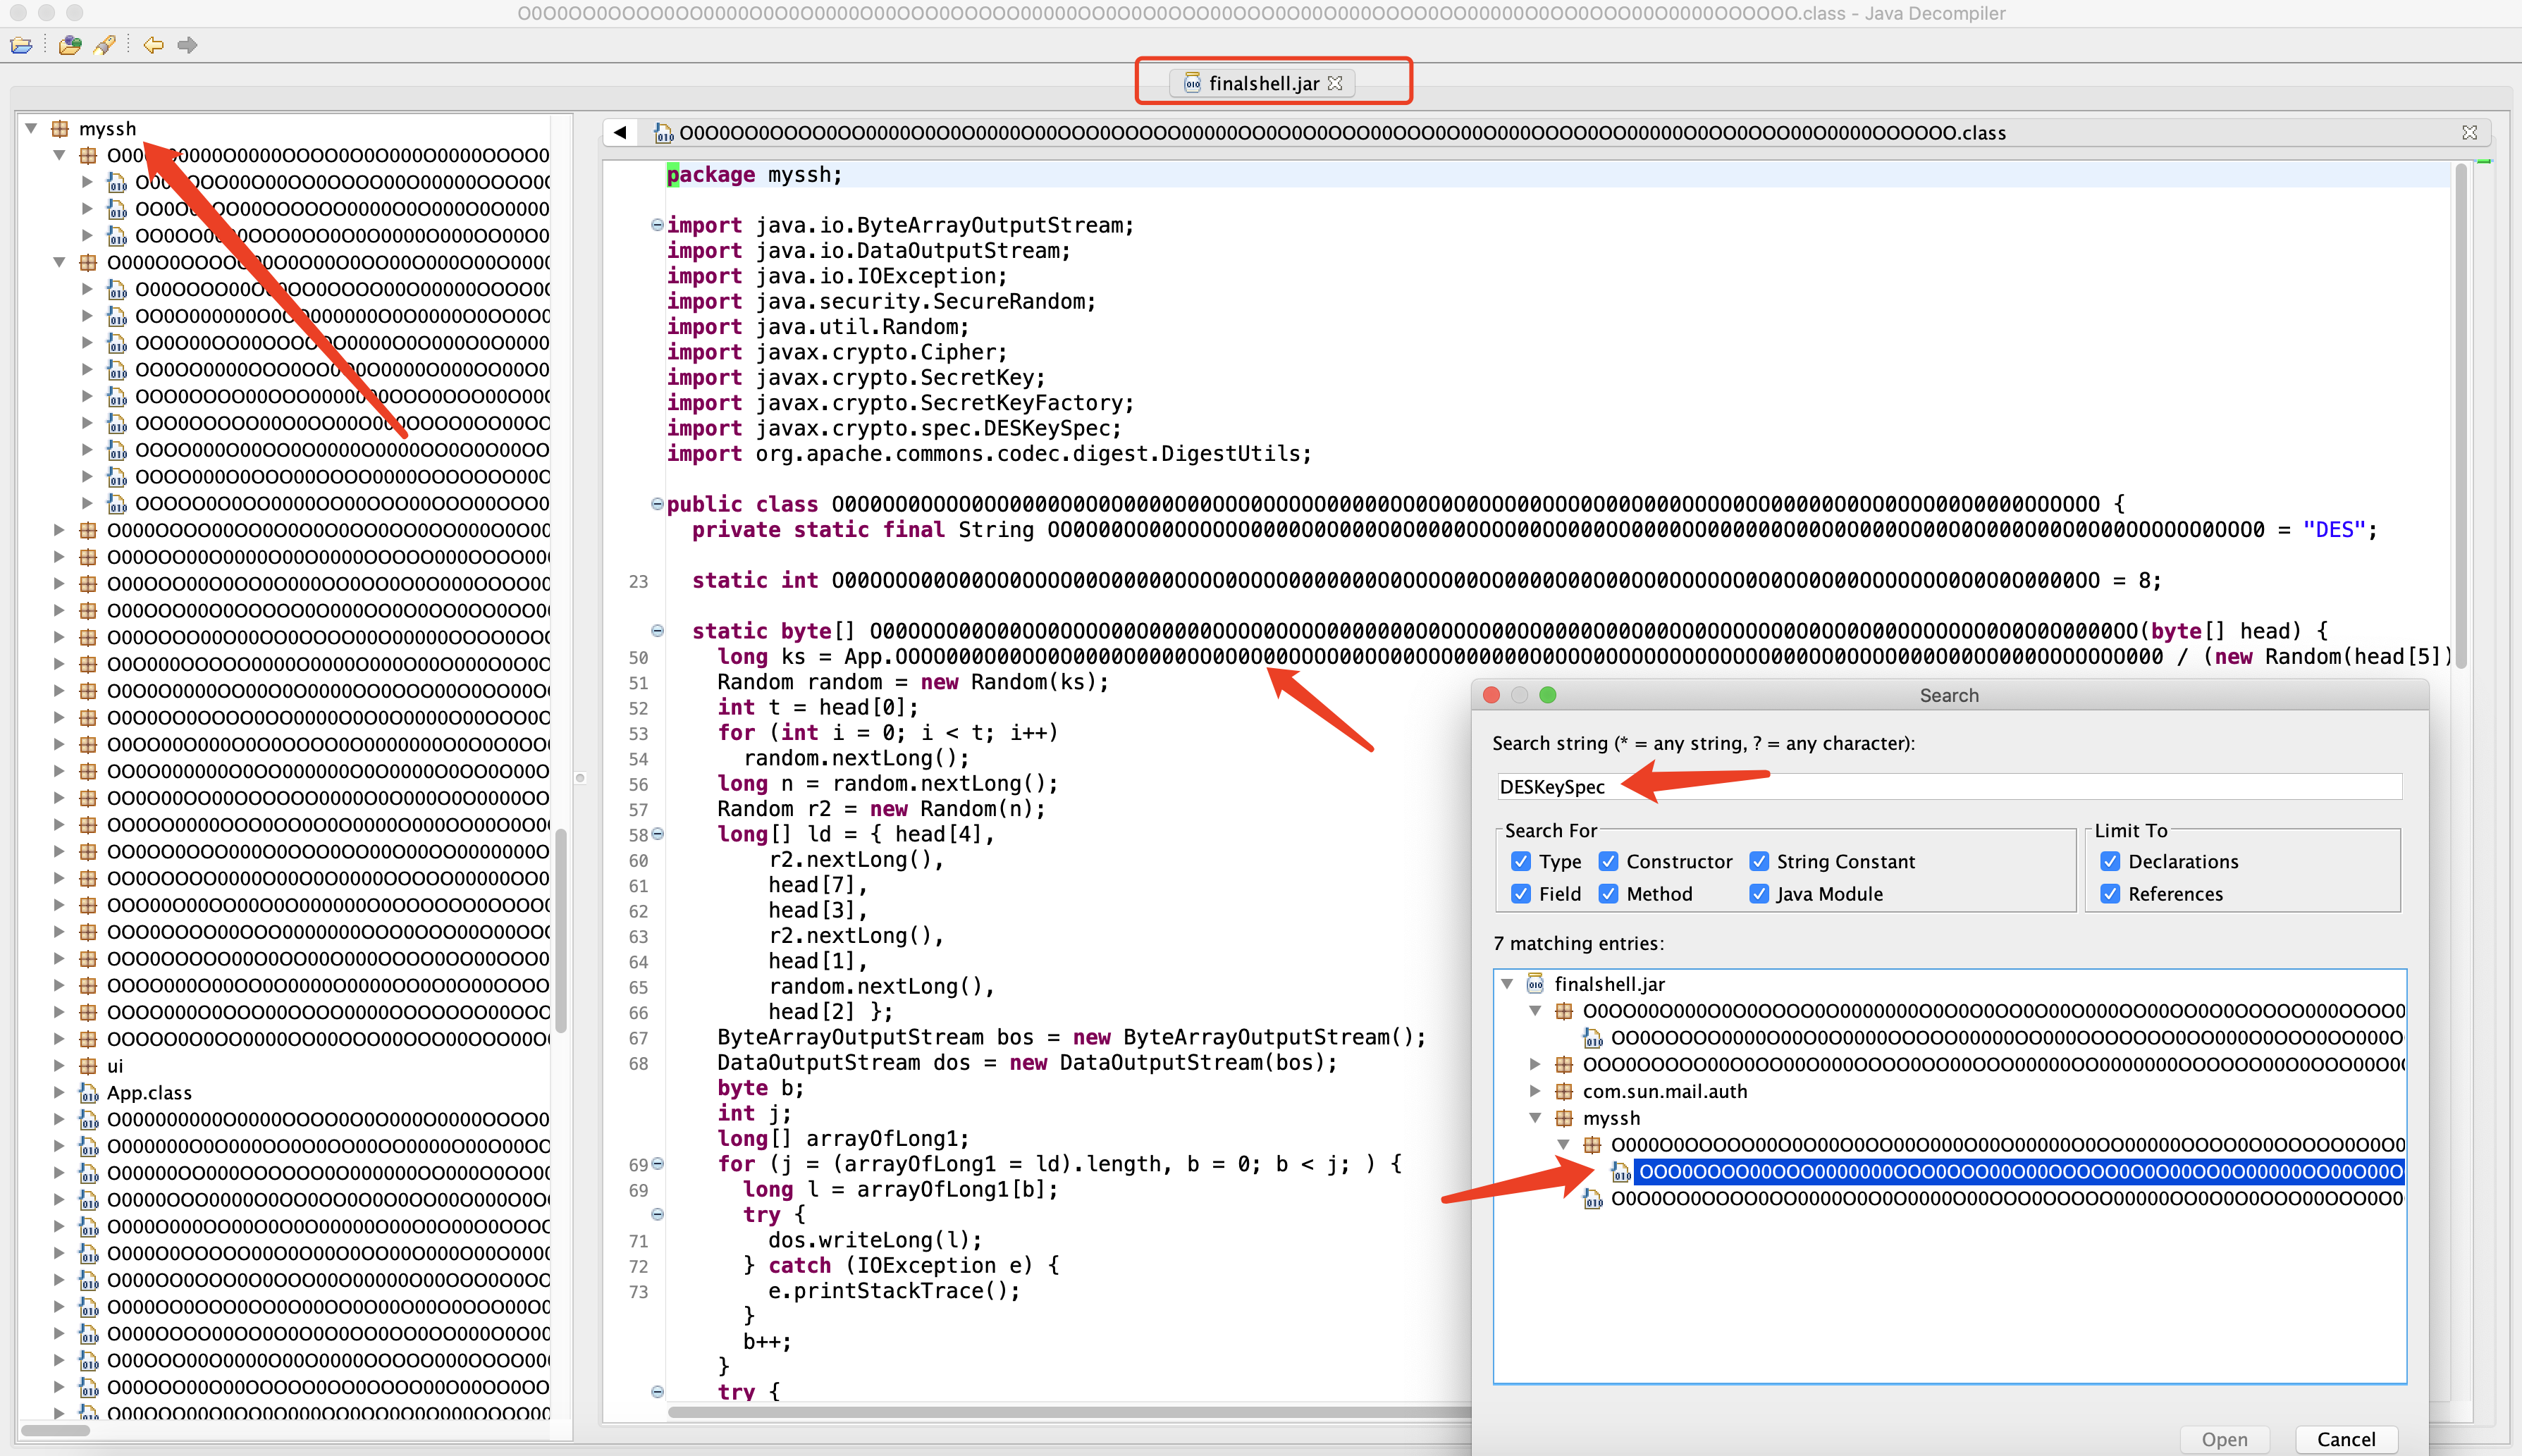 jas502n/finalshelldecodepass
FinalShellDecodePass Crittografia/Decrittografia
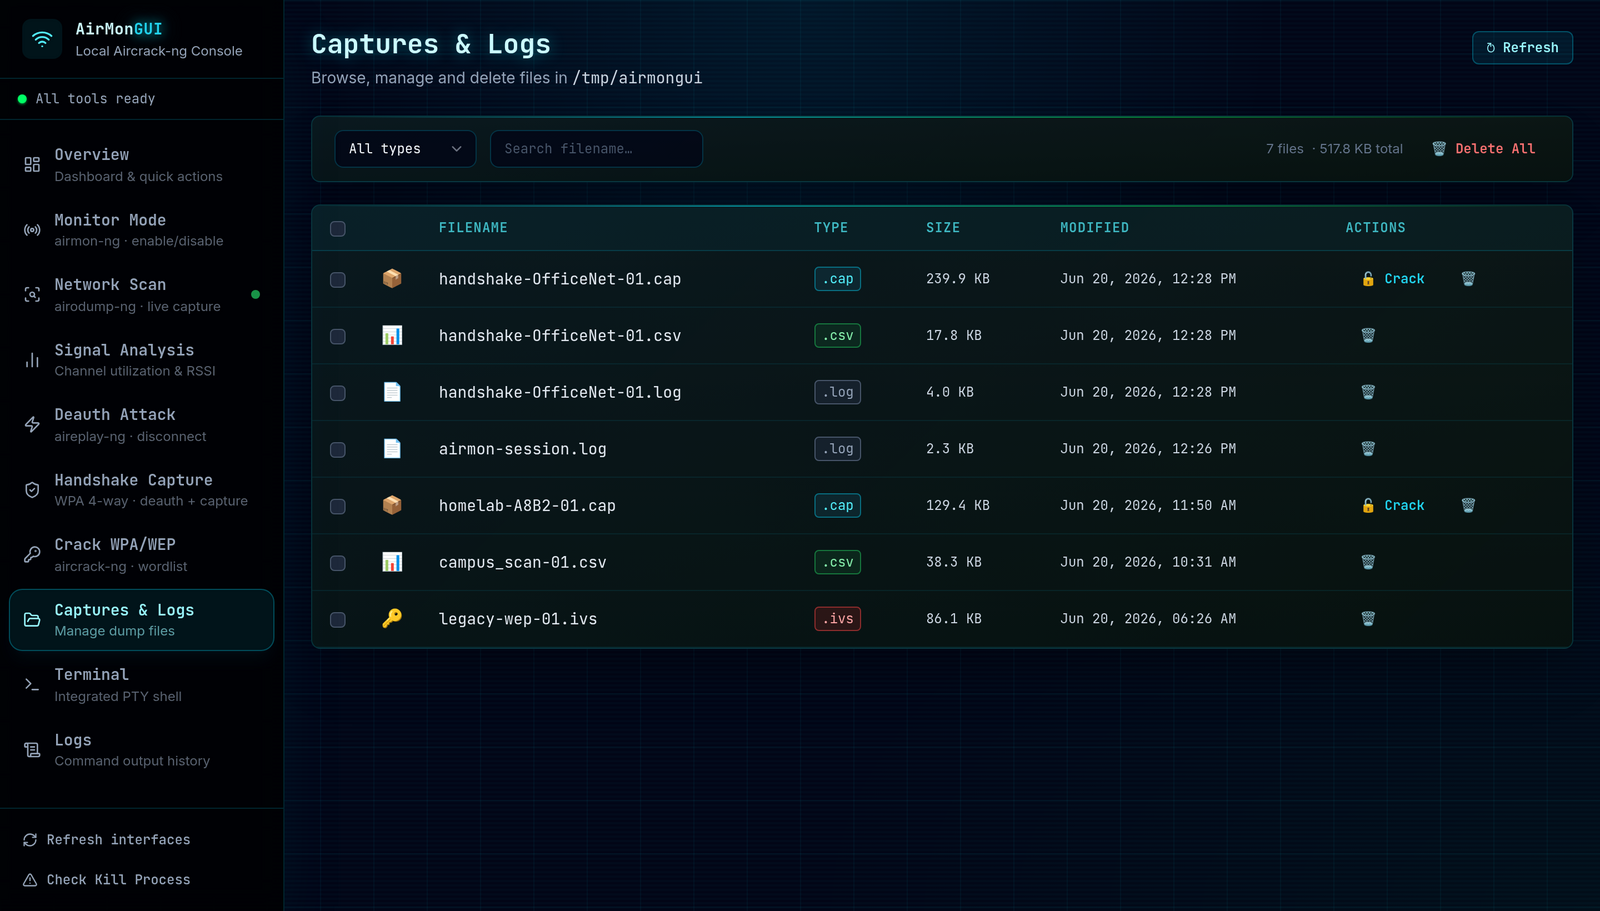 elhart05/airmongui
Un'interfaccia grafica locale per la suite di auditing wireless aircrack-ng.
 yuejd/ios_restriction_passcode_crack---python-version
Decifrare ios Codice di restrizione in Python
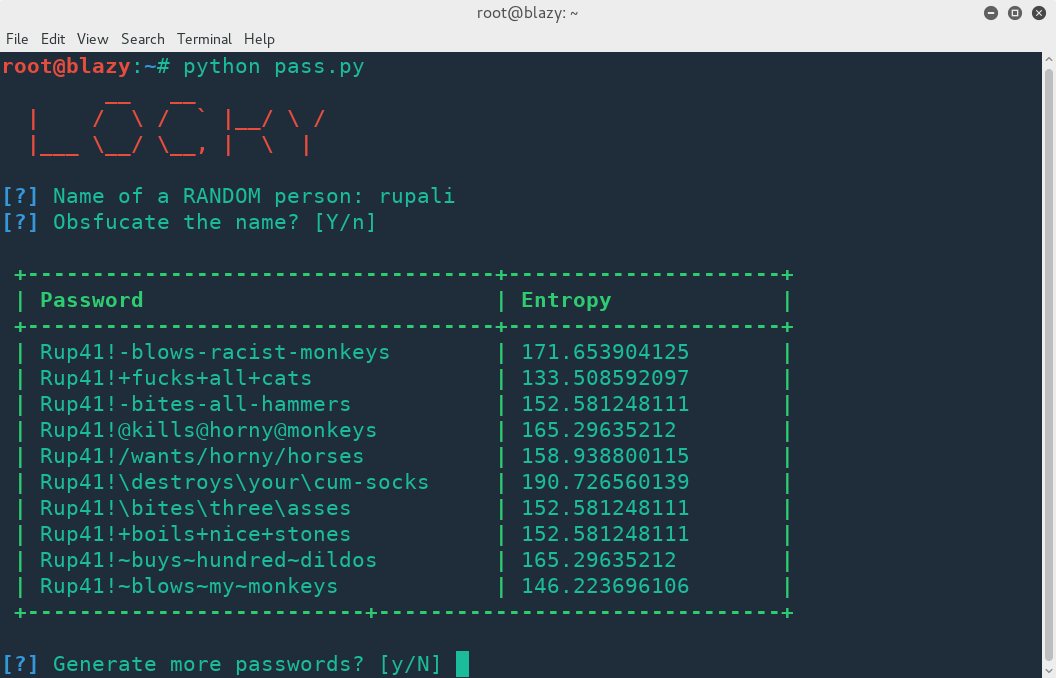 s0md3v/locky
Locky genera password "davvero" forti ma facili da ricordare.
 edoardottt/longtongue
Genera una wordlist personalizzata di password/passphrase basata sulle informazioni del target.
 momenbasel/autowifi
Framework di penetration testing wireless. Automatizza gli attacchi WPA/WPA2/WEP/WPS - dalla ricognizione allo sfruttamento in un unico comando.…
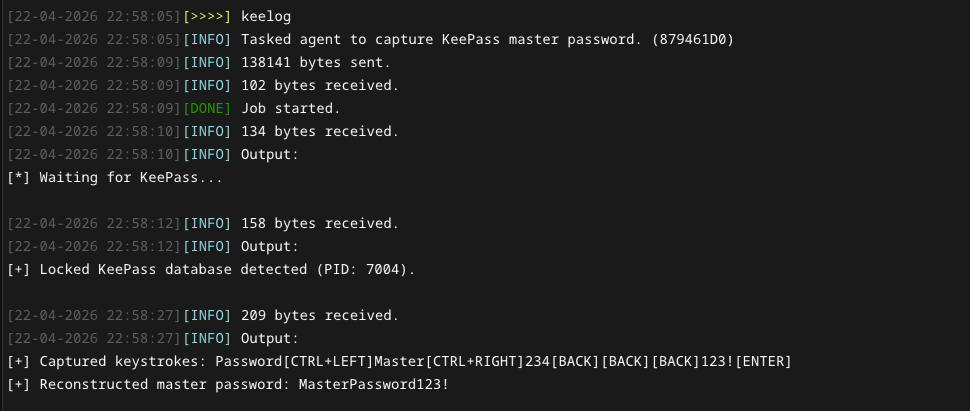 jakobfriedl/keelog-bof
Async BOF per catturare le password master di KeePass rilevando e keylogging le finestre del database bloccate.
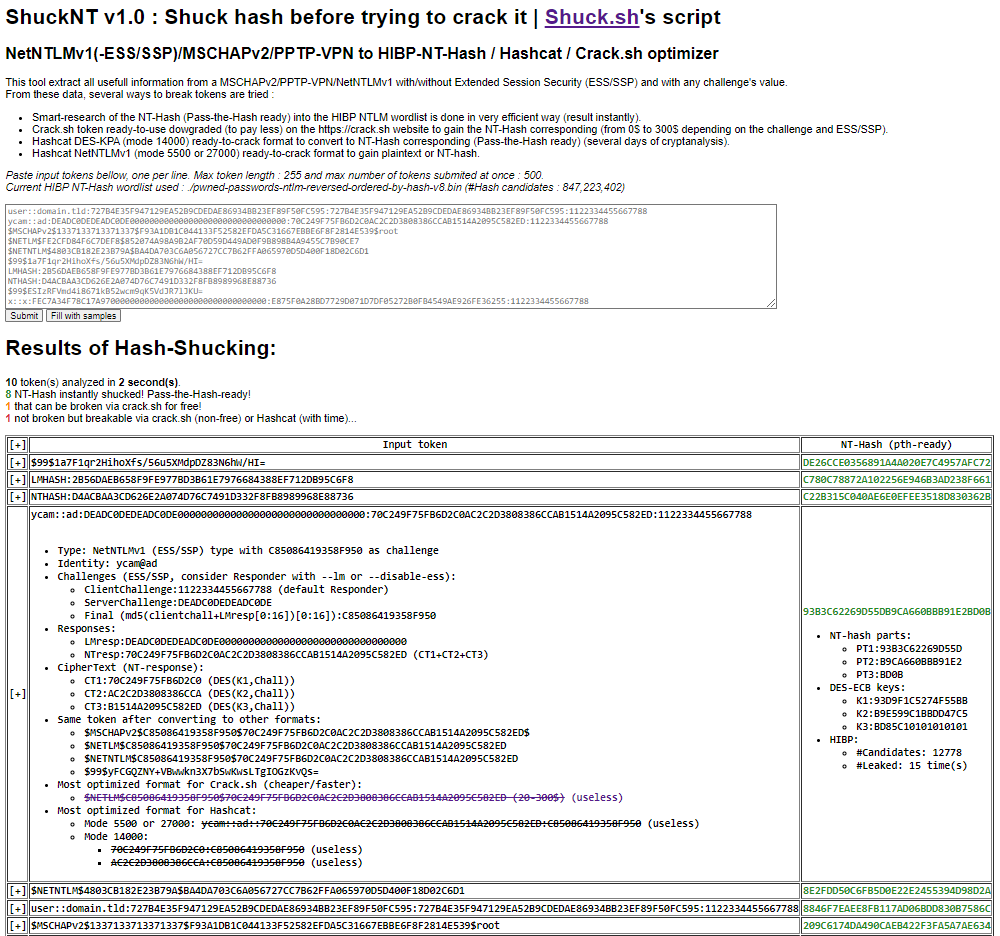 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…
 evilsocket/fang
Un cracker MD5 multithread multi-servizio
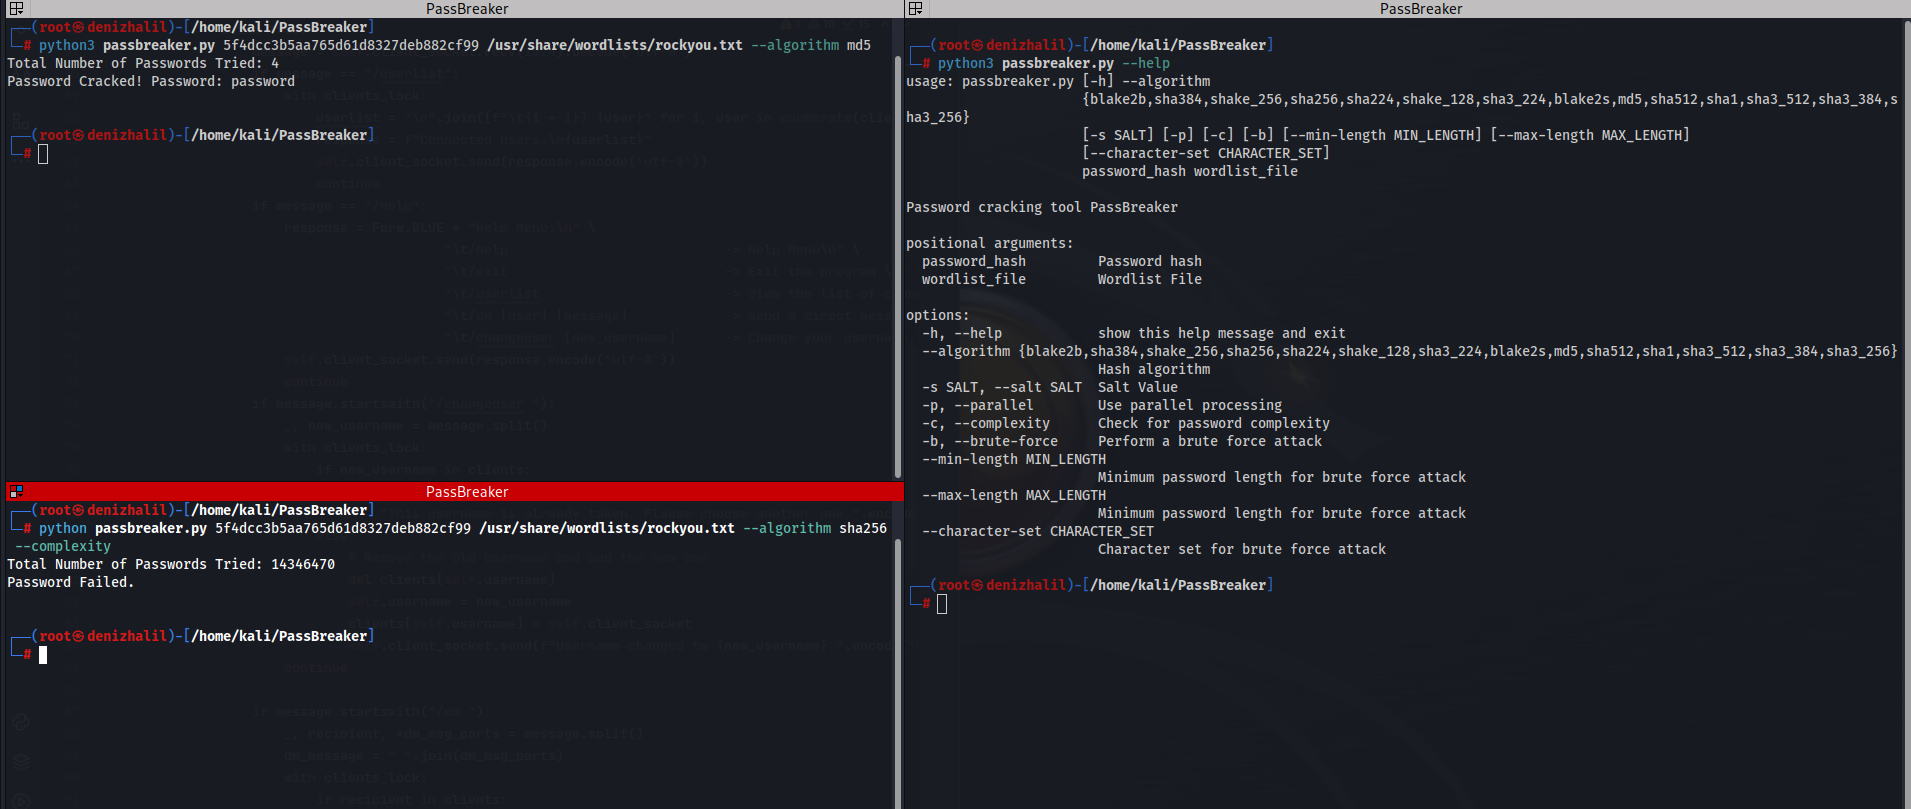 halildeniz/passbreaker
Cracker di password basato su Python che supporta attacchi con wordlist e brute-force con molteplici algoritmi di hash, salt, elaborazione parallela…
 m4dm0e/wpcrack
Cracker di hash WordPress.
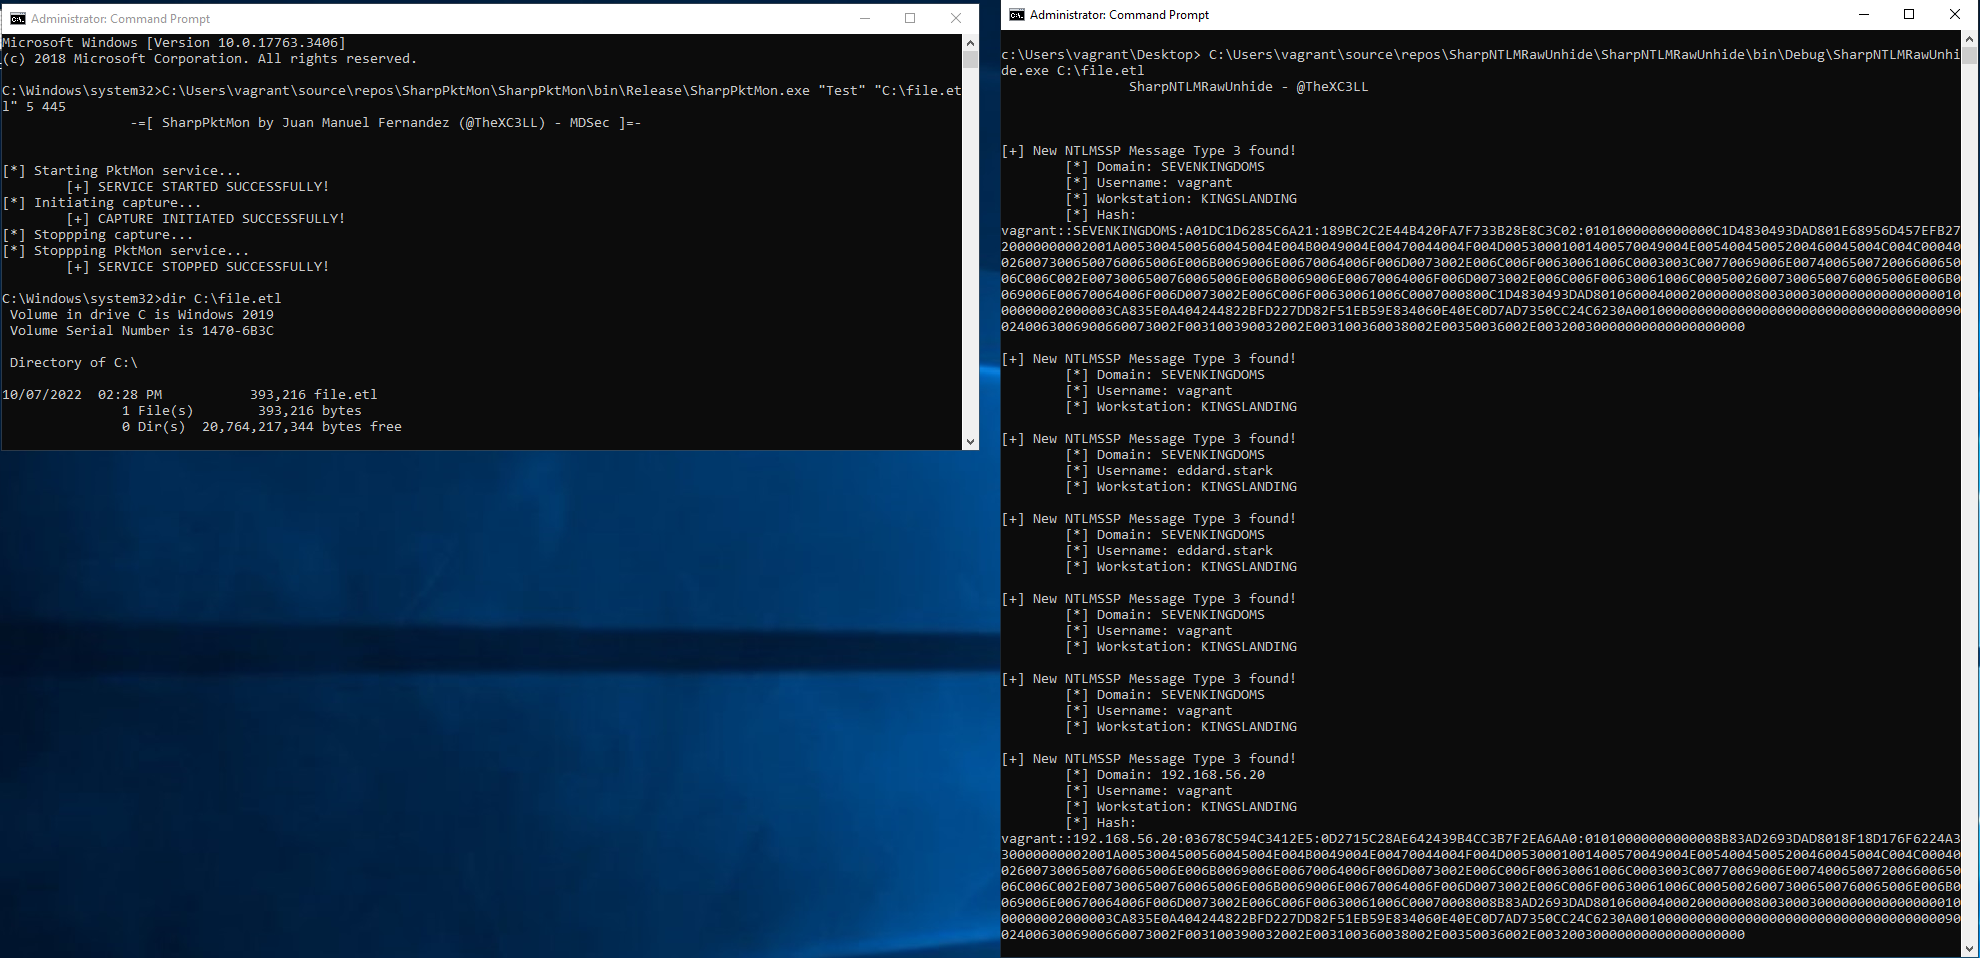 x-c3ll/sharpntlmrawunhide
Versione C# di NTLMRawUnHide
 jofpin/brutto
Facile brute forcing per qualsiasi cosa - Jose Pino
 priyankvadaliya/zip-cracker-
Script Python per Craccare Password di Zip con attacco dizionario e anche usare Crunch come Pipeline
 crypt0p3g/dpapi-toolkit
Analizza qualsiasi artefatto DPAPI di Windows e ne identifica il formato e la chiave master esatta necessaria, quindi decifra una volta fornita la…
 synacktiv/radmin3-password-cracker
Dumper/cracker delle credenziali di Radmin Server 3
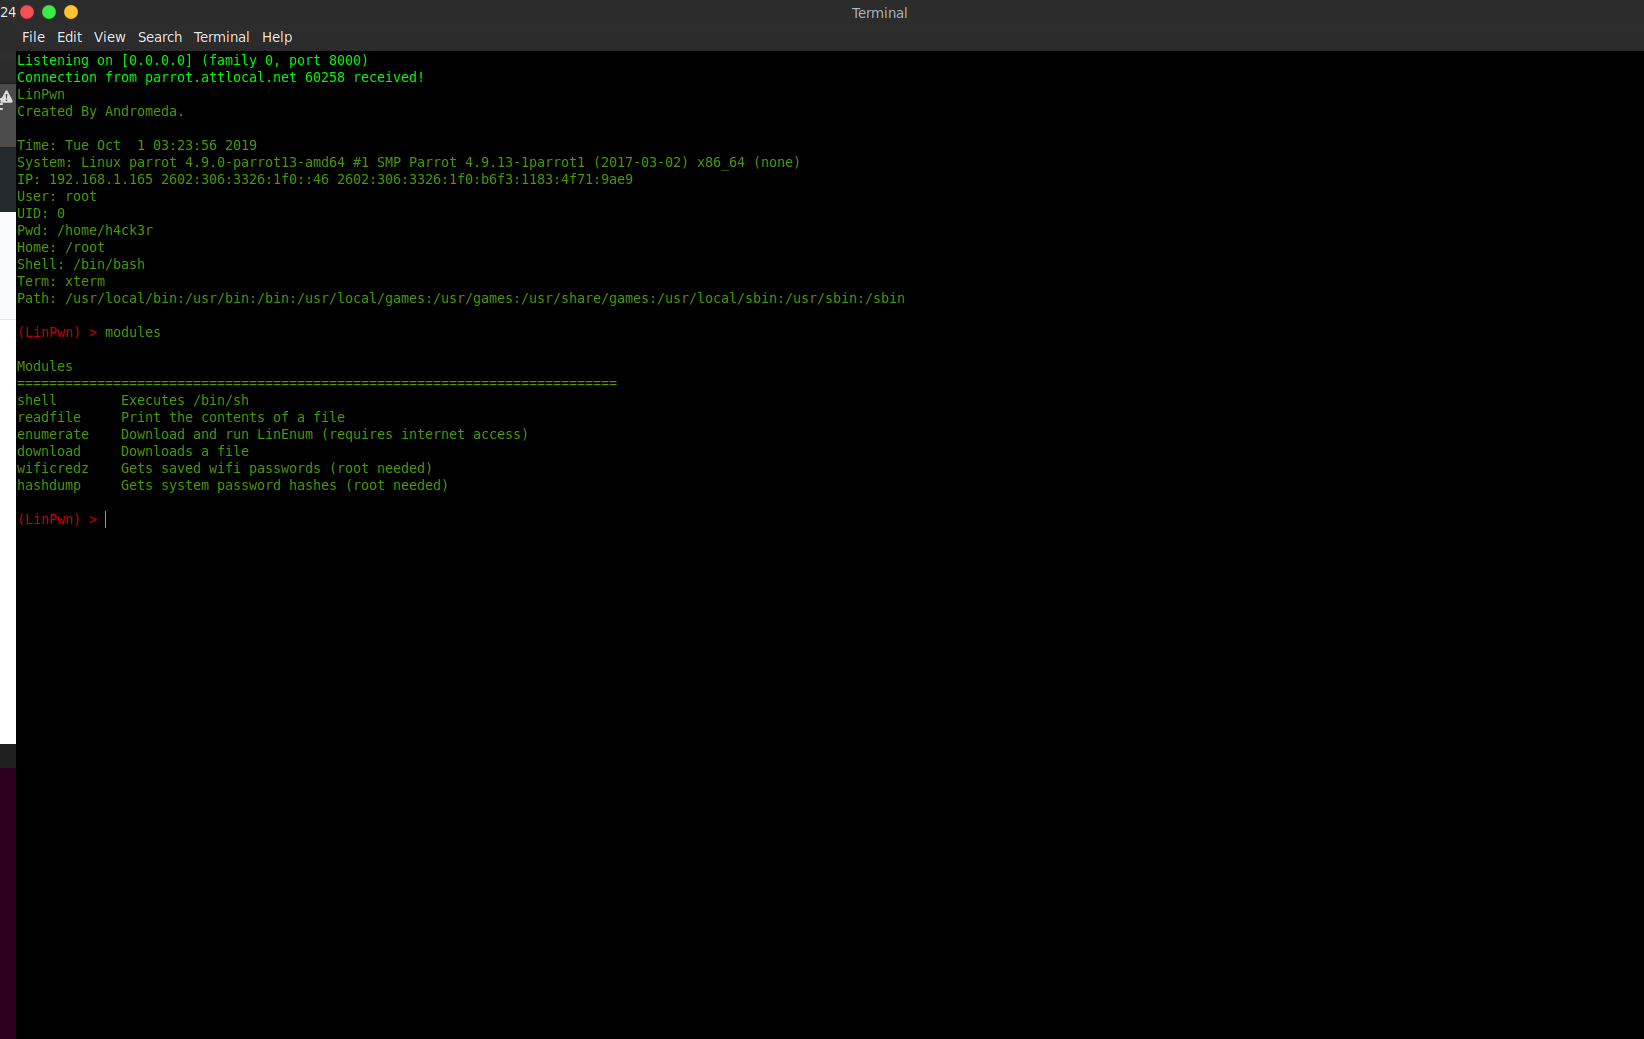 andromeda1957/linpwn
Strumento interattivo di post-sfruttamento per l'escalation dei privilegi su Linux, enumerazione, esfiltrazione di file e raccolta di credenziali…








