
 #1
Strumenti per il recupero delle password da hash, fonti crittografate o tramite attacchi a forza bruta/dizionario.
Raccomandato da Kitploit

 jalvarezz13/krb5roastparser
KrbRoastParser è uno strumento per l'analisi dei pacchetti Kerberos da file pcap per estrarre gli hash AS-REQ, AS-REP e TGS-REP.
 folks-iwd/cve-2025-68999-poc
Exploit PoC per CVE-2025-68999 - SQL Injection di Secondo Ordine in Happy Addons for Elementor <= 3.20.4
 usethisname1419/pdfcrack
PDF Crack è uno strumento GUI utilizzato per crackare le password dei PDF. include 3 opzioni di cracking
 amitr12/cybersec
Foglio di riepilogo HTML in un unico file per red teamer e penetration tester con variabili attaccante/target ad iniezione automatica, generatore di…
 necr00/credential-hunting
CredsHunter - Script per la caccia alle credenziali per sistemi operativi Windows e Linux
 evilsocket/legba
Il più veloce e completo bruteforcer di credenziali multiprotocollo / password sprayer ed enumeratore. 🥷
 pugazhendii22/keepass-exfil-forensics
Writeup di network forensics + tooling per una challenge DFIR di TryHackMe: inverte una catena di esfiltrazione hex→Base64→XOR dal traffico PCAP, poi…
 danyw24/zyxel-p870hn-hardware-hacking
Da un PCB nudo alla root: hardware-hacking di uno ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, sul mio stesso hardware.
 nyxrecon/sudo-agent-ctf-
Write-up della CTF Sudo Agent (TryHackMe), con enumerazione, sfruttamento web, steganografia, SSH e privilege escalation tramite CVE-2019-14287.
 kimci86/bkcrack
Decifra la crittografia legacy dei file ZIP con l'attacco a testo in chiaro noto di Biham e Kocher.
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven: guida completa — credenziali deterministiche, escape da chroot tramite symlink, bypass delle rewrite-rule per RCE, da CVE-2024-1086…
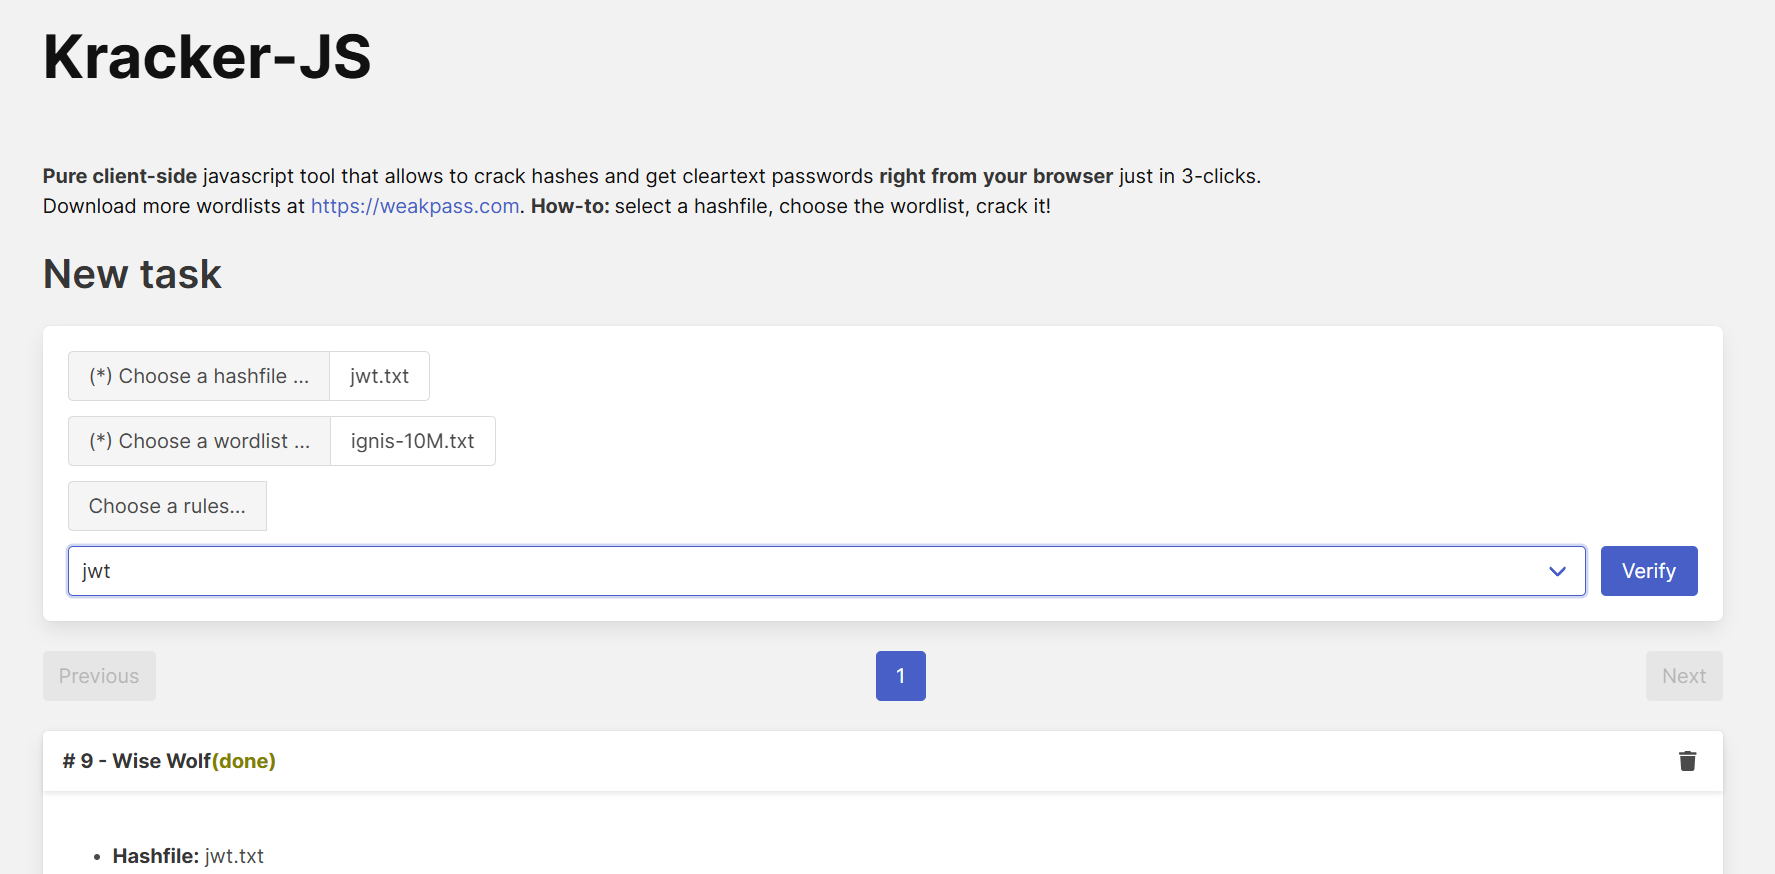 zzzteph/weakpass
Toolkit per il cracking delle password basato su browser con ricerca di hash, generazione di wordlist, simulazione di attacchi basati su regole e…
 deprecatedluar/dredge-cargo
Vault CLI crittografato per note, configurazioni, chiavi e file. Cerca, non organizzare.
 hakluke/haklistgen
Trasforma qualsiasi testo spazzatura in una wordlist utilizzabile per attacchi di forza bruta.
 golem445/corporate_masks
Mask Hashcat da 8-14 caratteri basate sull'analisi di 3,2 milioni di hash NTLM crackati durante il pentesting
 garagehq/nightcrawler
AI locale potenziato per red teaming su un telefono
 sensepost/assless-chaps
Decifra rapidamente challenge/risposte MSCHAPv2 utilizzando un database di hash NT.
 jakobfriedl/keelog-bof
Async BOF per catturare le password master di KeePass rilevando e keylogging le finestre del database bloccate.








