
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 tarlogicsecurity/kerbrute
Uno script per eseguire bruteforcing kerberos utilizzando impacket
 ins1gn1a/pwdlyser
Pwdlyser è uno strumento di audit di sicurezza completo. Questo repository funge da base open-source per la nuova versione di Pwdlyser…
 moon1705/easy_security
Progetto con sublist3r, massan, CVE-2018-15473, brute force ssh, brute force ftp e nikto.
 randomrobbiebf/wordpress-bf
Forza bruta su blog WordPress.
 defaultnamehere/cookie_crimes
Leggi i cookie locali di Chrome senza root né decrittazione
 xfreed0m/adfspray
Strumento Python3 per eseguire password spraying contro il servizio Microsoft Online utilizzando vari metodi.
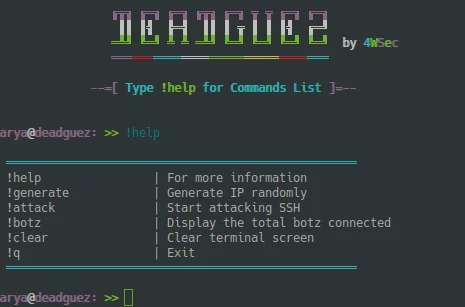 drau6/deadguez
Scanner veloce di credenziali SSH che esegue brute-force sui login SSH utilizzando sshpass, aiutando i penetration tester a identificare credenziali…
 fdciabdul/fbchecker
Controllore Massivo di Account Facebook
 jas502n/database-druid
druid_decode
 huzaifahussain98/cve-2019-17525
ROUTER D-LINK "MODEL NO: DIR-615" con "FIRMWARE VERSION:20.10" e "HARDWARE VERSION:T1"
 frizb/hashcat-cheatsheet
Reference di Hashcat per OSCP/penetration testing: identificazione degli hash, sintassi di cracking per Linux, Windows, archivi, database, ticket…
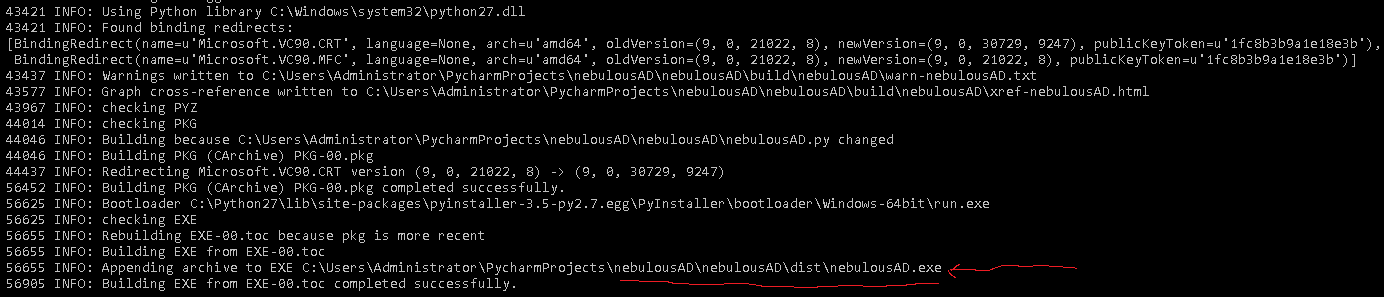 nuid/nebulousad
NebulousAD strumento automatizzato di audit delle credenziali.
 screetsec/brutesploit
BruteSploit è una raccolta di metodi per la generazione automatizzata, il brute force e la manipolazione di wordlist con shell interattiva. Può…
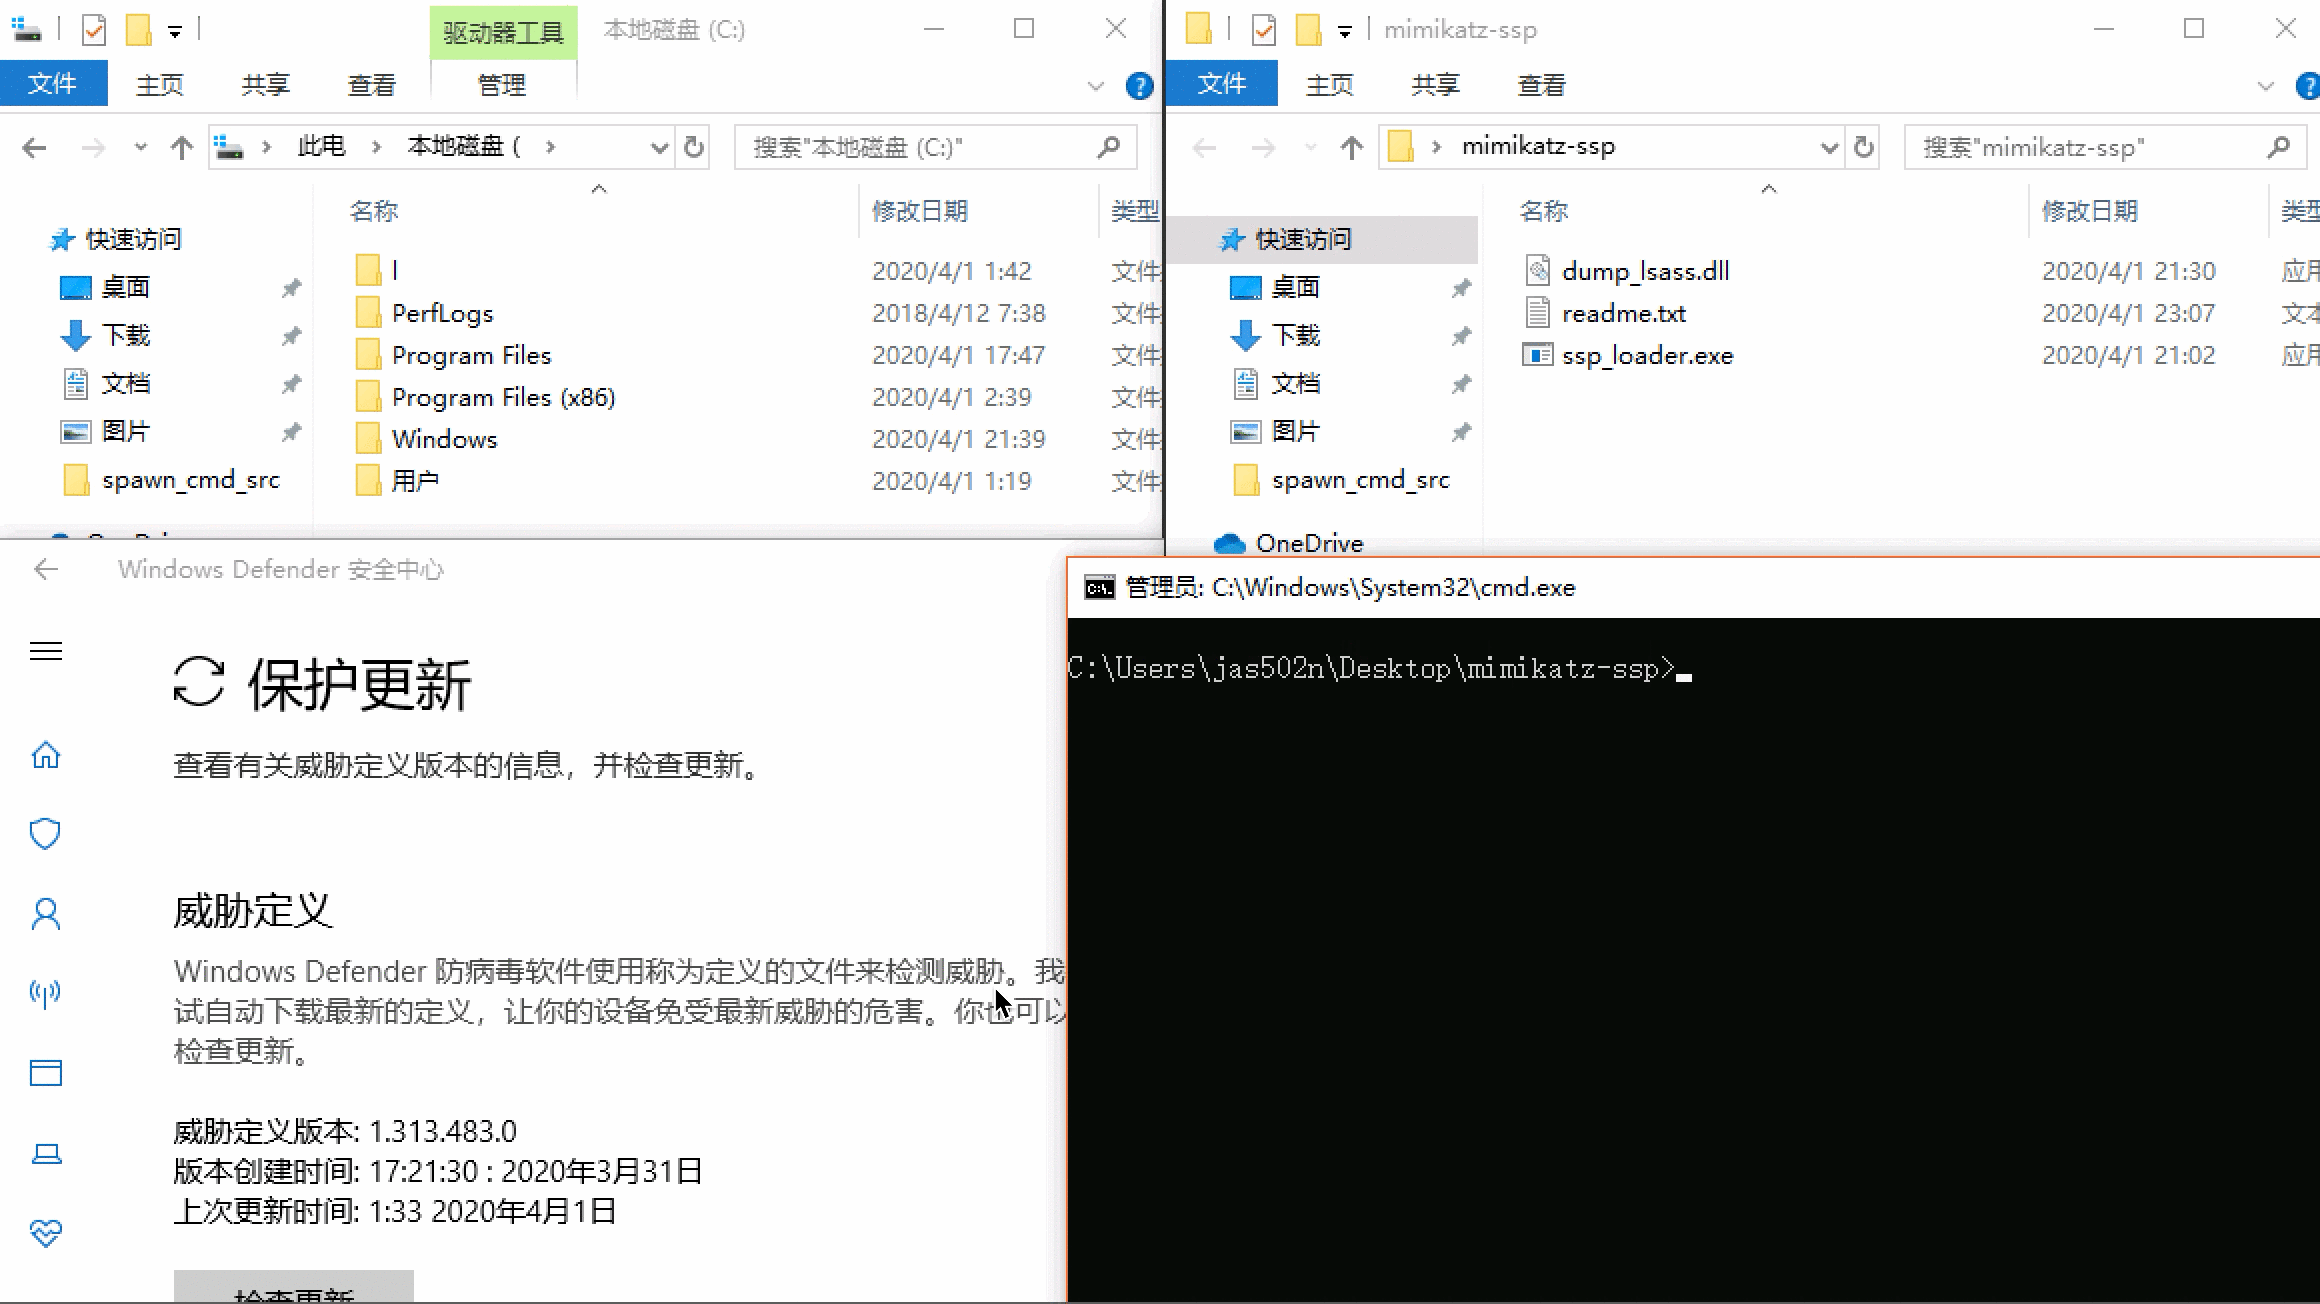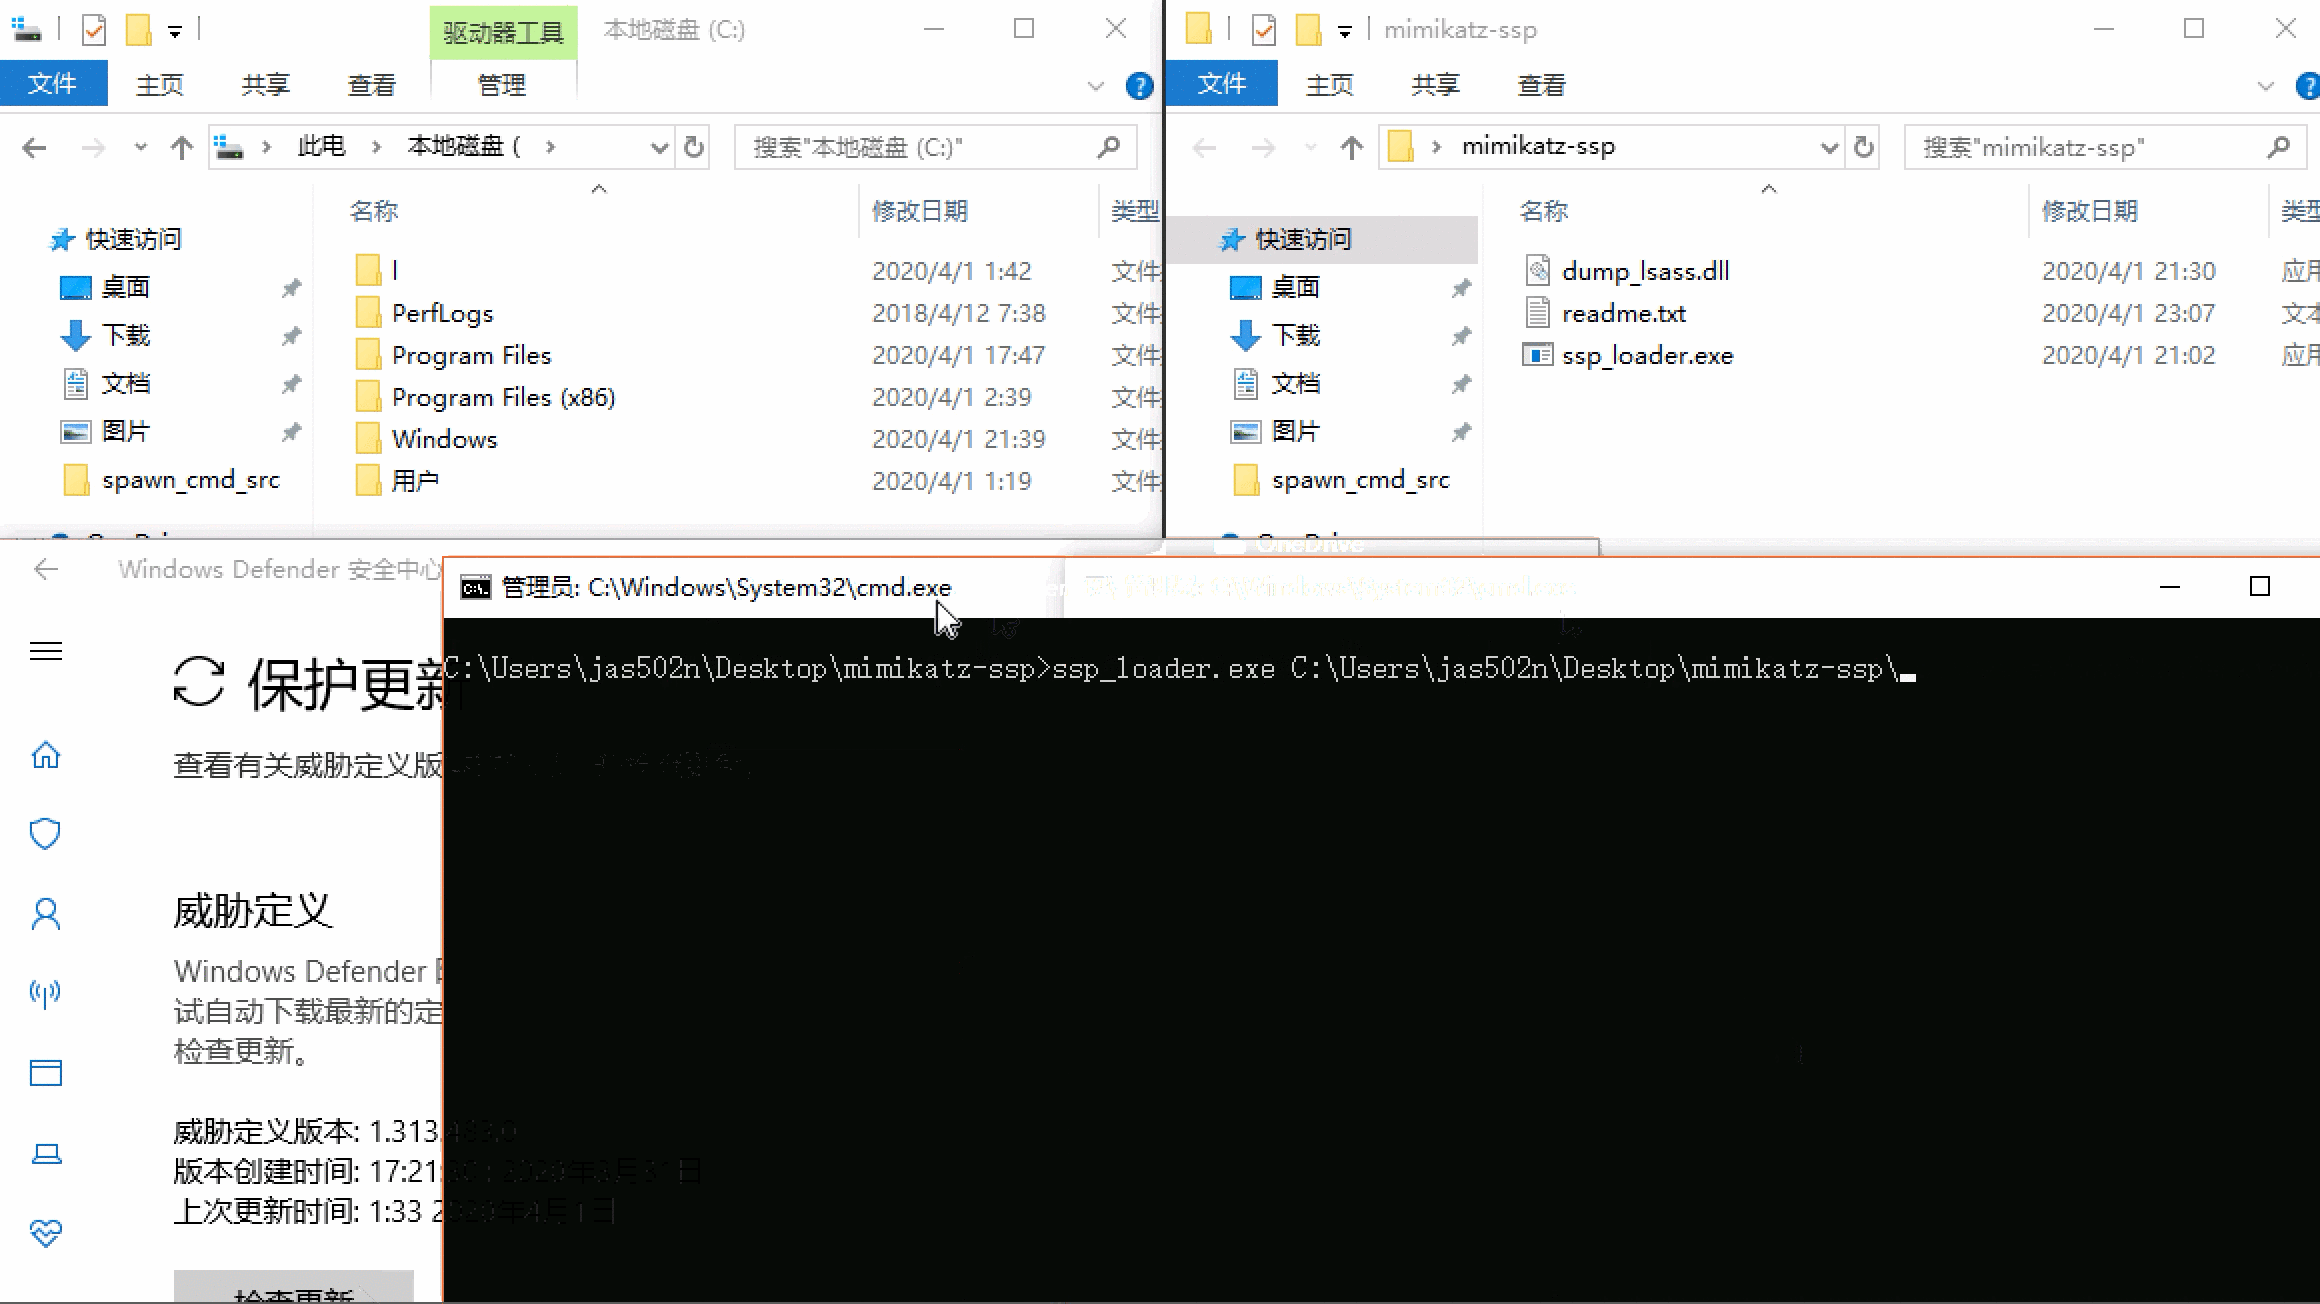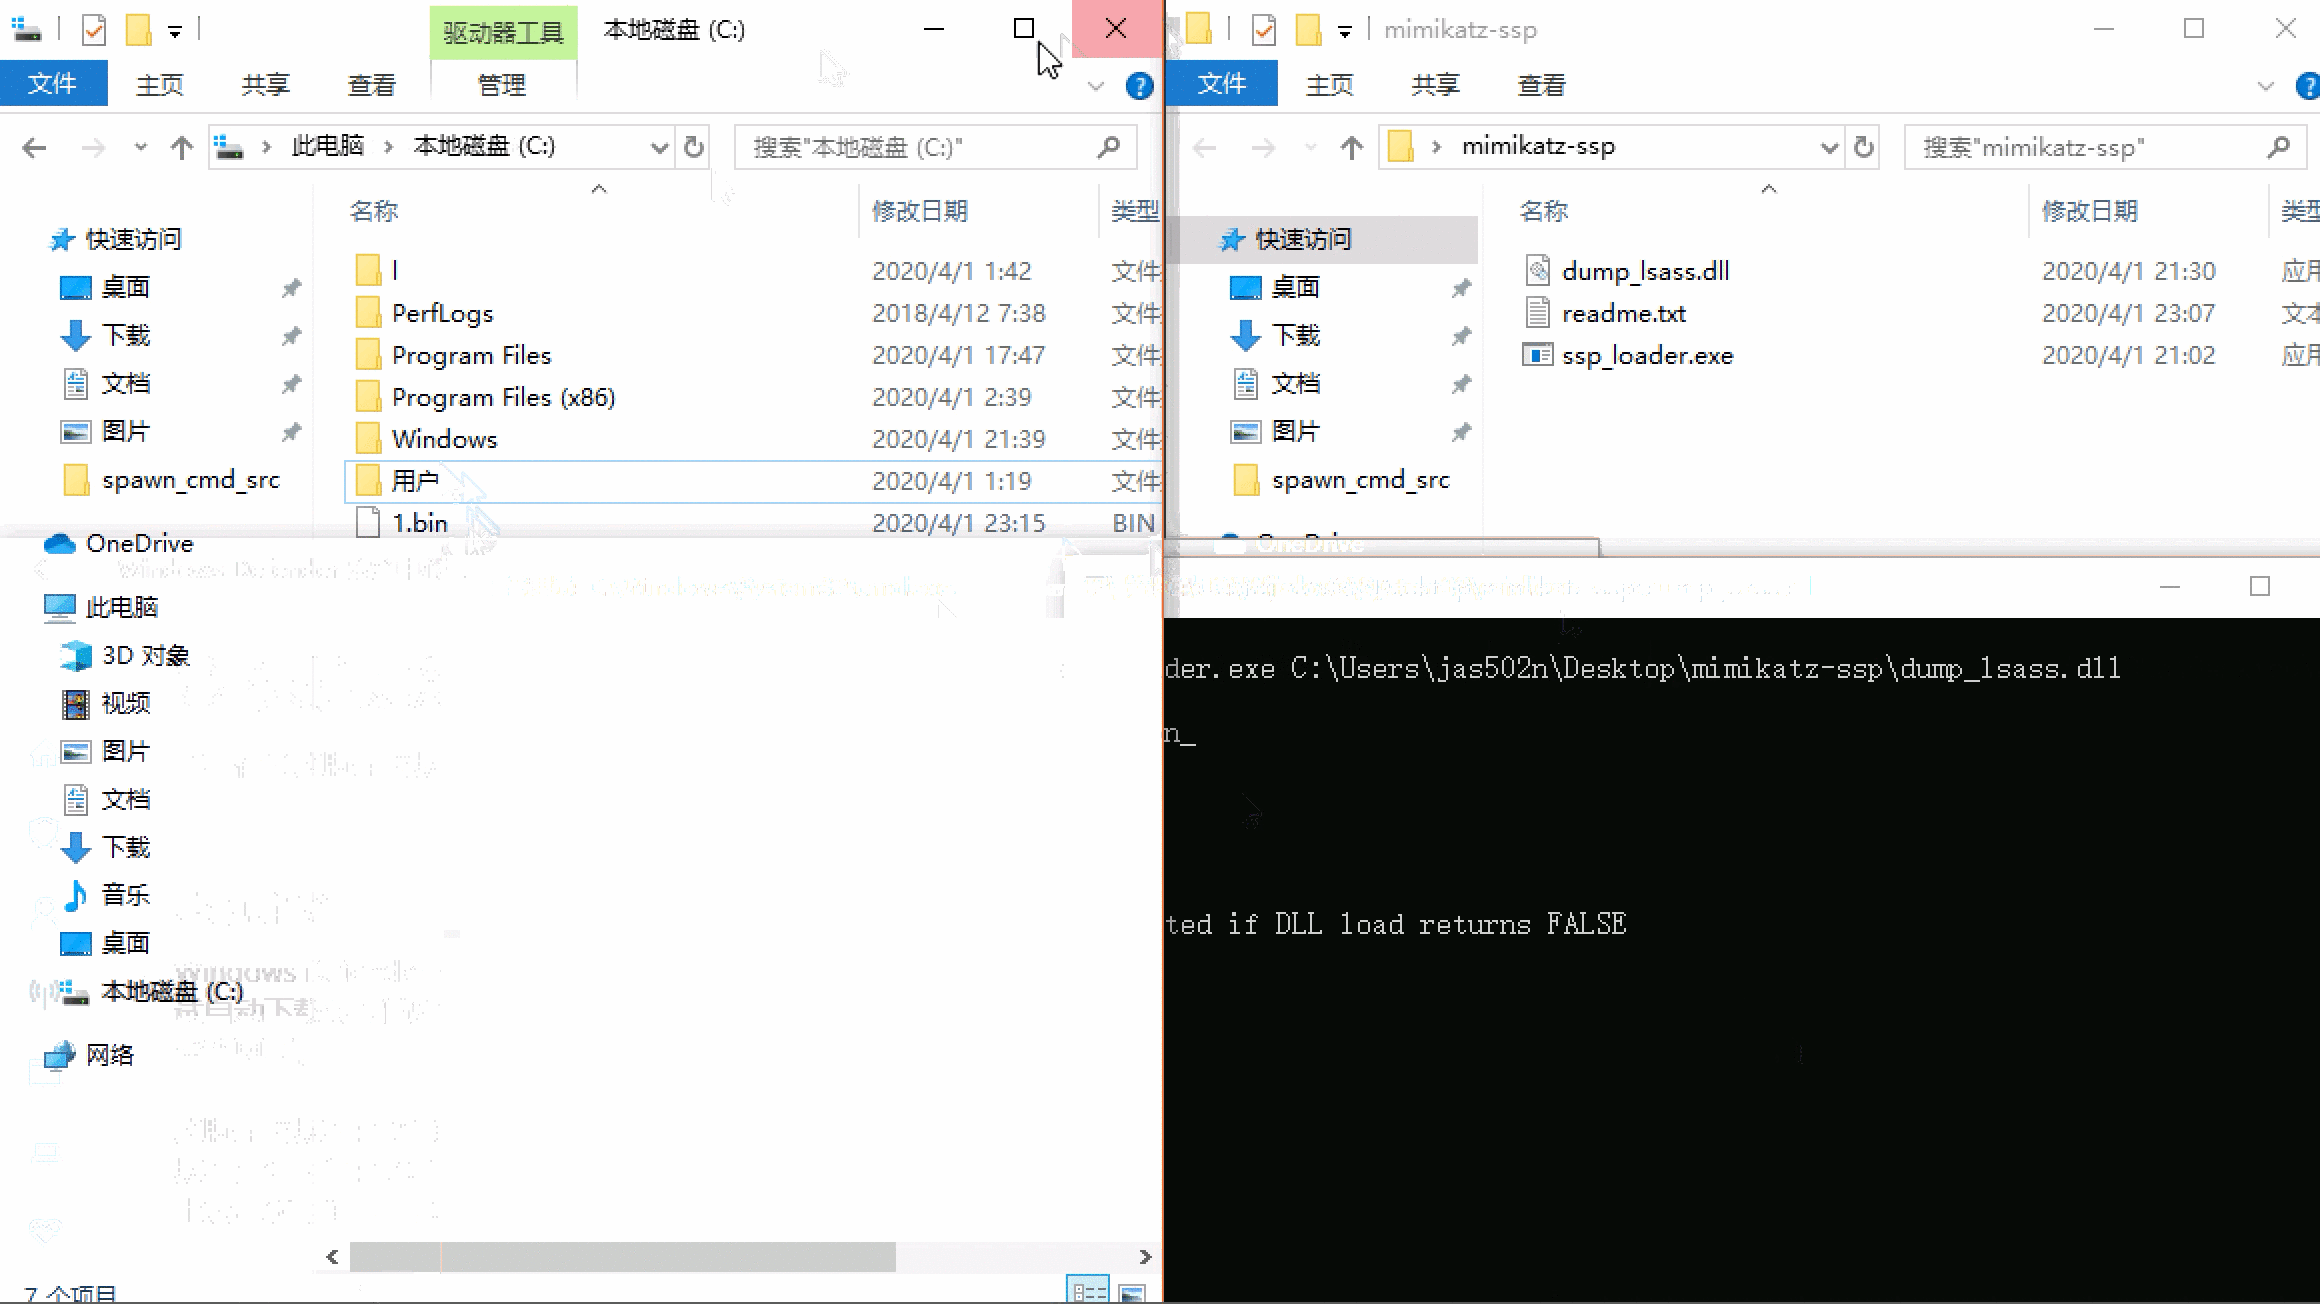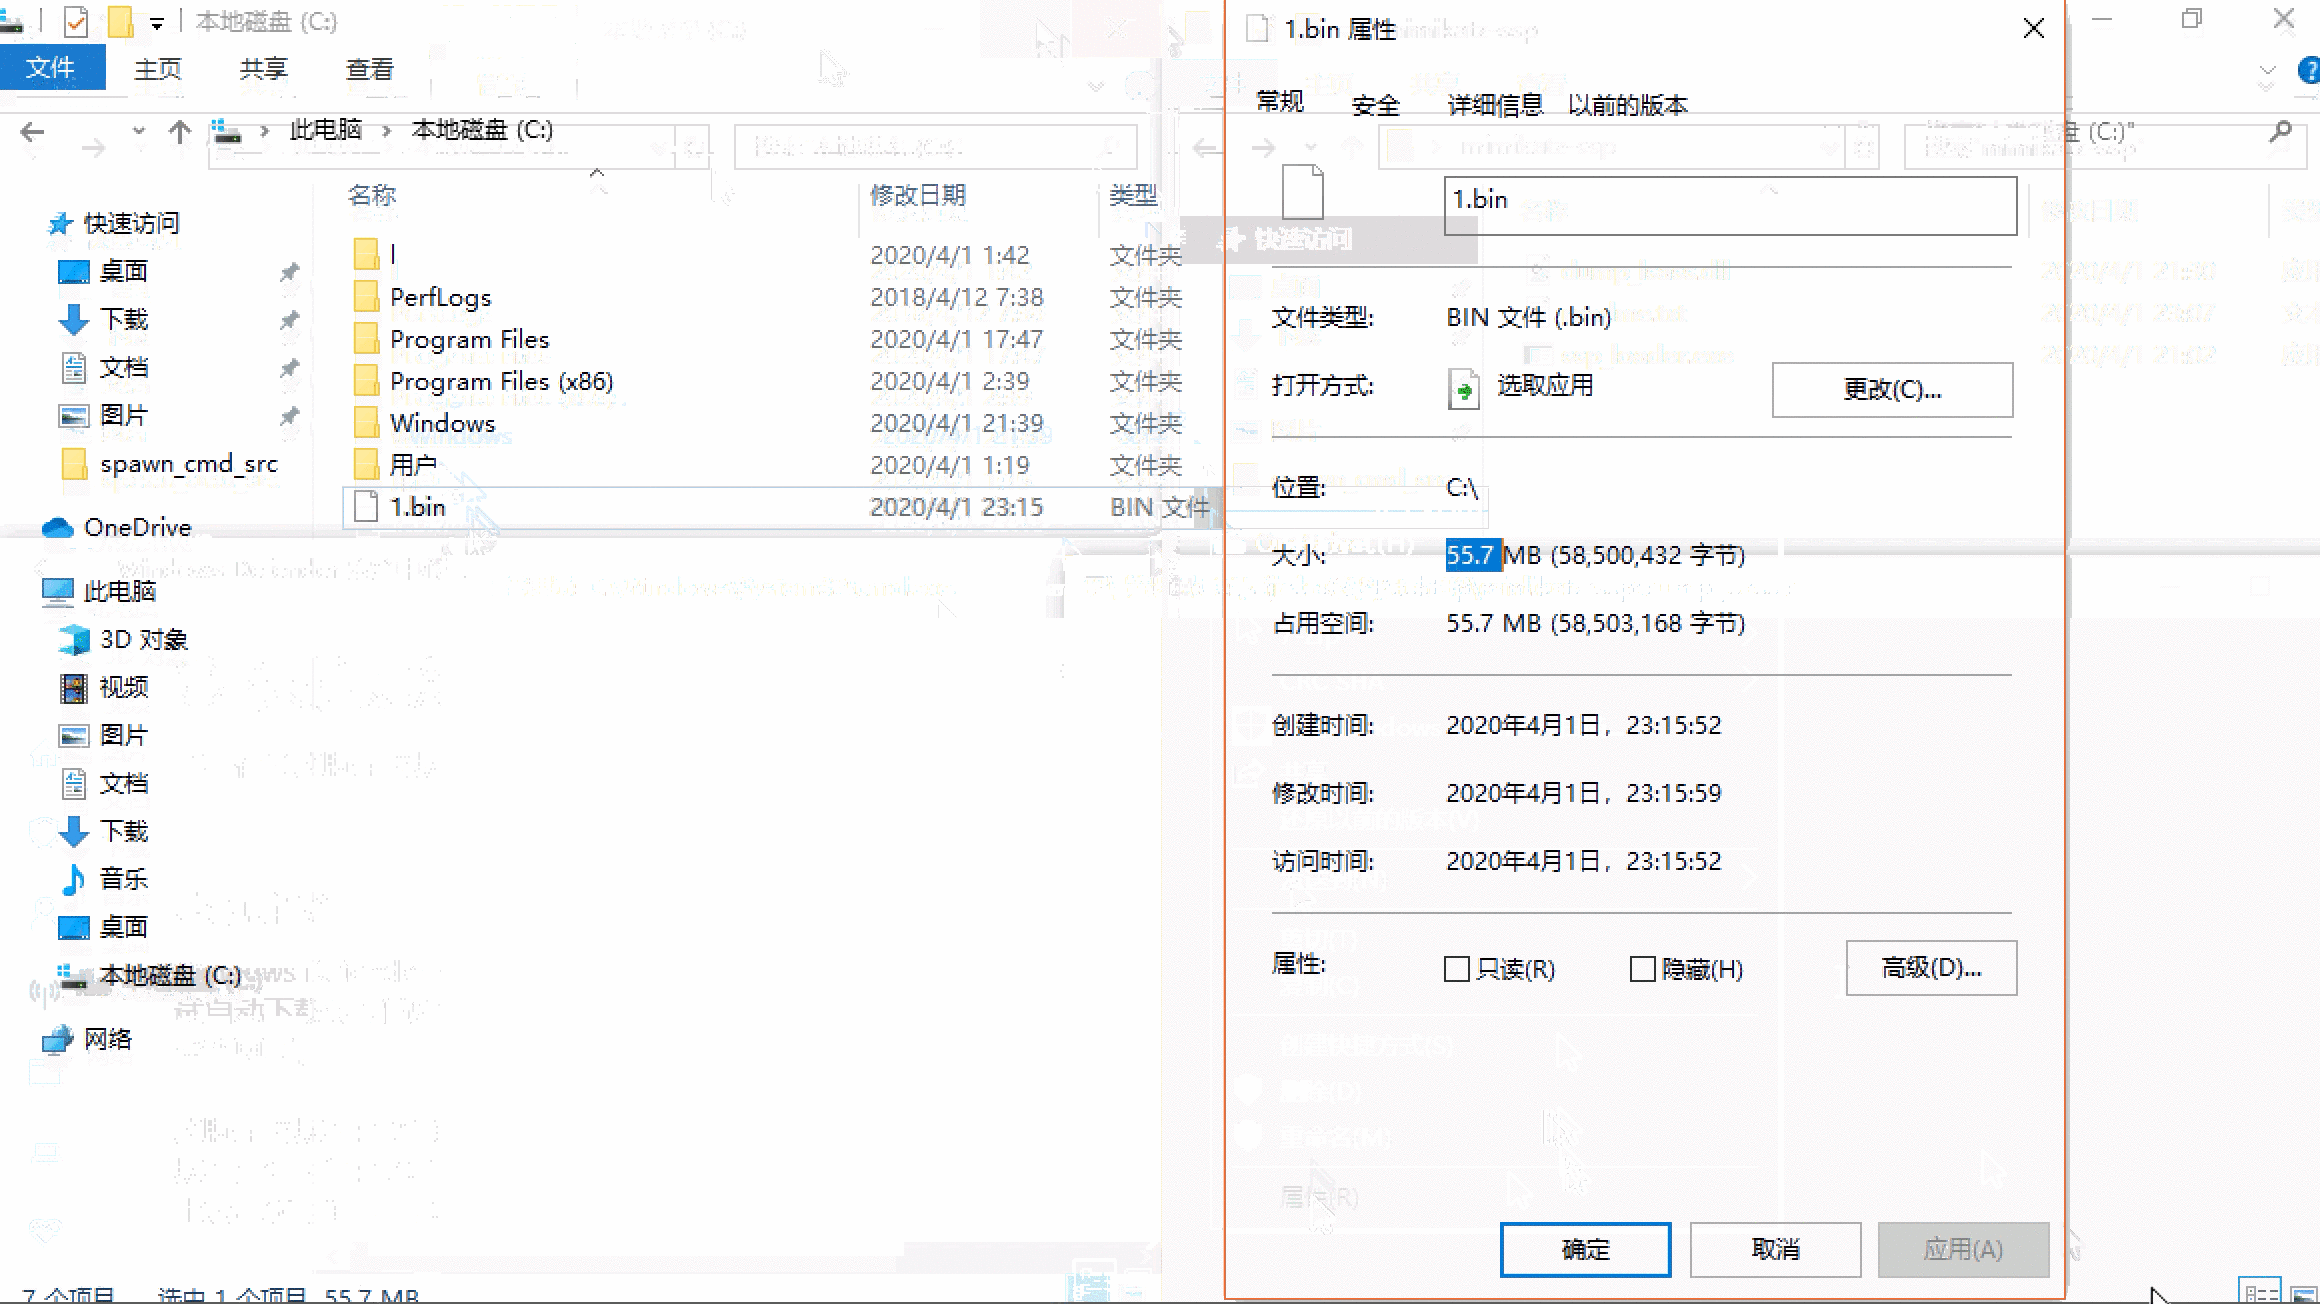 jas502n/mimikat_ssp
Interfaccia del provider di supporto per la sicurezza
 hunniccyber/sharpml
Toolkit per la caccia alle password di condivisioni di rete tramite Machine Learning
 tylous/auto_eap
Attacchi automatizzati di forza bruta ai login contro reti EAP.
 trustedsec/ridenum
Rid_enum è un attacco a ciclo RID in null session per eseguire brute force sui domain controller.
 parrotsec/mimikatz
Strumento per estrarre credenziali Windows (password, hash, ticket Kerberos) dalla memoria ed eseguire attacchi pass-the-hash, pass-the-ticket e…








