
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 garrettfoster13/pre2k
Uno strumento per interrogare l'esistenza di oggetti computer pre-Windows 2000.
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap in un'unica CLI · 25 moduli · sessione SQLite · TUI · REST API · pipx install
 thebadinteger/p2pwn
Scanner di sicurezza per telecamere Dahua tramite P2P
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 con X-Real-IP predefinito trusted-local aggira i limiti di frequenza di accesso su Docker NAT
 hashcat/hashcat-utils
Piccole utilità utili nel cracking avanzato delle password
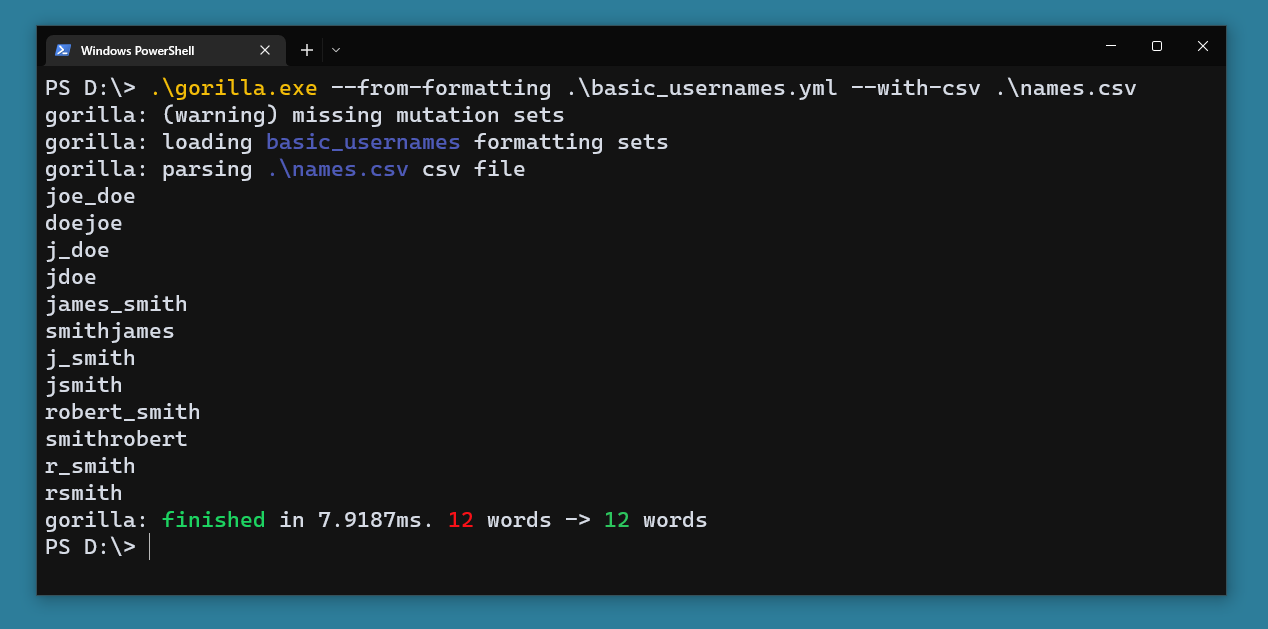 andreiverse/gorilla
tool per generare wordlist o estenderne una esistente tramite mutazioni.
 blacklanternsecurity/offensive-azure
Raccolta di strumenti offensivi mirati a Microsoft Azure.
 wiire-a/pixiewps
Una utility offline di brute-force per Wi-Fi Protected Setup
 cloud-architekt/azuread-attack-defense
Questa pubblicazione è una raccolta di vari scenari di attacco comuni su Microsoft Entra ID (precedentemente noto come Azure Active Directory) e di…
 jazzband/django-defender
Un'app django riutilizzabile semplice e super veloce che blocca le persone dai tentativi di login con forza bruta.
 wgpsec/aboutsecurity
Tutto per il pentest. | Knowledge base per il penetration testing, che consolida la metodologia di sicurezza in un formato eseguibile dagli AI Agent.
 guardicore/monkey
Infection Monkey - Una piattaforma open-source di emulazione delle minacce
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
 ibnaleem/rules
Raccolta curata di regole di cracking delle password per Hashcat con dati di benchmark, progettata per aiutare i red team e i penetration tester a…
 mr-un1k0d3r/azureredops
Azure RedOps è un toolkit di sicurezza offensiva per valutare la postura di sicurezza di Microsoft Entra ID
 gwen001/pentest-tools
Una raccolta di strumenti di sicurezza personalizzati per esigenze rapide.
 pauleprichna/cybersecurity
Corso di laboratorio di cybersecurity francese che copre ricognizione di rete, DDoS, brute force, phishing, attacchi Wi-Fi, generazione di malware,…
 ivancabrera02/whfb-pincapture
Cattura i PIN di Windows Hello al momento dell'inserimento iniettando una DLL in LogonUI.exe che imposta un breakpoint hardware della CPU su…








