
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 masjohncook/netsec-project
Script del Progetto di Sicurezza di Rete - Attacco a CVE-2021-22555
 mauricelambert/gpp-encrypt
Questo piccolo script crittografa la password in cpassword gpp. È utile per creare un laboratorio AD vulnerabile (CVE-2014-1812).
 mwr-cybersec/pxethief
PXEThief è un insieme di strumenti in grado di estrarre password dalla funzionalità di distribuzione del sistema operativo in Microsoft Endpoint…
 e-renna/cve-2019-9053
Exploit di CVE-2019-9053 per Python 3
 lkarlslund/hashmuncher
Cattura gli hash NetNTLMv2 utilizzando ETW con diritti amministrativi su Windows 8.1 / Windows Server 2016 e versioni successive
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 micro-joan/zphisher-gui-back_office
Plugin back-office per campagne di phishing in tempo reale per Zphisher, cattura credenziali, verifica l'esposizione dell'account tramite…
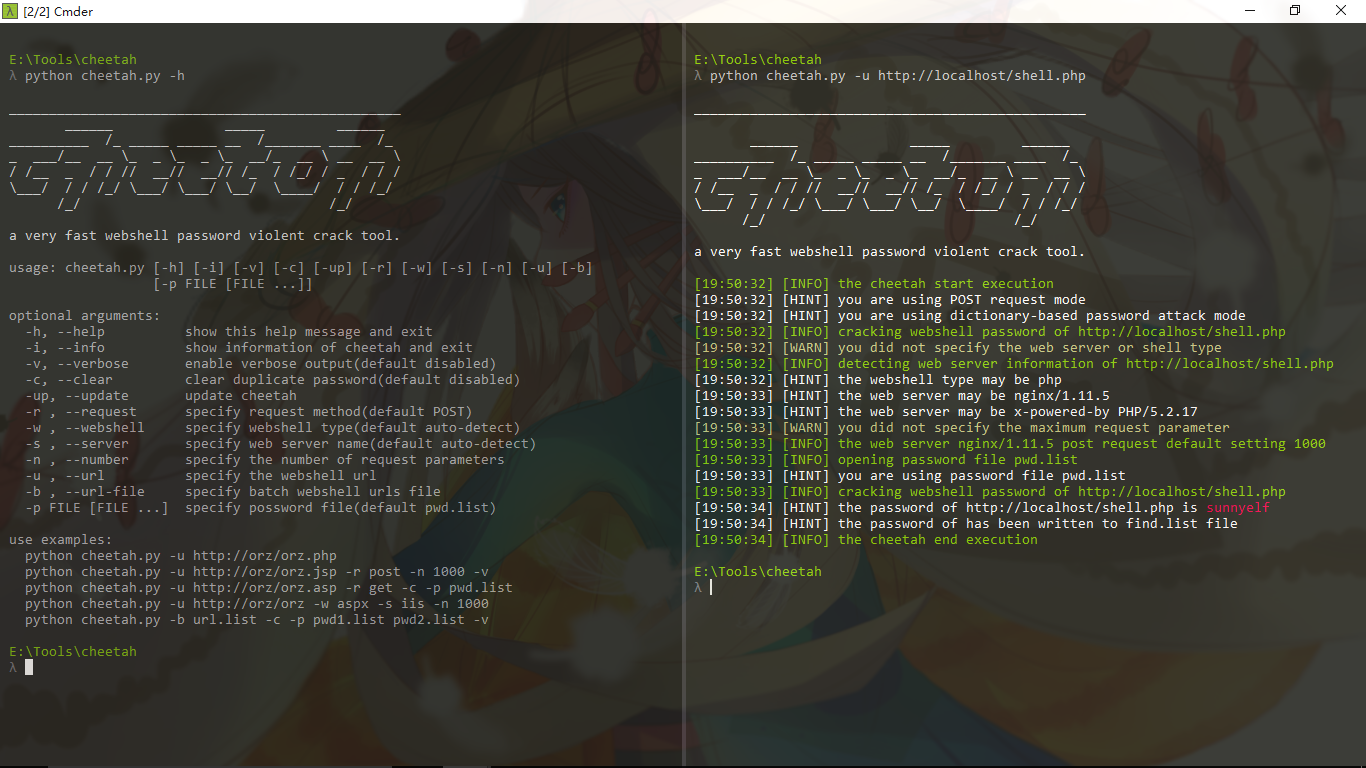 shmilylty/cheetah
uno strumento di brute force per password di webshell molto veloce
 3gstudent/homework-of-python
Codici Python del mio blog.
 badersz/cve-2017-2751
Mini-paper su CVE-2017-2751, estrazione della password EFI HP.
 trackflaw/cve-2023-23397
Semplice PoC della vulnerabilità CVE-2023-23397 con payload inviato via email.
 bronzebee/cve-2023-23397
Script Python per l'invio di e-mail con payload CVE-2023-23397 utilizzando SMTP
 1n3/brutex
Esegue automaticamente un attacco a forza bruta su tutti i servizi in esecuzione su un target.
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Reimpostazione-PWD-Non-Autorizzata
 riskydissonance/sharpcookiemonster
Strumento in C# per scaricare tutti i cookie dai browser Chrome/Edge, inclusi i flag httpOnly e secure, per il dirottamento di sessione e il furto di…
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - bypass del blocco account e brute force di login
 impostorkeanu/bruteloops
API di indovinamento password online agnostica rispetto al protocollo.








