
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit
 tegal1337/whorepress
Wordpress Login Checker - nessun selenium / puppeteer
 gh-ost00/cve-2023-7028
CVE-2023-7028 PoC ed Exploit
 im10n/cve-2024-3183-poc
PoC per CVE-2024-3183 (FreeIPA Rosting)
 anmolksachan/cve-2020-2733
Exploit per CVE-2020-2733 in JD Edwards EnterpriseOne Tools, che dimostra la decrittazione non autenticata della password admin e il bypass…
 matricali/cbrutekrag
Test di penetrazione su server SSH utilizzando attacchi di forza bruta o dizionario. Scritto in C.
 njmbb8/cve-2024-42849
Un problema in Silverpeas v.6.4.2 e versioni precedenti consente a un attaccante remoto di causare un denial of service tramite la funzione di cambio…
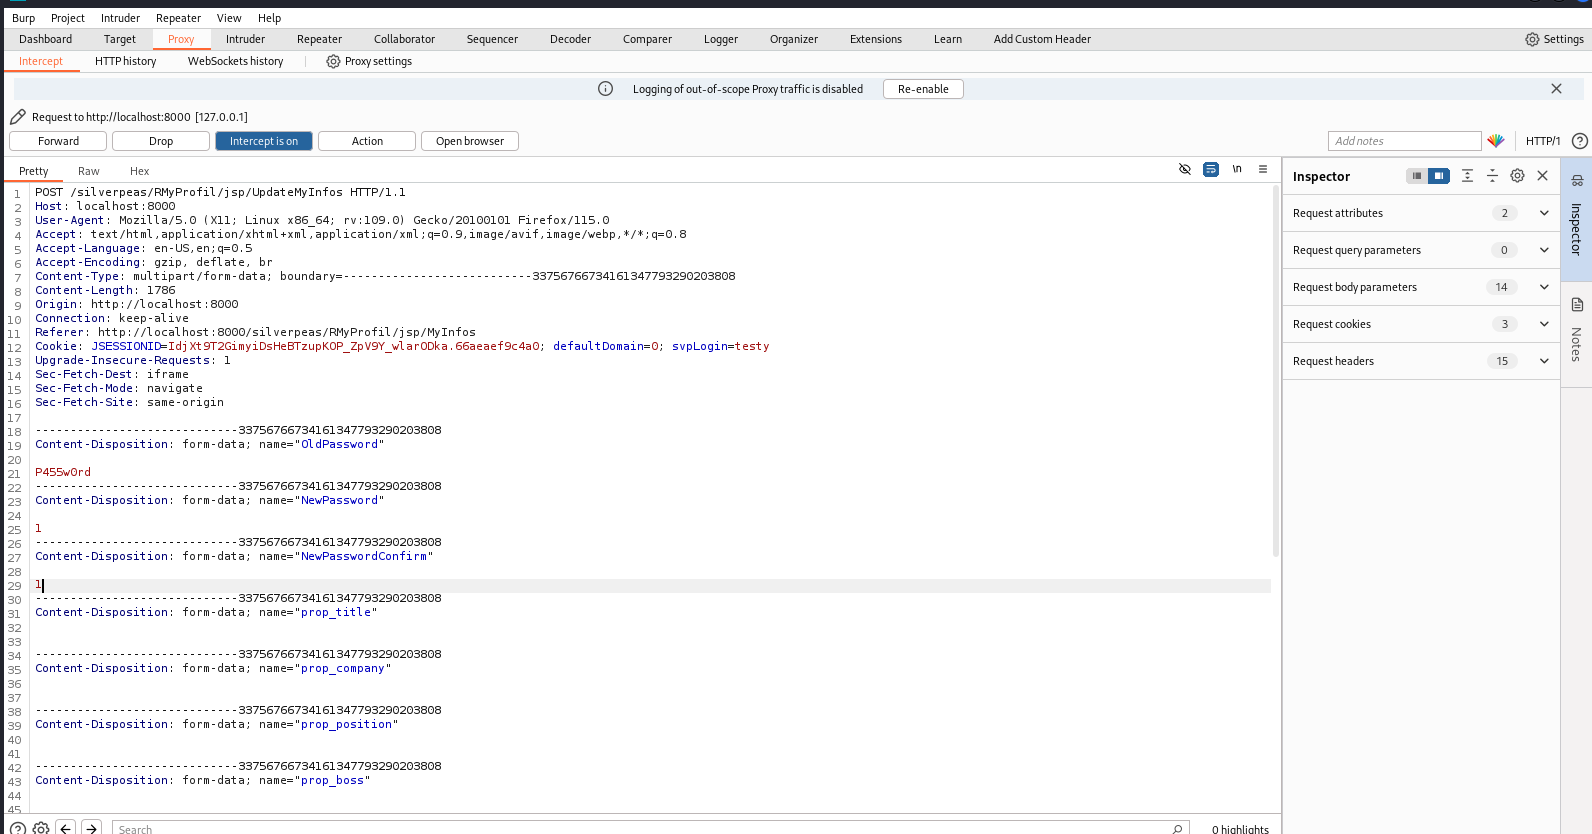 njmbb8/cve-2024-42850
Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
 mzhmo/leakedwallpaper
Divulgazione dell'hash NetNTLM di qualsiasi utente. Corretto in KB5040434
 h3x0v3rl0rd/gmsa_dumper
Utility Python che legge i blob di password gMSA accessibili da Active Directory ed estrae le password in chiaro per l'uso in audit di sicurezza e…
 entysec/shreder
Shreder è un potente strumento multi-thread per il brute-force delle password del protocollo SSH.
 entysec/rombuster
RomBuster è uno strumento di sfruttamento dei router che consente di divulgare la password di amministrazione del router di rete.
 entysec/camover
CamOver è uno strumento di sfruttamento per telecamere che permette di divulgare la password dell'amministratore delle telecamere di rete.
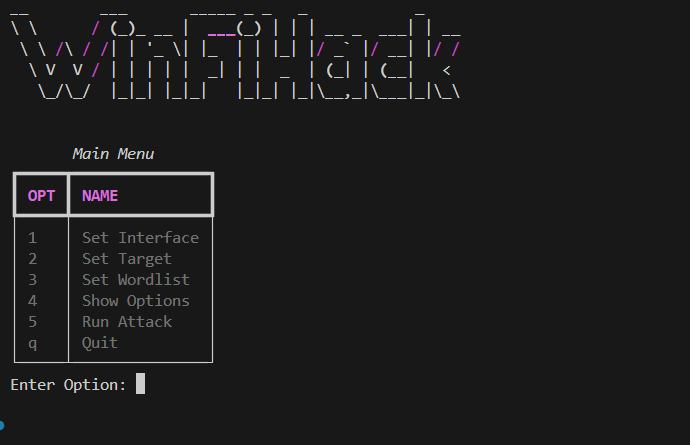 morpheuslord/winfihack
Un'utilità di brute force per Wi-Fi su Windows, un metodo estremamente vecchio ma ancora funzionante senza la necessità di dipendenze esterne.
 simonlee-hello/cve-2020-25540
Sfruttamento della vulnerabilità di lettura arbitraria dei file in ThinkAdmin v5 v6, con brute force tramite dizionario personalizzabile.
 cmadhushanka/cve-2023-32784-exploitation
secondo anno, primo semestre - Compito di Programmazione di Sistemi e Reti
 gquere/pwn_jenkins
Note sull'attacco ai server Jenkins
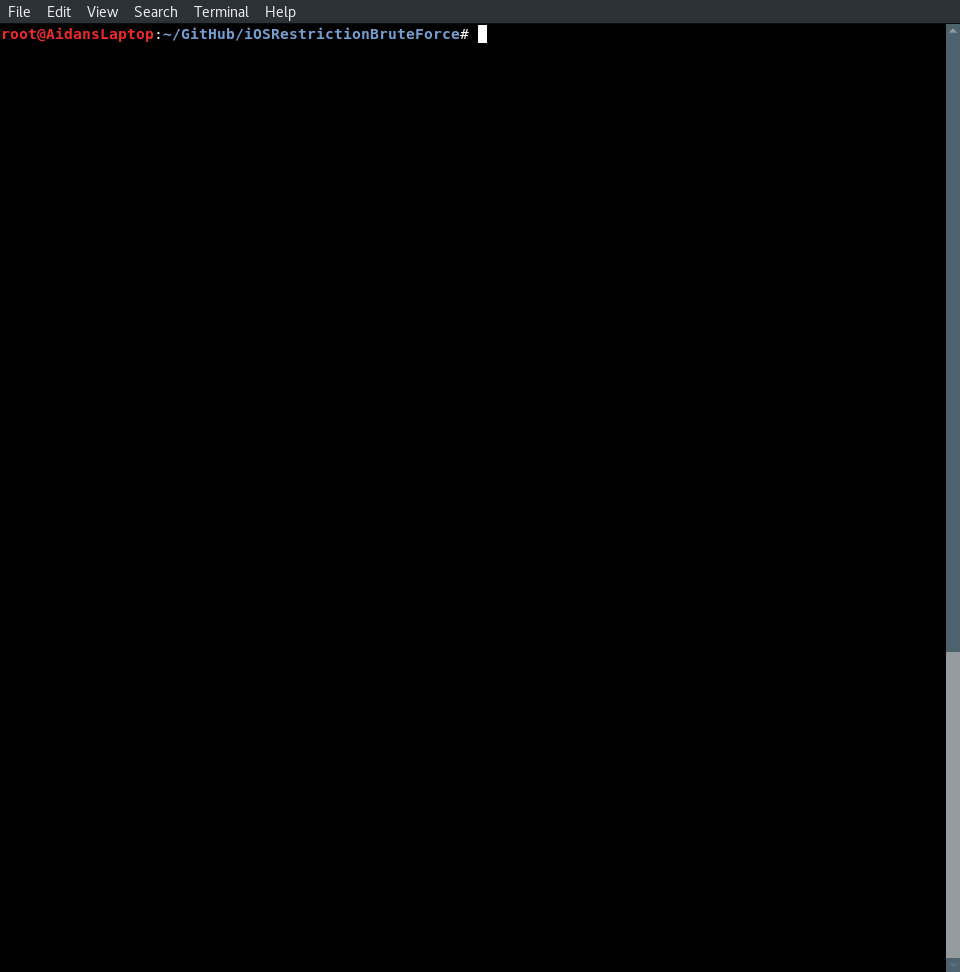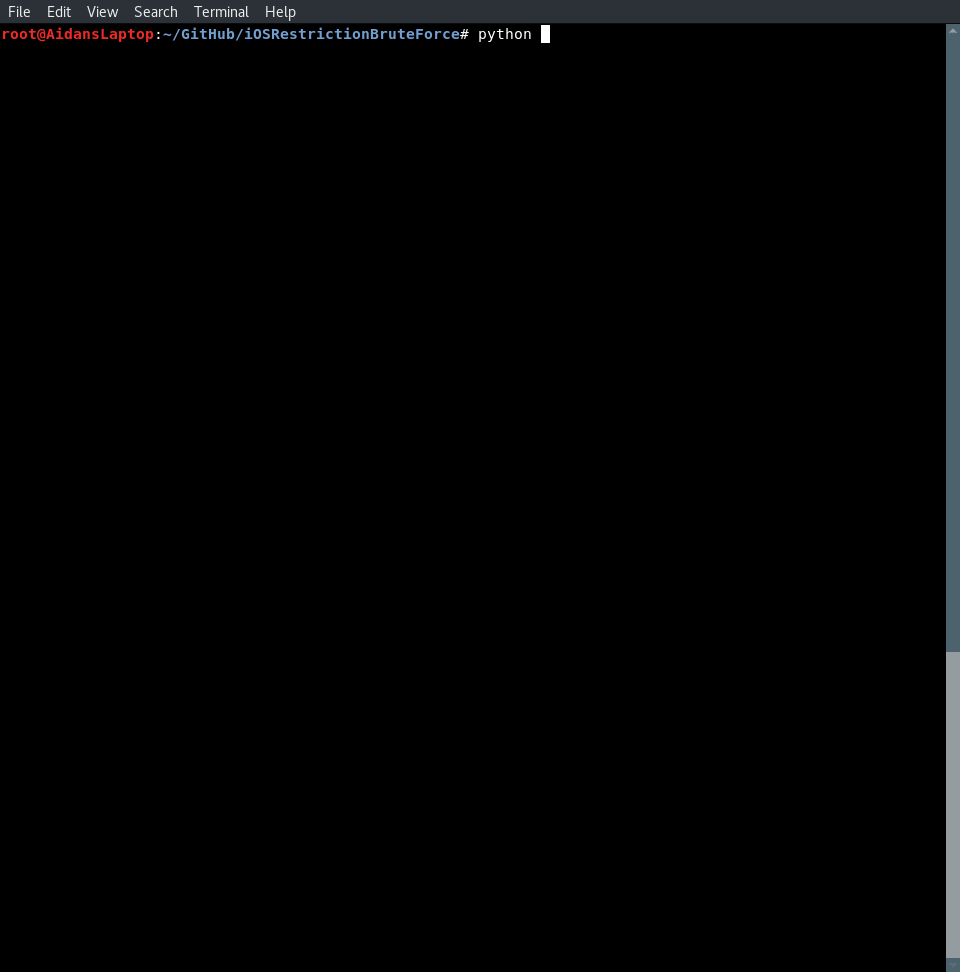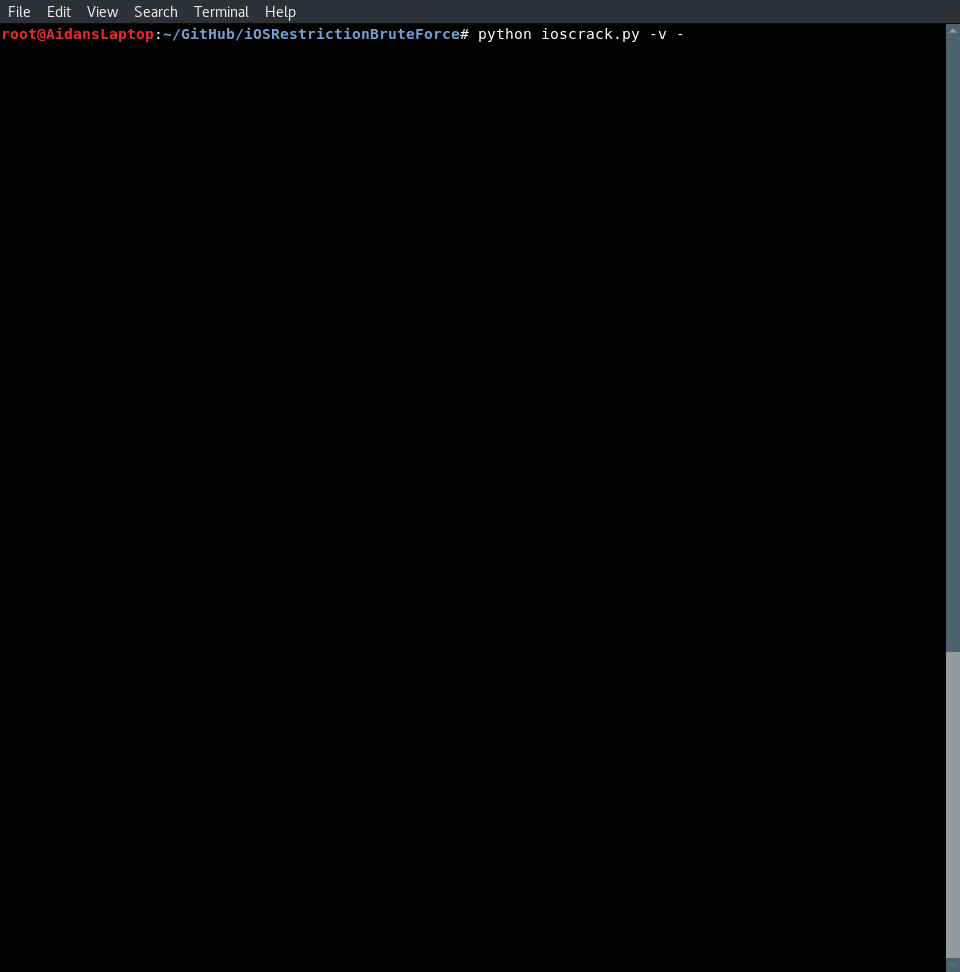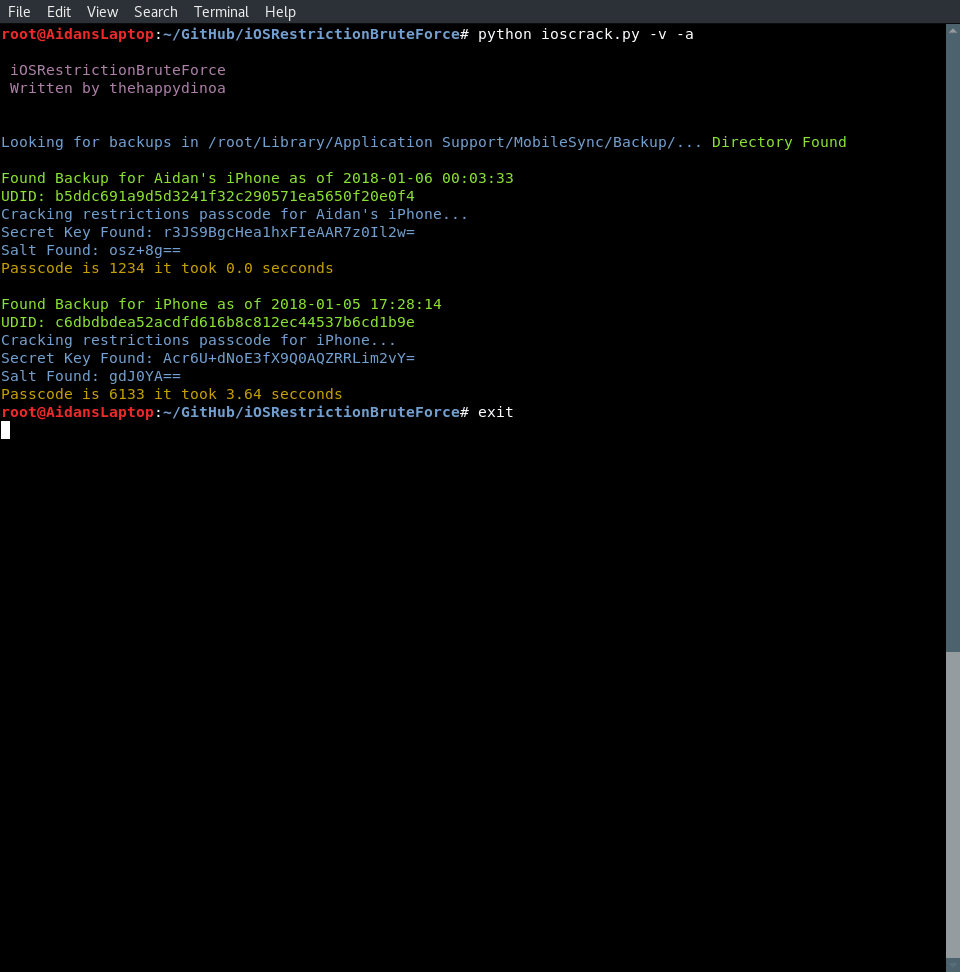 thehappydinoa/iosrestrictionbruteforce
Cracca i codici di restrizione iOS con Python
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
Exploit proof-of-concept per CVE-2024-4232 che prende di mira l'archiviazione di password in chiaro nei router Digisol DG-GR1321. Dimostra…








