Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Kraken — Toolkit tutto-in-uno per attacchi di forza bruta | Kitploit

Strumenti/GitHubGitHub/jasonxtn/kraken
Attacchi alle PasswordRaccolta InformazioniSicurezza WebSicurezza di RetePenetration Testing
GitHubjasonxtn/kraken

Kraken

Toolkit tutto-in-uno per attacchi di forza bruta

Vedi Repository
1.2k176652 anni faRevisionato da Kitploit
Condividi

Kraken

Uno strumento basato su Python per centralizzare e semplificare gli attacchi di Forza Bruta
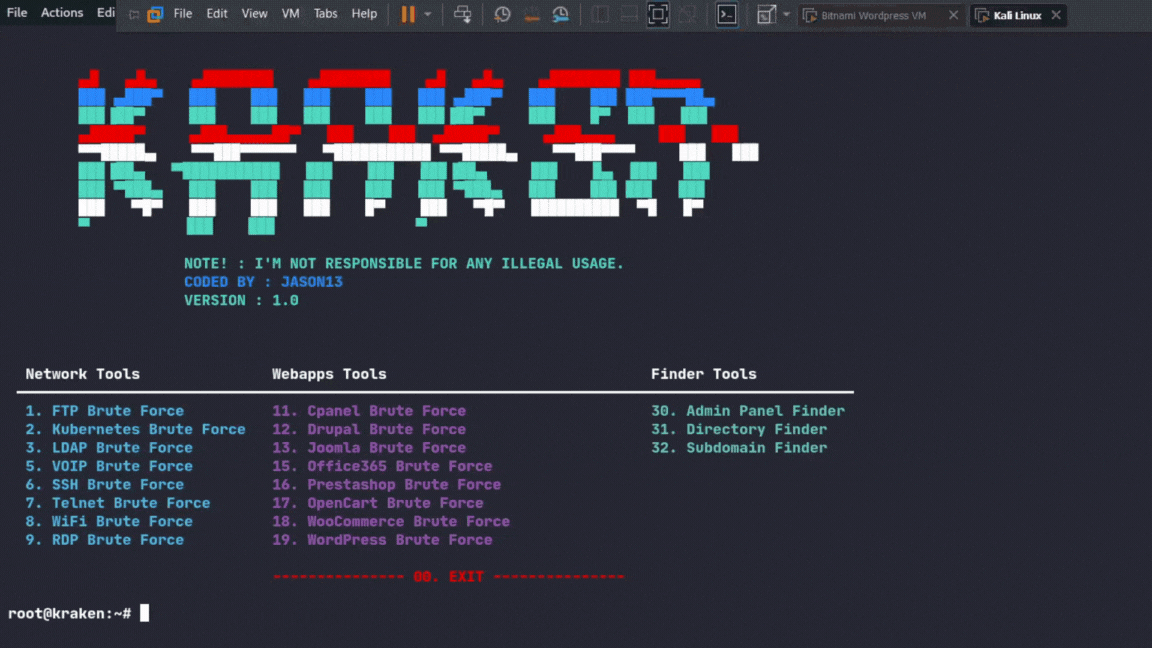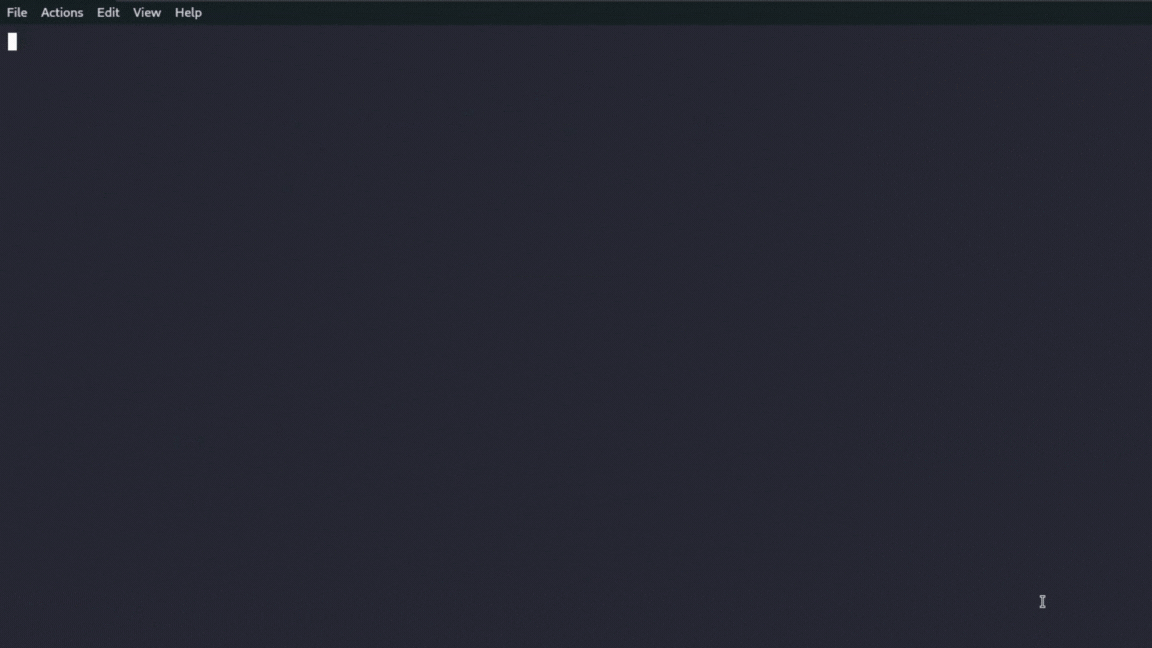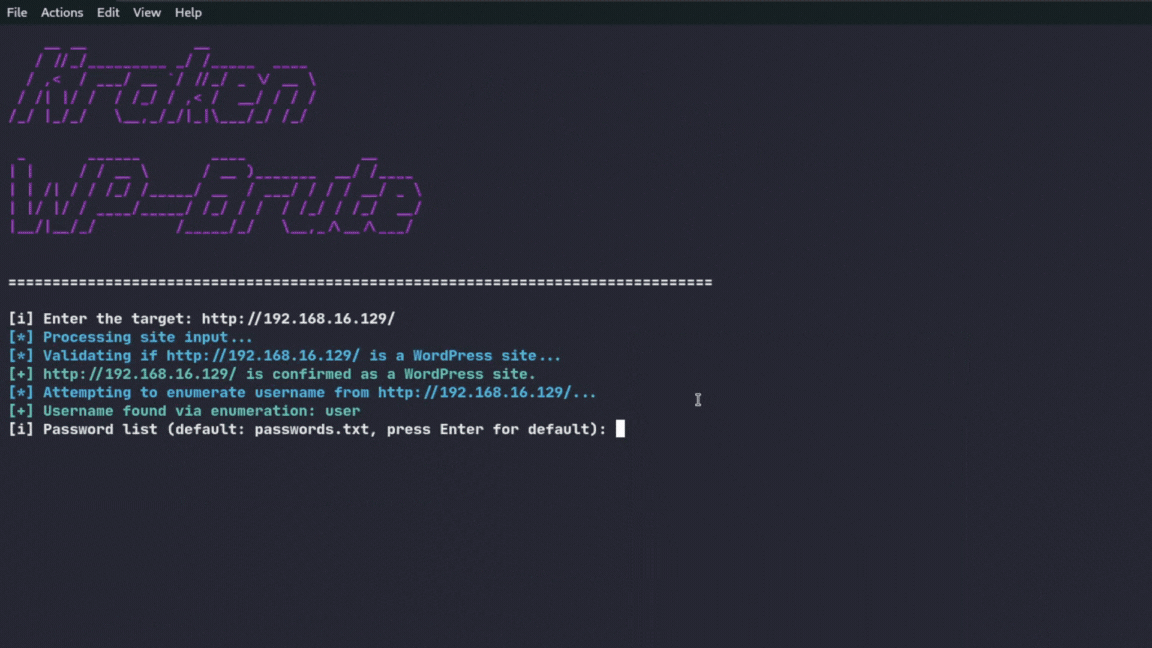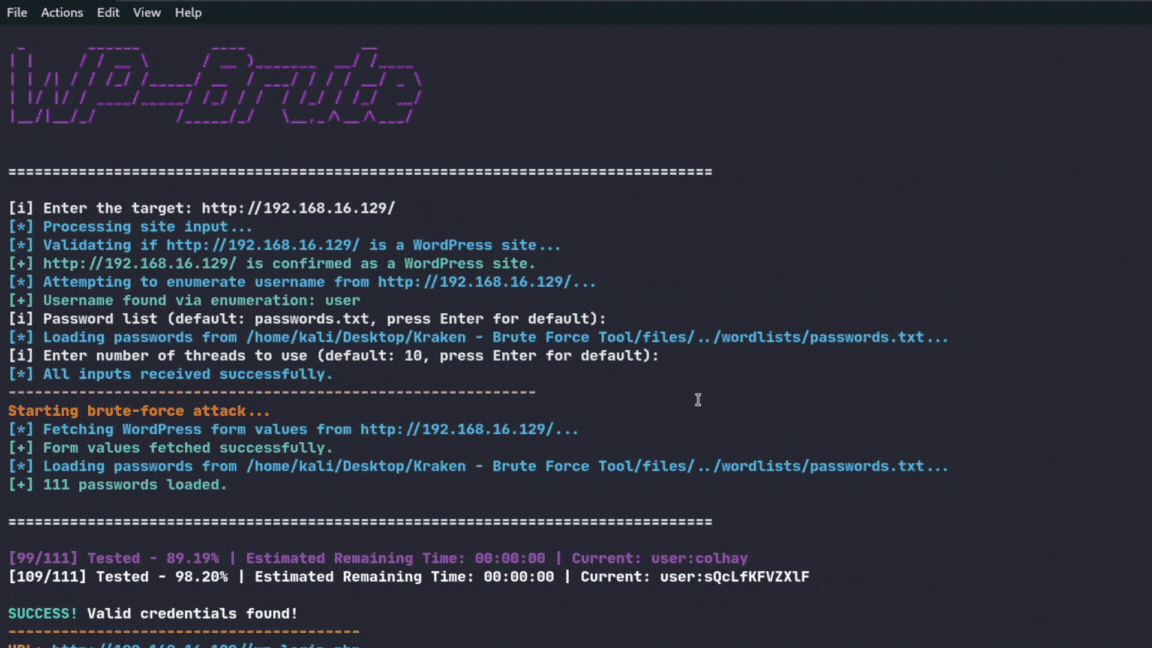
screenshot


Informazioni sul Progetto

Kraken è un potente strumento basato su Python, progettato per centralizzare e semplificare vari compiti di brute-force. Kraken offre una suite di strumenti per professionisti della sicurezza informatica per eseguire attacchi di forza bruta in modo efficiente su una serie di protocolli e servizi.

⚠️ AVVISO: DICHIARAZIONE DI RESPONSABILITÀ LEGALE

Questo strumento è destinato esclusivamente a scopi educativi. L'autore non è responsabile per qualsiasi uso illegale di questo strumento. Gli utenti sono gli unici responsabili delle proprie azioni.
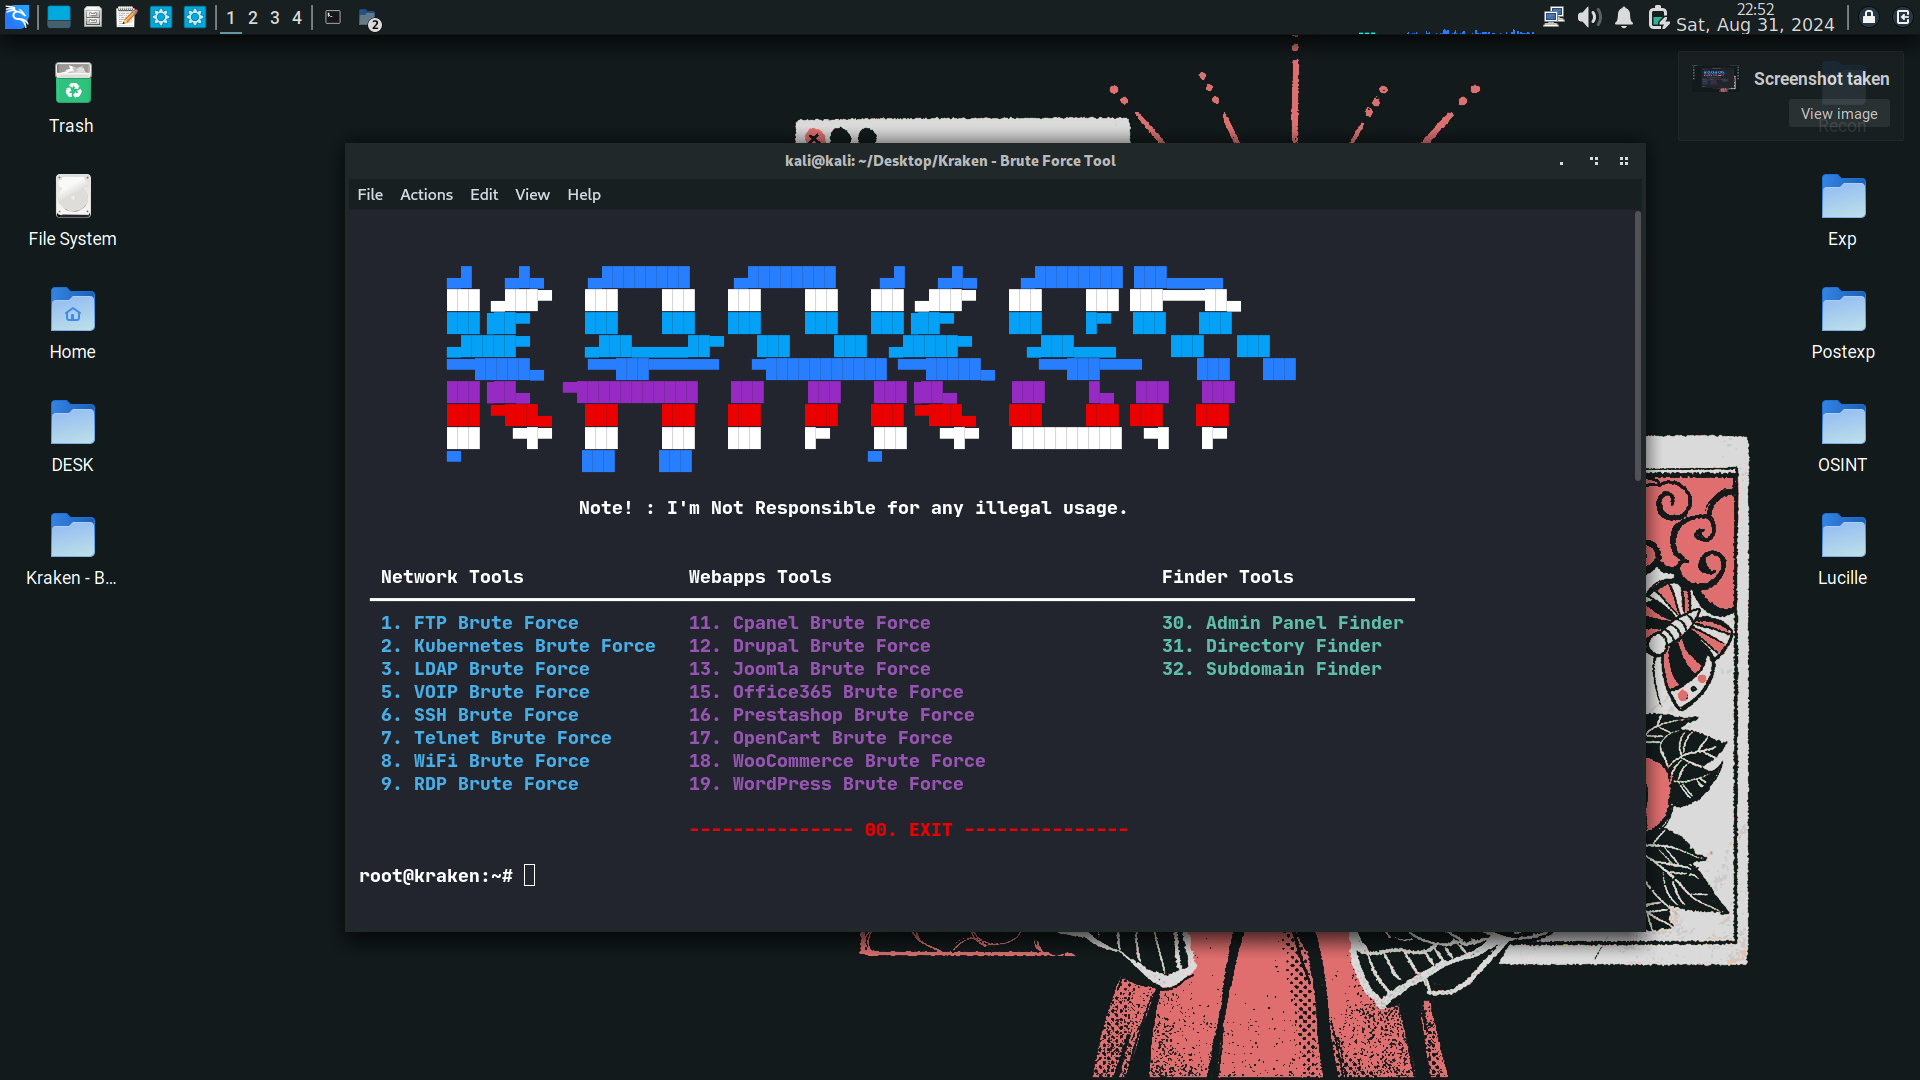
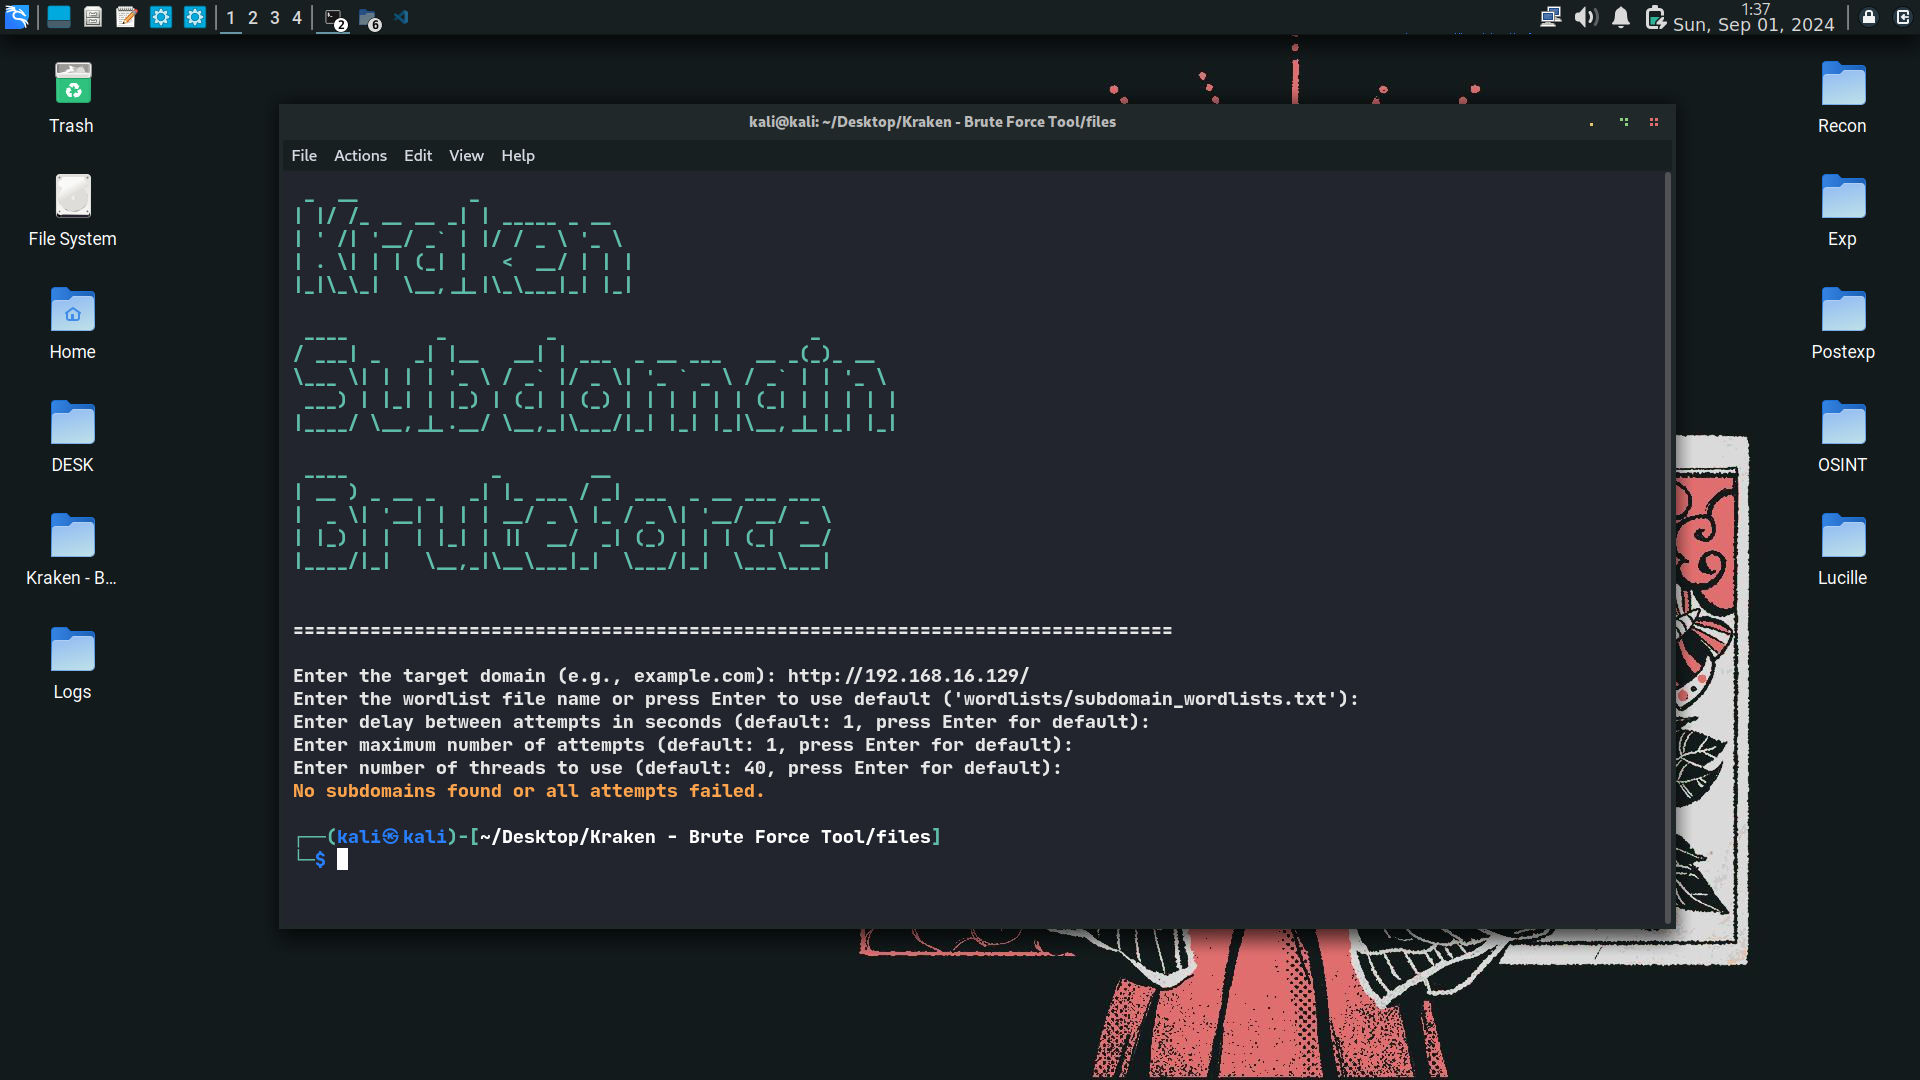
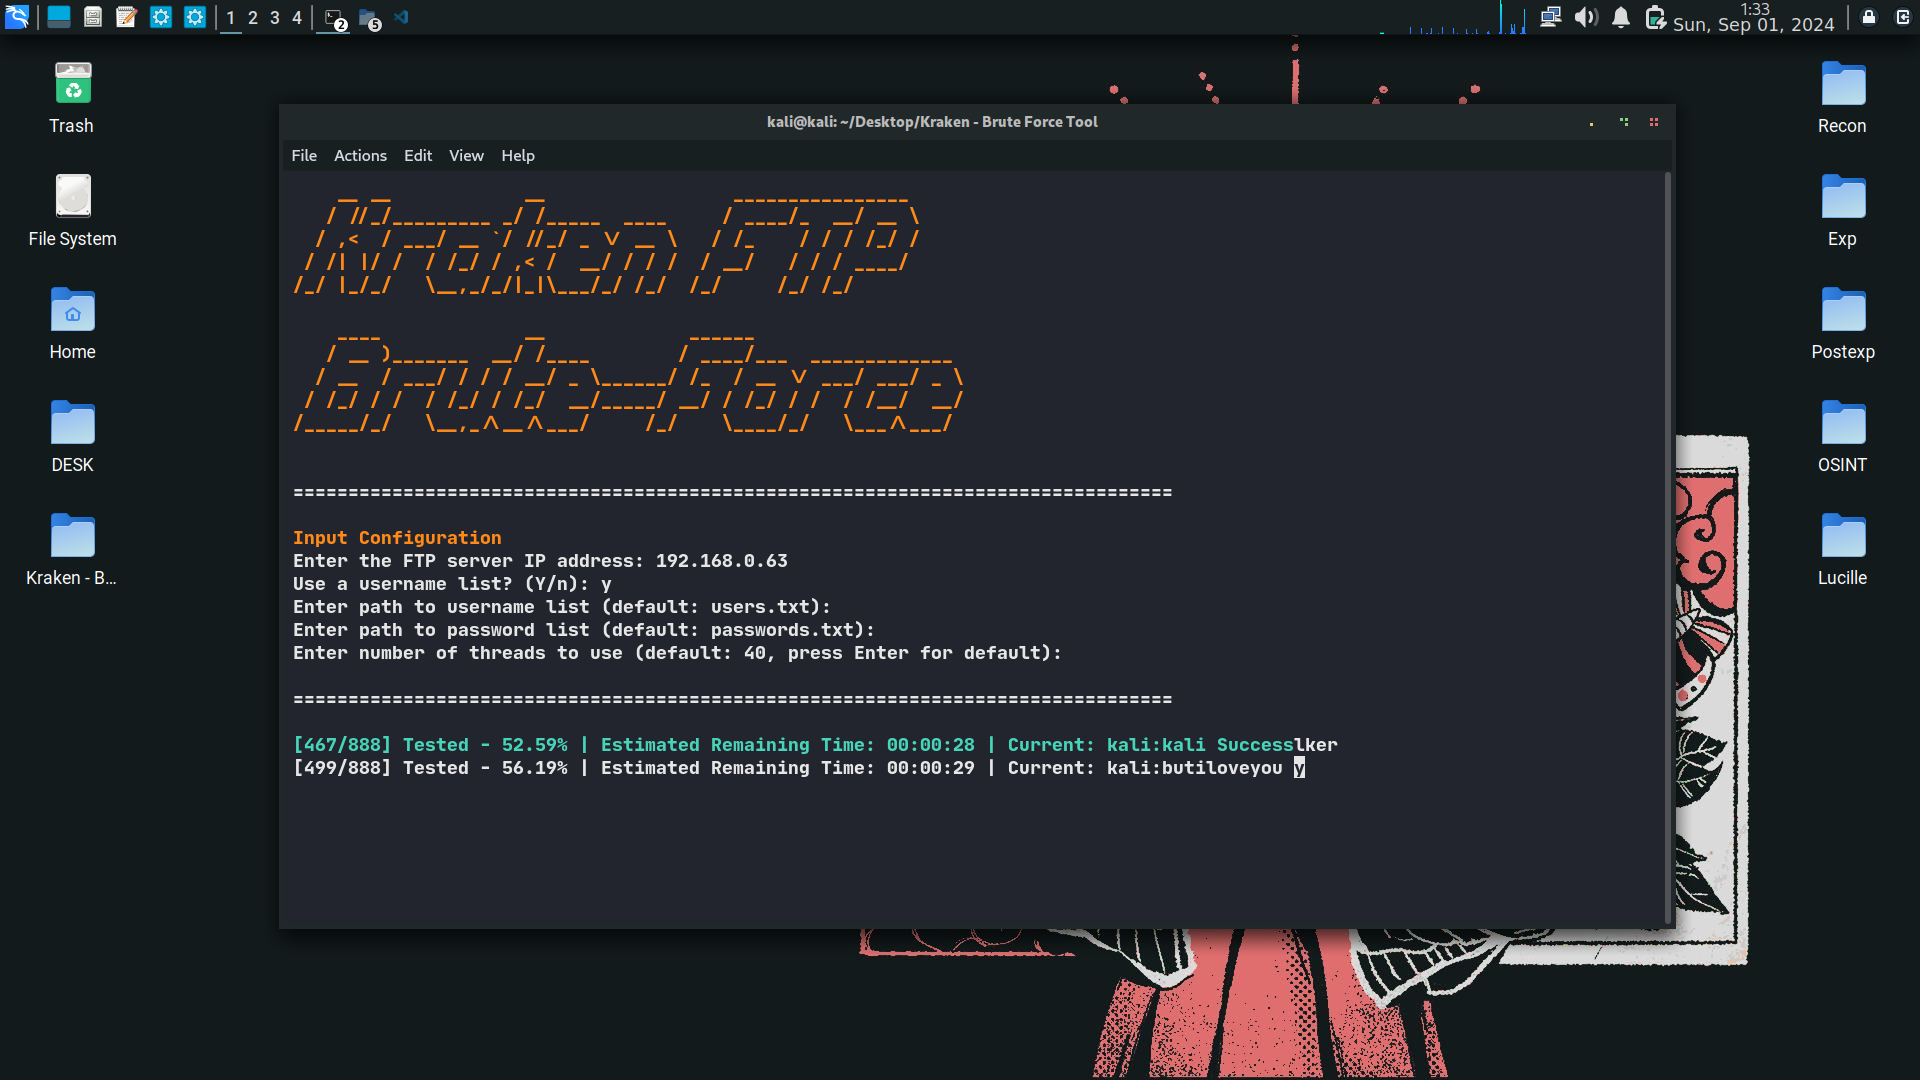
👀 Schermate


⚙️ Installazione

Per installare Kraken, segui questi passaggi:

git clone https://github.com/jasonxtn/kraken.git
cd Kraken
pip install -r requirements.txt

Per avviare Kraken:

python kraken.py

📖 Utilizzo

Kraken offre una varietà di strumenti per il brute-force:

  1. Strumenti di Rete:

    • FTP Brute Force
    • Kubernetes Brute Force
    • LDAP Brute Force
    • VOIP Brute Force
    • SSH Brute Force
    • Telnet Brute Force
    • WiFi Brute Force
    • WPA3 Brute Force
  2. Strumenti per Webapp:

    • CPanel Brute Force
    • Drupal Brute Force
    • Joomla Brute Force
    • Magento Brute Force
    • Office365 Brute Force
    • Prestashop Brute Force
    • OpenCart Brute Force
    • WooCommerce Brute Force
    • WordPress Brute Force
  3. Strumenti Finder:

    • Admin Panel Finder
    • Directory Finder
    • Subdomain Finder

Per utilizzare uno strumento specifico:

  1. Avvia Kraken dalla riga di comando.
  2. Seleziona lo strumento desiderato dal menu principale digitando il numero corrispondente.
  3. Segui le istruzioni a schermo per inserire le informazioni richieste.
  4. Rivedi i risultati forniti dallo strumento.

Esempio:

root@kraken:~# 1

Questo comando avvia lo strumento FTP Brute Force.


⭐️ Mostra il tuo Supporto

Se trovi Kraken utile o interessante, considera l'idea di lasciarci una stella su GitHub. Il tuo supporto aiuta a promuovere il progetto e fa sapere ad altri che vale la pena darci un'occhiata.

Grazie per il tuo supporto! 🌟

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →