
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 mbadanoiu/cve-2021-46366
CVE-2021-46366: Attacco di Forza Bruta alle Credenziali tramite CSRF + Reindirizzamento Aperto in Magnolia CMS
 prodefense/hawk
Strumento Golang progettato per esfiltrare password trovate tramite i servizi sshd e su
 olivierlaflamme/cve-2021-36934-export-shadow-volume-poc
Exploit proof-of-concept per CVE-2021-36934, che esporta i file Volume Shadow Copy di Windows per consentire l'escalation dei privilegi e la…
 loganpkinfosec/cve-2020-7378
Exploit di prova di concetto per CVE-2020-7378 che concatena la generazione prevedibile di token di reset password con XXE cieco per ottenere accesso…
 sabbu143s/cve_2020_35848
CVE-2020-35848 impatta Cockpit-CMS v1.7 a causa della gestione non sicura degli input utente nei meccanismi di autenticazione, portando…
 w33vils/cve-2020-35847_cve-2020-35848
CVE-2020-35847, CVE-2020-35848 : Compromissione dell'account
 n4nj0/cve-2020-35590
Strumento di brute force per il plugin WordPress Limit Login Attempts Reloaded >=2.13.0 - Bypass del limite di accesso (CVE-2020-35590)
 varandinawer/cve-2020-28874
CVE-2020-28874
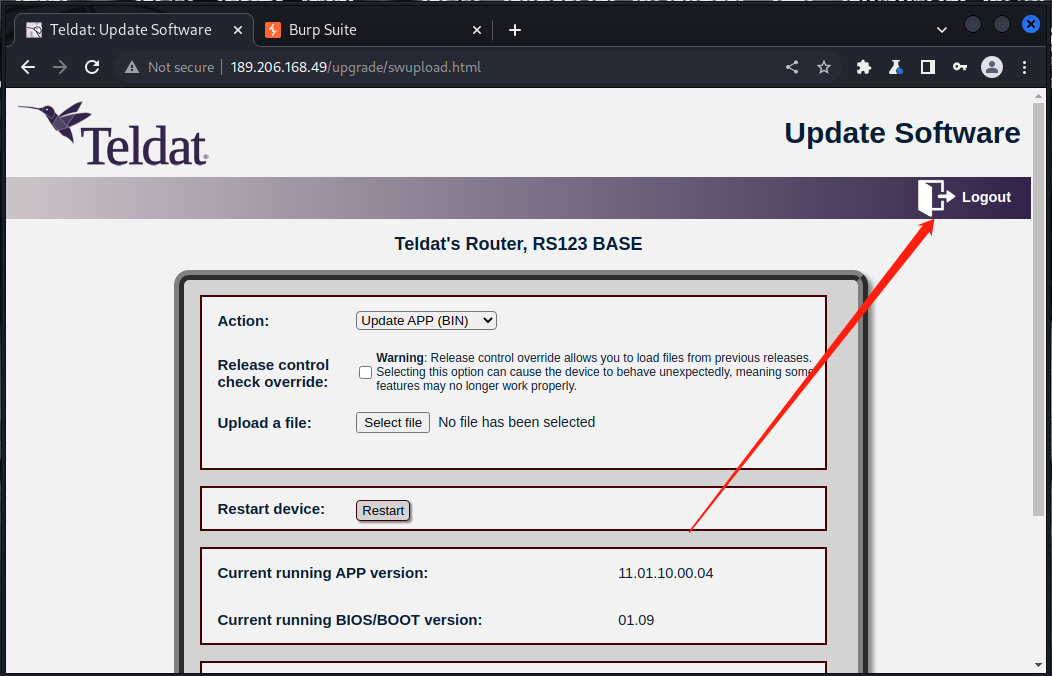 uyhacked/teldat-router-cve-2022-poc
POC per CVE-2022-39996 (XSS Riflesso) e CVE-2022-39997 (Password Debole) nel router Teldat RS123/RS123w
 npocmak/cve-2020-1472
https://github.com/dirkjanm/CVE-2020-1472
 zycoder0day/cve-2026-5076
Exploit proof-of-concept per CVE-2026-5076 che dimostra l'acquisizione non autenticata dell'account amministratore in ARMember Premium tramite SQL…
 groppoxx/cve-2025-25198-poc
PoC per CVE-2025-25198: test automatizzato di Host header poisoning per Mailcow - listener HTTPS, gestione automatica di cookie/CSRF, cattura il…
 heventafese/penetration-testing-walkthrough-hacksudo-thor
Test di penetrazione black-box contro HackSudo Thor: RCE Shellshock CVE-2014-6271 tramite Apache mod_cgi, combinata con configurazione errata di sudo…
 instructor-admin/multi-threaded-mass-exploiter-cve-2018-13379-poc
CVE-2018-13379 mass exploiter per Fortinet FortiOS SSL VPN. Estrae le credenziali istantaneamente, salva in CSV + PostgreSQL. Multi-thread, nessun…
 jenderal92/cve-2026-8206
Strumento di sfruttamento di massa per CVE-2026-8206 – Escalation dei privilegi non autenticata tramite 'handle_forgot_password' nel plugin WordPress…
 nxploited/cve-2025-15030
User Profile Builder < 3.15.2 - Reimpostazione password arbitraria non autenticata
 nxploited/cve-2025-15521
Il plugin Academy LMS – WordPress LMS Plugin for Complete eLearning Solution per WordPress è vulnerabile all'escalation dei privilegi tramite account…
 nxploited/cve-2025-49901
WordPress Simple Link Directory Plugin < 14.8.1 è vulnerabile a un Broken Authentication ad alta priorità








