
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/uyhacked/teldat-router-cve-2022-poc
Attacchi alle PasswordAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubuyhacked/teldat-router-cve-2022-poc

Teldat-Router-CVE-2022-POC

Condividi

POC per CVE-2022-39996 (XSS Riflesso) e CVE-2022-39997 (Password Debole) nel router Teldat RS123/RS123w

Vedi Repository
535 mesi faNon ancora revisionato

Teldat Router CVE-2022-39996 e CVE-2022-39997 POC

Proof of Concept per due vulnerabilità scoperte nei router Teldat RS123 / RS123w.

Panoramica

CVE IDTipoCWECVSSGravità
CVE-2022-39996XSS RiflessoCWE-796.1Media
CVE-2022-39997Password DeboleCWE-5219.8Critica

Prodotto interessato: Router Teldat RS123, RS123w


CVE-2022-39997 - Password Debole

Descrizione

I router Teldat RS123/RS123w vengono forniti con credenziali predefinite hardcoded root:root. Gli amministratori spesso non le modificano, consentendo ad attaccanti non autenticati di ottenere accesso amministrativo completo tramite Telnet, SSH, HTTP o altri servizi.

Prova

Account: root
Password: root

Weak Password POC

Utilizzo

pip install requests paramiko

# Controllo base (Telnet, SSH, HTTP)
python CVE-2022-39997.py -t 192.168.1.1

# Controllo completo (tutti i servizi inclusi HTTPS, FTP)
python CVE-2022-39997.py -t 192.168.1.1 --all

# Scansione batch
python CVE-2022-39997.py -f targets.txt

CVE-2022-39996 - XSS Riflesso

Descrizione

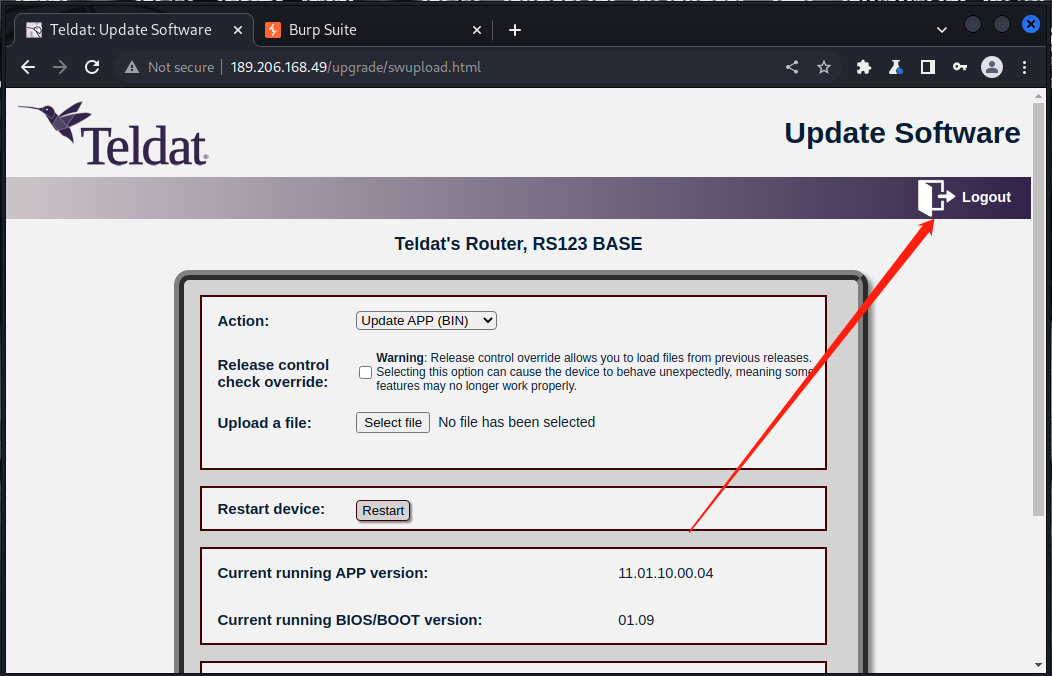
L'endpoint /upgrade/index.html riflette il valore del cookie HTTP cmd nella risposta senza sanificazione. Un attaccante può creare una richiesta malevola contenente JavaScript nel cookie cmd. Quando un amministratore autenticato visita la pagina, lo script viene eseguito nel contesto del browser dell'interfaccia web del router, consentendo il dirottamento della sessione o la manipolazione della configurazione.

Prova

  • Creazione del payload XSS nel cookie cmd:

XSS POC 1

  • XSS attivato nel browser:

XSS POC 2

Utilizzo

pip install requests

# Controllo XSS base
python CVE-2022-39996.py -t 192.168.1.1

# Con credenziali HTTP Basic Auth
python CVE-2022-39996.py -t 192.168.1.1 -u root -p root

# Test con più payload XSS per conferma
python CVE-2022-39996.py -t 192.168.1.1 --multi

# Genera pagina HTML POC standalone
python CVE-2022-39996.py -t 192.168.1.1 --gen-poc

# Payload XSS personalizzato
python CVE-2022-39996.py -t 192.168.1.1 --payload "<script>alert(document.cookie)</script>"

File

FileDescrizione
CVE-2022-39997.pyRilevamento password debole (Telnet / SSH / HTTP / FTP)
CVE-2022-39996.pyRilevamento XSS riflesso tramite cookie cmd
Teldat's Router Vulnerability.mdReport completo di divulgazione della vulnerabilità

Disclaimer

Questi script POC sono destinati esclusivamente a test di sicurezza educativi e autorizzati. Non utilizzarli contro sistemi di cui non sei proprietario o per i quali non hai esplicita autorizzazione al test. L'autore non è responsabile per qualsiasi uso improprio o danno.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




