
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 smaash/hostscan
strumento php per scansione di rete
 smaash/quasibot
gestore di webshell complesse, botnet quasi-http.
 trustedsec/ridenum
Rid_enum è un attacco a ciclo RID in null session per eseguire brute force sui domain controller.
 unweb/plown
Strumento di scansione della sicurezza per Plone CMS.
 phxbandit/scripts-and-tools
Script e utility per supportare le tue esigenze di hacking.
 abdullah50i/internal-penetration-testing-project-using-metasploit
Inizializzato PostgreSQL e connesso a Metasploit. Effettuata ricognizione su 10.1.16.0/24 con Nmap e importati i risultati. Enumerati host/servizi…
 kkar/teamviewer-dumper-in-cpp
Estrae ID, password e impostazioni dell'account di TeamViewer da un'istanza TeamViewer in esecuzione enumerando le finestre figlie.
 yschgroup/skyrat
SkyRAT - Strumento di amministrazione remota Powershell
 knavesec/credmaster
Strumento di password spraying CredKing rifattorizzato e migliorato, utilizza le API FireProx per ruotare gli indirizzi IP, rimanere anonimi e…
 whiteoaksecurity/goawsconsolespray
Strumento per il password spraying sugli accessi IAM della Console AWS
 owasp/sapkiln
OWASP SAPKiln è uno strumento con interfaccia grafica (GUI) progettato per facilitare la messa in sicurezza e l'audit dei sistemi SAP in modo…
 eonraider/violent-python3
Codice sorgente del libro "Violent Python" di TJ O'Connor. Il codice è stato completamente convertito in Python 3, riformattato per essere conforme…
 its-a-feature/bifrost
Libreria Objective-C e console per interagire con le API Heimdal per Kerberos su macOS
 pilfer/idictpy
Uno script Python da hacker tutto incazzato e 100% verificato per trasformare gli Apple ID in apple crisp #nicememe
 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
Proof-of-concept per CVE-2023-37755: credenziali admin hardcoded (admin/admin) in i-doit Pro 25 e versioni precedenti, che consentono accesso admin…
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Proof-of-concept per CVE-2023-37756: requisiti di password deboli nell'admin-center di i-doit Pro che consentono attacchi brute-force al login e…
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
Strumento di exploit per CVE-2018-9995 che estrae le credenziali da dispositivi DVR esposti tramite richiesta HTTP con bypass dei cookie, mirando a…
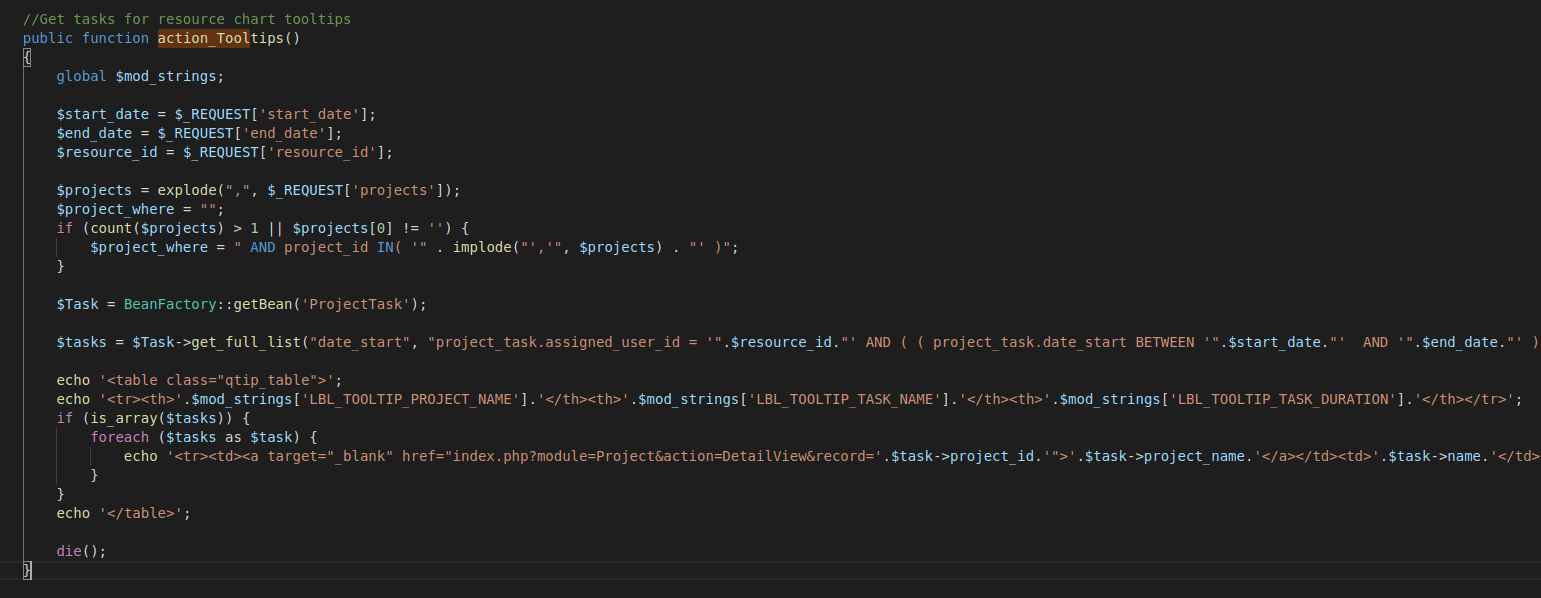 manuelz120/cve-2021-45041
PoC per CVE-2021-45041








