
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 kelvinwin10/cve-2017-7921-rewrite
semplice riscrittura di CVE-2017-7921 in python fatta da me. solo per scopi educativi!
 spyx/cve-2019-17240
Strumento di brute-force basato su Go che sfrutta il bypass della mitigazione del brute-force di Bludit (CVE-2019-17240) per il cracking automatico…
 gh-ost00/cve-2023-7028
CVE-2023-7028 PoC ed Exploit
 awesome-consumer-iot/htc
Hack le CCTV | DVRs; Credenziali esposte | CVE-2018-9995
 anothersec/cve-2025-4796
eventin <= 4.0.34 - escalation dei privilegi tramite cambio email dell'utente / acquisizione dell'account per contributore+ autenticato
 varandinawer/cve-2020-28874
CVE-2020-28874
 ephunter/cve-2025-24071-exploit
Exploit di CVE-2025-24071
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit per CVE-2018-9995 per recuperare le credenziali DVR tramite directory traversal, con due metodi per uso didattico.
 its-a-feature/bifrost
Libreria Objective-C e console per interagire con le API Heimdal per Kerberos su macOS
 ins1gn1a/pwdlyser
Pwdlyser è uno strumento di audit di sicurezza completo. Questo repository funge da base open-source per la nuova versione di Pwdlyser…
 cyberheartmi9/cve-2017-8295
Proof-of-concept exploit per CVE-2017-8295, una vulnerabilità di reset della password di WordPress che consente agli attaccanti di ottenere link di…
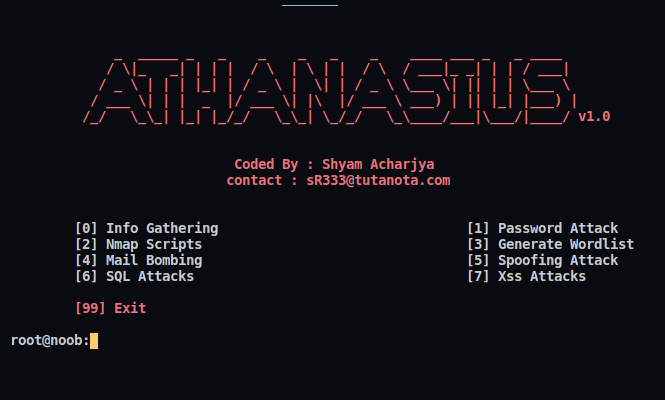 shyam999/athanasius
Framework per penetration testing. Il software può identificare qualsiasi cosa, dal cross-site scripting all'SQL injection. Gli sviluppatori possono…
 vulnmachines/confluence-question-cve-2022-26138-
Atlassian Confluence Server e Data Center: CVE-2022-26138
 pocpioneer/cve-2025-4094-poc
WordPress Plugin Digits < 8.4.6.1 - Bypass dell'autenticazione OTP tramite brute force (CVE-2025-4094)
 kienquoc102/cve-2017-8225
Strumento di exploit per CVE-2017-8225 che mira a telecamere IP. Scansiona dispositivi vulnerabili ed esegue brute-force delle credenziali per…
 npocmak/cve-2020-1472
https://github.com/dirkjanm/CVE-2020-1472
 julesbozouklian/poc_cve-2023-24055
Exploit proof-of-concept in PowerShell per CVE-2023-24055 che estrae le password in chiaro da KeePass abusando della funzionalità dei trigger ed…
 redteampentesting/cve-2023-33243
PoC per login con hash della password in STARFACE








