
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 n0n4m3x41/cve-2025-1738
Scoperta 0day CVE-2025-1738
 gl1tch0x1/ghost-cms-exploit
Script Python che forza bruta le credenziali di Ghost CMS, quindi verifica CVE-2024-23724 e genera un payload di exploit SVG per i bersagli…
 ethancunt/cve-2022-45599
Proof-of-concept per CVE-2022-45599: vulnerabilità di type juggling PHP nel file login.php del router Aztech WMB250AC che consente di bypassare…
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab — NTLM Relay tramite LLMNR Poisoning, CVE-2007-2447, NTLMv2 Hash Cracking e NT AUTHORITY\SYSTEM su Windows 10
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
Proof-of-concept che dimostra la vulnerabilità di memorizzazione delle password in chiaro nei router Digisol DG-GR1321, consentendo l'esposizione…
 logangoins/cable
.NET toolkit di post-sfruttamento per la ricognizione e lo sfruttamento di Active Directory
 mrd0x/webview2-cookie-stealer
Inietta un keylogger JavaScript nelle pagine WebView2 per catturare le sequenze di tasti ed esfiltrare i cookie dalle sessioni di autenticazione…
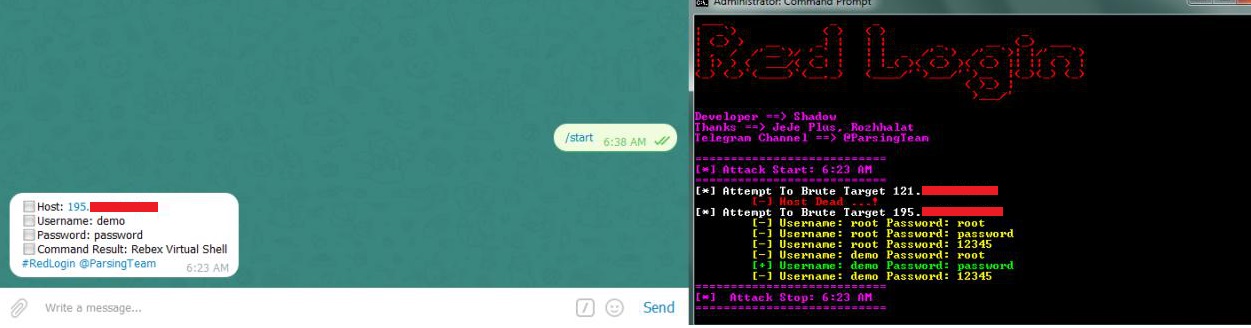 parsingteam/redlogin
Red Login: Strumenti di brute-force SSH
 lazorfuzz/python-hacklib
hacklib - pentesting, scansione delle porte e accesso ovunque con Python
 hook-s3c/cve-2018-18852
Exploit di esecuzione remota di codice autenticato per router CERIO (DT300N, DT100G, AMR-3204, WMR-200N) che utilizza le credenziali predefinite del…
 alcaparra/cve-2022-26138
Atlassian Questions Password hardcodata (CVE-2022-26138)
 synacktiv/cachedata_decrypt
Un semplice Toolkit per BF e decrittare Windows EntraId CacheData
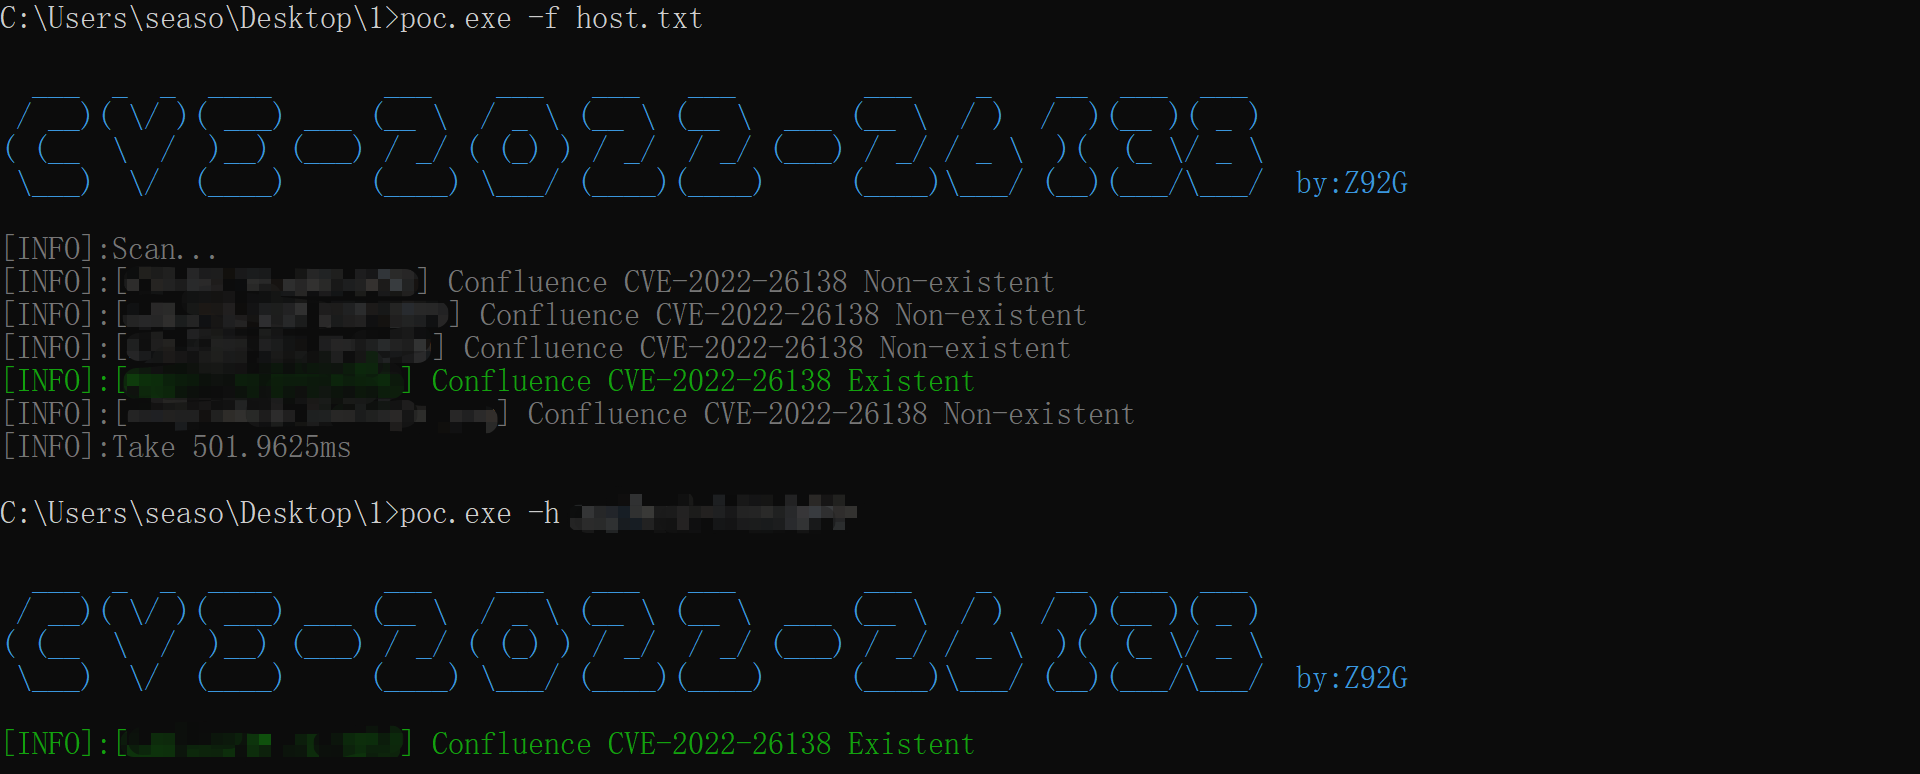 z92g/cve-2022-26138
POC di password hardcoded in Confluence
 an00byss/godehashed
Uno strumento golang che utilizza l'API di dehashed.com per cercare asset compromessi.
 nathunandwani/cve-2020-24227
Playground Sessions - Memorizzazione delle Credenziali Utente in Chiaro
 imthoe/cve-2019-14314
Exploit Python per CVE-2019-14314: SQL injection autenticata nel plugin WordPress NextGEN Gallery 3.2.10, che estrae hash di password dal database.
 tegal1337/whorepress
Wordpress Login Checker - nessun selenium / puppeteer
 zzh217/cve-2018-9995_batch_scanning_exp
CVE-2018-9995_Batch_scanning_exp








