
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 sabbu143s/cve_2020_35848
CVE-2020-35848 impatta Cockpit-CMS v1.7 a causa della gestione non sicura degli input utente nei meccanismi di autenticazione, portando…
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 è stato scoperto che utilizza metodi non sicuri per > memorizzare i dati di autenticazione
 n000xy/cve-2019-19609-poc-python
Strapi Framework, 3.0.0-beta.17.4
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 bypass brute force dell'autenticazione
 j-baines/even-you-brutus
Brute force a dizionario dell'interfaccia web di Mikrotik RouterOS 6.x
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH a interazione media che registra attacchi brute force e interazioni complete con la shell dell'attaccante, con opzioni di…
 shutdownrepo/targetedkerberoast
Script Python per Kerberoasting con abuso ACL mirato: imposta SPN temporanei su utenti che non li hanno, estrae hash Kerberos, quindi rimuove lo SPN.…
 trouble-1/vajra
Vajra è uno strumento basato su UI con molteplici tecniche per attaccare ed enumerare nell'ambiente Azure e AWS del target. Presenta un'interfaccia…
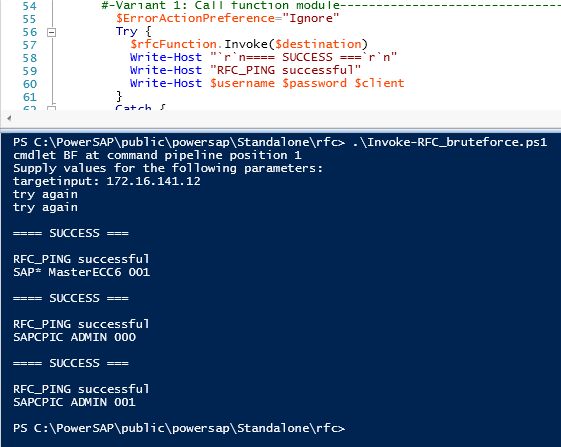 airbus-seclab/powersap
Strumento di valutazione SAP per PowerShell
 xfreed0m/adfspray
Strumento Python3 per eseguire password spraying contro il servizio Microsoft Online utilizzando vari metodi.
 whitehat-zero/powenum
Esegue le funzioni comuni di PowerSploit Powerview e poi combina l'output in un foglio di calcolo per una facile analisi.
 wavestone-cdt/invoke-cleverspray
Script di Password Spraying che rileva le password correnti e precedenti di un utente di Active Directory
 duy-31/cve-2023-35636
Vulnerabilità di divulgazione di informazioni di Microsoft Outlook (perdita di hash delle password) - Expect Script POC
 unweb/plown
Strumento di scansione della sicurezza per Plone CMS.
 ianxtianxt/bypass360mimikatz_x64
Binario mimikatz modificato con modifica delle risorse e firma digitale per eludere il rilevamento di 360 Antivirus nel dump delle credenziali…
 syedshehzadgillani/adminsnatcher
Snatchiamo il pannello di amministrazione di qualsiasi sito web in pochi secondi.
 jas502n/database-druid
druid_decode
 ruthvikvegunta/opencrx-cve-2020-7378
Sfrutta la vulnerabilità di reset della password in OpenCRX, CVE-2020-7378. Mantiene inoltre la stealth eliminando tutte le email di reset della…








