
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 eonraider/violent-python3
Codice sorgente del libro "Violent Python" di TJ O'Connor. Il codice è stato completamente convertito in Python 3, riformattato per essere conforme…
 zzzteph/weakpass
Toolkit per il cracking delle password basato su browser con ricerca di hash, generazione di wordlist, simulazione di attacchi basati su regole e…
 infosecmatter/minimalistic-offensive-security-tools
Un repository di strumenti per il pentesting di ambienti ristretti e isolati.
 zyylhn/zscan
Zscan un set di strumenti di scansione aggressiva
 hashcat/maskprocessor
Generatore di parole ad alte prestazioni con set di caratteri configurabile per posizione
 optiv/talon
Uno strumento di indovinamento delle password che prende di mira i servizi Kerberos e LDAP all'interno dell'ambiente Windows Active Directory.
 tpt11fb/attacktomcat
Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di…
 paradoxis/adsyncdump-bof
Il BOF ADSyncDump è una porta di adconnectdump.py / ADSyncDecrypt di Dirk-Jan Mollema in un Beacon Object File (BOF) con zero dipendenze.
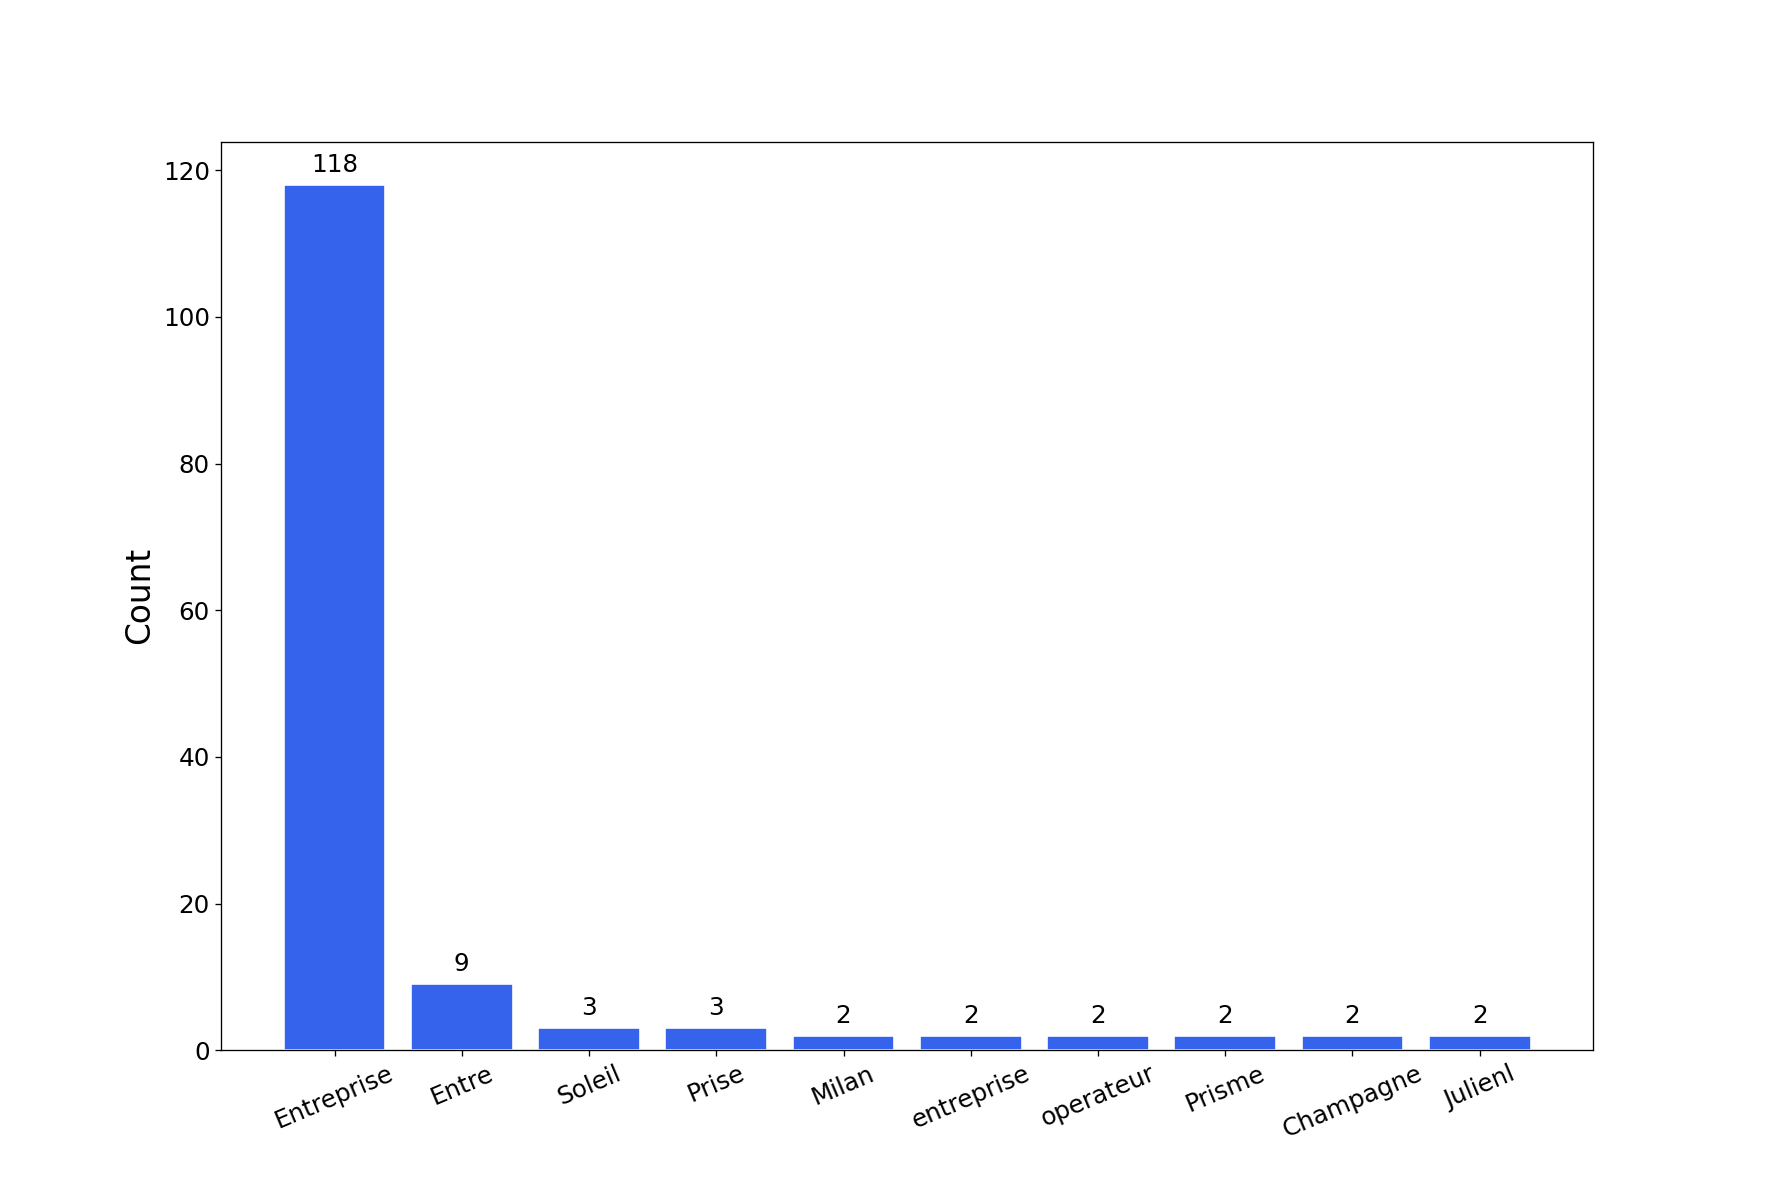 orange-cyberdefense/graphcat
Genera grafici e diagrammi basati sul risultato del cracking delle password.
 aron-tn/mega-bot
[Nuovo] : Mega Bot ☣ Scanner & Auto Exploit
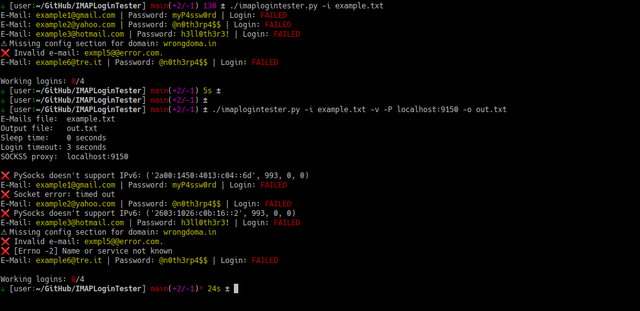 rm1984/imaplogintester
Un semplice script Python che legge un file di testo con molte email e password, e cerca di verificare se quelle credenziali sono valide tentando di…
 luisgg/ophcrack
Cracker di password Windows che utilizza compromesso tempo-memoria con tabelle arcobaleno. Supporta hash LM e NT tramite GUI su Windows, macOS e…

 woolf/rtspbrute
Strumento per RTSP che esegue brute force su route e credenziali, cattura screenshot!
 wkovacs64/pwl
Password Lense: rivela i tipi di caratteri in una password
 10toothhtoot01/hiya
Un modulo per impronte digitali, che aggiunge anche il supporto delle passkey a Linux
 7megaumka7/foskiller
FOSSBilling CVE-2026-53647 & CVE-2026-53646 PoC — Divulgazione non autenticata della chiave API e riutilizzo del token di reset della password









