
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 tpdlshdmlrkfmcla/log4shell
CVE-2021-44228
 nastycrow/cve-2025-27893
Divulgazione dettagliata di CVE-2025-27893: una vulnerabilità di manipolazione dei parametri web autenticata in Archer Platform 6.x che consente la…
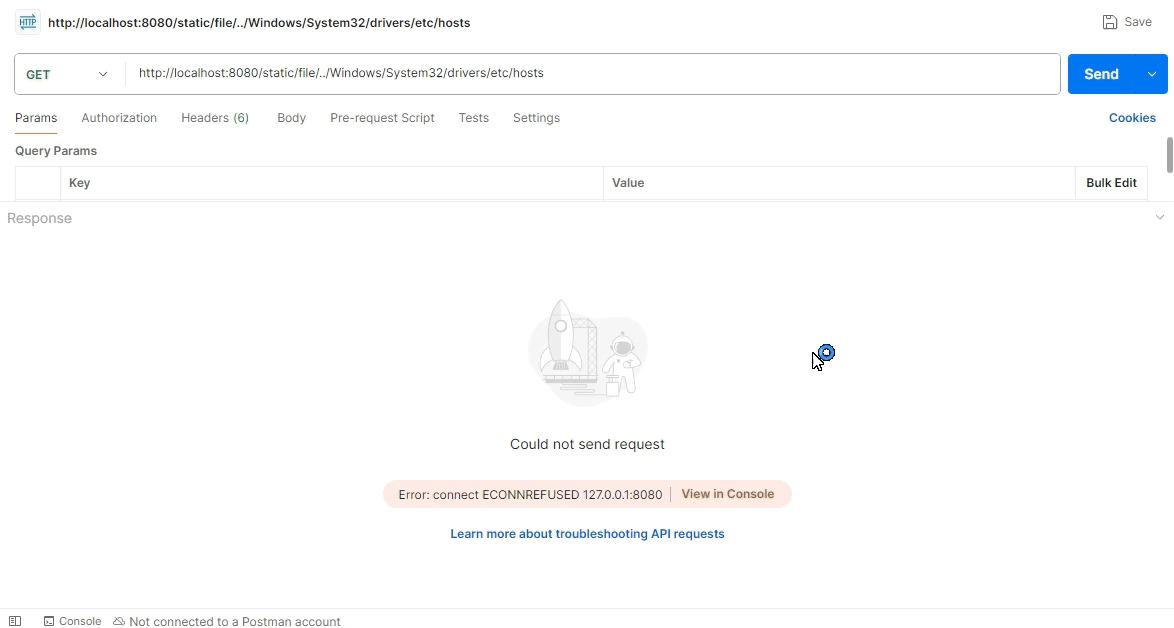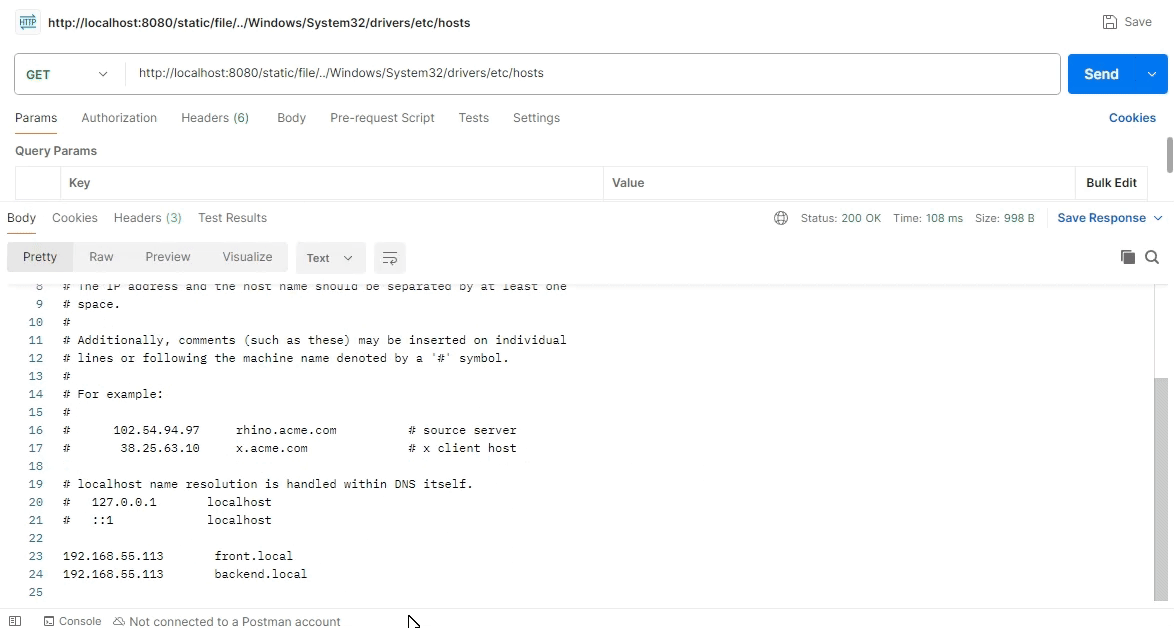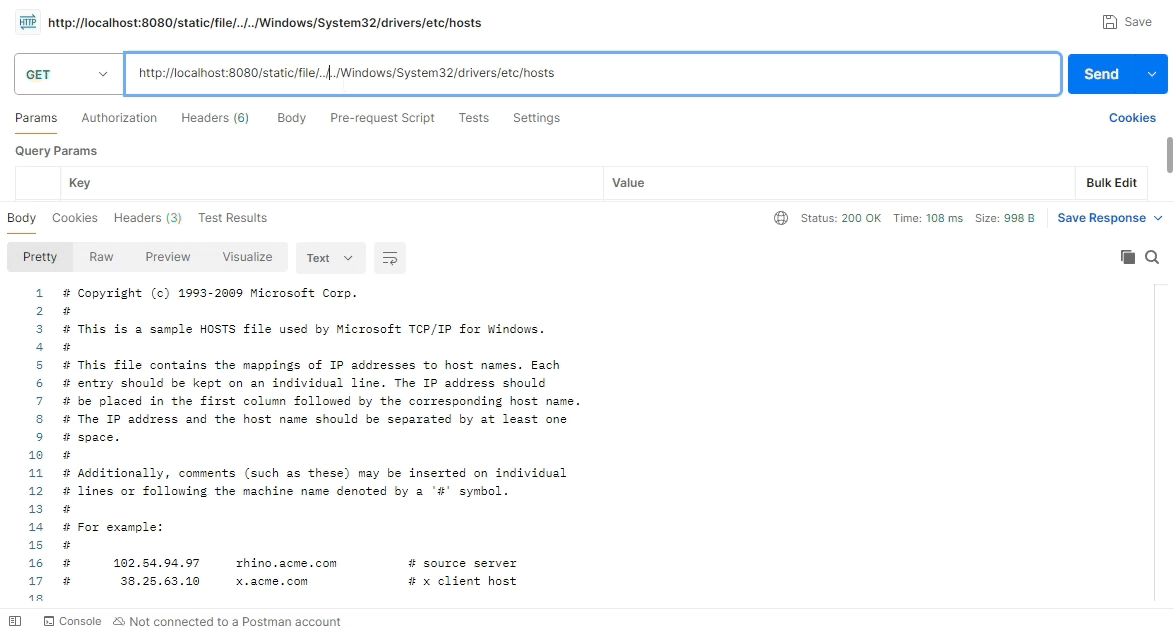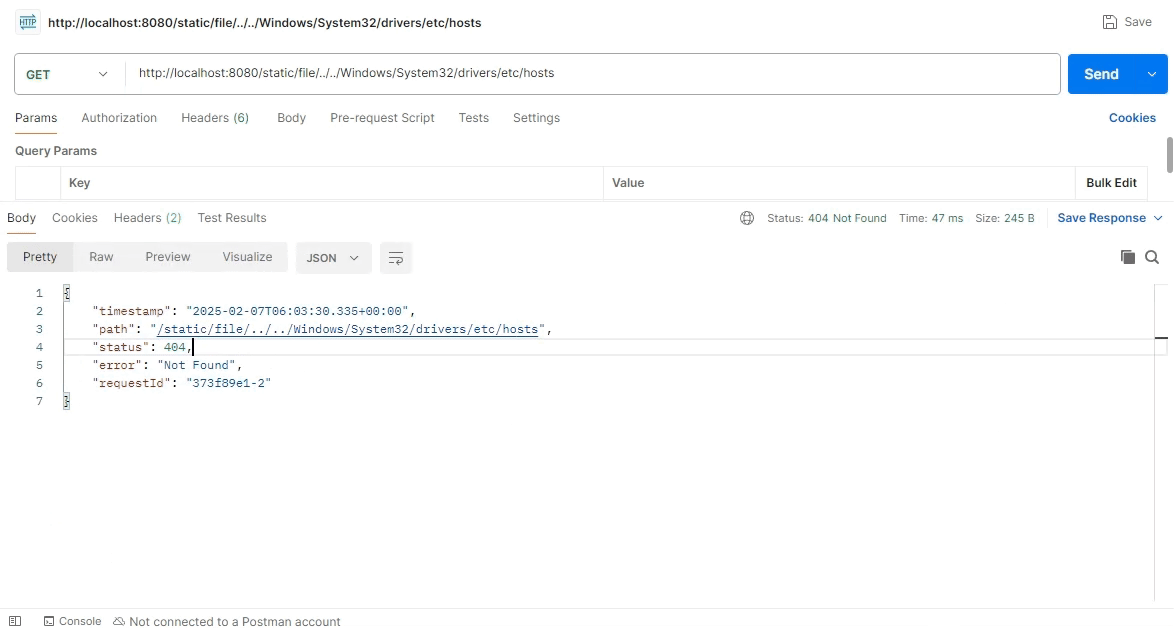 skrkcb2/cve-2024-38819
Analisi approfondita di CVE-2024-38819, una vulnerabilità di path traversal in Spring WebFlux, con analisi a livello di codice, PoC e strategie di…
 sornphut/cve-2021-3156-heap-based-buffer-overflow-in-sudo-baron-samedit-
Analisi tecnica e sviluppo di exploit per CVE-2021-3156, un heap-based buffer overflow in Sudo, inclusi tre exploit funzionanti per l'escalation…
 armaansidana2003/cve-2025-25618
Proof-of-concept che dimostra un controllo di accesso errato in Unifiedtransform v2.0, che consente agli insegnanti di modificare i dettagli delle…
 huyvo2910/cve-2525-25748-cross-site-request-forgery-csrf-vulnerability-in-hoteldruid-3.0.7
Proof-of-concept dettagliato di CVE-2025-25748 e analisi di una vulnerabilità CSRF in HotelDruid 3.0.7, inclusi flusso di sfruttamento, valutazione…
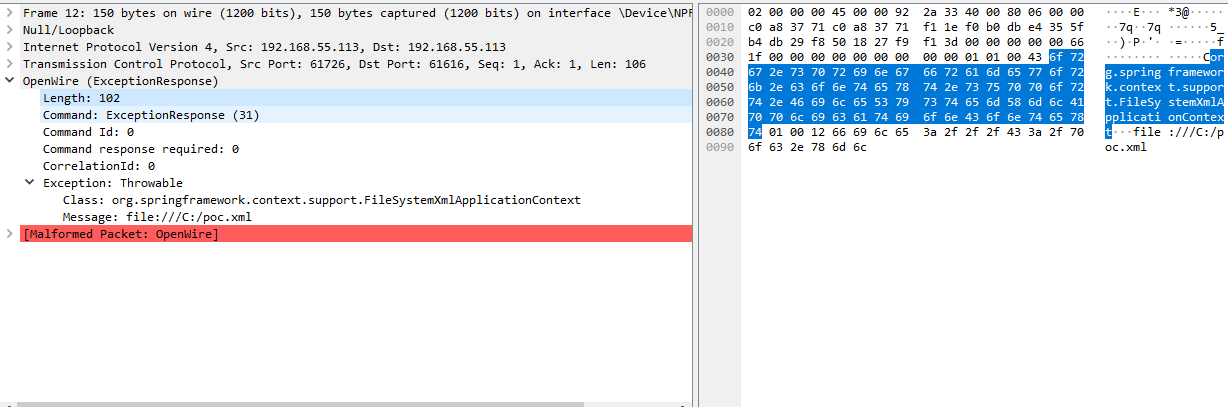 skrkcb2/cve-2023-46604
Analisi tecnica approfondita di CVE-2023-46604, una vulnerabilità RCE nel protocollo OpenWire di Apache ActiveMQ, inclusa la struttura dei pacchetti…
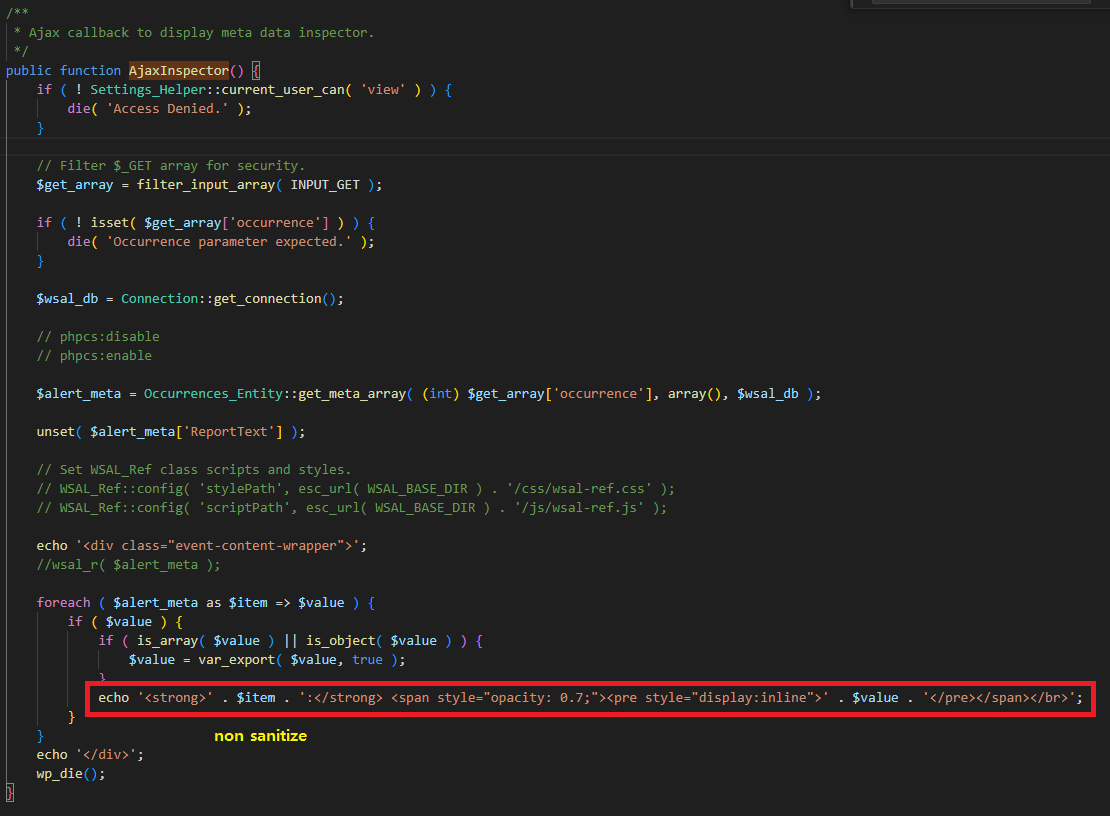 skrkcb2/cve-2025-0924-different
Analisi tecnica di CVE-2025-0924, una vulnerabilità XSS memorizzata nel plugin WP Activity Log per WordPress. Include analisi della causa principale,…
 paragonie/awesome-appsec
Una lista curata di risorse per imparare la sicurezza delle applicazioni.
 13m0n4de/pngcheck-vulns
Un repository di file proof-of-concept che dimostrano vulnerabilità divulgate e corrette in pngcheck (2.4.0 - 3.0.1), inclusi CVE-2020-27818,…
 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
Questo repository fornisce un'analisi approfondita della vulnerabilità Log4Shell (CVE-2021-44228) e implementa un approccio basato sull'apprendimento…
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.
 sudo-sakib/cve-2025-25964
Una vulnerabilità critica di SQL Injection (CVE-2025-25964) scoperta in School Information Management System v1.0
 sahil3276/cve-2024-10930
Divulgazione pubblica di CVE-2024-10930
 k9-modz/cve-2023-38873-g1
Proof-of-concept che dimostra una vulnerabilità di Clickjacking sul sito G1, con overlay iframe dannoso e popup di ingegneria sociale per ricerca…
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 bjrjk/cve-2024-29943
Un bug JIT di SpiderMonkey a Pwn2Own 2024: dall'incoerenza dell'intervallo intero all'eliminazione dei controlli dei limiti fino alla RCE
 bjrjk/cve-2024-8381
CVE-2024-8381: Un bug di confusione di tipo nell'interprete SpiderMonkey.








