
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 udunadan/notes
Note di ricerca e writeup curati sulle vulnerabilità, che coprono tecniche di exploit, classi di bug e approfondimenti sulla sicurezza distillati dai…
 r3db34rdh4x/cve-2025-11391
WordPress PPOM per WooCommerce Plugin <= 33.0.15 è vulnerabile a SQL Injection
 ragib-amin-nihal/pe-coa
Implementazione del codice di "Pattern Enhanced Multi-Turn Jailbreaking: Exploiting Structural Vulnerabilities in Large Language Models"
 chichou/slides
Rispecchia i materiali del mio talk
 m1lo25/cs50finalproject
Indagine sul backdoor di XZ Utils (CVE-2024-3094): cronologia, catena d'attacco, rischio per SSH e approfondimenti sulla supply chain. Include…
 tansique-17/cve-2025-61454
Divulgazione pubblica e proof-of-concept per CVE-2025-61454, una vulnerabilità XSS riflessa in search.php di E-commerce Project v1.0, inclusi…
 tansique-17/cve-2025-61456
Divulgazione pubblica e proof-of-concept per una vulnerabilità XSS riflessa (CVE-2025-61456) in un progetto di e-commerce, inclusi dettagli tecnici,…
 karanlvm/dirtypipe-exploit
Proof-of-concept exploit per CVE-2022-0847 (Dirty Pipe) che consente l'escalation dei privilegi locali sui kernel Linux dalla versione 5.8 alla…
 jackpurcell/autoran-public
Framework automatizzato per il dirottamento del ragionamento di sicurezza nei modelli di ragionamento di grandi dimensioni tramite tracce di…
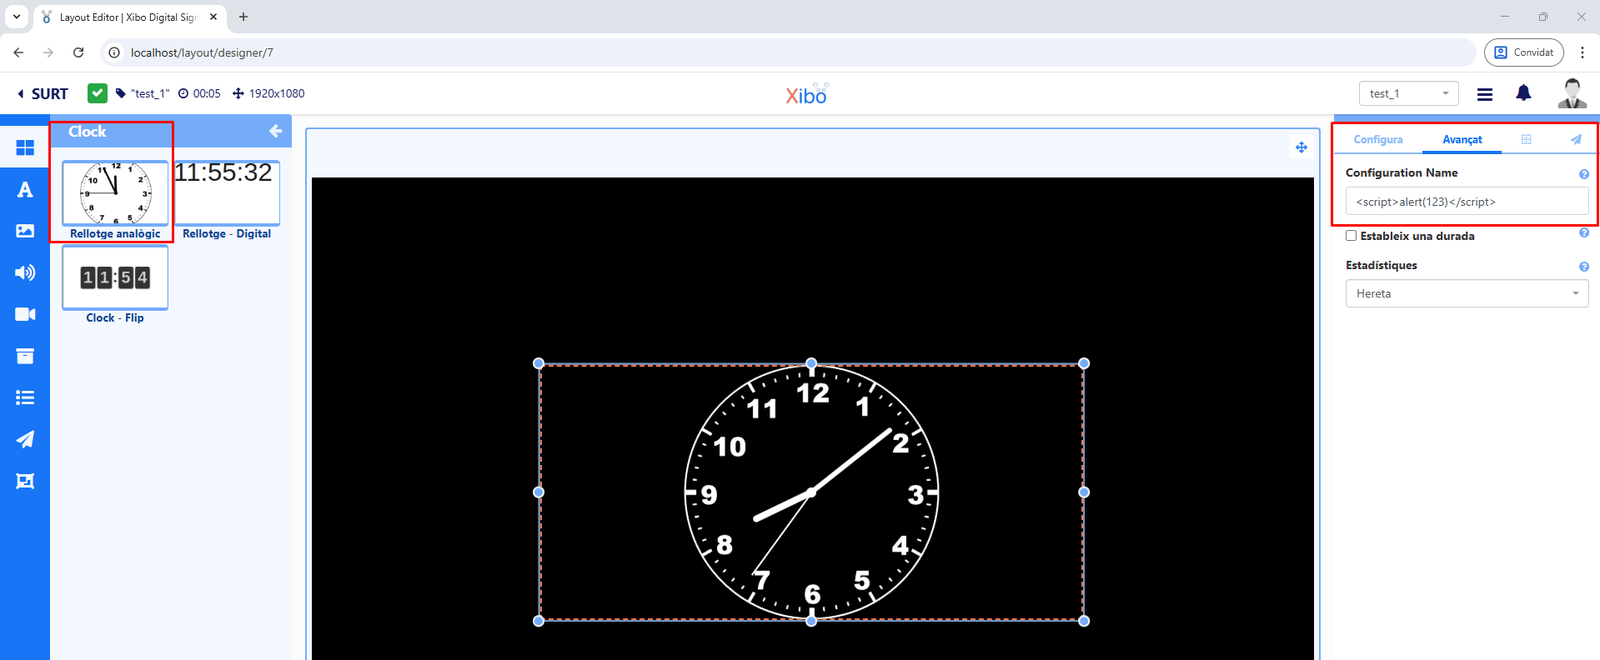 marinafabregat/cve-2025-41089
# Riflessione Cross-Site Scripting (XSS) in Xibo CMS v4.1.2 di Xibo Signage, a causa della mancanza di una corretta validazione dell'input utente.
 hslatman/awesome-industrial-control-system-security
Una lista curata di risorse relative alla sicurezza dei Sistemi di Controllo Industriale (ICS).
 amaljafarzade/cve-2025-61319
Stored XSS in ReNgine <= 2.2.0 — divulgazione pubblica
 michalbednarski/resourcepoison
Writeup ed exploit per CVE-2025-22441: escalatione dei privilegi da app installata al processo SystemUI su Android dovuta al passaggio di…
 xiaoyan-lisa/defenses-for-tool-integrated-llm
Codice di ricerca ed esperimenti per difendere gli agenti LLM integrati con strumenti da attacchi avversari, estendendo Agent Security Bench con…
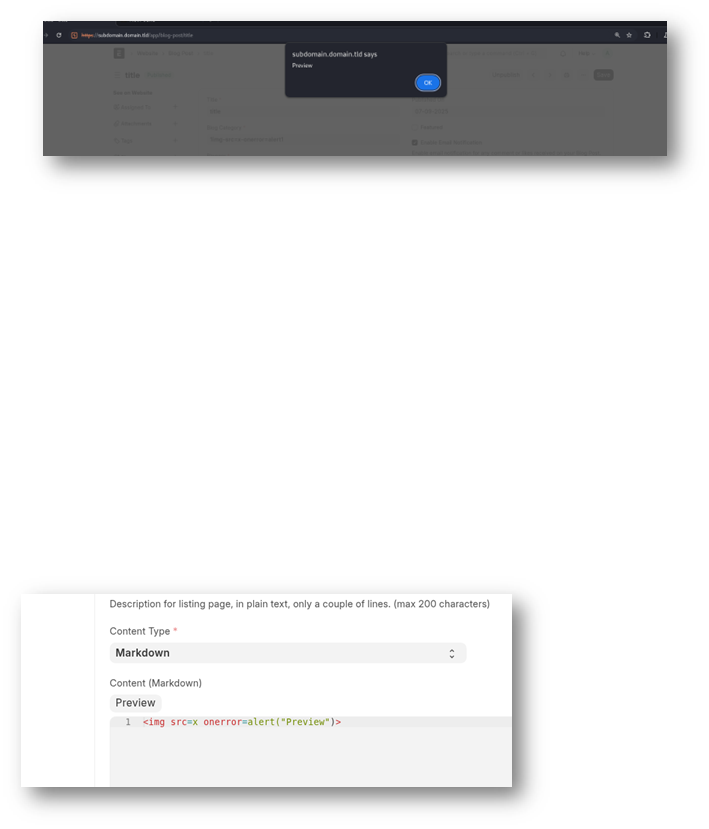 moalali/cve-2025-56379
Una vulnerabilità di cross-site scripting (XSS) memorizzato nella funzionalità dei post del blog di ERPNEXT v15.67.0 consente agli aggressori di…
 s41r4j/cve-2025-48384
Vulnerabilità GIT | Carriage Return e RCE durante la clonazione
 ffri/xprtestsuite
Una raccolta di script e documenti per aiutare la futura ricerca su XProtect Remediator (XPR)
 yafiah-darwesh/cs50-cyber-paloalto-oauth
Progetto finale CS50 Cybersecurity — violazione del token OAuth di Palo Alto (CVE-2024-3400)








