
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 jvdsn/crypto-attacks
Implementazioni Python di attacchi crittografici e utilità.
 k0nnect/cve-2026-21440-writeup-poc
poc e writeup per cve-2026-21440: una vulnerabilità critica di path traversal in @adonisjs/bodyparser che consente la scrittura arbitraria di file
 boro03/cve-2021-4034
Progetto di studio accademico che analizza CVE-2021-4034 (PwnKit), un'escalation di privilegi locale in pkexec di polkit, inclusa l'analisi della…
 enovella/tee-reversing
Una lista curata di risorse TEE pubbliche per imparare a fare reverse engineering e ottenere l'esecuzione di codice attendibile su dispositivi ARM.
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Scritto di divulgazione responsabile per CVE-2025-14175 riguardante il supporto per algoritmi crittografici deboli nel server SSH di TP-Link…
 malpedia/malpedia-flossed
FLARE floss applicato a tutti i campioni unpacked+dumped in Malpedia, pre-elaborati per un uso successivo.
 farazsth98/poc-cve-2025-38352
Questa è una proof of concept per CVE-2025-38352, una vulnerabilità nell'implementazione dei timer CPU POSIX del kernel Linux. Il bollettino Android…
 0x4d31/awesome-threat-detection
Elenco curato di risorse per il rilevamento e la caccia alle minacce: regole di rilevamento, strumenti SIEM e di analisi dei log, monitoraggio di…
 farazsth98/chronomaly
Exploit del kernel Android per CVE-2025-38352, precedentemente sfruttato in attacchi reali. Prende di mira kernel Linux x86_64 vulnerabili v5.10.x.
 vettrivel007/cve-disclosures
Un repository che documenta le vulnerabilità di sicurezza scoperte nel Software Libero e Open Source (FOSS) da VETTRIVEL U.
 dharan10/cve-2025-67730
Una divulgazione pubblica di CVE-2025-67730 in Frape lms da parte di dharan ragunathan
 thomasking2014/slides
Collezione curata di slide di conferenze sulla sicurezza che coprono rooting Android, sfruttamento del kernel, corruzione della memoria nei browser,…
 blevene/standalone_tdo
Estrae Intelligenza sulle Minacce Informatiche (CTI) strutturata da documenti PDF, DOCX e TXT utilizzando LLM. Genera flussi di attacco MITRE ATT&CK,…
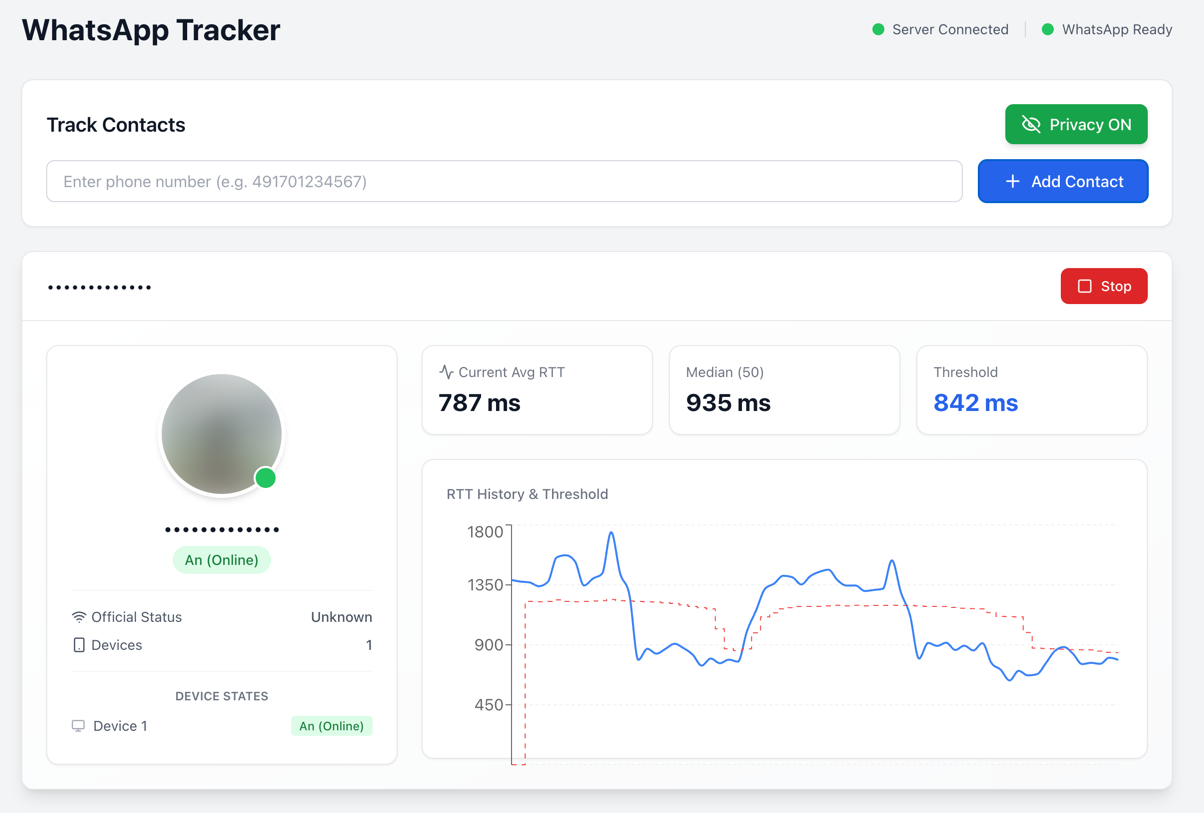 gommzystudio/device-activity-tracker
Un numero di telefono può rivelare se un dispositivo è attivo, in standby o offline (e altro). Questa PoC dimostra come le ricevute di consegna + i…
 git0xlai/react2shellpoc
Questo repository fornisce una proof-of-concept per CVE-2025-55182 (React2Shell), una vulnerabilità di esecuzione remota di codice nei React Server…
 websecuritylabs/react2shell-library
Una lista curata di risorse relative a CVE-2025-55182, la vulnerabilità critica di esecuzione remota di codice (RCE) nei React Server Components nota…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
Ricerca su una vulnerabilità critica della supply chain nel meccanismo di aggiornamento di NiceHash QuickMiner (CVE-2025-56513). Include analisi…
 thestingr/cve-2025-68613-poc
PoC pubblico + Scanner e ricerca per CVE-2025-68613: RCE critica in n8n Workflow Automation tramite Expression Injection (CVSS 10.0). Include…








