
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
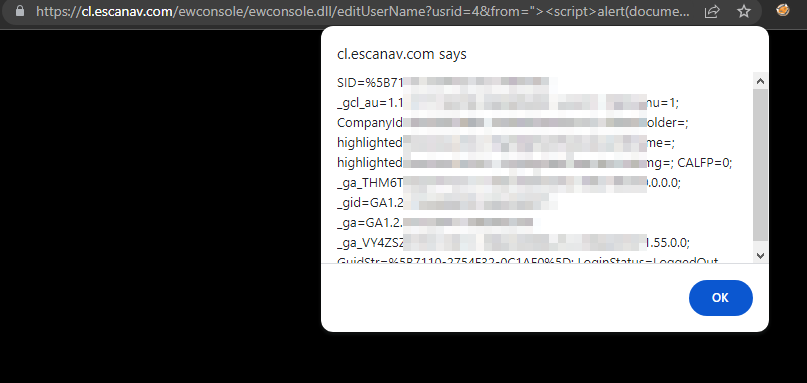
 sahiloj/cve-2023-31703
Esiste una vulnerabilità di Cross-Site Scripting (XSS) riflesso nella funzionalità Edit User della Microworld Technologies eScan Management Console…
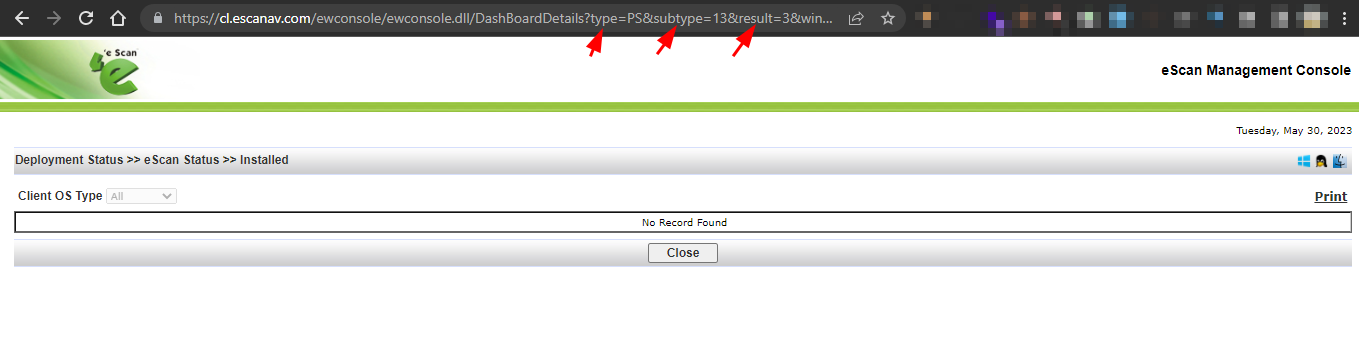 sahiloj/cve-2023-33731
È stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) riflesso nella eScan Management Console (versione 14.0.1400.2281) sviluppata da…
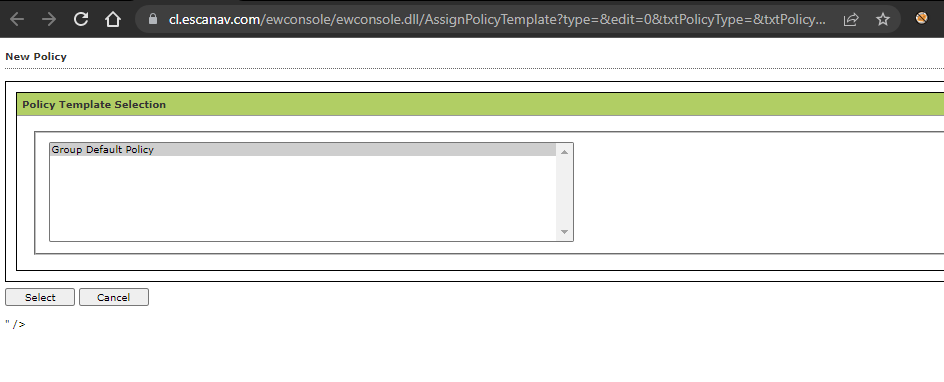 sahiloj/cve-2023-33732
CVE-2023-33732 è una vulnerabilità di Cross-Site Scripting riflesso (XSS) scoperta nella Microworld Technologies eScan Management Console, versione…
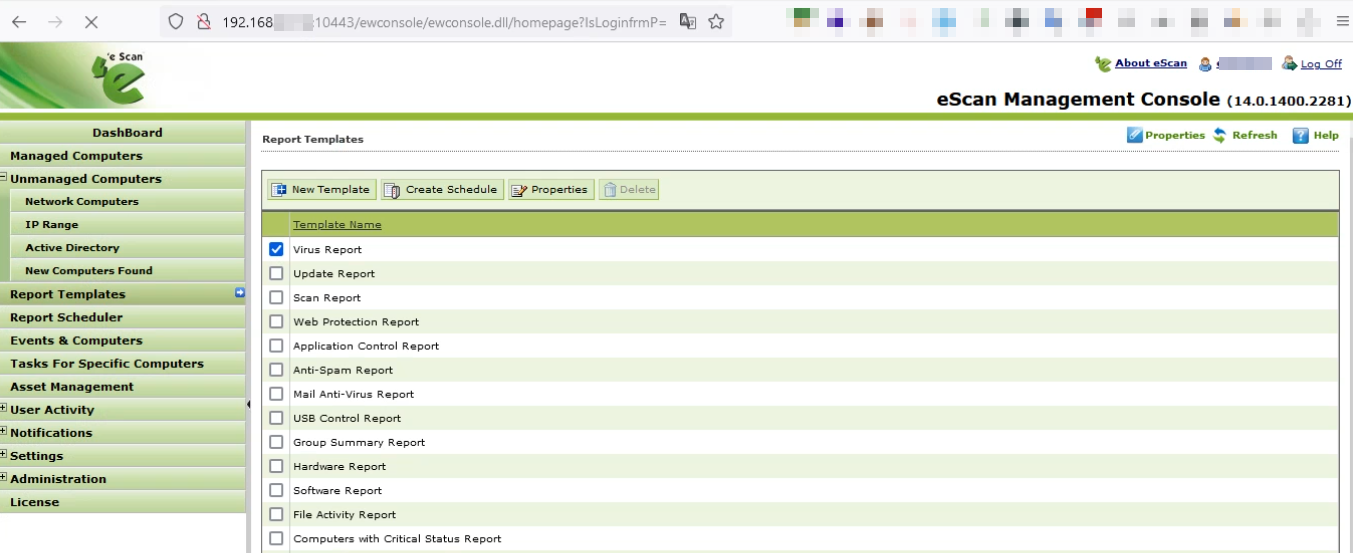 sahiloj/cve-2023-34835
È stata scoperta una vulnerabilità di Cross-Site Scripting riflesso (XSS) nella console di gestione eScan di Microworld Technologies, versione…
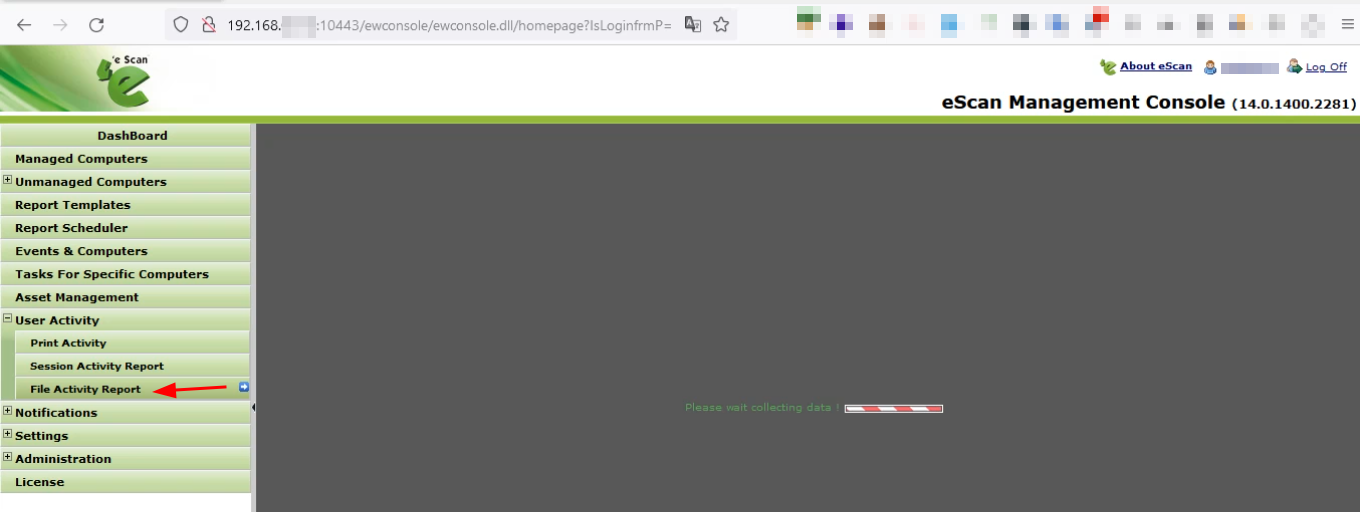 sahiloj/cve-2023-34836
Una vulnerabilità di Cross-Site Scripting (XSS) riflesso è presente in Microworld Technologies eScan Management Console v14.0.1400.2281. I parametri…
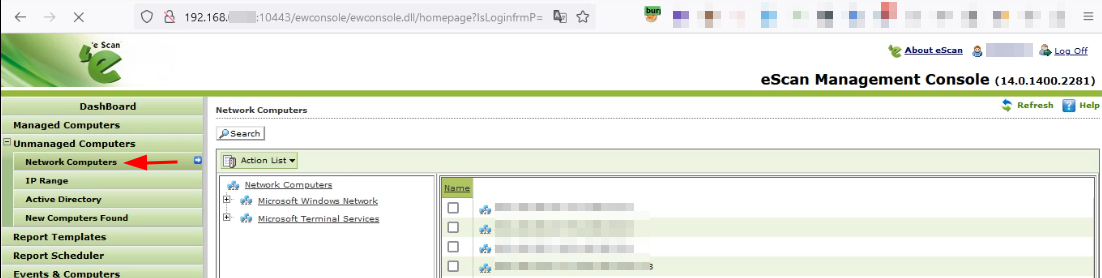 sahiloj/cve-2023-34837
CVE-2023-34837 è una vulnerabilità di Cross-Site Scripting (XSS) riflesso scoperta nella eScan Management Console di Microworld Technologies versione…
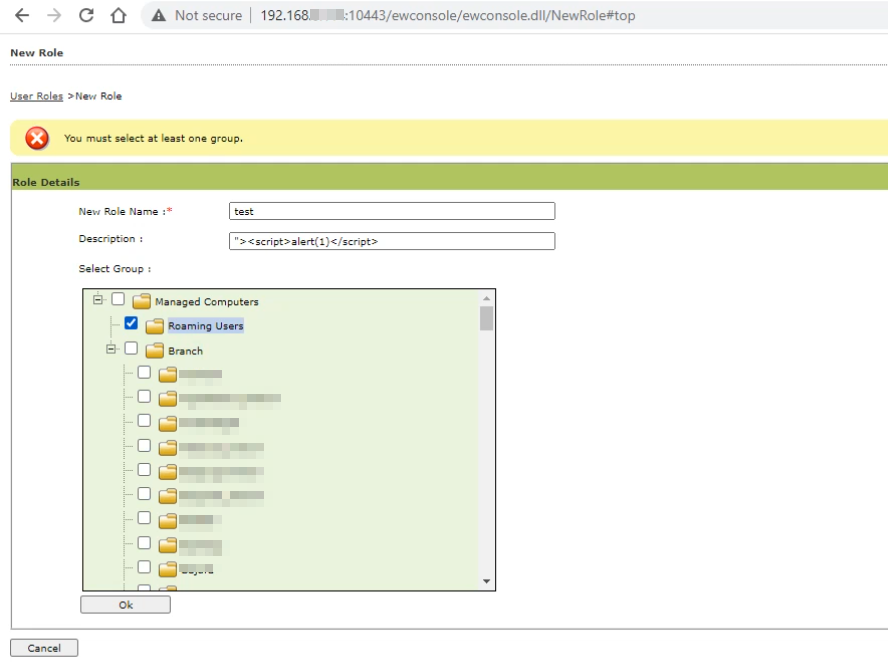 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console versione 14.0.1400.2281 è vulnerabile a un attacco di Cross-Site Scripting (XSS) persistente.
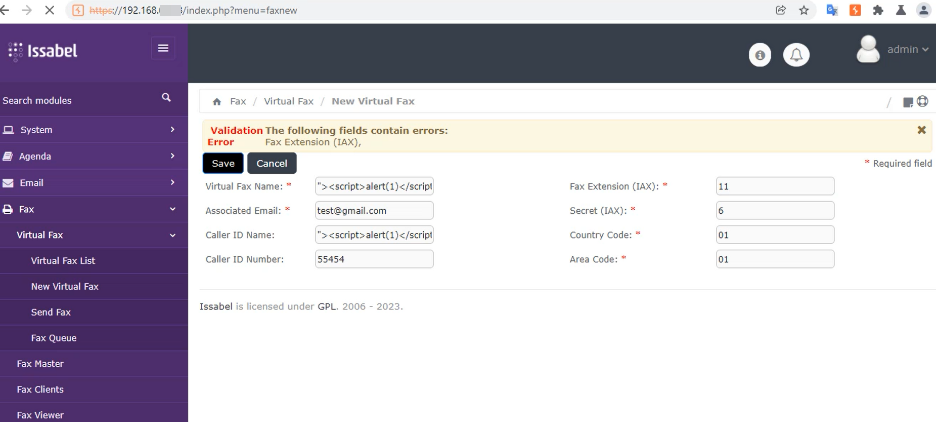 sahiloj/cve-2023-37190
Una vulnerabilità di Cross-Site Scripting (XSS) memorizzato è presente in Issabel-PBX versione 4.0.0-6. L'applicazione non sanifica e codifica…
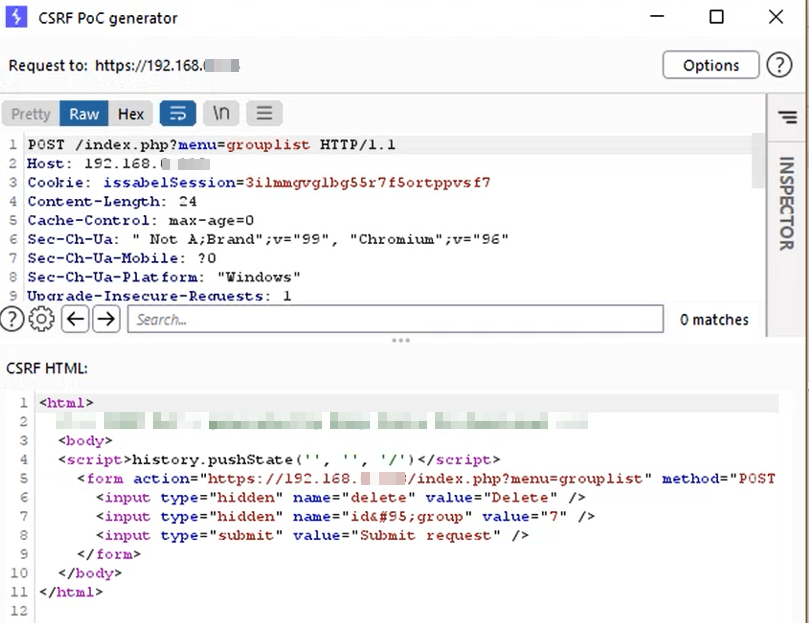 sahiloj/cve-2023-37597
Issabel-pbx v 4.0.0-6 contiene una vulnerabilità di Cross-Site Request Forgery (CSRF) nella funzionalità di gestione dei gruppi utente.
 sahiloj/cve-2023-37599
Issabel-pbx versione 4.0.0-6 contiene una vulnerabilità di controllo degli accessi non corretti che si manifesta come elenco di directory non…
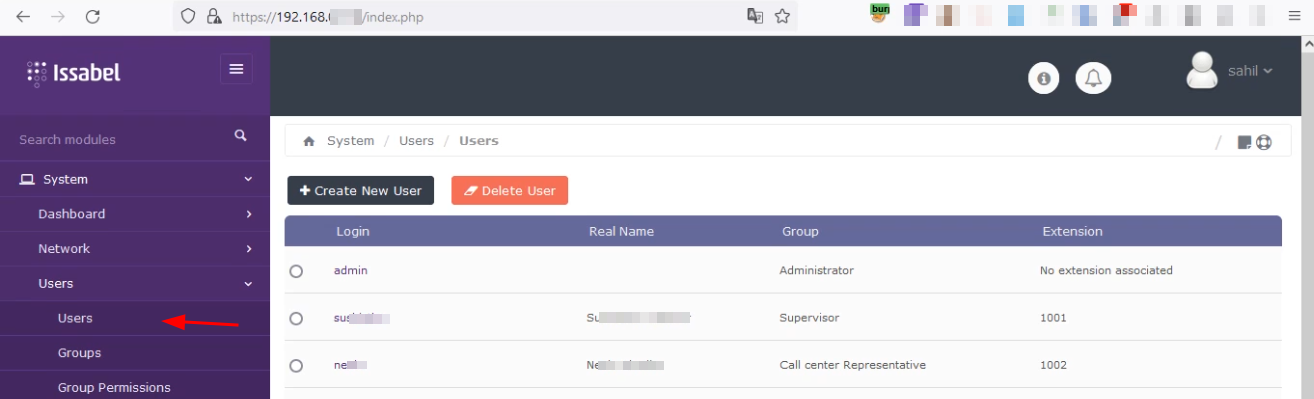 sahiloj/cve-2023-34839
CVE-2023-34839 è una vulnerabilità di Cross-Site Request Forgery (CSRF) scoperta in Issabel PBX versione 4.0.0-6, una piattaforma di comunicazione…
 zdcslab/rubrics-as-an-attack-surface
Codice di ricerca per Rubric-Induced Preference Drift (RIPD): ricerca evolutiva di rubriche, selezione che preserva il benchmark e valutazione del…
 simoesctt/-cve-2026-23829-ctt-mailpit-phase-reconstruction-
È un'iniezione CRLF nel server SMTP di Mailpit — una classica vulnerabilità di corruzione dei dati. Ma sotto CTT, non è solo un bug. È un'opportunità…
 iamwajd/cyber-attack-analysis
Analisi approfondita del caso di studio che analizza la violazione dei dati di Virgin Mobile KSA del 2020 tramite lo sfruttamento di CVE-2020-0688,…
 shijx1024/cve-2024-31666
Documenta CVE-2024-31666, una vulnerabilità di esecuzione di codice in remoto in Flusity-CMS v2.33 tramite il componente edit_addon_post.php, inclusi…
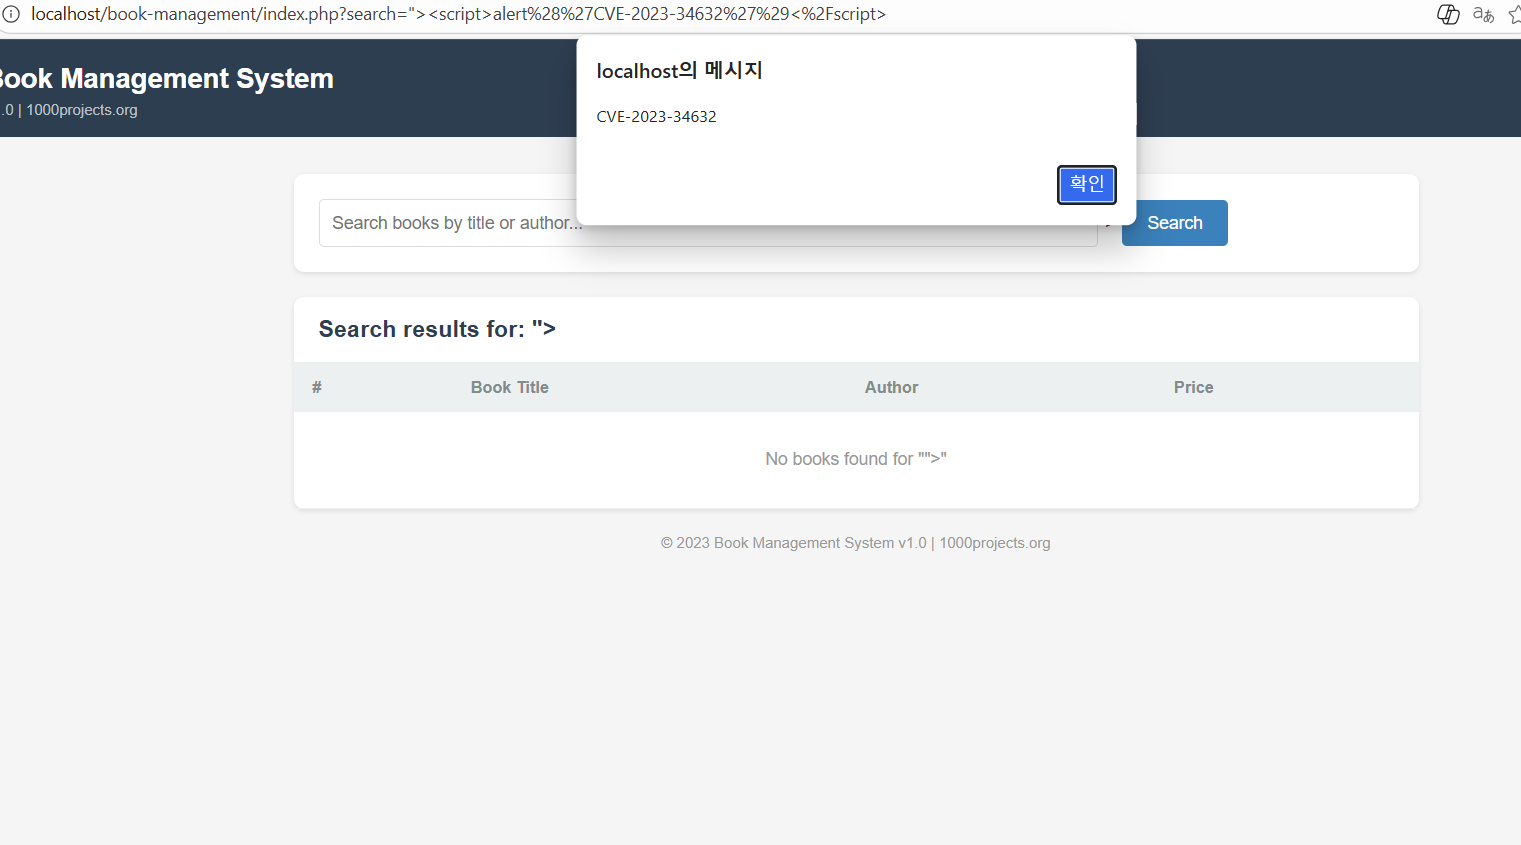 ssophiz/cve-2023-34632
XSS riflesso in 1000projects Book Management System 1.0
 peterhackz/zyrox
Zyrox: plugin offuscatore basato su LLVM, a tempo di compilazione.
 localh0ste/cve-2025-4138
Vulnerabilità di attraversamento di directory del modulo Tarfile (con overflow incrociato di Directory) --> Porta a escalation dei privilegi








