
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 zer0dayf/cve-2026-65008
CVE-2026-65008
 threatlance-org/security-advisories
Repository pubblico di advisory di sicurezza con analisi dettagliate delle CVE, incluse descrizioni delle vulnerabilità, valutazioni della gravità e…
 phucc29/cve-2025-55182
Exploit proof-of-concept che dimostra l'esecuzione remota di codice tramite deserializzazione non sicura nel protocollo React Flight…
 j-dahl7/mcp-attack-detection-sentinel
Laboratorio di rilevamento Sentinel per catene di attacco MCP: furto di token SSRF CVE-2026-26118, avvelenamento degli strumenti, esfiltrazione tra…
 csrxamfi/cve-2025-43400
CVE-2025-43400 (video + report)
 mrtiz/cve-2023-35671
Problema di sicurezza del PIN delle app Android che consente pagamenti non autorizzati tramite Google Wallet
 imxur/cve-2026-48908-joomla-sp-page-builder-rce
Analisi tecnica e advisory per CVE-2026-48908: caricamento arbitrario di file non autenticato verso RCE in JoomShaper SP Page Builder.
 imxur/wordpress-cve-2026-63030-analysis
Analisi tecnica, scomposizione della causa principale e metodologia di rilevamento non distruttivo per CVE-2026-63030.
 l0lsec/cve-2021-3262
CVE-2021-3262 - SQL Injection cieca nel parametro editOEN di TripSpark VEO Transportation / NovusEDU. Non autenticato, esposto su internet. Payload,…
 ardakrg/cve-2026-51592
Vulnerabilità di Path Traversal in TahaBakhtari/SubtitleGenerator - CVE-2026-51592
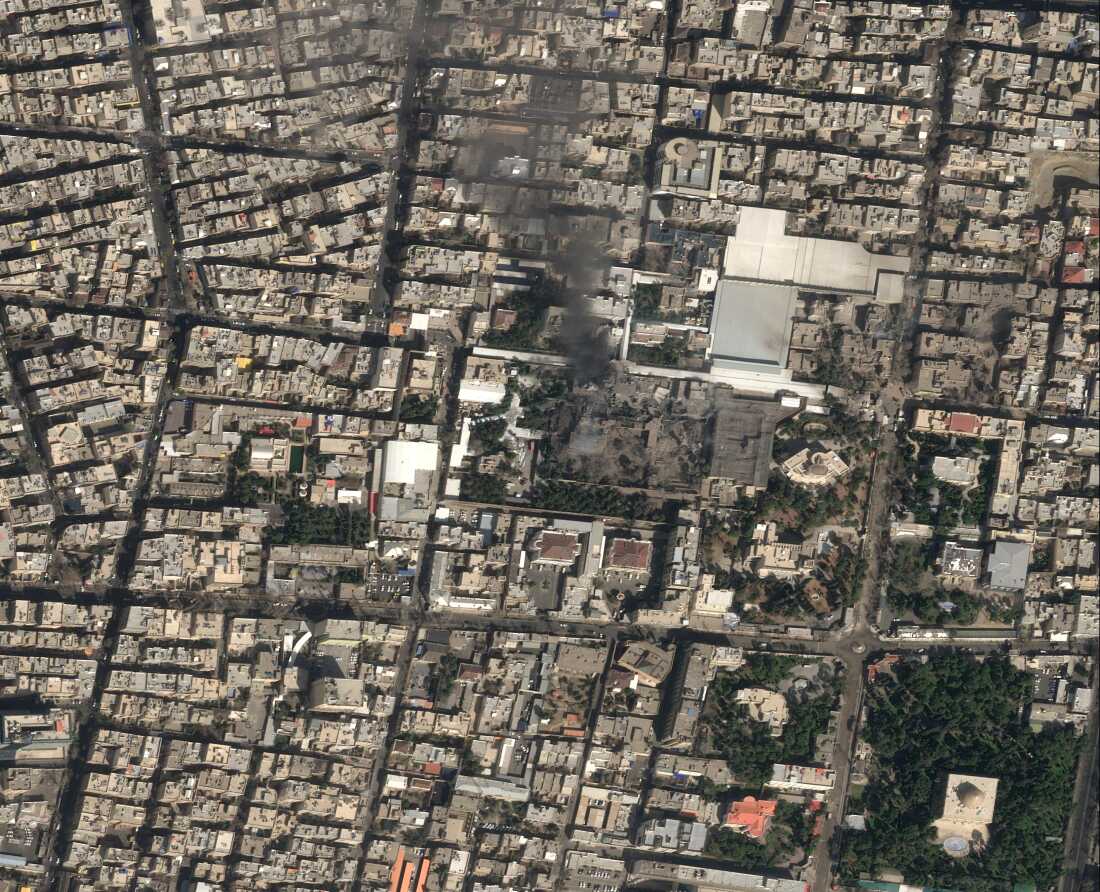 albintouma/iran-war-media
Iran War Media Monitor raccoglie articoli di notizie che coprono la guerra USA-Israele contro l'Iran e applica l'analisi del sentiment per scoprire…
 oscerd/cve-2026-46590
Reproducer per CVE-2026-46590: deserializzazione non sicura del ciclo di vita delle chiavi in Apache Camel camel-pqc (migrazione legacy dei file .key…
 oscerd/cve-2026-46584
Riproduttore per CVE-2026-46584: iniezione di intestazioni mail.smtp.* in Apache Camel camel-mail che consente il furto di credenziali tramite…
 biitts/poc-cve-2026-65971
Prova di concetto e analisi tecnica per CVE-2026-65971 — SQL injection tramite la proprietà Livewire sortDirection in…
 hamed233/cybersecurity-mastery-roadmap
Una guida completa e passo passo per padroneggiare la cybersecurity dal livello principiante a quello esperto, con risorse selezionate, strumenti e…
 zhengxr930/maleval
Codice ufficiale per l'articolo ISSTA 2026: "Sapere che è dannoso" è sufficiente? Valutare gli LLM per l'audit dettagliato del comportamento dei…
 razureink/cve-2026-49975-http2bomb_reproduction
PoC exploit per la vulnerabilità DoS HTTP/2 Bomb CVE-2026-49975. Dimostra la bomba di riferimento indicizzata HPACK combinata con lo stallo della…
 josh-blythe/bordair-multimodal
Open-source suite di test di iniezione dei prompt cross-modale e multimodale. Oltre 250.000 payload di attacco attraverso modalità testuali, visive,…








