
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 oscerd/cve-2026-71300
Riproduttore proof-of-concept per l'iniezione nell'header di dispatch di Apache Camel camel-atmosphere-websocket (CVE-2026-71300), che dimostra come…
 oscerd/cve-2026-60093
Riproduttori proof-of-concept per la vulnerabilità di path traversal di Apache Camel (CVE-2026-60093) in camel-azure-storage-datalake, che dimostrano…
 oscerd/cve-2026-66906
Riproduttori proof-of-concept per la vulnerabilità di path traversal di Apache Camel (CVE-2026-66906) in camel-azure-storage-blob, che dimostrano la…
 oscerd/cve-2026-66907
Proof-of-concept per la riproduzione del path traversal di Apache Camel camel-google-storage (CVE-2026-66907), che dimostrano la scrittura arbitraria…
 oscerd/cve-2026-63621
Replicatori proof-of-concept per l'iniezione di header CloudEvent strutturati in Apache Camel camel-knative (CVE-2026-63621), che dimostrano…
 oscerd/cve-2026-59230
Replicatori proof-of-concept per l'iniezione di header MimeMultipart in Apache Camel camel-mail (CVE-2026-59230), che dimostrano SSRF tramite…
 microsoft/security-101
8 Lezioni, Avvia il tuo Apprendimento sulla Cybersecurity.
 ericpardee/fire-hd-ownership
Compromissione di un tablet che Amazon continuava a spegnere — write-up su CVE-2022-38181, quattro modelli di IA e un blog
 mrcord77/beacon-hunter
Rileva beacon C2 con struttura phi che eludono RITA e i rilevatori standard basati sulla regolarità.
 xingchenrs/cybermeowfians
La fase successiva di CyberMeowfil (CVE-2026-43499 e 43074),Possibilmente orientato verso i dispositivi vivo?
 aliasrobotics/cai
Cybersecurity AI (CAI), il framework per la sicurezza dell'IA
 haomin-yu/cve-2024-13176-timing-analysis
Analisi strumentata e materiali di riproducibilità per la perdita di temporizzazione dell'ECDSA in OpenSSL CVE-2024-13176
 toanln-cov/cve-2026-76564
XSS persistente tramite User-Agent nella visualizzazione degli ordini admin in PhocaCart
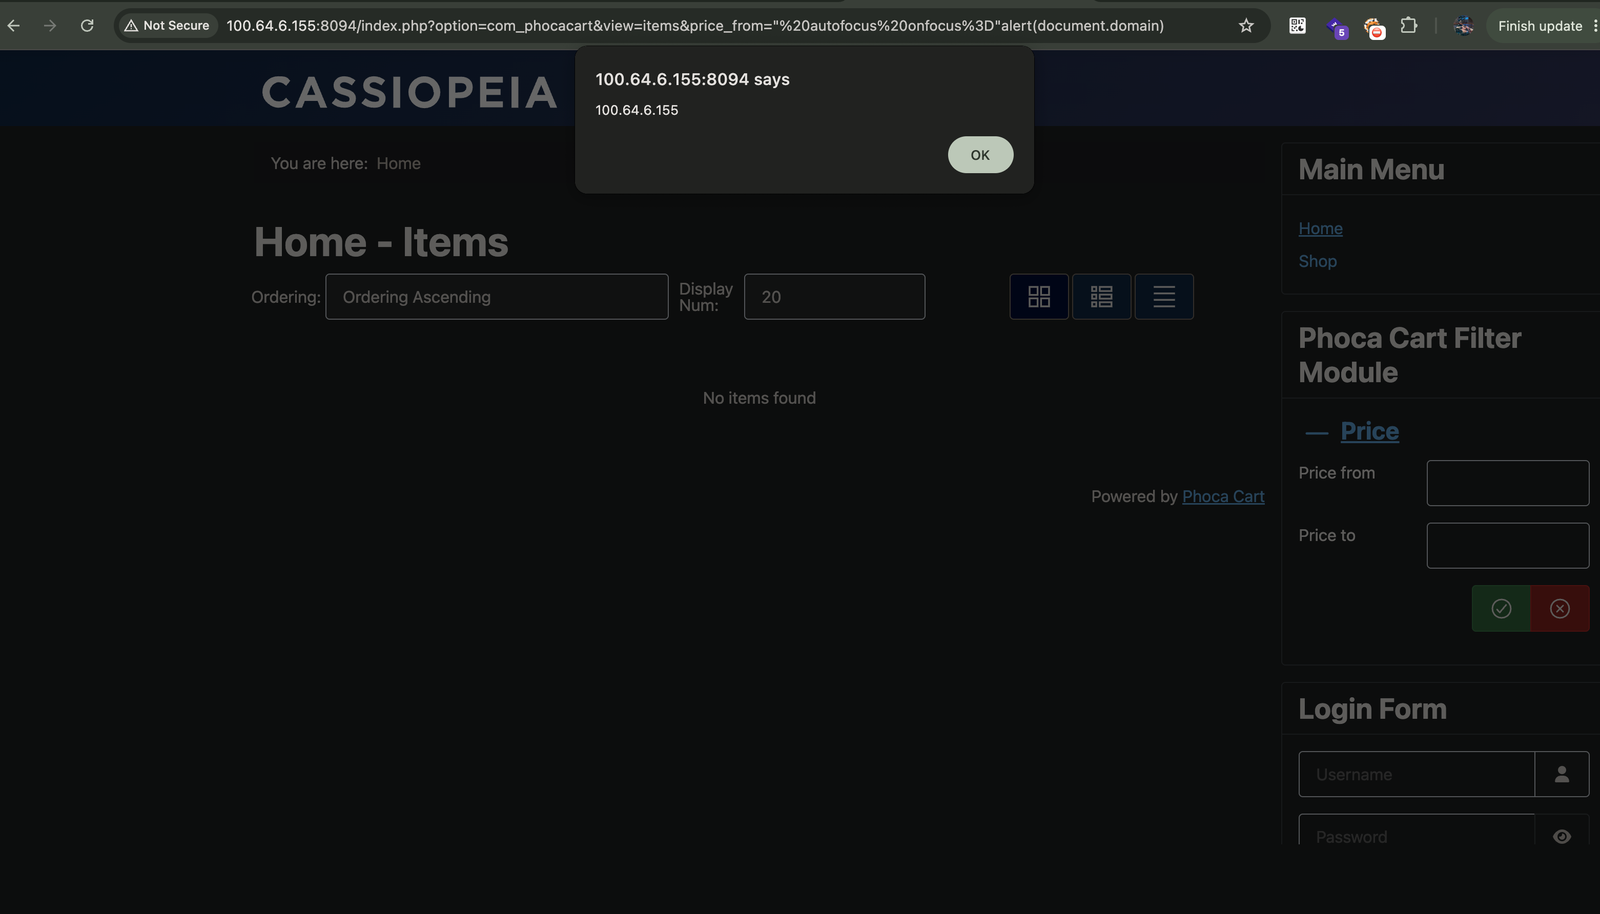 toanln-cov/cve-2026-76565
XSS riflesso tramite i parametri del filtro price_from & price_to in PhocaCart
 jazho76/house_of_apple_2
Walkthrough interattivo con GDB della tecnica FSOP House of Apple 2 su glibc 2.43, con una sandbox riproducibile che copre il bypass della vtable, lo…
 ait-aecid/rootkit-detection-ebpf-time-trace
Rilevamento delle attività di occultamento dei file dei rootkit tramite l'analisi degli spostamenti nei tempi di esecuzione delle funzioni del kernel.
 0xroi/cve-2026-77113
Analisi tecnica della CVE-2026-77113, una vulnerabilità di path traversal in apport-unpack di Apport in cui chiavi di report appositamente create…
 tmylla/awesome-llm4cybersecurity
Revisione sistematica curata della letteratura di 756+ articoli sulle applicazioni degli LLM nella sicurezza informatica, che copre threat…







