
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 angr/heaphopper
HeapHopper è un framework per il model checking vincolato di implementazioni di Heap
 13o-bbr-bbq/machine_learning_security
Codice sorgente riguardante il machine learning e la sicurezza.
 gojue/ehids-agent
Un sistema di rilevamento delle intrusioni basato su host per Linux basato su eBPF.
 circl/ail-framework
AIL framework - framework per l'analisi delle fughe di informazioni. Progetto spostato su https://github.com/ail-project
 b2r2-org/b2r2
B2R2 è un framework di analisi binaria completamente gestito scritto in F#. Fornisce un ricco insieme di algoritmi, funzioni e strumenti per il…
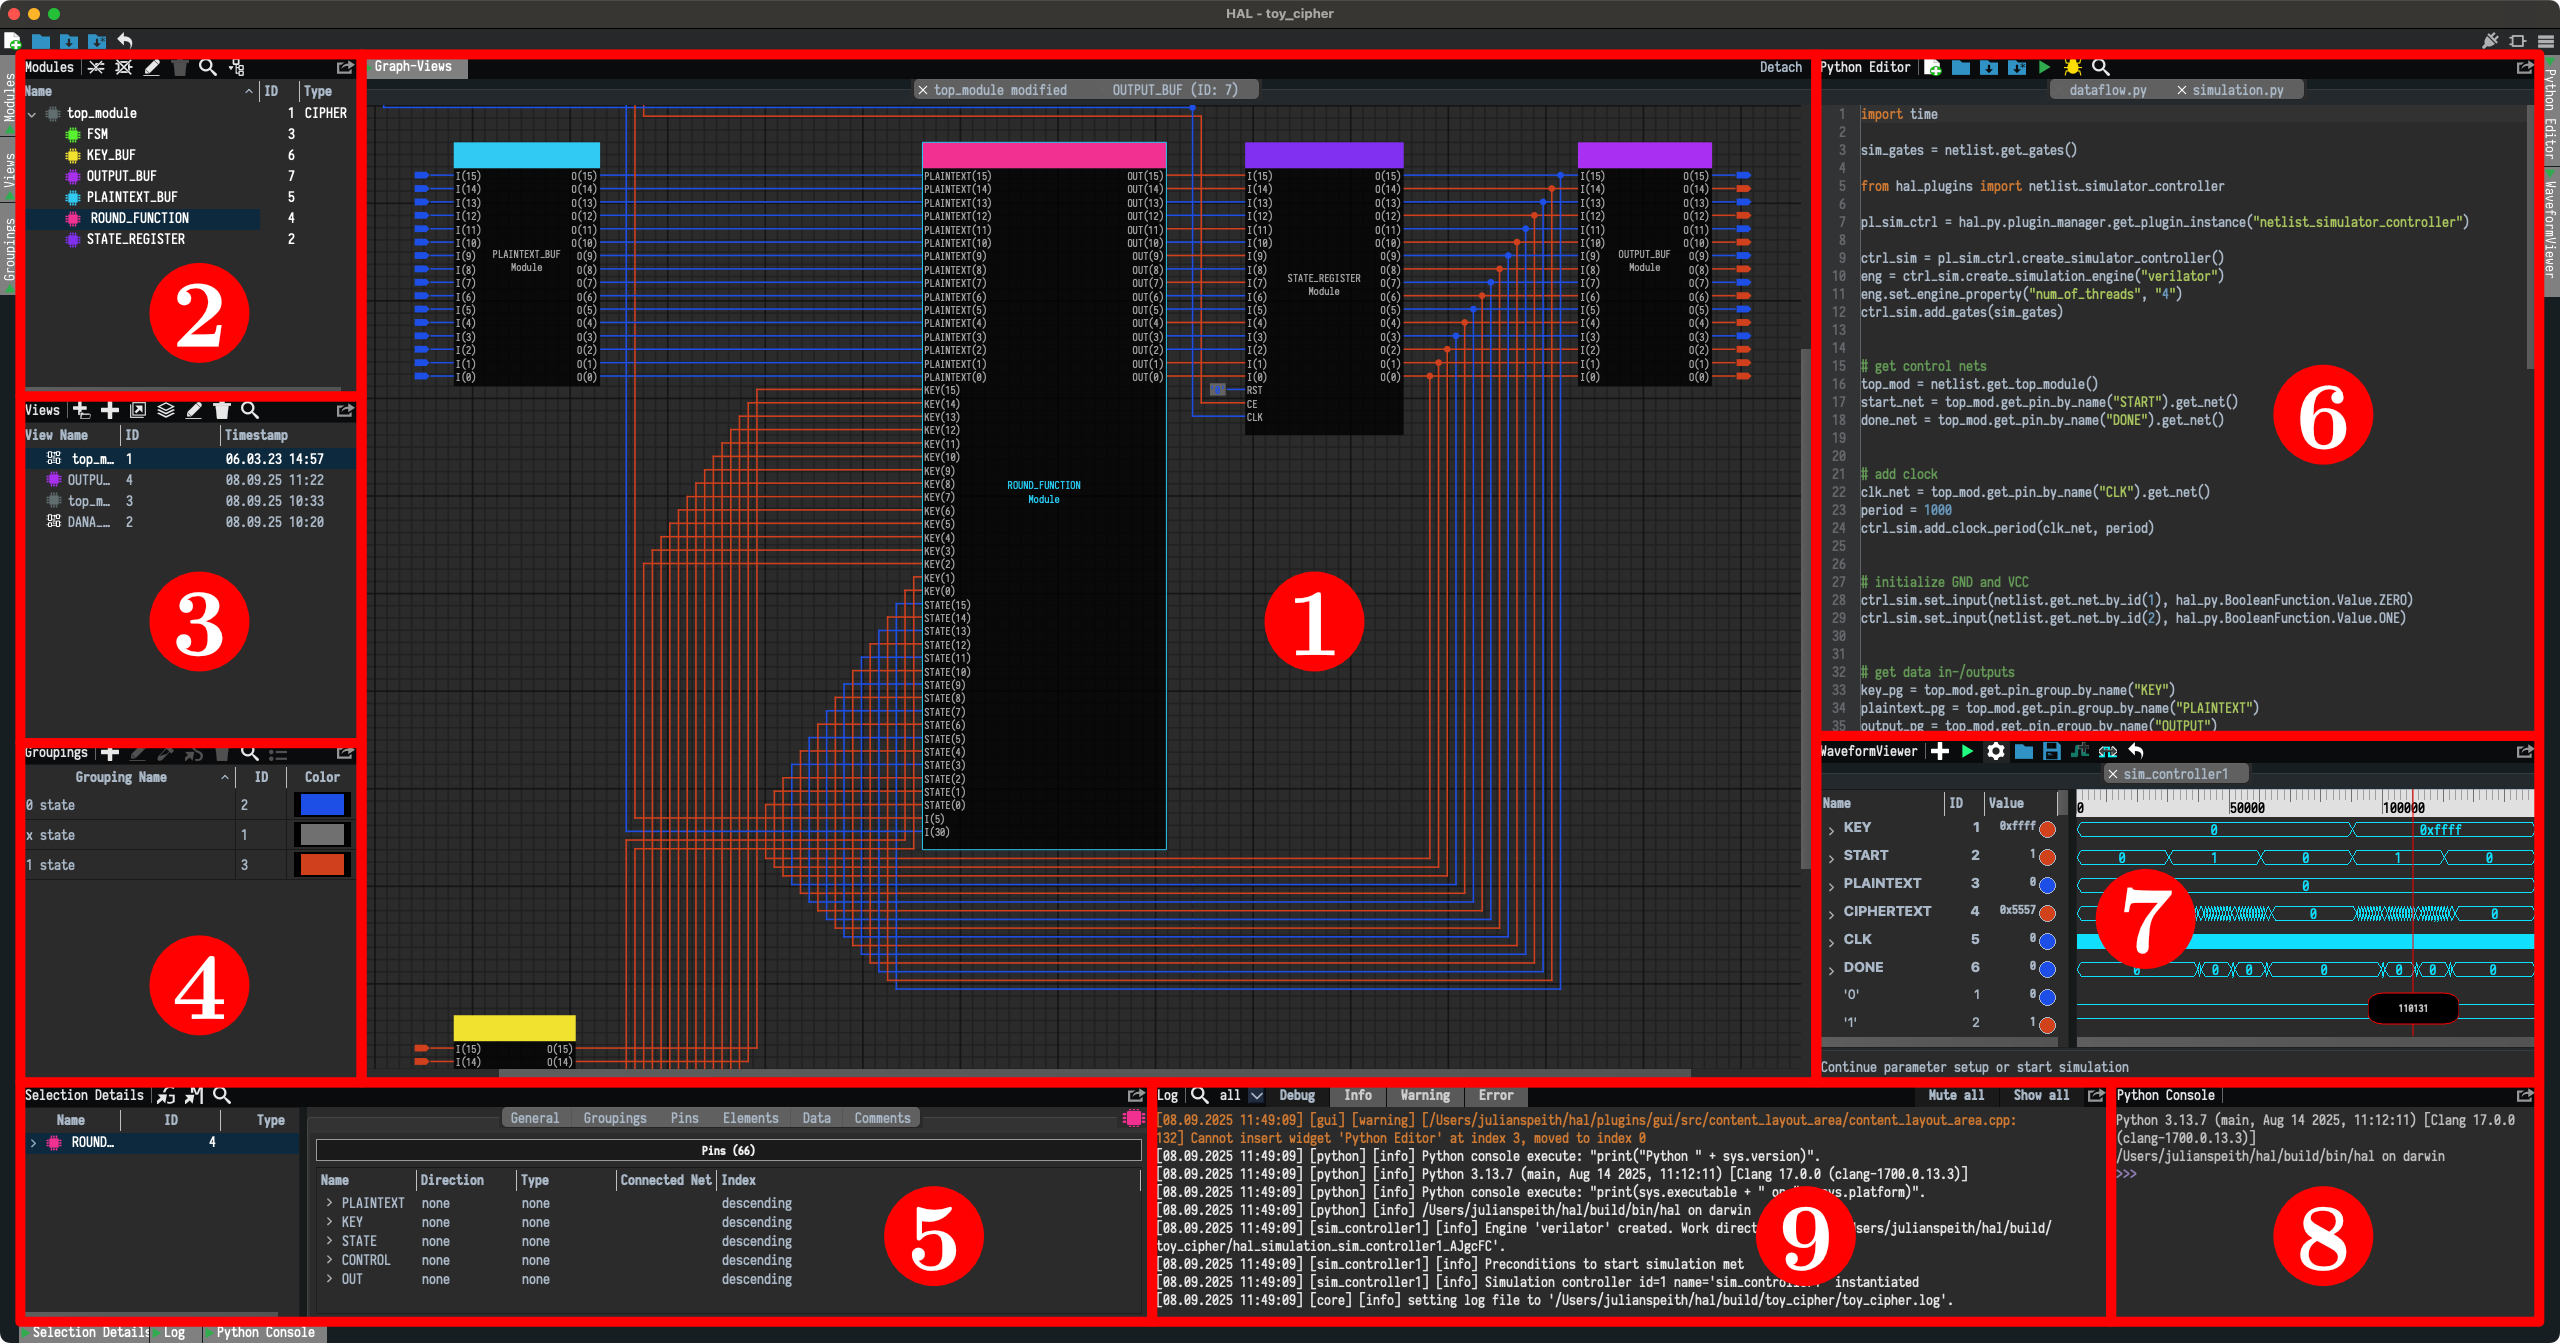 emsec/hal
HAL – L'Analizzatore Hardware
 panda-re/lava
LAVA: Aggiunta automatizzata di vulnerabilità su larga scala
 gadiluna/safe
SAFE: Self-Attentive Function Embeddings per similarità binaria
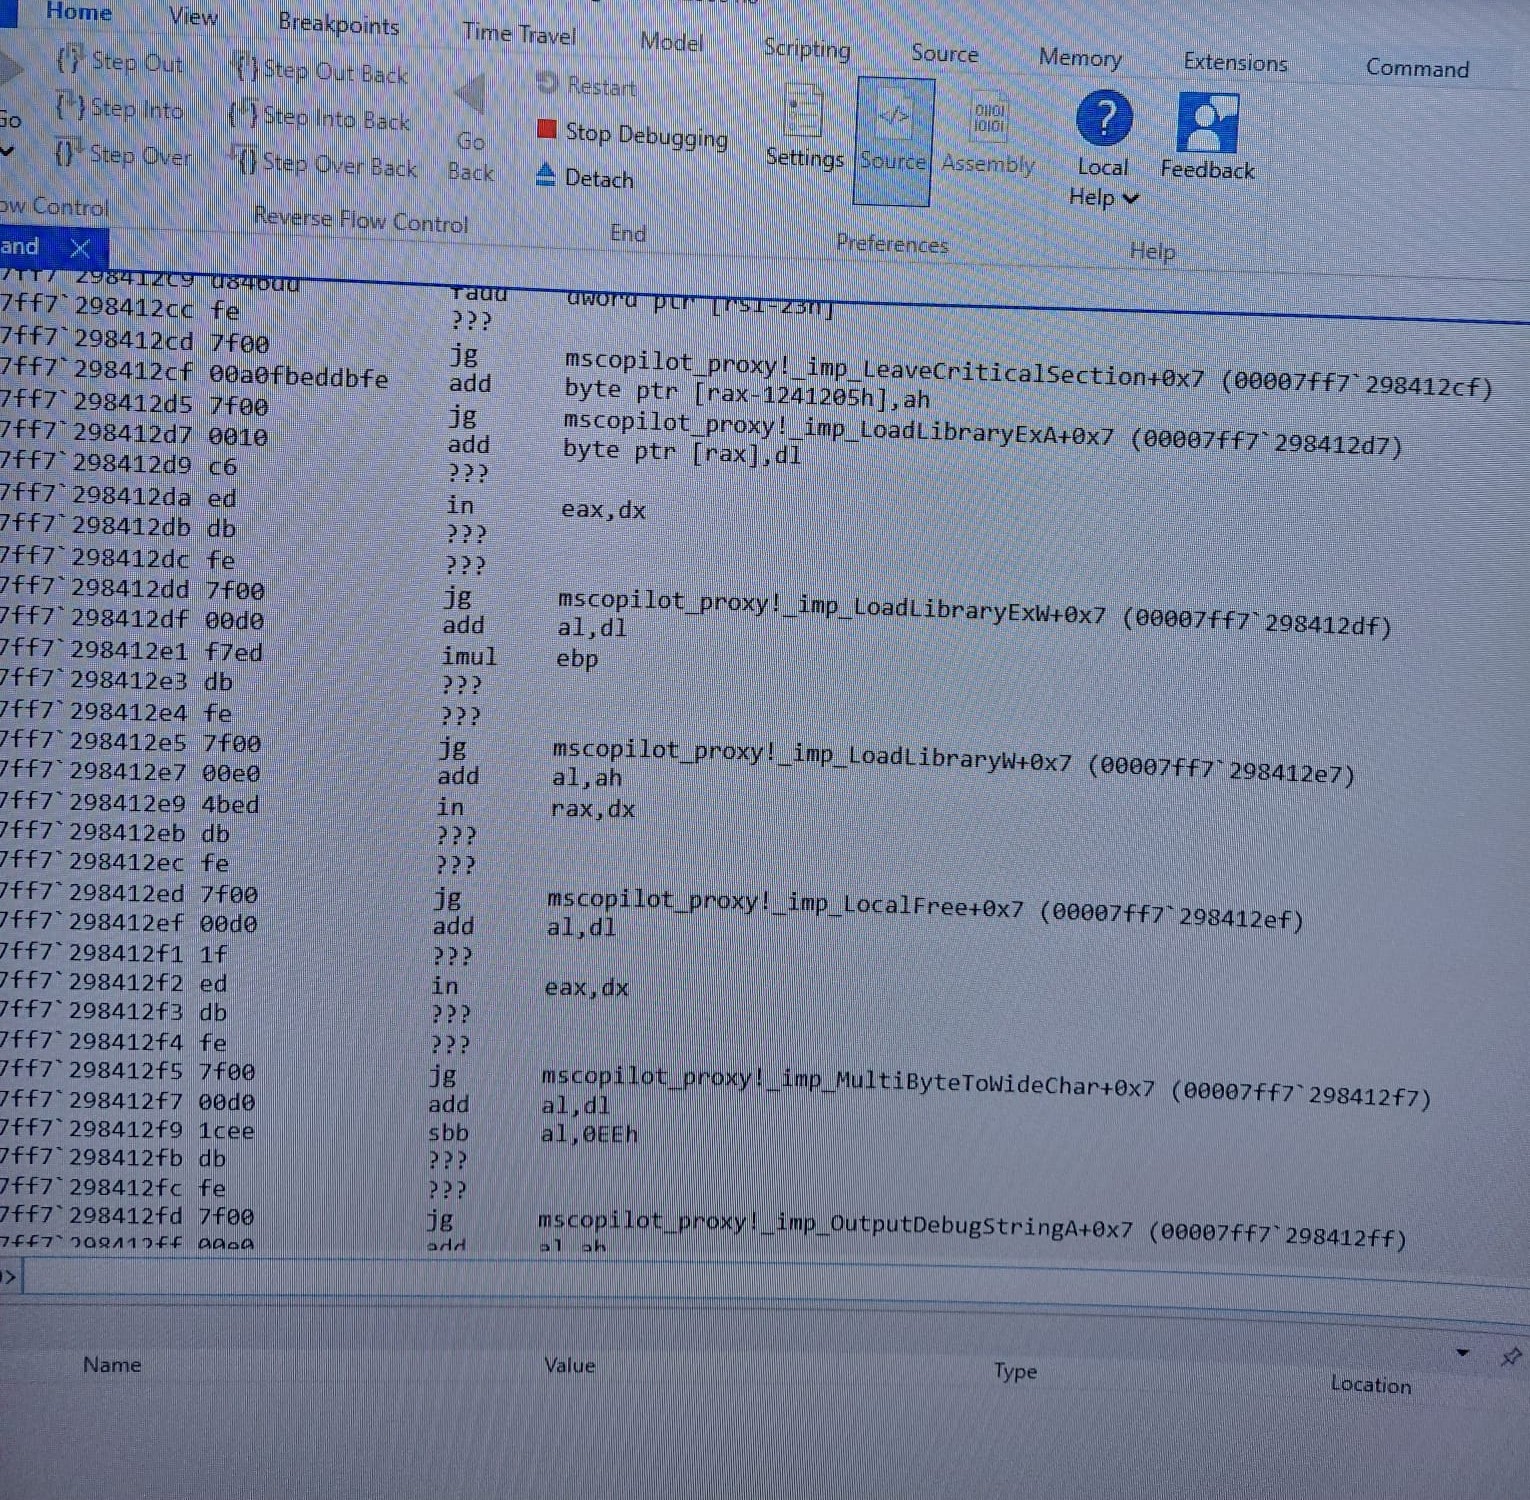 kaandemir993/vidar-stealer-reverse-engineering
Analisi approfondita di reverse engineering di Vidar Stealer 2.0 che copre la manomissione di Task Scheduler (timestamp 1999), il process hollowing…
 pumasecurity/serverless-prey
Funzioni serverless per stabilire shell inverse verso Lambda, Azure Functions e Google Cloud Functions
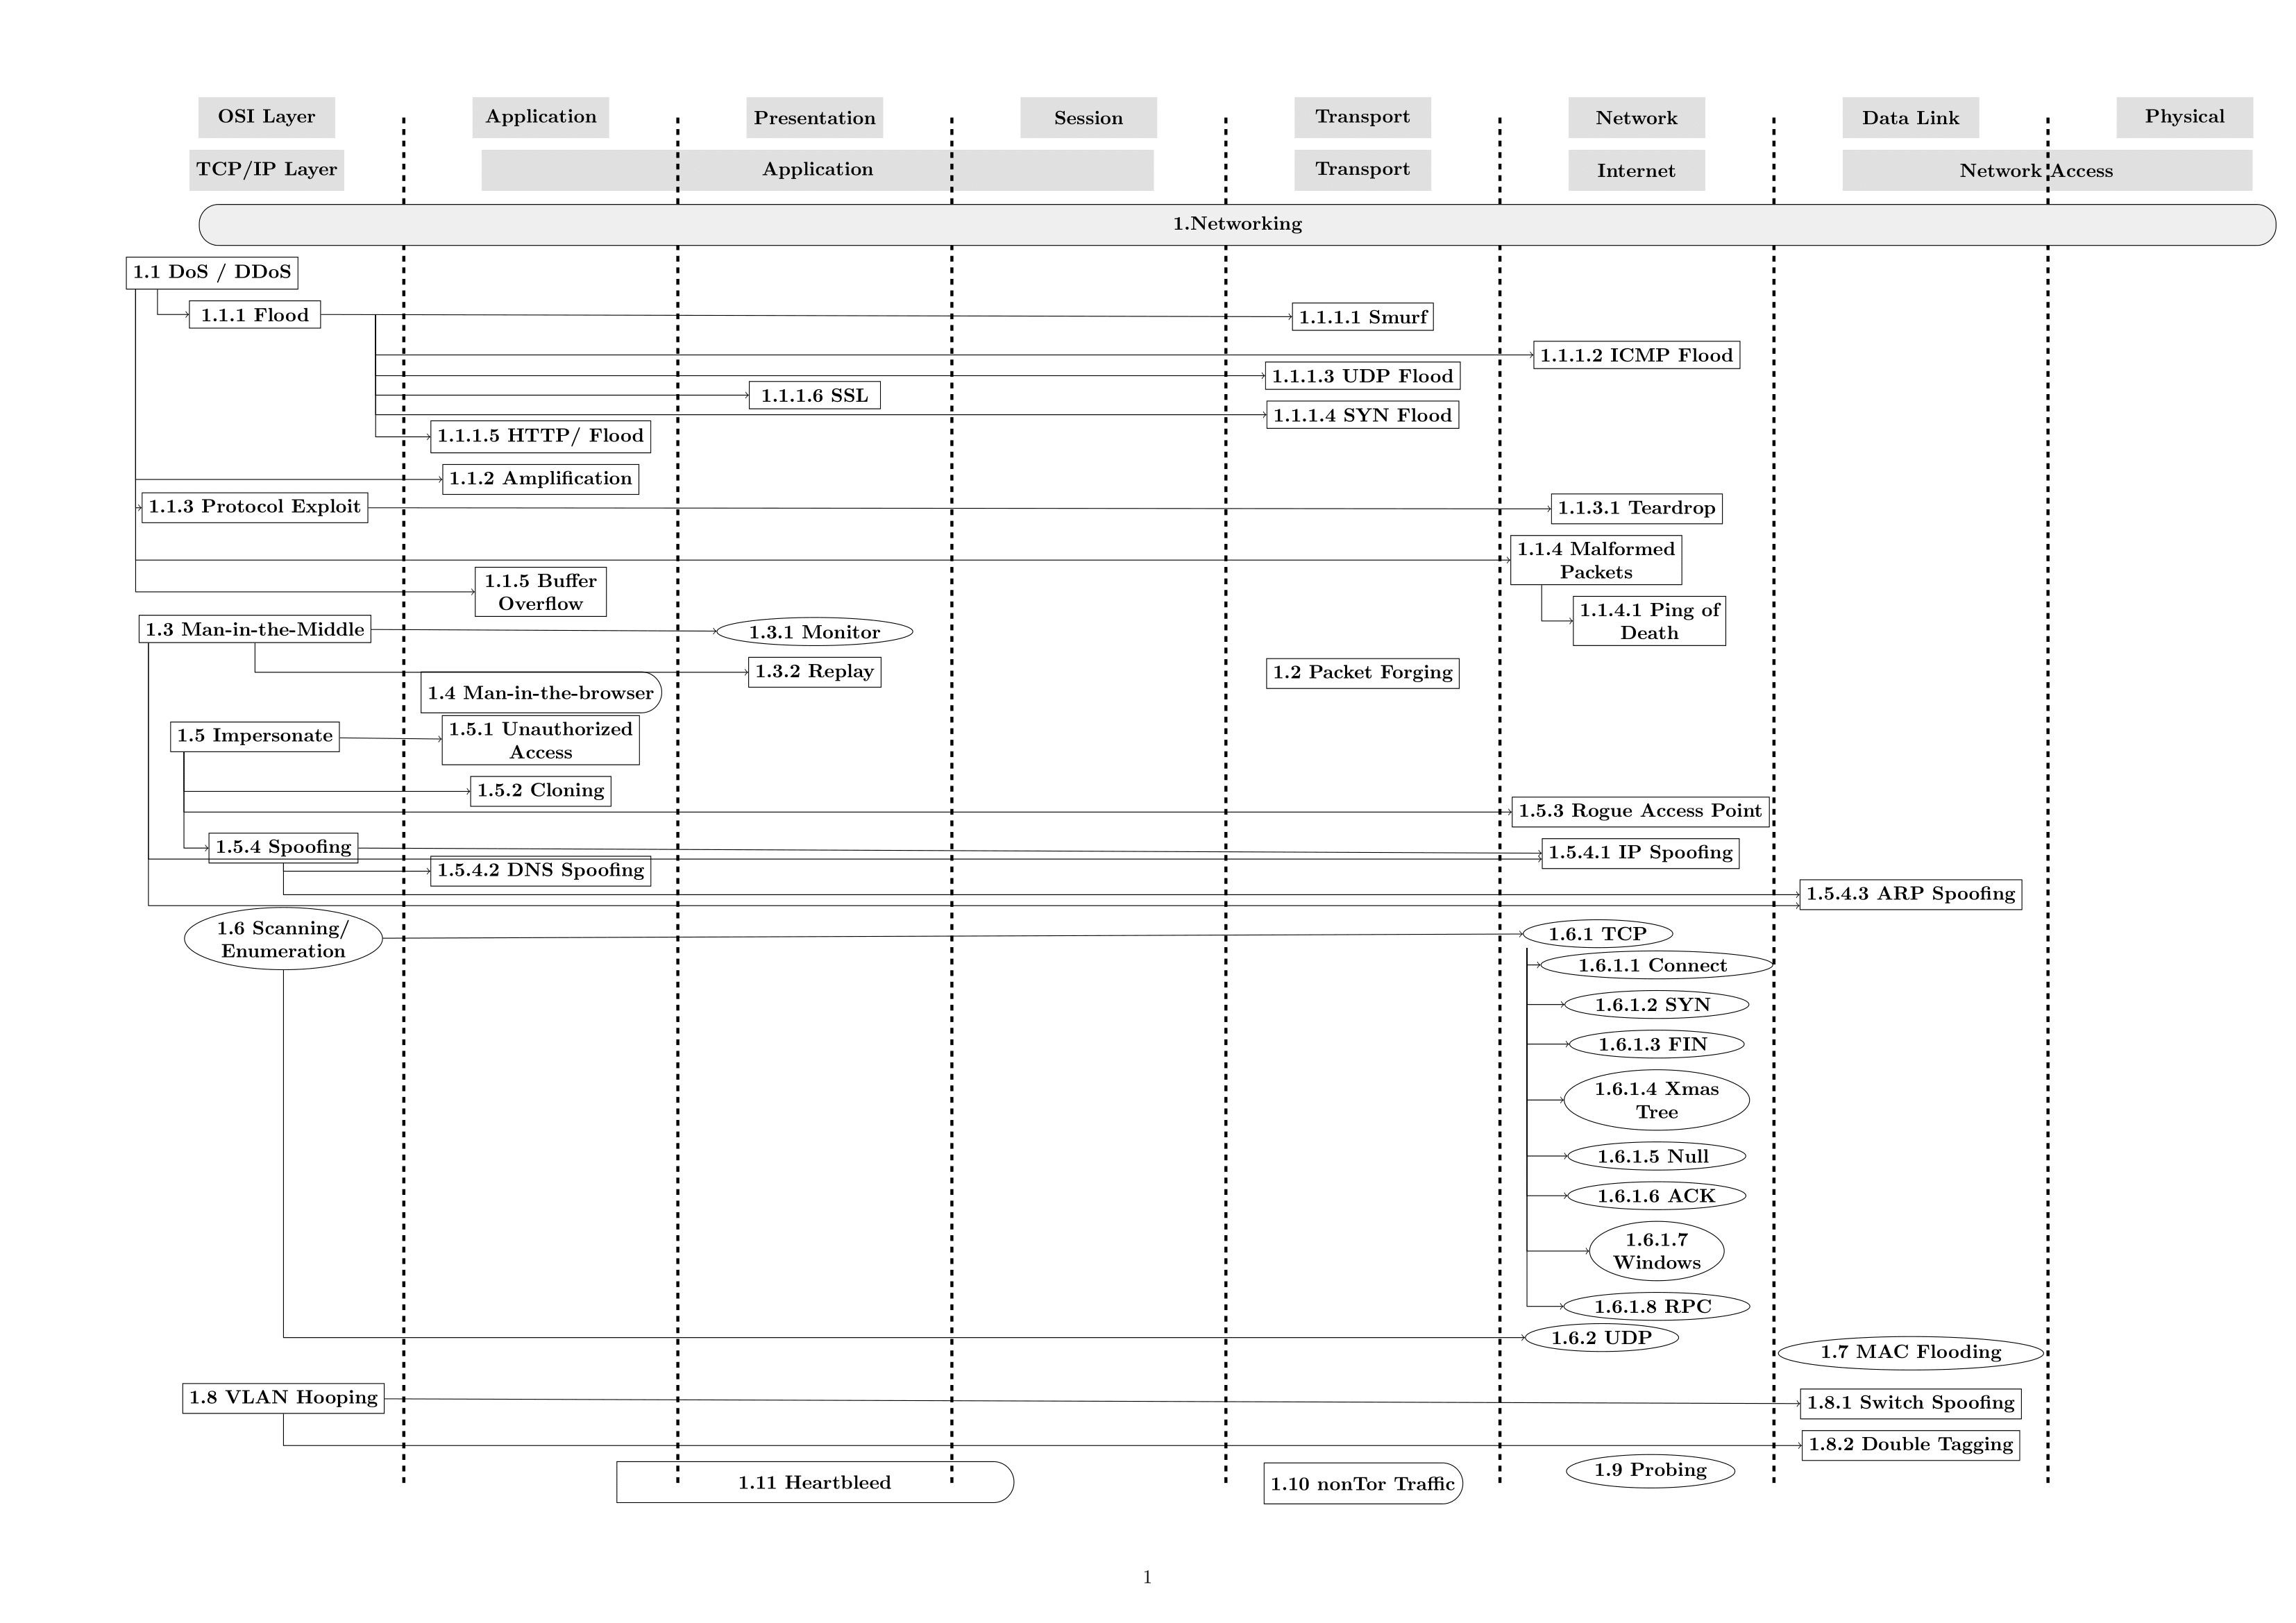 abertaymachinelearninggroup/network-threats-taxonomy
I sistemi di rilevamento delle intrusioni basati sul Machine Learning sono difficili da valutare a causa della carenza di dataset che rappresentino…
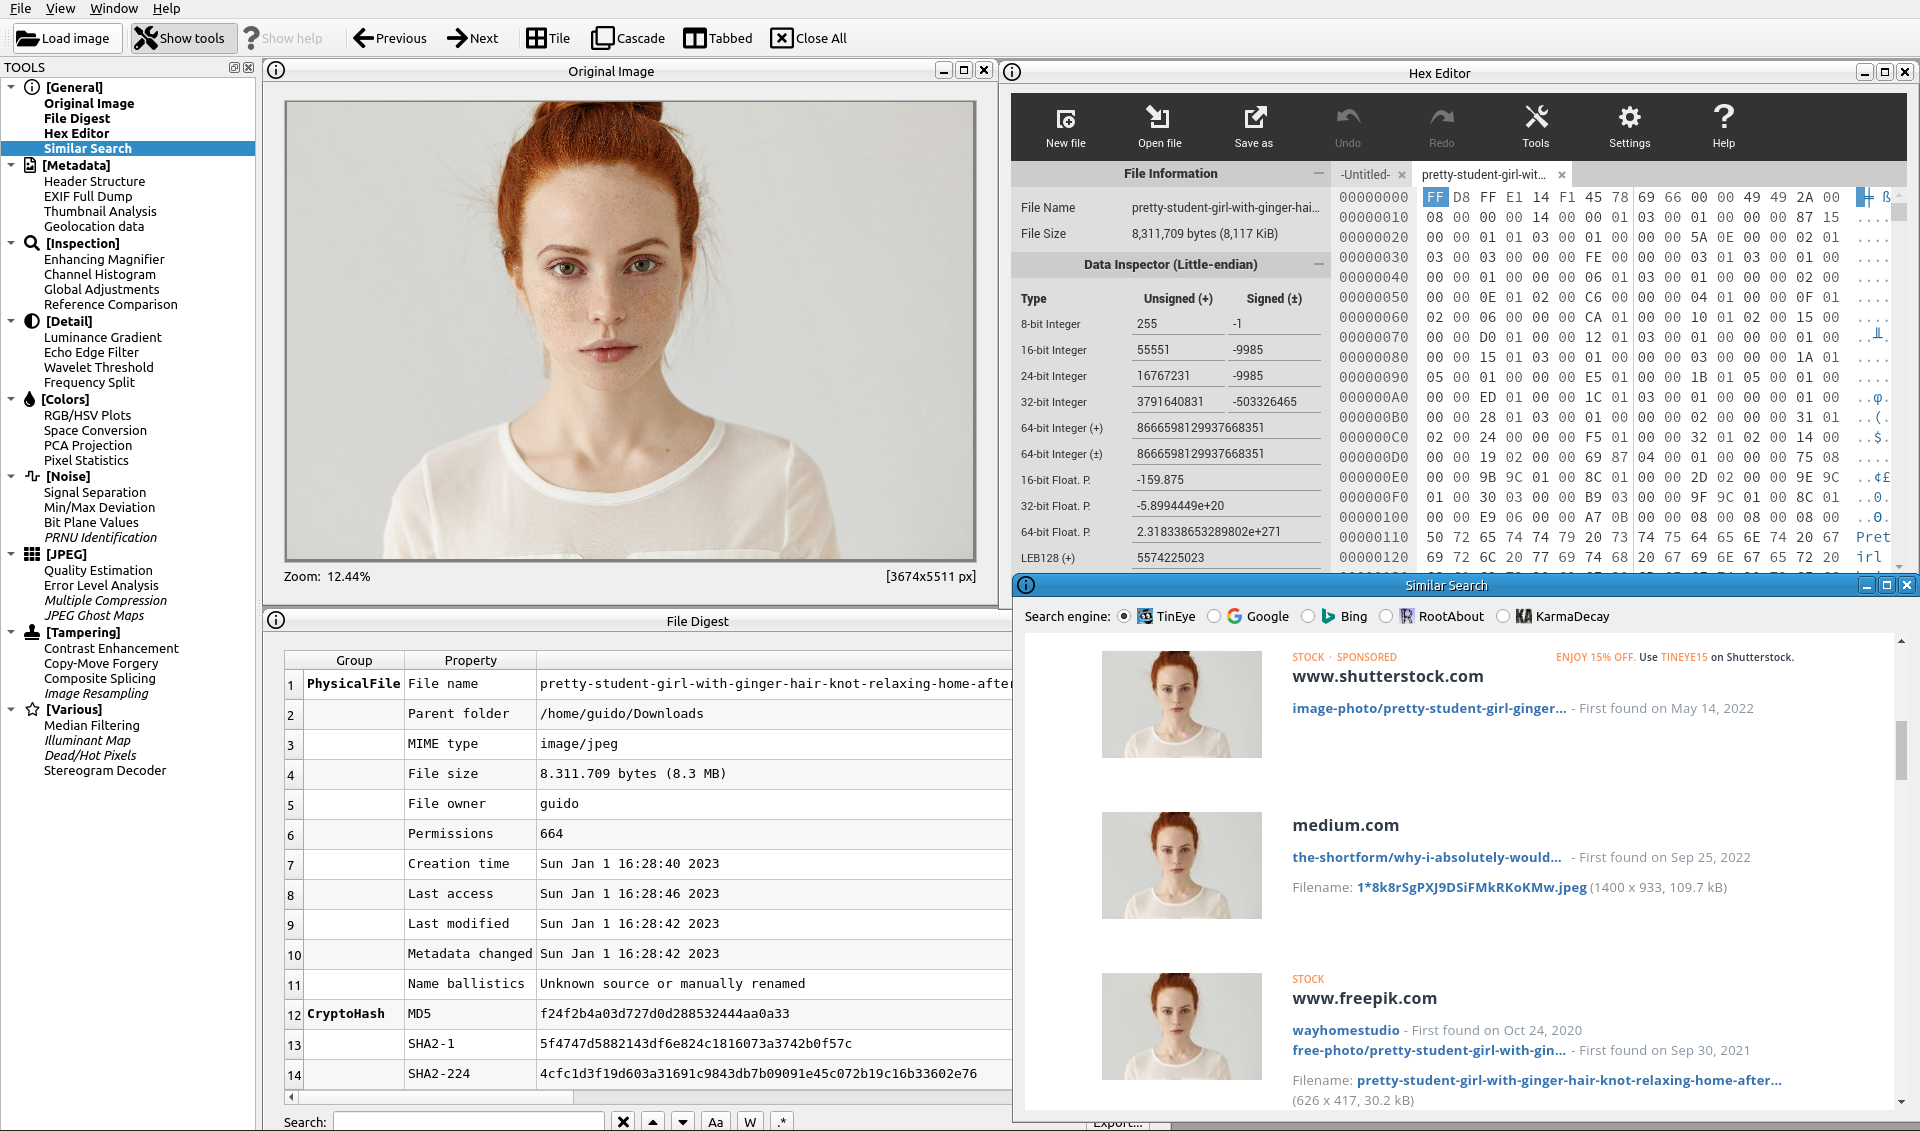 guidobartoli/sherloq
Un toolkit forense per immagini digitali open-source
 tklab-tud/bsf
Framework di simulazione di botnet
 sbaresearch/amlsec
Identificazione Automatizzata dei Rischi di Sicurezza Utilizzando Dati di Ingegneria Basati su AutomationML
 shurikgo/cve-2026-25262-sm8450-research
CVE-2026-25262 applicabilità a Snapdragon 8 Gen 1 — risultati sperimentali
 kaandemir993/advanced-loader-reverse-engineering
Analisi approfondita di reverse engineering di un loader multiphase avanzato che prende di mira Shellhost.exe, amsi.dll, mstscax.dll e clbcatq.dll…
 nfcgate/nfcgate
Un'applicazione toolkit per la ricerca NFC per Android
 googleprojectzero/fuzzilli
Un fuzzer per motori JavaScript








