
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

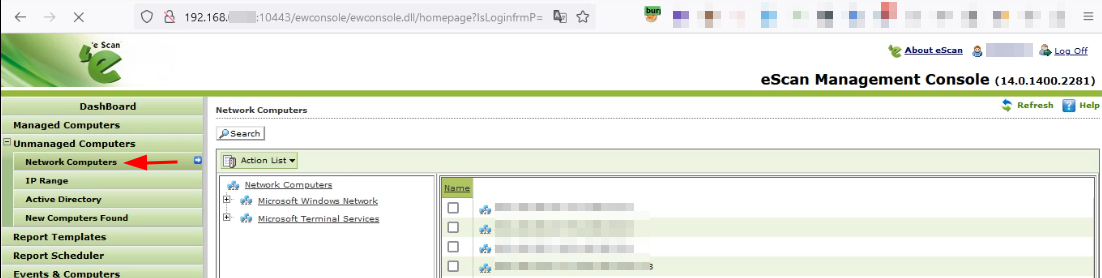 sahiloj/cve-2023-34837
CVE-2023-34837 è una vulnerabilità di Cross-Site Scripting (XSS) riflesso scoperta nella eScan Management Console di Microworld Technologies versione…
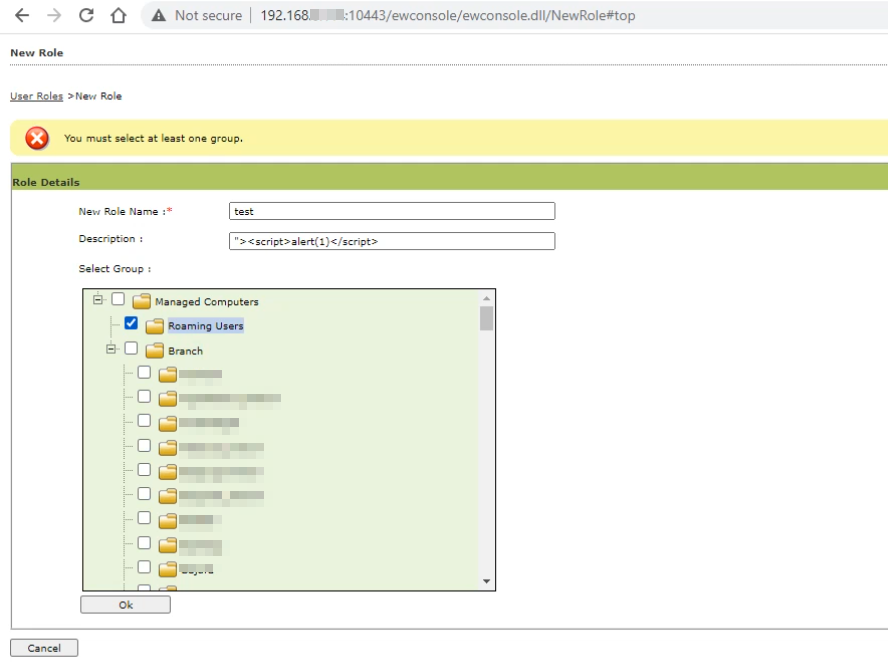 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console versione 14.0.1400.2281 è vulnerabile a un attacco di Cross-Site Scripting (XSS) persistente.
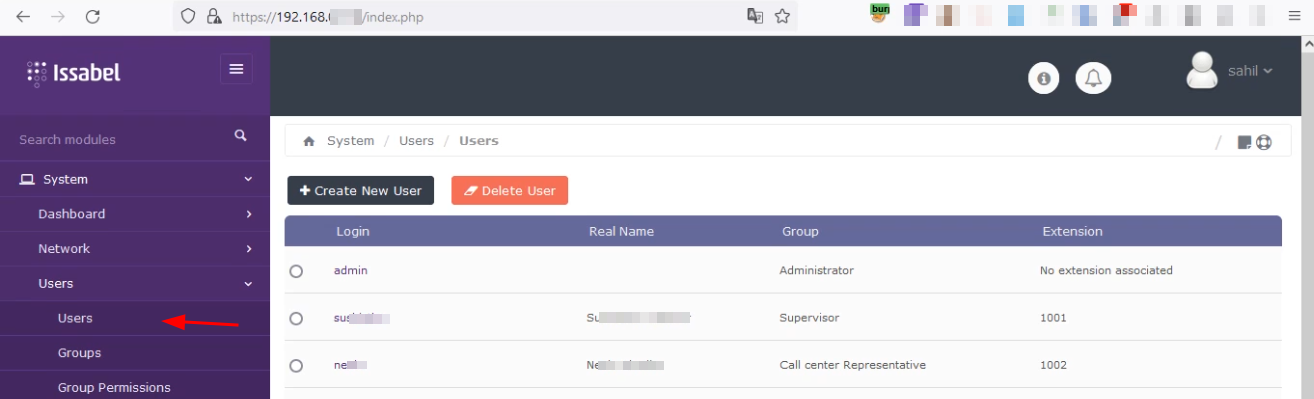 sahiloj/cve-2023-34839
CVE-2023-34839 è una vulnerabilità di Cross-Site Request Forgery (CSRF) scoperta in Issabel PBX versione 4.0.0-6, una piattaforma di comunicazione…
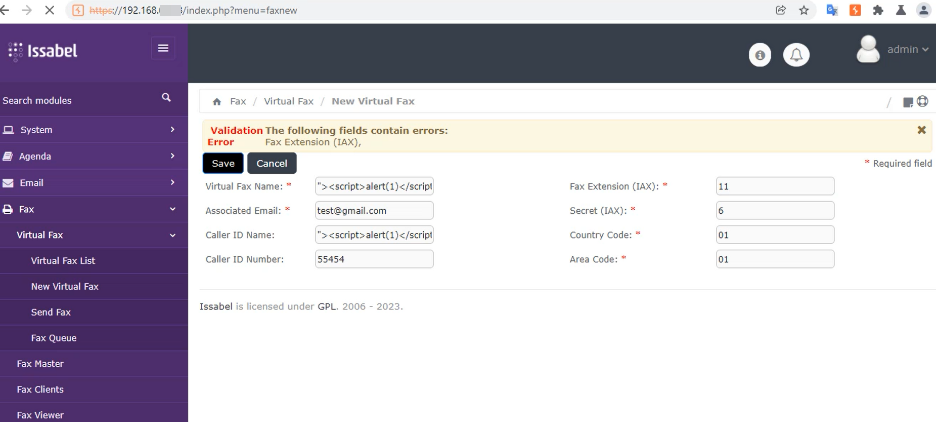 sahiloj/cve-2023-37190
Una vulnerabilità di Cross-Site Scripting (XSS) memorizzato è presente in Issabel-PBX versione 4.0.0-6. L'applicazione non sanifica e codifica…
 xyddnljydd/cve-2020-1066
Codice exploit per CVE-2020-1066 con relativa analisi del blog, che dimostra una specifica vulnerabilità di escalation dei privilegi in Windows.
 sahiloj/cve-2023-37597
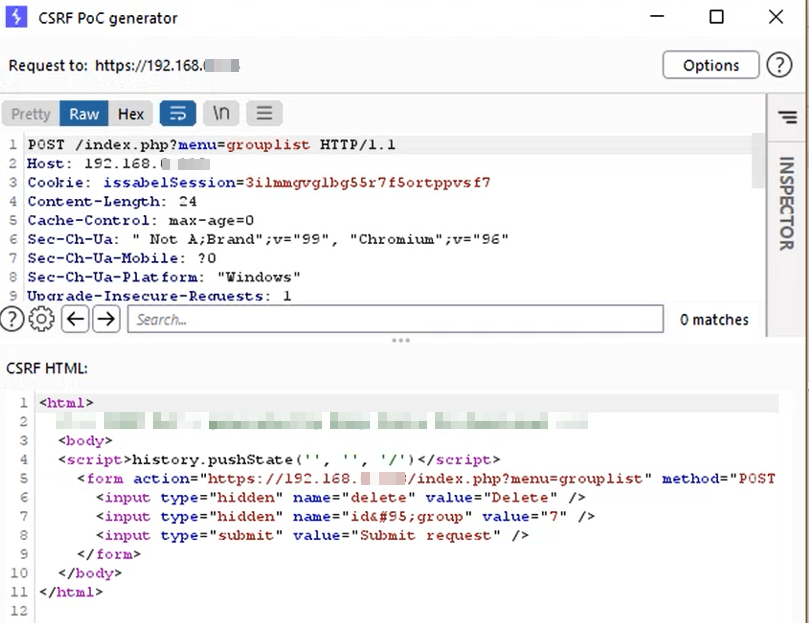
Issabel-pbx v 4.0.0-6 contiene una vulnerabilità di Cross-Site Request Forgery (CSRF) nella funzionalità di gestione dei gruppi utente.
 sahiloj/cve-2023-37599
Issabel-pbx versione 4.0.0-6 contiene una vulnerabilità di controllo degli accessi non corretti che si manifesta come elenco di directory non…
 vino-theva/cve-2021-44228
Apache Log4j è uno strumento di logging scritto in Java. Questo articolo si concentra su cosa sia Log4j e la vulnerabilità log4shell, come funziona,…
 jeromeyoung/cve-2021-43141
Informazioni su CVE-2021-43141, un XSS riflesso nella sezione plan_application.
 sudaiv/cve-2021-41081
RICERCA SULLE VULNERABILITÀ N-DAY (DALLA PATCH ALL'ANALISI DELL'EXPLOIT DI CVE-2021-41081)

 edubr2020/cve-2021-40444--cabless
Codice modificato in modo da non dover dipendere dagli archivi CAB
 immersive-labs-sec/cve-2021-40444-analysis
Codice di exploit deoffuscato per CVE-2021-40444 con analisi dettagliata e articolo di blog di supporto che documenta il vettore di attacco e il…
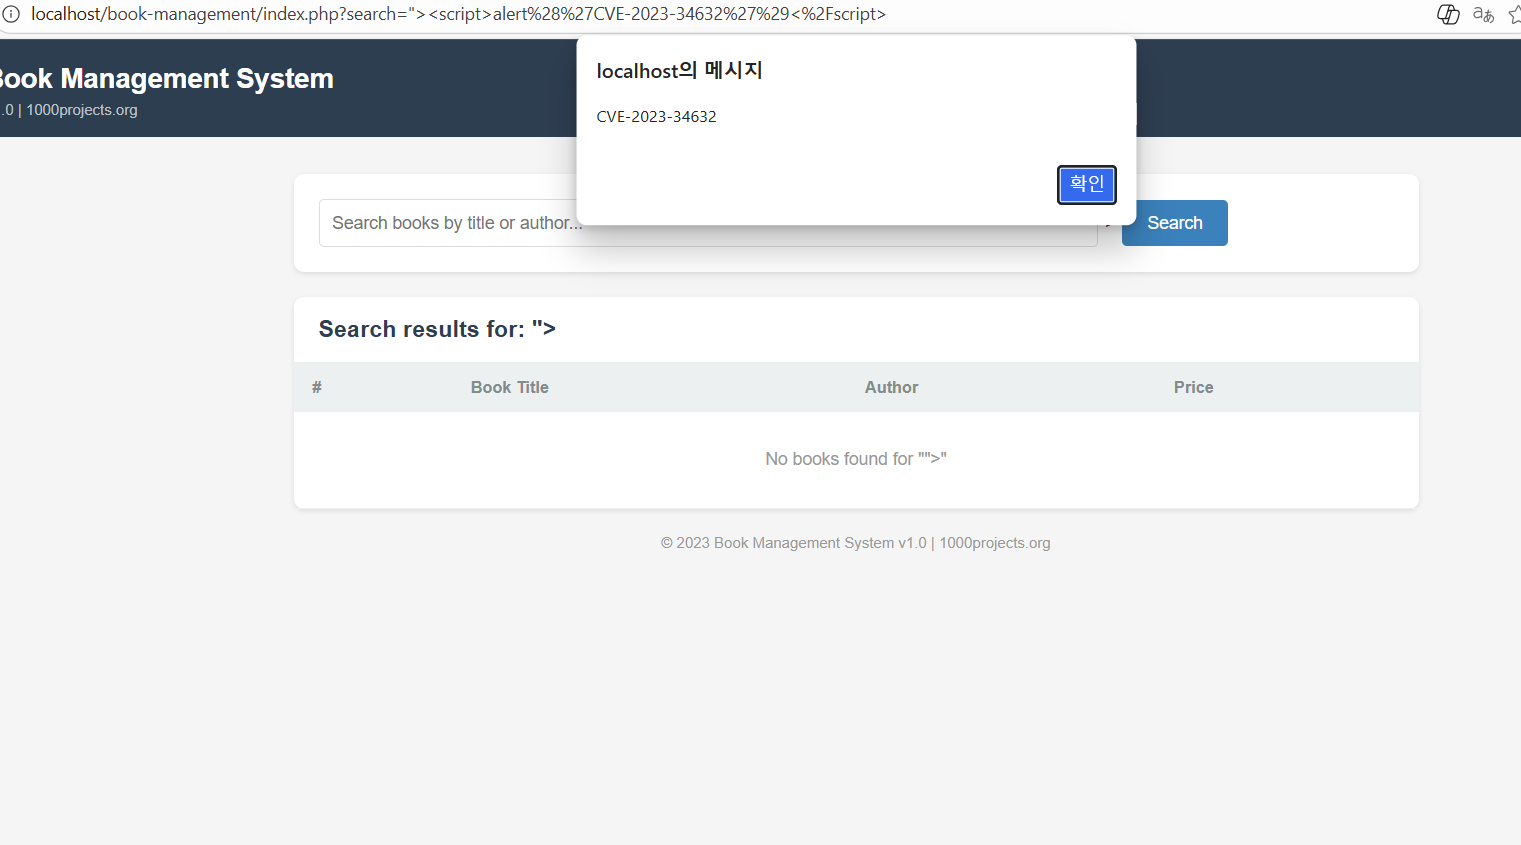 ssophiz/cve-2023-34632
XSS riflesso in 1000projects Book Management System 1.0
 mlgradish/cve-2021-3345
Exploit POC di CVE-2021-3345, una vulnerabilità in libgcrypt versione 1.9.0
 lwzsoviet/cve-2021-3281
Proof-of-concept per CVE-2021-3281: vulnerabilità di directory traversal nell'utility TarArchive di Django tramite file tar appositamente creati, con…
 solomonhenry-afk/vsftpd-cve-2011-2523-detection-signature
Progetto di ingegneria della firma di rilevamento basato su ricerca CVE: impronta digitale del backdoor vsftpd 2.3.4 (CVE-2011-2523) esternamente, su…
 musergi/cve-2021-3156
Implementazione e analisi didattica di un exploit per CVE-2021-3156, un heap-based buffer overflow nella funzione set_cmnd() di sudo, che consente…









