
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 ticofookfook/cve-2025-43300
Analisi tecnica dettagliata di CVE-2025-43300, una vulnerabilità di buffer overflow nell'elaborazione di file DNG che consente l'esecuzione remota di…
 localh0ste/cve-2025-4138
Vulnerabilità di attraversamento di directory del modulo Tarfile (con overflow incrociato di Directory) --> Porta a escalation dei privilegi
 imthecopilotnow/cve-2025-4102025
Advisory di sicurezza che descrive in dettaglio una CVE critica in Copilot AI in cui i link di citazione basati su RAG vengono falsificati verso un…
 madexploits/cve-2025-40271
CVE-2025-40271 Modificato da MadEploits
 nxploited/cve-2025-32641
Anant Addons for Elementor <= 1.1.5 vulnerabilità di CSRF per installazione arbitraria di plugin
 mr-alperen/cve-2025-32463
Exploit proof-of-concept per CVE-2025-32463, un'escalation dei privilegi locale in sudo 1.9.14-1.9.17 tramite errata configurazione di chroot e…
 mohith-t/cve-2025-32013
Avviso di sicurezza e PoC per CVE-2025-32013
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
Divulgazione pubblica di CVE-2025-31200 – RCE zero-click in iOS 18.X tramite AudioConverterService e file audio dannoso.
 nxploited/cve-2025-31033
WordPress Buddypress Humanity Plugin <= 1.2 è vulnerabile a Cross Site Request Forgery (CSRF)
 nastycrow/cve-2025-27893
Divulgazione dettagliata di CVE-2025-27893: una vulnerabilità di manipolazione dei parametri web autenticata in Archer Platform 6.x che consente la…
 owasp/owasp-scs
Progetto OWASP Smart Contract Security (SCS)
 secmuzz/cve-2025-25612
CVE-2025-25612
 samplev45/cve-2025-22963
Divulgazione dettagliata di CVE-2025-22963, una vulnerabilità CSRF in Teedy <= v1.11 che consente l'acquisizione dell'account tramite modifiche…
 volticks/cve-2025-21692-poc
Codice sorgente proof of concept e file vari per il mio exploit per CVE-2025-21692, versione del kernel 6.6.75
 open-flaw/cve-2025-12758
Divulgazione dettagliata di CVE-2025-12758 con PoC che dimostra il bypass della variazione Unicode selettore in validator.js isLength(), inclusa…
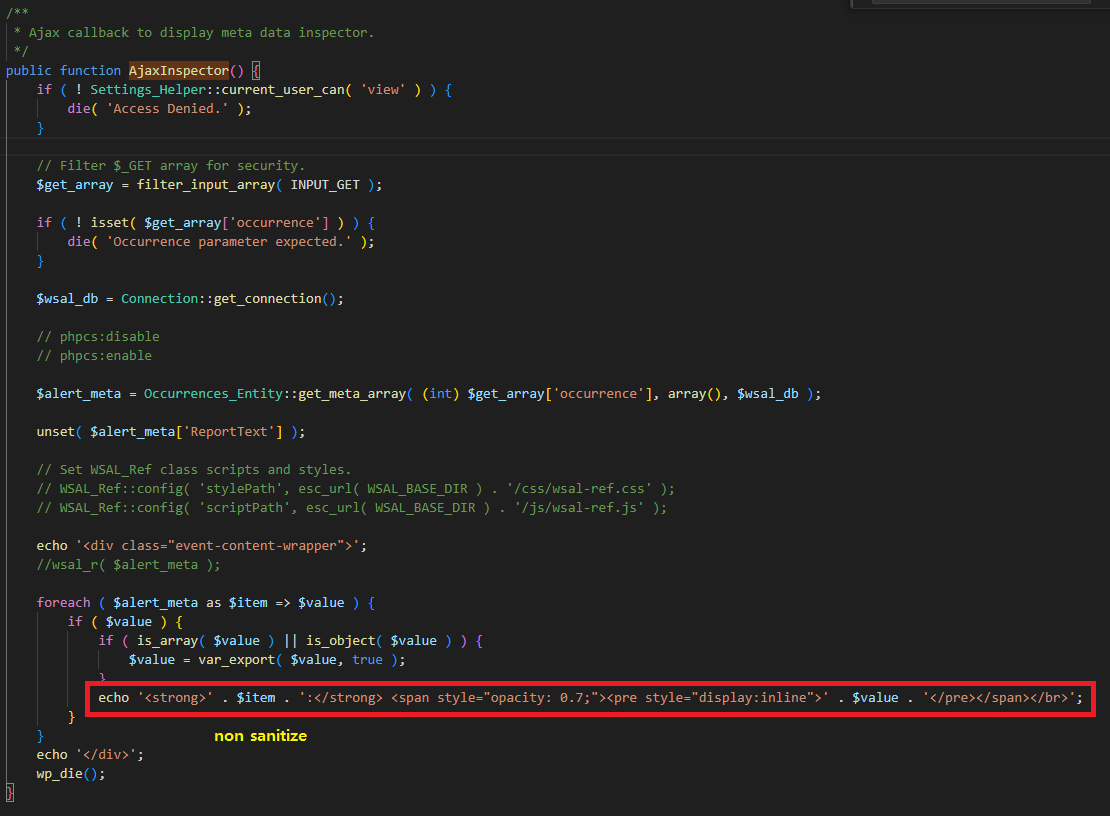 skrkcb2/cve-2025-0924-different
Analisi tecnica di CVE-2025-0924, una vulnerabilità XSS memorizzata nel plugin WP Activity Log per WordPress. Include analisi della causa principale,…
 azqzazq1/lid
LID — Linux Integrity Drift: bypass di AppArmor tramite riscrittura dei pathname via eBPF. Manipolazione degli argomenti delle syscall pre-LSM con…
 mernjsb/cve-2024-55182
Analisi tecnica dettagliata di CVE-2025-55182 (React2Shell), una vulnerabilità critica di RCE nei React Server Components, inclusi i pacchetti…








